El FBI investiga una presunta intrusión en su base de datos policial
El FBI investiga una presunta intrusión en el NCIC, su base de datos policial, y unos hackers habrían llegado a un sistema del USDA para pagar a agricultores.

En esta página
Puntos clave
- El FBI investiga una presunta intrusión en el Centro Nacional de Información Criminal, la base de datos que conecta a la policía federal, estatal y local, según informó CNN el 20 de noviembre de 2026.
- Fox News informó el 21 de noviembre de que el FBI todavía intenta establecer cómo entraron los atacantes en el NCIC y qué información, si alguna, quedó comprometida.
- NBC News informó de que los hackers llegaron a un sistema del Departamento de Agricultura usado para pagar a los agricultores, y el USDA retiró varias aplicaciones tras un incidente de seguridad interno.
- El subsecretario del USDA, Richard Fordyce, dijo a DTN que el incidente fue una ciberamenaza y no una actualización de software, y afirmó que no se perdió información personal identificable.
- Los dos incidentes no están vinculados públicamente, y ninguna de las agencias ha identificado a un atacante ni ha publicado un relato detallado de lo ocurrido.
El FBI investiga una presunta intrusión en el Centro Nacional de Información Criminal, la base de datos que conecta a la policía federal, estatal y local, después de que los responsables descubrieran el acceso en los últimos días. CNN informó de la investigación el viernes por la noche, citando a dos personas informadas del asunto. La oficina no ha dicho cómo entraron los atacantes, si se sustrajo algo o si se alteró algún registro.
Lectura relacionada: Hackers vinculados a China explotaron un zero-day de vCenter semanas antes del parche · JPMorgan Chase afirma que una brecha en un proveedor filtró nombres y correos de clientes.
La noticia llegó después de que NBC News dijera que unos hackers habían alcanzado un sistema del Departamento de Agricultura utilizado para pagar a los agricultores. Los dos incidentes no se han vinculado públicamente, y ambos se produjeron durante una racha de fallos tecnológicos que ha inquietado a las agencias federales y a la administración que las supervisa.
El presidente Donald Trump, preguntado por la intrusión del FBI en una entrevista con Fox News el sábado por la mañana, dijo que acababa de enterarse. «No es bueno», afirmó. «No me gusta». También sugirió que la intrusión podría revelar información sobre la investigación de Rusia y «todo el fraude electoral que se produjo», sin aportar pruebas.
Qué investiga el FBI
Las fuentes de CNN dijeron que la intrusión se descubrió en los últimos días y que la oficina está investigando. Fox News, que publicó su información a las 10:40 hora del Este del sábado, citó a tres personas familiarizadas con el asunto y señaló que los investigadores todavía tratan de establecer el punto de entrada. The Associated Press dijo que una persona familiarizada con la investigación confirmó el presunto hackeo y que el alcance no estaba claro de inmediato.
El FBI no ha emitido una declaración pública. La oficina no respondió de inmediato a las solicitudes de comentarios de CNN ni de Fox News, y NBC News informó de que no había comentado nada hasta la noche del viernes.
Este es el segundo acceso reportado a un sistema del FBI en los últimos meses. En septiembre, el grupo ShinyHunters afirmó haber robado datos personales de agentes y solicitantes de empleo del portal de empleo de la oficina. Un ejecutivo canadiense de ciberseguridad, Edward Dubrovsky, fue detenido el 8 de octubre y acusado de conspiración para extorsionar en relación con esa investigación, según registros judiciales y fuentes policiales citadas por Reuters y Fox News.
La palabra «presunta» hace mucho trabajo aquí. El FBI no ha confirmado que el NCIC se viera comprometido, qué datos quedaron expuestos ni quién es responsable. Los relatos de CNN, Fox News y AP se apoyan en fuentes anónimas informadas de una investigación en curso. Ninguna agencia ha publicado una cronología, un punto de entrada ni una evaluación de impacto.
Qué contiene el NCIC
El Centro Nacional de Información Criminal es uno de los sistemas que hacen posible la labor policial cotidiana. Los agentes lo consultan en controles de tráfico, verificaciones de órdenes de detención e investigaciones. Contiene registros de fugitivos buscados, personas desaparecidas, antecedentes penales y bienes robados, y da soporte al seguimiento de delincuentes sexuales y a las verificaciones de antecedentes para la compra de armas.
Esa amplitud explica por qué una intrusión importaría más allá del titular. La preocupación es si los intrusos leyeron registros y si podrían modificarlos. Una entrada falsa en un expediente de órdenes de detención puede dirigir a un agente hacia la persona equivocada.
«Cada día, agentes de todo el país dependen del NCIC para identificar a fugitivos buscados, comprobar órdenes de detención pendientes y acceder a información que puede afectar directamente a la seguridad de los agentes y del público», dijo a CNN un ex alto cargo del FBI que dirigió investigaciones sobre grupos de ciberdelincuencia. El mismo exfuncionario señaló que la mayor preocupación era si los atacantes podían comprometer la exactitud de los datos en los que se apoyan los agentes.
«Cada día, agentes de todo el país dependen del NCIC para identificar a fugitivos buscados, comprobar órdenes de detención pendientes y acceder a información que puede afectar directamente a la seguridad de los agentes y del público», declaró a CNN un ex alto cargo del FBI.
La oficina ya ha pasado por esto. En 2023, unos hackers alcanzaron un sistema informático utilizado por la oficina de campo del FBI en Nueva York en investigaciones de explotación sexual infantil, incluido un sistema que almacenaba imágenes vinculadas a la investigación sobre Jeffrey Epstein. El caso de ShinyHunters de septiembre era un portal de empleo, no una base de datos operativa. El NCIC sería un objetivo de mayor alcance.
El incidente del USDA
El problema del Departamento de Agricultura salió a la luz a principios de la semana. Un correo electrónico enviado el lunes por Chris Rottler, subdirector interino de información del Centro de Negocios de Producción y Conservación Agrícola del departamento, decía que el Centro de Operaciones de Ciberseguridad y Privacidad del USDA había «descubierto un incidente de seguridad». La respuesta obligó a la División de Servicios de Información a «restablecer todas las contraseñas de bases de datos en todos los entornos», lo que a su vez exigió restablecer aplicaciones y provocó interrupciones, según el correo, consultado por Nextgov/FCW y Government Executive.
Las interrupciones afectaron a herramientas financieras usadas para mover dinero entre el departamento y los agricultores, incluidos sistemas vinculados al seguro de cosechas y a los pagos por pérdidas. DTN informó de que se vieron afectados el software de préstamos de la Agencia de Servicios Agrícolas y un programa del Servicio de Conservación de Recursos Naturales utilizado para liberar pagos a agricultores. A los empleados se les dijo el jueves que un sistema había sido atacado, según NBC News.
Un boletín técnico fechado el jueves decía que el mantenimiento continuaba y que las aplicaciones podían sufrir interrupciones intermitentes durante la semana. Algunos empleados también tuvieron problemas con la VPN del departamento, según Nextgov.
El subsecretario Richard Fordyce dijo a DTN que el incidente fue una «ciberamenaza», no una actualización de software. Afirmó que no se habían perdido datos ni información personal identificable y que los sistemas de seguridad habían funcionado. Esperaba que la mayoría de los sistemas volvieran al cierre del viernes, con la restauración prolongándose durante el fin de semana.
Antiguos cargos del departamento dieron a NBC News una versión menos resuelta. Dijeron que el sistema de pagos podía servir como puerta trasera hacia material más sensible, incluido el trabajo biológico y de seguridad alimentaria del departamento. El departamento no ha publicado un relato público detallado ni ha identificado a un atacante.
Una semana de caídas y una dimisión
Las dos intrusiones se enmarcan en una racha más amplia de fallos. El servicio Outlook de Microsoft se cayó en todo el mundo. Un problema de enrutadores paralizó las salidas en todo el sistema aéreo estadounidense. JPMorgan Chase sufrió una caída que atribuyó a un error de software en hardware local. La red clasificada de la Agencia de Seguridad Nacional estuvo caída varios días por un problema de mantenimiento, según NBC News, y el servicio se restableció el viernes.
Los responsables han dicho que esas caídas no fueron causadas por ciberataques. El senador Mark Warner, principal demócrata del Comité de Inteligencia del Senado, dijo el miércoles que las pruebas respaldaban esa conclusión, aunque advirtió de que la IA podría estar volviendo más frágiles los sistemas. La Casa Blanca confirmó el jueves que el director nacional de ciberseguridad, Sean Cairncross, dejaba su puesto. Trump había pedido antes al público que se «relajara».
El mensaje de la administración ha sido que los fallos son separados y rutinarios. Los incidentes del FBI y del USDA complican ese mensaje porque implican presuntas intrusiones, aunque su alcance aún no se conozca. Si están relacionados con las caídas, entre sí, o con ninguno de los dos, es una pregunta abierta.
Qué dice la administración
Los comentarios de Trump del sábado no ofrecieron gran tranquilidad. En la entrevista con Fox News y Kayleigh McEnany, trató la intrusión como una posible fuente de material político, y citó la investigación sobre Rusia y un fraude electoral no demostrado entre las cosas que el acceso podría iluminar. «Siempre me gusta poner las cosas en positivo», dijo.
El director del FBI, Kash Patel, pasó parte del jueves en Fox News promocionando el trabajo de ciberseguridad de la oficina. Mencionó la Operación Winter Shield, una operación completada meses antes que presionó a las empresas para actualizar sistemas vulnerables. «Otras administraciones podrían haber hecho estas actualizaciones, pero no lo hicieron», dijo Patel. «Vamos por delante de la curva y recuperamos el tiempo perdido».
El momento llamó la atención porque los responsables de la oficina se habían enterado del incidente del NCIC más o menos al mismo tiempo. Patel no lo mencionó en antena. Trump dijo el sábado que acababa de enterarse de la intrusión, lo que sugiere que no fue informado en detalle antes de la entrevista.
Por qué importa el momento
Los incidentes cibernéticos federales suelen hacerse públicos a fragmentos: un aviso de un proveedor, un correo filtrado, una carta del Congreso y luego una confirmación. Este par llegó en otro orden. La respuesta interna del USDA se hizo pública a través de una publicación del sector el jueves. La investigación del FBI salió a la luz por CNN el viernes por la noche. Para el sábado, el presidente hablaba de ambas en televisión.
Nada de eso establece qué ocurrió dentro de ninguno de los dos sistemas. Sí establece que dos departamentos que manejan datos sensibles lidiaban con incidentes de seguridad al mismo tiempo, y que el relato público se está armando con fuentes anónimas en lugar de revelaciones oficiales. Ambas agencias dependen de la exactitud de sus registros. Ninguna ha explicado hasta dónde llega el daño.
Salvedades
La investigación del FBI se describe como una presunta intrusión. Ningún cargo oficial ha confirmado que se accediera, copiara o alterara datos del NCIC, y la oficina no ha identificado a un sospechoso ni un motivo. El USDA ha reconocido una ciberamenaza y una caída de varios días, pero no un robo de datos. La afirmación de Fordyce de que no se perdieron datos personales no se ha verificado de forma independiente, y los antiguos cargos que hablaron con NBC describieron un riesgo, no una pérdida confirmada.
Es posible que los dos incidentes no estén relacionados. Ninguno se ha vinculado a las caídas de Microsoft, Chase, la FAA o la NSA. La atribución en las intrusiones federales suele tardar semanas o meses, y el caso de ShinyHunters sigue su curso en los tribunales.
Qué hay que vigilar
La siguiente señal será una declaración oficial del FBI, que establecería si se accedió al NCIC y si se modificó algún registro. La restauración de los sistemas de pago del USDA es la segunda: los agricultores y las oficinas de los condados necesitan esas herramientas, y el departamento no ha dicho cuándo volverá la última de ellas.
Los legisladores ya han presionado a la administración por la ola de caídas. Los incidentes del FBI y del USDA les dan una segunda línea de preguntas: qué sabían las agencias y cuándo lo supieron.
Hasta la noche del sábado, ninguna de las dos agencias había publicado un relato más completo.
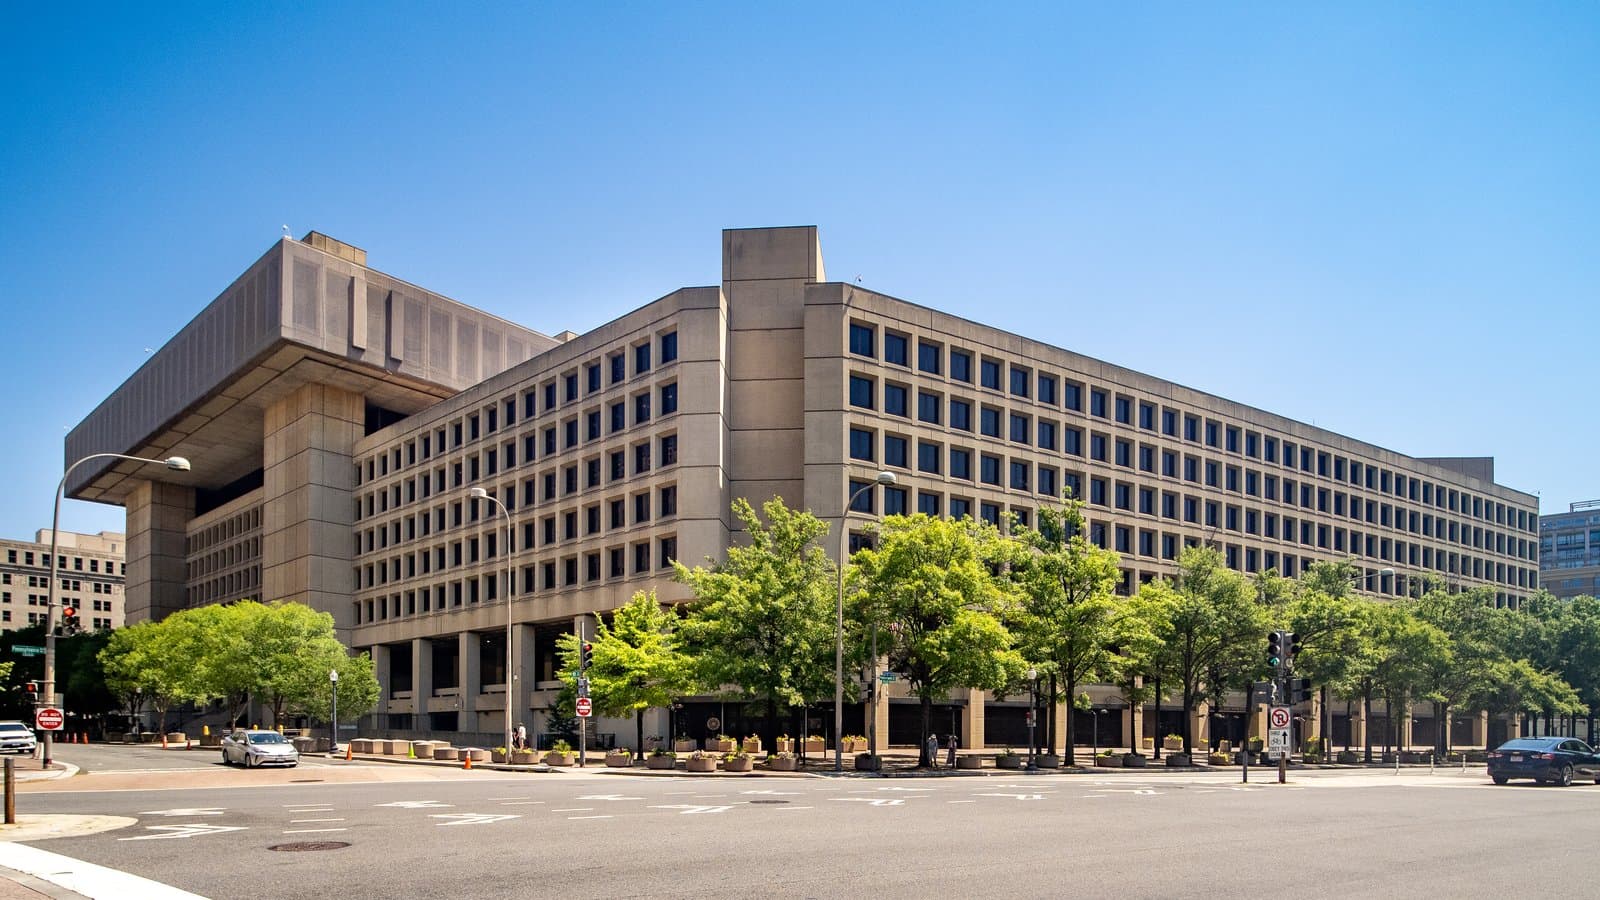
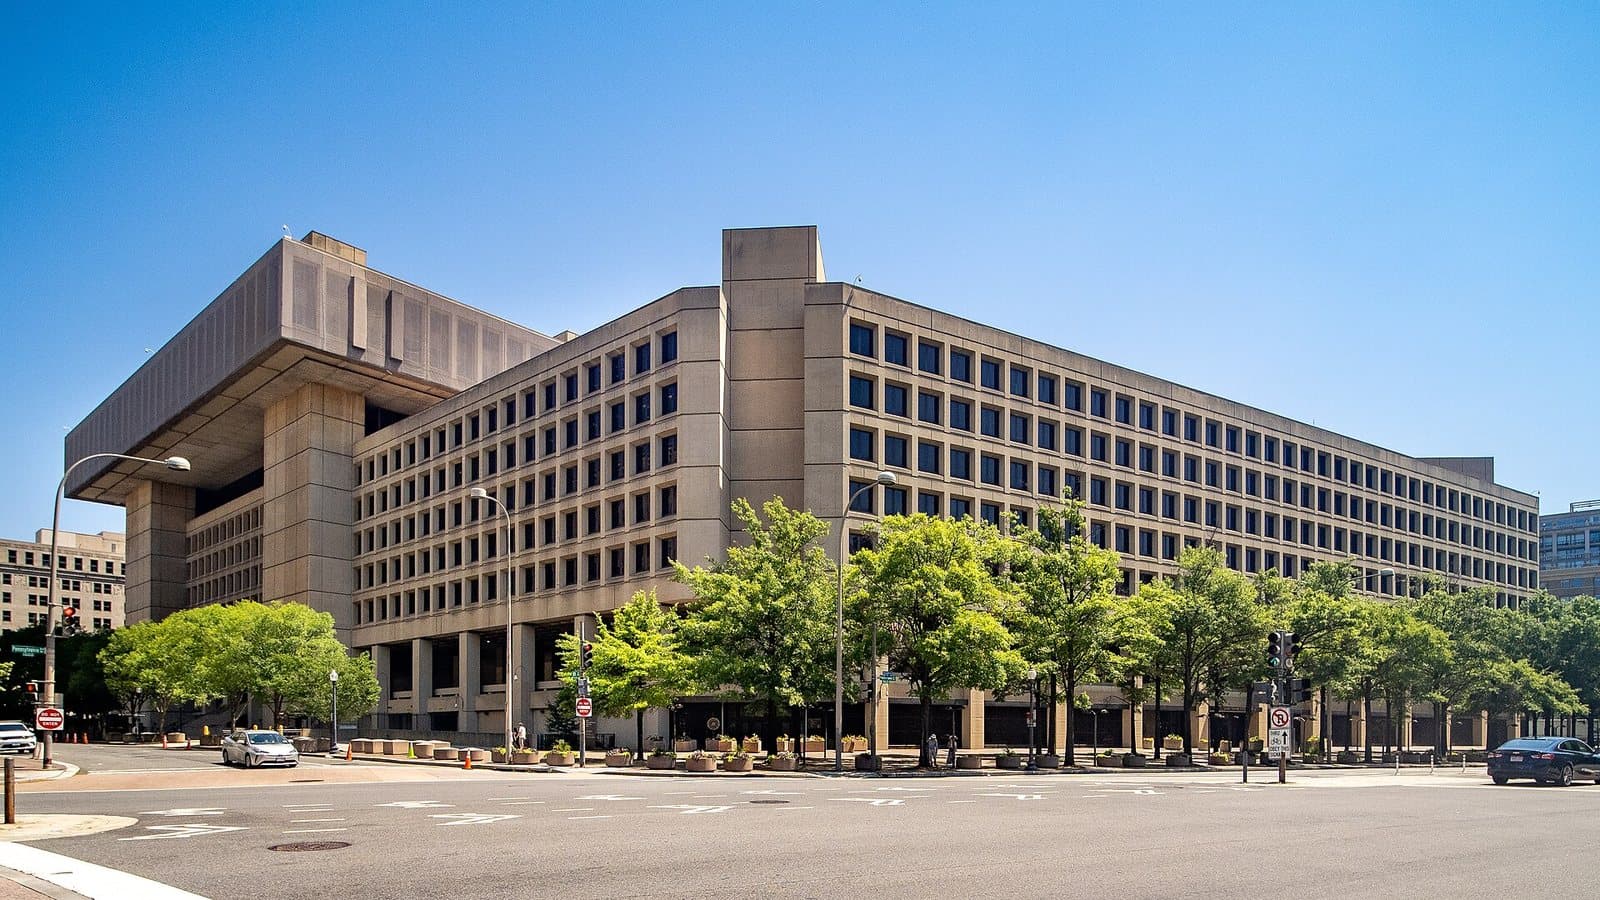
Imagen de portada: el edificio J. Edgar Hoover en Washington D. C. Foto de ajay_suresh, CC BY 2.0, vía Wikimedia Commons.
Etiquetas
Preguntas frecuentes
- ¿Se produjo realmente una intrusión en la base de datos NCIC del FBI?
- El FBI investiga una presunta intrusión, según CNN, Fox News y The Associated Press, que citaron a personas informadas del asunto. La oficina no ha confirmado públicamente qué se consultó ni si se modificaron registros.
- ¿Para qué se utiliza el NCIC?
- El Centro Nacional de Información Criminal es una base de datos de ámbito nacional que la policía usa para comprobar órdenes de detención, personas desaparecidas, antecedentes penales, bienes robados, registros de delincuentes sexuales y verificaciones de antecedentes para la compra de armas. Es una herramienta de trabajo para los agentes, no una web pública.
- ¿Robaron los hackers datos del USDA?
- El subsecretario del USDA, Richard Fordyce, dijo a DTN que no se perdió información personal identificable ni ningún dato. Antiguos cargos del departamento dijeron a NBC News que el sistema de pagos podría ser una vía hacia material más sensible, pero no se ha confirmado ninguna pérdida.
- ¿Están conectados los incidentes del FBI y del USDA?
- No hay pruebas públicas de que lo estén. Se conocieron con un día de diferencia y ambos se enmarcan en una racha más amplia de caídas tecnológicas federales que, según los responsables, no fueron causadas por ciberataques.

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.