Un fallo de NGINX de hace una década puede convertir tráfico HTTP/2 en ejecución de código
CVE-2026-123007 lleva en NGINX desde 2015 y permite a un atacante no autenticado ejecutar código. Hay versiones corregidas, aunque no de Debian ni Ubuntu.

En esta página
Puntos clave
- CVE-2026-123007, bautizado nginx2root, es un fallo de corrupción de memoria en el control de flujo HTTP/2 de NGINX que puede llevar a la ejecución remota de código.
- El error está en el código abierto desde la versión 1.9.5, publicada en septiembre de 2015, y afecta a todas las versiones hasta la 1.31.8.
- F5 lo corrigió en NGINX 1.31.9 y 1.30.7, publicadas el 18 de noviembre; las mismas actualizaciones corrigen otros cuatro fallos, todos valorados en 9,2 según CVSS 4.0.
- No se han reportado ataques que exploten el fallo, y no estaba en el catálogo de vulnerabilidades explotadas conocidas de CISA a 18 de noviembre.
- Existe código de prueba de concepto público, pero los investigadores describen condiciones que encarecen un ataque real, como ASLR y un fallo aparte del kernel de Linux para obtener root.
NGINX publicó el 18 de noviembre correcciones para un fallo de corrupción de memoria en su gestión de HTTP/2 que puede permitir a un atacante no autenticado ejecutar código en un servidor. El error, registrado como CVE-2026-123007 y apodado nginx2root, está en el código abierto desde que se publicó la versión 1.9.5 en septiembre de 2015.
Lectura relacionada: Hackers vinculados a China explotaron un zero-day de vCenter semanas antes del parche · JPMorgan Chase afirma que una brecha en un proveedor filtró nombres y correos de clientes.
F5, propietaria de NGINX, publicó el aviso junto con las actualizaciones a NGINX 1.31.9 y 1.30.7. Las mismas versiones corrigen otros cuatro fallos que también pueden llevar a la ejecución de código en las mismas condiciones. F5 valora los cinco en 9,2 sobre 10 según CVSS 4.0.
No se habían reportado ataques que explotaran el fallo a 18 de noviembre, y no estaba en el catálogo de vulnerabilidades explotadas conocidas de CISA. Eso lo convierte en un caso de parchear ahora más que de respuesta a incidentes, con una complicación: las principales distribuciones de Linux no habían publicado paquetes corregidos cuando salió el aviso.
Qué hace realmente el fallo
El fallo está en el código de control de flujo HTTP/2 de NGINX. Según el aviso de NGINX, es un problema de corrupción de memoria que afecta a las versiones desde la 1.9.5 hasta la 1.31.8. El análisis técnico de Rapid7 lo describe como un desbordamiento negativo de entero (integer underflow) que corrompe la memoria durante el procesamiento de HTTP/2.
Explotarlo no es una sola petición. F5 dice que un atacante puede ejecutar código allí donde la aleatorización del espacio de direcciones (ASLR) está desactivada o puede eludirse. Los investigadores de Wiz dijeron que eludieron ASLR y ejecutaron código a través del fallo en sus pruebas. Xint dijo que hizo lo mismo sin más que un puerto HTTP/2 accesible.
El código se ejecuta con los permisos de un proceso worker de NGINX, no como root. Los investigadores de Xint encadenaron el fallo con otro error en la implementación SCTP del kernel de Linux para obtener root en el host, incluso cuando NGINX corría dentro de un contenedor Docker. Ese segundo paso no forma parte de CVE-2026-123007 y depende de que SCTP esté disponible.
La versión de Rapid7 del ataque necesita unos 128GB de tráfico HTTP/2, según su análisis técnico. La demostración tardó dos minutos y medio en un enlace rápido. En una conexión más lenta de unos 300 Mbit/s, la transferencia superaría el límite por defecto de una hora por conexión de NGINX y el ataque fallaría. El método depende también de una rutina de copia de memoria de glibc seleccionada en chips x86-64 con las características avx512f y avx512vl.
Esas condiciones no hacen inofensivo el error. Reducen el conjunto de servidores que pueden atacarse de forma remota y encarecen un exploit fiable. Ya hay una prueba de concepto pública en GitHub, aunque sus notas dicen que solo sirve para demostrar el ataque contra un contenedor Docker recién arrancado en la misma máquina.
Actualizar el binario de NGINX no basta por sí solo. Una recarga deja el ejecutable antiguo en marcha y las conexiones existentes pueden seguir en procesos worker viejos. Hay que hacer un reinicio completo o usar la actualización de binario en caliente de NGINX y luego confirmar que el proceso nuevo atiende el tráfico.
Quién está expuesto
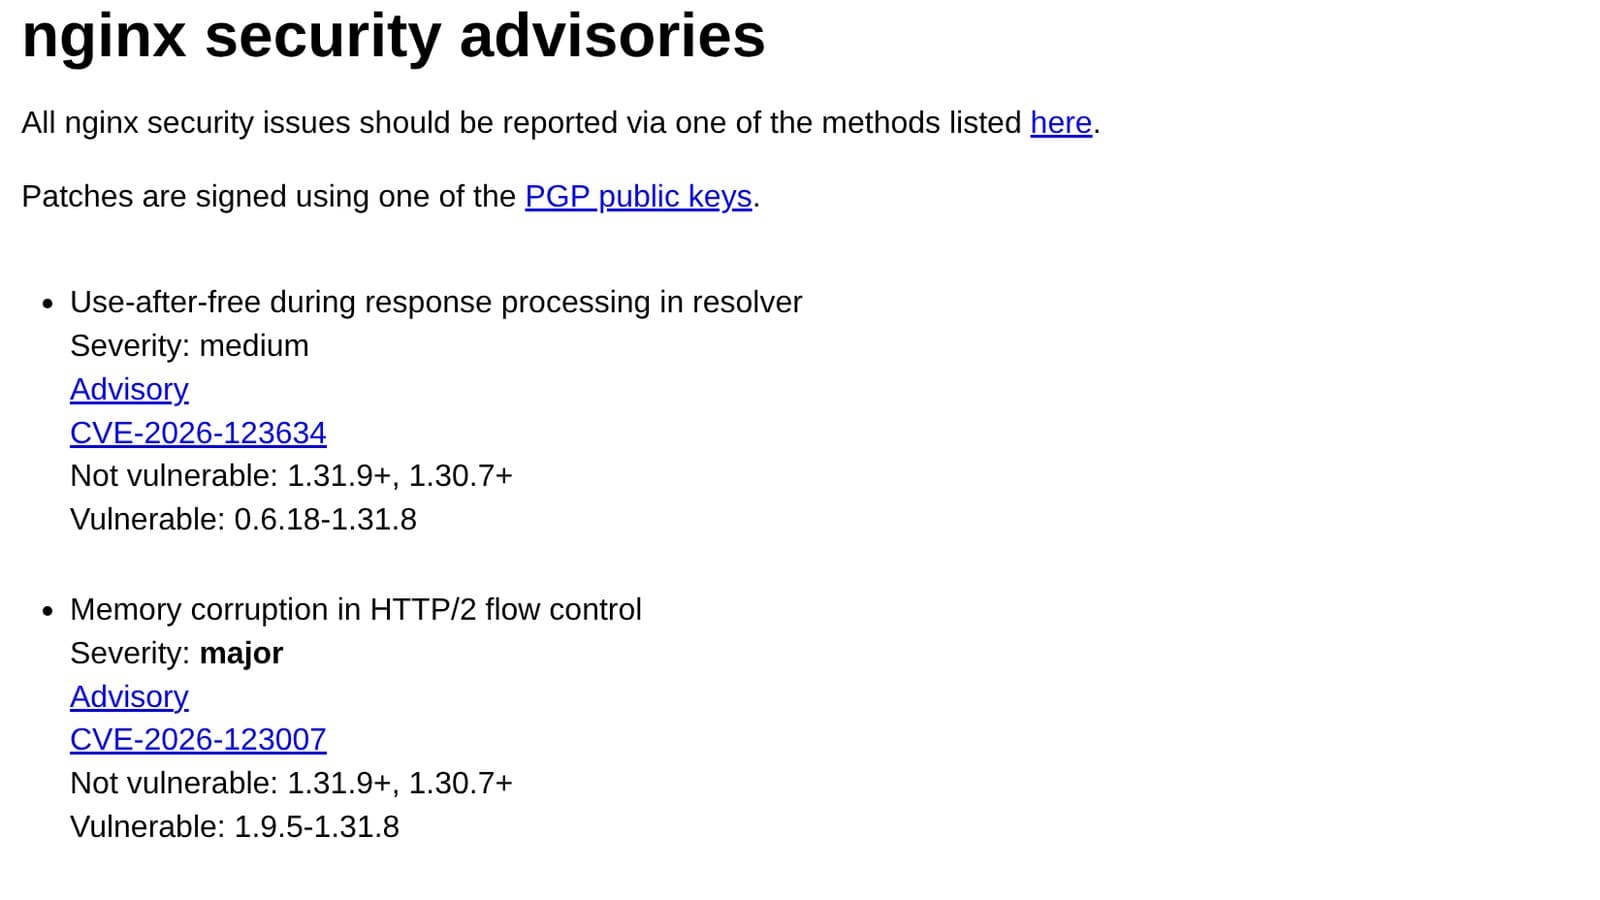
Todas las versiones de código abierto de NGINX desde la 1.9.5 hasta la 1.31.8 son vulnerables, incluidas las versiones de seguridad de octubre, 1.31.7 y 1.30.6. NGINX Plus está afectada en la línea 37.x anterior a las compilaciones corregidas y de la R34 a la R36, para las que F5 no lista corrección. Las versiones de código abierto corregidas son 1.31.9 para la rama principal y 1.30.7 para las ramas estable y anteriores.
Las imágenes oficiales de Docker tenían etiquetas 1.31.9 y 1.30.7, incluidas variantes Alpine, el 18 de noviembre. El rastreador de CVE de Ubuntu listaba nginx como vulnerable en versiones desde la 16.04 hasta la 26.10, y el de Debian listaba bookworm, trixie, forky y sid como vulnerables. Una distribución puede aplicar un parche sin cambiar la versión que informa nginx -v, así que la versión del paquete y el aviso de la propia distribución son los números que importan.
La exposición depende de HTTP/2. Un servidor está afectado si una directiva listen incluye http2 o si http2 on está activado en el bloque de servidor correspondiente. Ejecutar openssl s_client con -alpn h2 contra un servidor muestra si negocia HTTP/2: la salida dice ALPN protocol: h2 si lo hace. Detrás de una CDN, lo que hay que probar es el origen, porque un origen que solo acepta HTTP/1.1 no puede alcanzarse por HTTP/2.
Los otros cuatro fallos
CVE-2026-123007 es el titular, pero la misma actualización corrige otras cuatro cuestiones que F5 también valora en 9,2. Cada una necesita una configuración concreta:
- CVE-2026-123633 necesita HTTP/2 y peticiones enviadas a un servidor backend mientras el worker se queda sin
worker_connections. - CVE-2026-123634 necesita un nombre de servidor proxy construido a partir de variables más una inclusión del lado del servidor o una subpetición
mirrora una ubicación que resuelve el mismo nombre. - CVE-2026-121810 necesita que HTTP/3 esté activado.
- CVE-2026-113425 afecta a NGINX usado como proxy de correo.
El fallo del resolver es el que tiene el remedio provisional más claro: evitar las directivas SSI y mirror y no construir nombres de servidor proxy a partir de variables. Para el fallo del proxy de correo, F5 recomienda limitar los listeners a redes de confianza. Los otros dos se resuelven mejor actualizando.
Cómo parchear y qué desactivar
La solución directa es pasar a la 1.31.9 o la 1.30.7, o a las compilaciones actuales de NGINX Plus que figuran en el aviso de F5 (37.3.0.1 y 37.0.8.1). Una de las cinco correcciones, CVE-2026-123633, llegó en compilaciones anteriores de Plus, 37.2.0.1 y 37.0.7.1, así que los operadores de la línea 37.x deberían comprobar en qué compilación están. Tras actualizar, hay que reiniciar el proceso maestro por completo o usar la actualización de binario en caliente. Después, repetir la comprobación con openssl para confirmar que el servidor sigue negociando los protocolos esperados.
Si no es posible actualizar de inmediato, la guía de respuesta de CIRCL incluye desactivar HTTP/2 como mitigación temporal. Eso bloquea CVE-2026-123007 y CVE-2026-123633, pero no los otros tres. En NGINX 1.25.1 y posteriores, hay que poner http2 off; en cada bloque de servidor afectado y quitar http2 de sus directivas listen. Entre la 1.9.5 y la 1.25.0, hay que quitar http2 de la directiva listen, de modo que listen 443 ssl http2; pasa a listen 443 ssl;.
Desactivar HTTP/3 elimina la configuración que necesita CVE-2026-121810. Para la cadena de SCTP, CIRCL sugiere bloquear el módulo del kernel en hosts que no usan SCTP, por ejemplo con install sctp /bin/false en un archivo dentro de /etc/modprobe.d/. Eso no descarga un módulo ya cargado ni desactiva SCTP integrado en el kernel.
Cómo se vería un compromiso
CIRCL enumera varias señales que conviene revisar: workers de NGINX que lanzan programas inesperados, workers que terminan de forma anómala o dejan volcados de memoria, conexiones HTTP/2 de larga duración con mucho tráfico entrante pero pocas peticiones registradas, y conexiones salientes o consultas DNS inusuales.
Un registro de acceso limpio no descarta un ataque. Las tramas de control de HTTP/2 no suelen aparecer en el registro de acceso como peticiones, así que la ausencia de una URL sospechosa no es prueba de que no haya pasado nada. Ninguna de las señales por sí sola es una prueba.
Por qué un fallo de hace diez años sigue importando
El fallo sobrevivió a diez años de versiones y a múltiples actualizaciones de seguridad, un recordatorio de que las rutas de código longevas pueden arrastrar errores antiguos. NGINX está delante de una gran parte de la web, y un fallo de seguridad de memoria en su analizador de HTTP/2 puede persistir porque la ruta de código es compleja y el modo de fallo es silencioso. Lo mismo vale para los otros cuatro fallos corregidos esta semana: los encontraron investigadores, no un incidente explotado.
La ausencia de ataques hasta ahora es una razón para parchear según el calendario normal, no para esperar. El código de prueba de concepto público suele acortar la distancia entre la divulgación y la explotación, y las condiciones que describe Rapid7 son obstáculos de ingeniería, no garantías. Un atacante decidido con un enlace rápido y un objetivo que tenga ASLR desactivado o una pila SCTP utilizable tiene un camino.
Salvedades
NGINX, F5, Wiz y Rapid7 no habían reportado explotación a 18 de noviembre, y CISA no había añadido el CVE a KEV. La elusión de ASLR, la escalada de privilegios por SCTP y el requisito de 128GB de tráfico vienen de equipos de investigación distintos y montajes de prueba distintos; describen lo que es posible, no un exploit único listo para usar. El estado de las distribuciones es una instantánea del 18 de noviembre y puede haber cambiado desde entonces. Las etiquetas de las imágenes de Docker corrigen la compilación de código abierto, pero una imagen construida sobre un paquete de distribución sin corregir puede no estarlo.
Qué hay que seguir
La primera señal es si CISA añade CVE-2026-123007 a KEV, lo que convertiría un aviso de parchear ahora en una fecha límite para las agencias federales. La segunda es si Debian y Ubuntu publican paquetes con parches retroportados y con qué rapidez. La tercera es la madurez del exploit: un ataque fiable y de alto rendimiento cambiaría el riesgo para cada servidor de origen sin parchear detrás de una CDN.
Para los operadores, la tarea práctica es pequeña y aburrida. Encontrar cada instancia de NGINX que negocie HTTP/2, comprobar si está en una compilación corregida o en un paquete de distribución corregido, reiniciarla correctamente y buscar las señales que describe CIRCL. El fallo esperó una década. El parche no tiene por qué.
Portada: una captura de la página de avisos de seguridad de NGINX, cortesía de NGINX y F5.
Etiquetas
Preguntas frecuentes
- ¿Qué es CVE-2026-123007?
- Es una vulnerabilidad de corrupción de memoria en el control de flujo HTTP/2 de NGINX, apodada nginx2root. Un atacante no autenticado que pueda alcanzar un puerto HTTP/2 podría ejecutar código con los permisos de un proceso worker de NGINX. F5 la valora en 9,2 según CVSS 4.0.
- ¿Qué versiones de NGINX están afectadas?
- Todas las versiones de código abierto desde la 1.9.5 hasta la 1.31.8 son vulnerables, según el aviso de NGINX. Las versiones de NGINX Plus de la línea 37.x anteriores a las compilaciones corregidas también lo están, y de la R34 a la R36 no tienen corrección listada.
- ¿Hay un parche para CVE-2026-123007?
- Sí. NGINX 1.31.9 y 1.30.7 corrigen CVE-2026-123007 y otros cuatro fallos. Las imágenes oficiales de Docker con esas etiquetas estaban disponibles el 18 de noviembre. Debian y Ubuntu no habían publicado paquetes corregidos en ese momento, así que conviene consultar el aviso de la distribución y no la cadena de versión de nginx.
- ¿Se ha explotado CVE-2026-123007 en el mundo real?
- NGINX, F5, Wiz y Rapid7 no habían reportado ningún ataque a 18 de noviembre, y CISA no lo había añadido al catálogo KEV. Existe código de prueba de concepto público, pero es limitado y el ataque exige condiciones duras.

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.