Le FBI enquête sur une apparente intrusion dans sa base de données policière
Le FBI enquête sur une intrusion apparente dans le NCIC, sa base policière, alors que des pirates auraient visé un système de l'USDA qui paie les agriculteurs.

Sur cette page
À retenir
- Le FBI enquête sur une intrusion apparente dans le National Crime Information Center, la base de données qui relie les polices fédérales, étatiques et locales, selon CNN, le 20 novembre 2026.
- Fox News a rapporté le 21 novembre que le FBI cherche encore à établir comment les attaquants sont entrés dans le NCIC et quelles informations, le cas échéant, ont été compromises.
- NBC News a rapporté que des pirates avaient atteint un système du ministère de l'Agriculture utilisé pour payer les agriculteurs, et l'USDA a mis plusieurs applications hors ligne après un incident de sécurité interne.
- Le sous-secrétaire à l'Agriculture Richard Fordyce a déclaré à DTN qu'il s'agissait d'une cybermenace et non d'une mise à jour logicielle, et qu'aucune information personnelle identifiable n'avait été perdue.
- Les deux incidents ne sont pas publiquement liés, et aucune des deux agences n'a nommé d'attaquant ni publié de récit détaillé de ce qui s'est passé.
Le FBI enquête sur une intrusion apparente dans le National Crime Information Center, la base de données qui relie les polices fédérales, étatiques et locales, après que des responsables ont découvert l'incursion ces derniers jours. CNN a révélé l'enquête vendredi soir, citant deux personnes informées du dossier. Le bureau n'a pas indiqué comment les attaquants sont entrés, si quelque chose a été dérobé ou si des dossiers ont été modifiés.
À lire aussi: Des pirates liés à la Chine ont exploité une faille zero-day de vCenter des semaines avant le correctif · JPMorgan Chase affirme qu'une faille chez un prestataire a exposé noms et e-mails de clients.
L'information est tombée après que NBC News a rapporté que des pirates avaient atteint un système du ministère de l'Agriculture utilisé pour payer les agriculteurs. Les deux incidents n'ont pas été publiquement reliés, et tous deux surviennent pendant une série de défaillances technologiques qui a déstabilisé les agences fédérales et l'administration qui les supervise.
Le président Donald Trump, interrogé sur l'intrusion au FBI lors d'une interview sur Fox News samedi matin, a déclaré qu'il venait « juste d'en entendre parler ». « Ce n'est pas bon », a-t-il dit. « Je n'aime pas ça. » Il a aussi suggéré que l'intrusion pourrait révéler des informations sur l'enquête russe et « toute la fraude électorale qui a eu lieu », sans avancer de preuves.
Ce qu'enquête le FBI
Les sources de CNN ont indiqué que l'intrusion avait été découverte ces derniers jours et que le bureau enquêtait. Fox News, qui a publié son article samedi à 10 h 40, heure de l'Est, cite trois personnes proches du dossier et indique que les enquêteurs cherchent encore à établir le point d'entrée. L'Associated Press a indiqué qu'une personne proche de l'enquête avait confirmé l'apparente attaque, et que l'ampleur n'était pas immédiatement claire.
Le FBI n'a pas publié de déclaration. Le bureau n'a pas répondu immédiatement aux demandes de commentaire de CNN ni de Fox News, et NBC News a indiqué qu'il n'avait fait aucun commentaire jusqu'à vendredi soir.
Il s'agit de la deuxième intrusion signalée dans un système du FBI ces derniers mois. En septembre, le groupe ShinyHunters a affirmé avoir volé des données personnelles sur des agents et des candidats à l'embauche depuis le site d'emploi du bureau. Un dirigeant canadien de la cybersécurité, Edward Dubrovsky, a été arrêté le 8 octobre et inculpé de complot d'extorsion dans le cadre de cette enquête, selon des documents judiciaires et des sources policières citées par Reuters et Fox News.
Le mot « apparente » pèse ici tout son poids. Le FBI n'a pas confirmé que le NCIC avait été compromis, ni quelles données avaient été exposées, ni qui en était responsable. Les récits de CNN, de Fox News et de l'AP reposent sur des sources anonymes informées d'une enquête en cours. Aucune agence n'a publié de chronologie, de point d'entrée ni d'évaluation de l'impact.
Ce que contient le NCIC
Le National Crime Information Center est l'un des systèmes qui rendent possible le travail policier courant. Les agents l'interrogent lors de contrôles routiers, de vérifications de mandats et d'enquêtes. Il contient des dossiers sur les fugitifs recherchés, les personnes disparues, les antécédents criminels et les biens volés, et il prend en charge le suivi des délinquants sexuels et les contrôles d'antécédents pour l'achat d'armes.
Cette étendue explique pourquoi une intrusion compterait bien au-delà du titre. La question est de savoir si les intrus ont lu des dossiers et s'ils ont pu les modifier. Une fausse entrée dans un fichier de mandats peut orienter un agent vers la mauvaise personne.
« Chaque jour, les agents de tout le pays s'appuient sur le NCIC pour identifier les fugitifs recherchés, vérifier les mandats en cours et accéder à des informations qui peuvent avoir un impact direct sur la sécurité des agents et du public », a déclaré à CNN un ancien responsable du FBI qui a dirigé des enquêtes sur des groupes cybercriminels. Ce même responsable a dit que l'inquiétude principale était de savoir si les attaquants pouvaient compromettre l'exactitude des données sur lesquelles les agents s'appuient.
« Chaque jour, les agents de tout le pays s'appuient sur le NCIC pour identifier les fugitifs recherchés, vérifier les mandats en cours et accéder à des informations qui peuvent avoir un impact direct sur la sécurité des agents et du public. », a déclaré un ancien responsable du FBI à CNN
Le bureau a déjà connu ce genre d'épisode. En 2023, des pirates ont atteint un système informatique utilisé par l'antenne new-yorkaise du FBI dans des enquêtes sur l'exploitation sexuelle d'enfants, dont un système qui stockait des images liées à l'enquête sur Jeffrey Epstein. L'affaire ShinyHunters de septembre concernait un portail d'emploi, pas une base de données opérationnelle. Le NCIC serait une cible plus lourde de conséquences.
L'incident de l'USDA
Les ennuis du ministère de l'Agriculture sont apparus plus tôt dans la semaine. Un courriel envoyé lundi par Chris Rottler, chef de la sécurité de l'information par intérim du Farm Production and Conservation Business Center du ministère, indiquait que le centre des opérations de cybersécurité et de confidentialité de l'USDA avait « découvert un incident de sécurité ». La réponse a exigé que la division des services d'information « réinitialise tous les mots de passe de bases de données dans tous les environnements », ce qui a ensuite obligé à réinitialiser des applications et provoqué des pannes, selon ce courriel, consulté par Nextgov/FCW et Government Executive.
Les pannes ont touché des outils financiers servant à transférer de l'argent entre le ministère et les agriculteurs, notamment des systèmes liés à l'assurance récolte et aux paiements d'indemnisation. DTN a rapporté que le logiciel de prêt de la Farm Service Agency et un programme du Natural Resources Conservation Service utilisé pour verser des paiements aux agriculteurs étaient concernés. Les employés ont été informés jeudi qu'un système avait été ciblé, selon NBC News.
Un bulletin technique daté de jeudi indiquait que la maintenance se poursuivait et que des applications pourraient connaître des pannes intermittentes tout au long de la semaine. Certains membres du personnel ont aussi eu des difficultés avec le VPN du ministère, selon Nextgov.
Le sous-secrétaire Richard Fordyce a déclaré à DTN qu'il s'agissait d'une « cybermenace », et non d'une mise à jour logicielle. Il a affirmé qu'aucune information personnelle identifiable ni aucune donnée n'avait été perdue et que les systèmes de sécurité avaient fonctionné. Il s'attendait à ce que la plupart des systèmes soient rétablis avant la fin de la journée de vendredi, la restauration se poursuivant pendant le week-end.
D'anciens responsables du ministère ont livré à NBC News un récit moins net. Ils ont dit que le système de paiement pouvait servir de porte dérobée vers des documents plus sensibles, notamment les travaux du ministère sur la biologie et la sécurité alimentaire. Le ministère n'a pas publié de récit public détaillé ni nommé d'attaquant.
Une semaine de pannes et une démission
Les deux intrusions s'inscrivent dans une série plus large de défaillances. Le service Outlook de Microsoft a été indisponible dans le monde entier. Un problème de routeur a interrompu les départs dans tout le système aérien américain. JPMorgan Chase a subi une panne qu'il a attribuée à un bug logiciel dans du matériel installé sur site. Le réseau classifié de la National Security Agency est resté hors service plusieurs jours en raison d'un problème de maintenance, selon NBC News, et le service a été rétabli vendredi.
Des responsables ont déclaré que ces pannes n'étaient pas dues à des cyberattaques. Le sénateur Mark Warner, chef de file des démocrates à la commission du renseignement du Sénat, a déclaré mercredi que les éléments soutenaient cette conclusion, tout en avertissant que l'IA pourrait rendre les systèmes plus fragiles. La Maison-Blanche a confirmé jeudi le départ de Sean Cairncross, directeur national de la cybersécurité. Trump avait auparavant appelé le public à « se détendre ».
Le message de l'administration est que ces défaillances sont distinctes et banales. Les incidents du FBI et de l'USDA compliquent ce message parce qu'ils impliquent des intrusions suspectées, même si leur ampleur n'est pas encore connue. Savoir s'ils sont liés aux pannes, l'un à l'autre, ou à aucun des deux reste une question ouverte.
Ce que dit l'administration
Les commentaires de Trump samedi n'ont guère rassuré. Dans l'interview de Fox News avec Kayleigh McEnany, il a traité l'intrusion comme une possible source de matériel politique, citant l'enquête russe et une fraude électorale non étayée parmi les sujets que l'intrusion pourrait éclairer. « J'aime toujours présenter les choses de façon positive », a-t-il dit.
Le directeur du FBI, Kash Patel, a passé une partie de la journée de jeudi sur Fox News à promouvoir le travail de cybersécurité du bureau. Il a cité l'opération Winter Shield, achevée plusieurs mois plus tôt, qui a poussé des entreprises à mettre à jour des systèmes vulnérables. « D'autres administrations auraient pu faire ces mises à jour, mais elles ne l'ont pas fait », a déclaré Patel. « Nous gardons une longueur d'avance et rattrapons le temps perdu. »
Le calendrier a retenu l'attention parce que les responsables du bureau avaient appris l'incident du NCIC à peu près au même moment. Patel ne l'a pas mentionné à l'antenne. Trump a déclaré samedi qu'il venait « juste d'en entendre parler », ce qui suggère qu'il n'avait pas été briefé en détail avant l'interview.
Pourquoi le calendrier compte
Les incidents cyber fédéraux deviennent généralement publics par fragments : un avis de fournisseur, un courriel divulgué, une lettre du Congrès, puis une confirmation. Ces deux-là sont arrivés dans un ordre différent. La réponse interne de l'USDA est devenue publique via une publication spécialisée jeudi. L'enquête du FBI a émergé par CNN vendredi soir. Samedi, le président parlait des deux à la télévision.
Rien de tout cela n'établit ce qui s'est passé dans l'un ou l'autre système. Cela établit en revanche que deux ministères traitant des données sensibles géraient des incidents de sécurité en même temps, et que le récit public se construit à partir de sources anonymes plutôt que de divulgations officielles. Les deux agences dépendent de l'exactitude de leurs dossiers. Aucune n'a expliqué jusqu'où vont les dégâts.
Réserves
L'enquête du FBI est décrite comme portant sur une intrusion apparente. Aucun responsable n'a confirmé que des données du NCIC avaient été consultées, copiées ou modifiées, et le bureau n'a nommé ni suspect ni mobile. L'USDA a reconnu une cybermenace et une panne de plusieurs jours, mais pas un vol de données. L'affirmation de Fordyce selon laquelle aucune donnée personnelle n'a été perdue n'a pas été vérifiée indépendamment, et les anciens responsables qui se sont exprimés auprès de NBC ont décrit un risque plutôt qu'une perte confirmée.
Les deux incidents sont peut-être sans lien. Aucun n'a été rattaché aux pannes chez Microsoft, Chase, la FAA ou la NSA. L'attribution dans les intrusions fédérales prend régulièrement des semaines ou des mois, et l'affaire ShinyHunters est encore devant les tribunaux.
Ce qu'il faut suivre
Le prochain signal sera une déclaration officielle du FBI, qui établirait si le NCIC a été consulté et si des dossiers ont été modifiés. La restauration des systèmes de paiement de l'USDA est le second : les agriculteurs et les bureaux de comté ont besoin de ces outils, et le ministère n'a pas dit quand le dernier d'entre eux serait rétabli.
Des élus ont déjà interpellé l'administration sur la vague de pannes. Les incidents du FBI et de l'USDA leur donnent une deuxième série de questions, sur ce que les agences savaient et quand elles l'ont su.
À samedi soir, aucune des deux agences n'avait publié de récit plus complet.
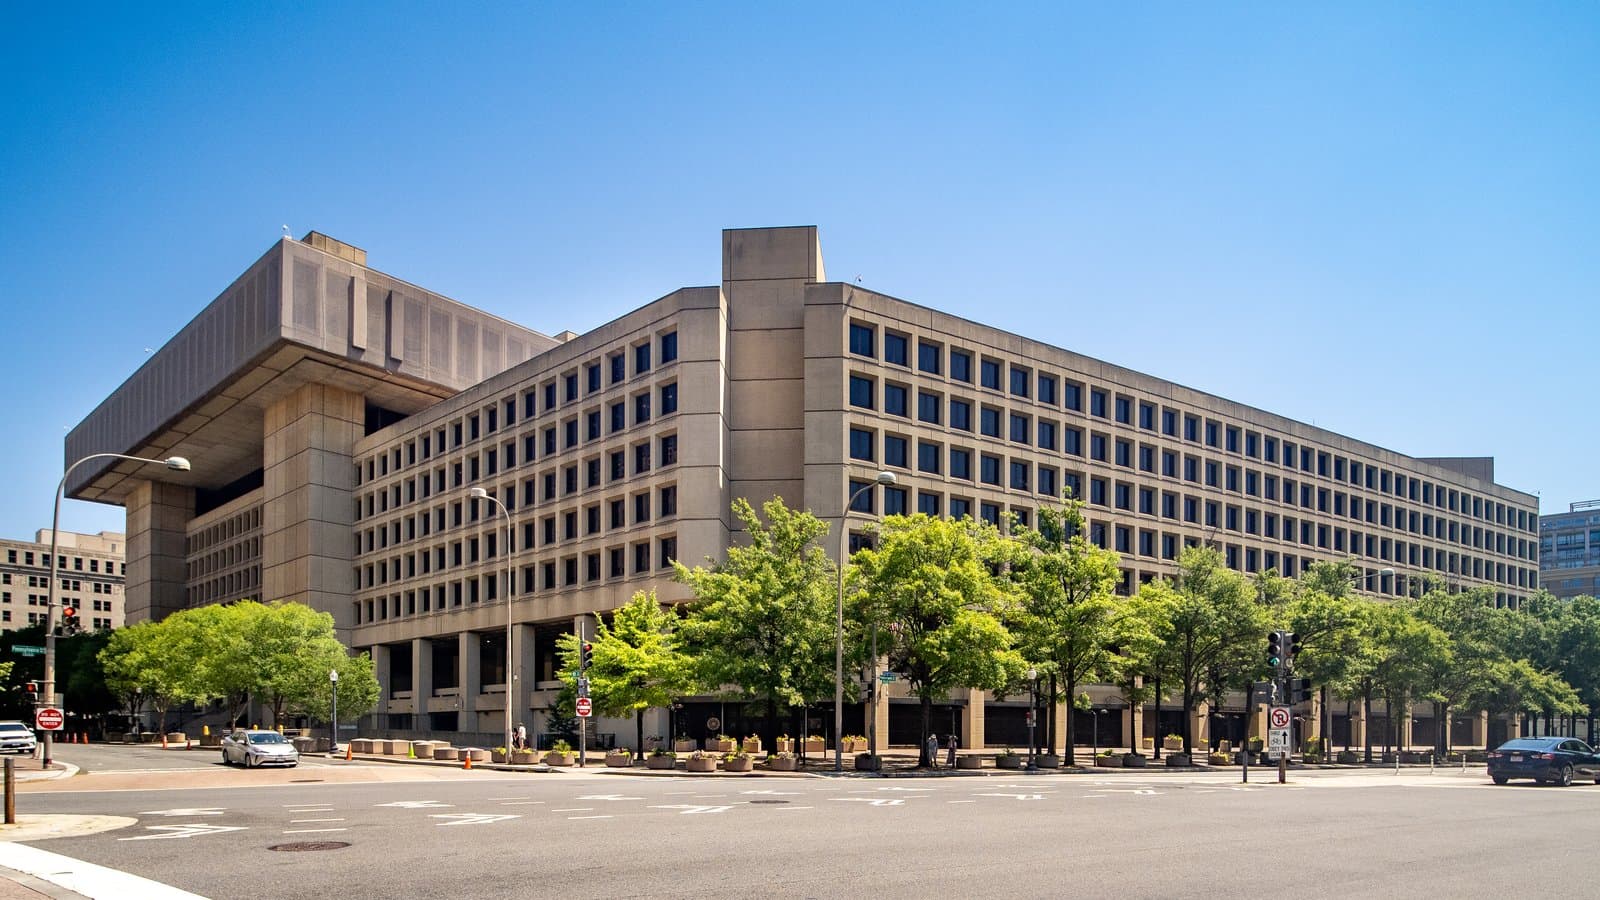
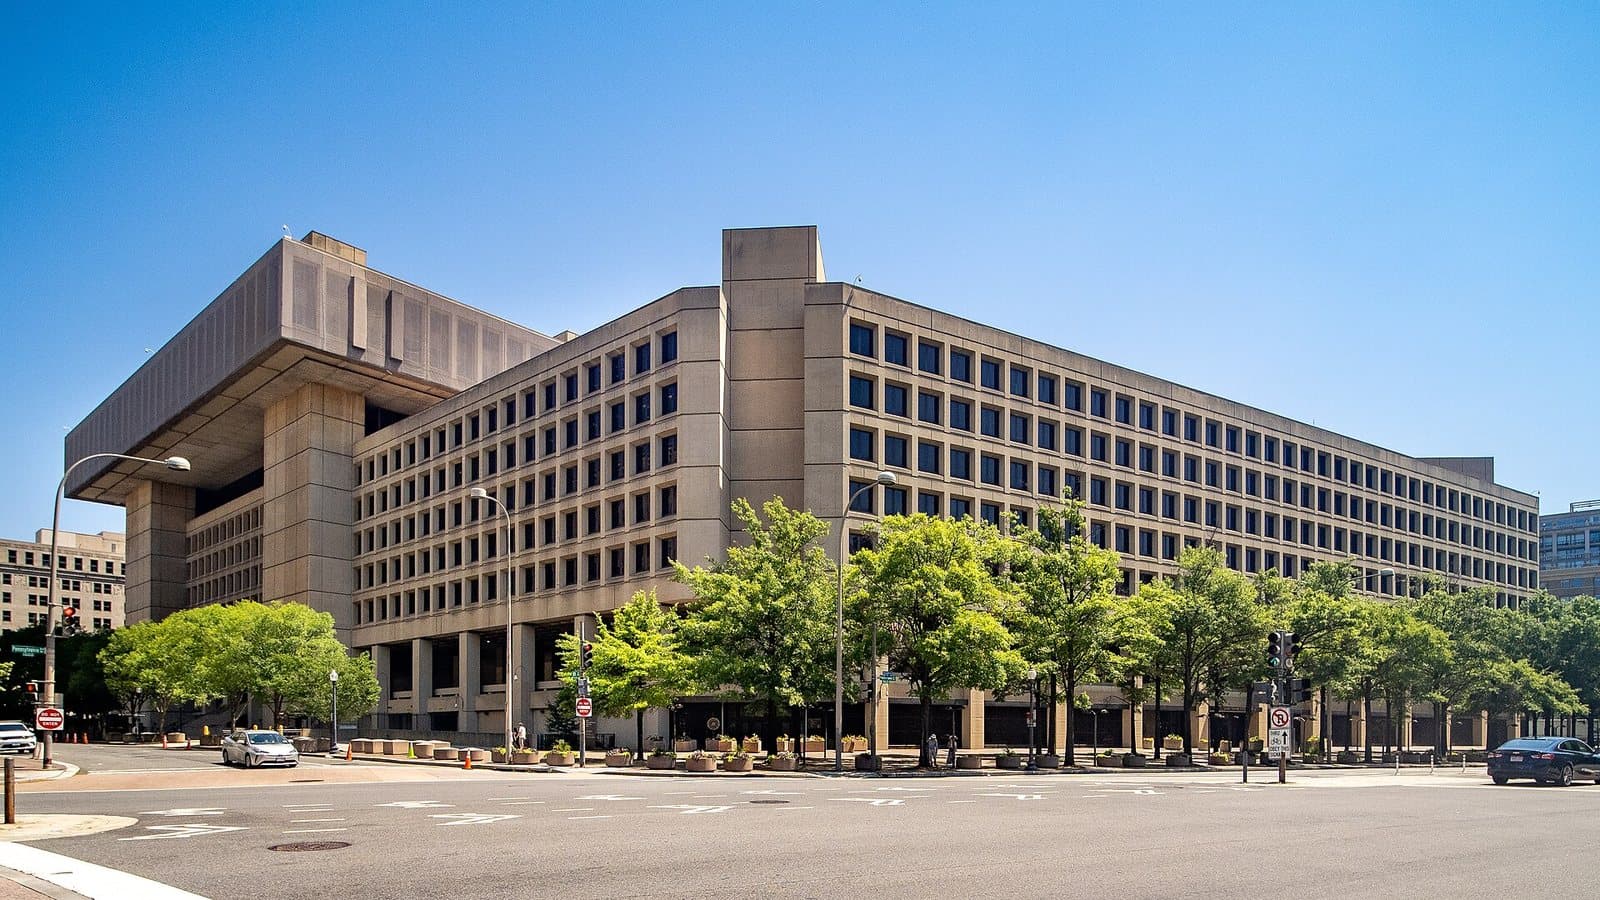
Image de couverture : le J. Edgar Hoover Building à Washington, D.C. Photo d'ajay_suresh, CC BY 2.0, via Wikimedia Commons.
Étiquettes
Questions fréquentes
- La base de données NCIC du FBI a-t-elle réellement été piratée ?
- Le FBI enquête sur une intrusion apparente, selon CNN, Fox News et l'Associated Press, qui citent tous des personnes informées du dossier. Le bureau n'a pas confirmé publiquement ce qui a été consulté ni si des dossiers ont été modifiés.
- À quoi sert le NCIC ?
- Le National Crime Information Center est une base de données nationale que les policiers consultent pour vérifier les mandats, les personnes disparues, les antécédents criminels, les biens volés, les fichiers de délinquants sexuels et les contrôles d'antécédents pour l'achat d'armes. C'est un outil de travail pour les agents, pas un site public.
- Les pirates ont-ils volé des données de l'USDA ?
- Le sous-secrétaire à l'Agriculture Richard Fordyce a déclaré à DTN qu'aucune information personnelle identifiable ni aucune donnée n'avait été perdue. D'anciens responsables du ministère ont dit à NBC News que le système de paiement pouvait être une voie d'accès à des documents plus sensibles, mais aucune perte n'a été confirmée.
- Les incidents du FBI et de l'USDA sont-ils liés ?
- Aucun élément public ne l'indique. Ils ont été rapportés à un jour d'intervalle et s'inscrivent tous deux dans une série plus large de pannes technologiques fédérales, que les responsables attribuent à d'autres causes que des cyberattaques.

TPW Editorial
Rédaction
L'équipe éditoriale de TechPastWeek enquête et édite chaque article publié. Chaque sujet est recoupé avec des sources primaires et secondaires fiables, et un éditeur le relit avant publication.