Une faille vieille de dix ans dans NGINX peut transformer le trafic HTTP/2 en exécution de code
CVE-2026-123007 touche NGINX depuis 2015 et peut laisser un attaquant non authentifié exécuter du code. Corrigé dans NGINX, pas encore dans Debian et Ubuntu.

Sur cette page
À retenir
- CVE-2026-123007, surnommée nginx2root, est une faille de corruption de mémoire dans le contrôle de flux HTTP/2 de NGINX qui peut mener à l'exécution de code à distance.
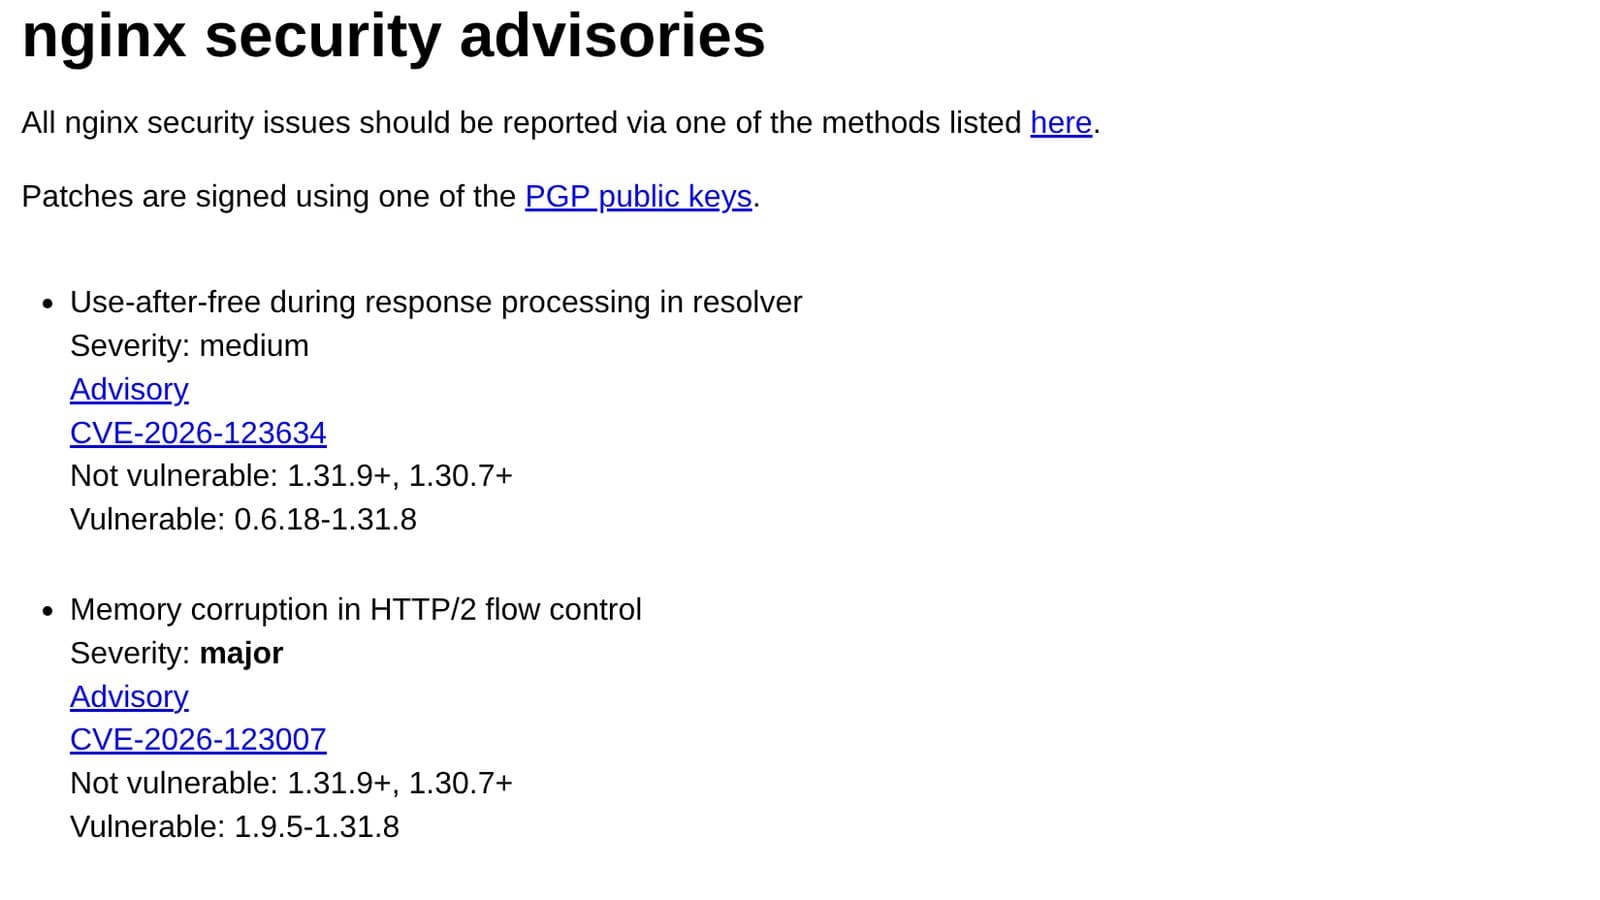
- Le bogue est présent dans le code open source depuis la version 1.9.5, publiée en septembre 2015, et touche toutes les versions jusqu'à 1.31.8.
- F5 l'a corrigé dans NGINX 1.31.9 et 1.30.7, publiés le 18 novembre ; les mêmes mises à jour corrigent quatre autres failles, toutes notées 9,2 sous CVSS 4.0.
- Aucune attaque exploitant la faille n'a été signalée, et elle ne figurait pas au catalogue des vulnérabilités exploitées connues de la CISA au 18 novembre.
- Un code de démonstration public existe, mais les chercheurs décrivent des conditions qui rendent une attaque réelle coûteuse, dont l'ASLR et un autre bogue du noyau Linux pour obtenir les droits root.
NGINX a publié le 18 novembre des correctifs pour une faille de corruption de mémoire dans sa gestion de HTTP/2 qui peut permettre à un attaquant non authentifié d'exécuter du code sur un serveur. Le bogue, suivi sous CVE-2026-123007 et surnommé nginx2root, est présent dans le code open source depuis la version 1.9.5, livrée en septembre 2015.
À lire aussi: Des pirates liés à la Chine ont exploité une faille zero-day de vCenter des semaines avant le correctif · JPMorgan Chase affirme qu'une faille chez un prestataire a exposé noms et e-mails de clients.
F5, propriétaire de NGINX, a publié l'avis en même temps que les mises à jour vers NGINX 1.31.9 et 1.30.7. Les mêmes versions corrigent quatre autres failles qui peuvent aussi mener à l'exécution de code dans les mêmes conditions. F5 attribue à toutes les cinq la note de 9,2 sur 10 sous CVSS 4.0.
Aucune attaque utilisant la faille n'avait été signalée au 18 novembre, et elle ne figurait pas au catalogue des vulnérabilités exploitées connues de la CISA. Il s'agit donc d'une affaire de correctif à appliquer, non d'une réponse à incident, avec une complication : les grandes distributions Linux n'avaient pas livré de paquets corrigés au moment de la publication de l'avis.
Ce que fait réellement le bogue
La faille se situe dans le code de contrôle de flux HTTP/2 de NGINX. Selon l'avis de NGINX, il s'agit d'un problème de corruption de mémoire qui touche les versions 1.9.5 à 1.31.8. La note technique de Rapid7 le décrit comme un sous-dépassement d'entier qui corrompt la mémoire pendant le traitement HTTP/2.
Son exploitation ne tient pas en une seule requête. F5 indique qu'un attaquant peut exécuter du code lorsque la randomisation de l'espace d'adressage (ASLR) est désactivée ou peut être contournée. Les chercheurs de Wiz affirment avoir contourné l'ASLR et exécuté du code via la faille dans leurs tests. Xint dit avoir fait de même avec pour seule condition un port HTTP/2 joignable.
Le code s'exécute avec les permissions d'un processus worker NGINX, pas en root. Les chercheurs de Xint ont enchaîné la faille avec un autre bogue dans l'implémentation SCTP du noyau Linux pour obtenir les droits root sur l'hôte, y compris lorsque NGINX tournait dans un conteneur Docker. Cette seconde étape ne fait pas partie de CVE-2026-123007 et dépend de la disponibilité de SCTP.
La variante de l'attaque décrite par Rapid7 nécessite environ 128 Go de trafic HTTP/2, selon son analyse technique. La démonstration a pris deux minutes et demie sur une liaison rapide. Sur une connexion plus lente que 300 Mbit/s environ, le transfert dépasserait la limite par défaut d'une heure de connexion de NGINX et l'attaque échouerait. La méthode dépend aussi d'une routine de copie mémoire de glibc sélectionnée sur les puces x86-64 disposant des fonctions avx512f et avx512vl.
Ces conditions ne rendent pas le bogue inoffensif. Elles réduisent l'ensemble des serveurs attaquables à distance et augmentent le coût d'un exploit fiable. Un code de démonstration public est déjà sur GitHub, même si ses notes indiquent qu'il ne convient qu'à la démonstration de l'attaque contre un conteneur Docker fraîchement démarré sur la même machine.
Mettre à niveau le binaire NGINX ne suffit pas. Un rechargement laisse l'ancien exécutable en cours d'exécution et les connexions existantes peuvent rester sur les anciens processus worker. Il faut un redémarrage complet ou la mise à niveau du binaire à chaud de NGINX, puis vérifier que le nouveau processus sert bien le trafic.
Qui est exposé
Toutes les versions open source de NGINX de 1.9.5 à 1.31.8 sont vulnérables, y compris les versions de correction d'octobre 1.31.7 et 1.30.6. NGINX Plus est touché sur la branche 37.x avant les versions corrigées et sur les R34 à R36, pour lesquelles F5 ne liste aucun correctif. Les versions open source corrigées sont 1.31.9 pour la branche principale et 1.30.7 pour la branche stable et les branches plus anciennes.
Les images Docker officielles portaient les étiquettes 1.31.9 et 1.30.7, variantes Alpine comprises, le 18 novembre. Le suivi des CVE d'Ubuntu listait nginx comme vulnérable sur les versions 16.04 à 26.10, et celui de Debian listait bookworm, trixie, forky et sid comme vulnérables. Une distribution peut rétroporter un correctif sans changer la version rapportée par nginx -v, donc ce sont la version du paquet et l'avis de la distribution qui comptent.
L'exposition dépend de HTTP/2. Un serveur est touché si une directive listen inclut http2 ou si http2 on est défini dans le bloc serveur concerné. Lancer openssl s_client avec -alpn h2 contre un serveur montre s'il négocie HTTP/2 : la sortie indique ALPN protocol: h2 si c'est le cas. Derrière un CDN, c'est l'origine qu'il faut tester, car une origine qui n'accepte que HTTP/1.1 ne peut pas être atteinte via HTTP/2.
Les quatre autres failles
CVE-2026-123007 est la principale, mais la même mise à jour corrige quatre autres problèmes que F5 note aussi 9,2. Chacun exige une configuration précise :
- CVE-2026-123633 nécessite HTTP/2 et des requêtes transmises à un serveur backend alors que le worker manque de
worker_connections. - CVE-2026-123634 nécessite un nom de serveur proxifié construit à partir de variables, plus une inclusion côté serveur ou une sous-requête
mirrorvers un emplacement qui résout le même nom. - CVE-2026-121810 nécessite l'activation de HTTP/3.
- CVE-2026-113425 touche NGINX utilisé comme proxy de messagerie.
La faille du résolveur est celle dont le contournement est le plus clair : éviter les directives SSI et mirror et ne pas construire de noms de serveurs proxifiés à partir de variables. Pour la faille du proxy de messagerie, F5 conseille de limiter les écouteurs aux réseaux de confiance. Les deux autres se traitent mieux par une mise à niveau.
Comment corriger, et quoi désactiver
Le correctif direct consiste à passer à 1.31.9 ou 1.30.7, ou aux versions actuelles de NGINX Plus listées dans l'avis de F5 (37.3.0.1 et 37.0.8.1). L'un des cinq correctifs, CVE-2026-123633, est arrivé dans des versions Plus antérieures, 37.2.0.1 et 37.0.7.1, donc les opérateurs de la branche 37.x doivent vérifier la version qu'ils utilisent. Après la mise à niveau, redémarrer complètement le processus maître ou utiliser la mise à niveau du binaire à chaud. Relancer ensuite la vérification openssl pour confirmer que le serveur négocie toujours les protocoles attendus.
Si une mise à niveau immédiate est impossible, les recommandations de réponse de CIRCL mentionnent la désactivation de HTTP/2 comme mesure temporaire. Cela bloque CVE-2026-123007 et CVE-2026-123633, mais pas les trois autres. Sur NGINX 1.25.1 et ultérieur, définir http2 off; dans chaque bloc serveur concerné et retirer http2 de ses directives listen. Sur 1.9.5 à 1.25.0, retirer http2 de la directive listen, de sorte que listen 443 ssl http2; devient listen 443 ssl;.
Désactiver HTTP/3 supprime la configuration nécessaire à CVE-2026-121810. Pour la chaîne SCTP, CIRCL suggère de bloquer le module du noyau sur les hôtes qui n'utilisent pas SCTP, par exemple avec install sctp /bin/false dans un fichier sous /etc/modprobe.d/. Cela ne décharge pas un module déjà chargé et ne désactive pas SCTP intégré au noyau.
À quoi ressemblerait une compromission
CIRCL liste plusieurs signes à vérifier : des workers NGINX qui lancent des programmes inattendus, des workers qui se terminent anormalement ou laissent des vidages mémoire, des connexions HTTP/2 de longue durée avec un fort trafic entrant mais peu de requêtes journalisées, et des connexions sortantes ou des résolutions DNS inhabituelles.
Un journal d'accès propre n'exclut pas une attaque. Les trames de contrôle HTTP/2 n'apparaissent normalement pas dans le journal d'accès comme des requêtes, donc l'absence d'URL suspecte ne prouve pas qu'il ne s'est rien passé. Aucun de ces signes n'est une preuve à lui seul.
Pourquoi un bogue de dix ans compte encore
La faille a survécu à dix ans de versions et à plusieurs mises à jour de sécurité, rappel que des chemins de code anciens peuvent transporter de vieux bogues. NGINX se trouve devant une grande partie du web, et un bogue de sûreté mémoire dans son analyseur HTTP/2 peut persister parce que le chemin de code est complexe et le mode de défaillance silencieux. Il en va de même des quatre autres failles corrigées cette semaine : des chercheurs les ont trouvées, pas un incident d'exploitation.
L'absence d'attaques jusqu'ici est une raison de corriger selon un calendrier normal, pas une raison d'attendre. Un code de démonstration public tend à raccourcir le délai entre la divulgation et l'exploitation, et les conditions décrites par Rapid7 sont des obstacles d'ingénierie, pas des garanties. Un attaquant déterminé disposant d'une liaison rapide et d'une cible dont l'ASLR est désactivée ou qui offre une pile SCTP utilisable a un chemin.
Réserves
NGINX, F5, Wiz et Rapid7 n'avaient signalé aucune exploitation au 18 novembre, et la CISA n'avait pas ajouté la CVE au catalogue KEV. Le contournement de l'ASLR, l'élévation de privilèges via SCTP et l'exigence de 128 Go de trafic viennent d'équipes de recherche et de bancs d'essai différents ; ils décrivent ce qui est possible, pas un exploit unique clé en main. L'état des distributions est un instantané du 18 novembre et a pu changer depuis. Les étiquettes des images Docker corrigent la version open source, mais une image construite sur un paquet de distribution non corrigé peut ne pas l'être.
À surveiller
Le premier signal sera l'ajout ou non de CVE-2026-123007 au catalogue KEV par la CISA, ce qui transformerait un avis de correction immédiate en échéance pour les agences fédérales. Le deuxième est la publication ou non de paquets rétroportés par Debian et Ubuntu, et sa rapidité. Le troisième est la maturité de l'exploit : une attaque fiable et à haut débit changerait le risque pour chaque serveur d'origine non corrigé derrière un CDN.
Pour les opérateurs, la tâche pratique est petite et ennuyeuse. Trouver chaque instance NGINX qui négocie HTTP/2, vérifier si elle tourne sur une version corrigée ou un paquet de distribution corrigé, la redémarrer correctement et rechercher les signes décrits par CIRCL. Le bogue a attendu dix ans. Le correctif n'a pas à attendre.
Couverture : une capture d'écran de la page des avis de sécurité de NGINX, avec l'aimable autorisation de NGINX et F5.
Étiquettes
Questions fréquentes
- Qu'est-ce que CVE-2026-123007 ?
- C'est une vulnérabilité de corruption de mémoire dans le contrôle de flux HTTP/2 de NGINX, surnommée nginx2root. Un attaquant non authentifié qui peut atteindre un port HTTP/2 peut être en mesure d'exécuter du code avec les permissions d'un processus worker NGINX. F5 la note 9,2 sous CVSS 4.0.
- Quelles versions de NGINX sont touchées ?
- Toutes les versions open source de 1.9.5 à 1.31.8 sont vulnérables, selon l'avis de NGINX. Les versions NGINX Plus de la branche 37.x antérieures aux versions corrigées sont aussi touchées, et les R34 à R36 n'ont aucun correctif listé.
- Existe-t-il un correctif pour CVE-2026-123007 ?
- Oui. NGINX 1.31.9 et 1.30.7 corrigent CVE-2026-123007 et quatre autres failles. Les images Docker officielles portant ces étiquettes étaient disponibles le 18 novembre. Debian et Ubuntu n'avaient pas livré de paquets corrigés à ce moment, il faut donc consulter l'avis de la distribution plutôt que le numéro de version affiché par nginx.
- CVE-2026-123007 a-t-elle été exploitée dans la nature ?
- NGINX, F5, Wiz et Rapid7 n'avaient signalé aucune attaque au 18 novembre, et la CISA ne l'avait pas ajoutée au catalogue KEV. Un code de démonstration public existe, mais il est limité et l'attaque exige des conditions difficiles.

TPW Editorial
Rédaction
L'équipe éditoriale de TechPastWeek enquête et édite chaque article publié. Chaque sujet est recoupé avec des sources primaires et secondaires fiables, et un éditeur le relit avant publication.