Nintendo devuelve SmileBASIC 4 a la eShop tras parchear un jailbreak del Switch 2
Nintendo devolvió SmileBASIC 4 a la eShop el 20 de noviembre, ya en la 4.4.10, tras usarse la herramienta para hacer jailbreak a consolas Switch 2 en octubre.

En esta página
Puntos clave
- SmileBASIC 4 volvió a la Nintendo eShop el 20 de noviembre de 2026, actualizado de la versión 4.4.9 a la 4.4.10, después de haber sido retirado a finales de octubre.
- Nintendo retiró la herramienta de programación después de que unos investigadores la usaran como punto de entrada de ns2jb, un jailbreak parcial del Switch 2 solo por software.
- El autor del exploit, Sammy Hajhamid, dijo que usó Codex de OpenAI con un arnés de pruebas personalizado durante unas dos semanas para encontrar un desbordamiento de entero en el intérprete de SmileBASIC.
- Nintendo lanzó el firmware 23.5.0 del Switch 2 el 10 de noviembre, 19 días después de que el jailbreak se hiciera público, y los informes dicen que cerró el agujero.
- El jailbreak daba acceso de espacio de usuario, no control total de la consola, y no hay pruebas públicas de que permitiera juegos pirateados.
SmileBASIC 4 está de vuelta en la Nintendo eShop. La herramienta de programación regresó el 20 de noviembre, actualizada de la versión 4.4.9 a la 4.4.10, unas cuatro semanas después de que Nintendo la retirara porque unos hackers la habían usado para entrar en el Switch 2.
Lectura relacionada: Valve cierra las listas de espera de Steam Machine por el coste de la memoria · La PlayStation 5 supera los 100 millones de unidades y sigue por detrás de la PS4.
La retirada fue uno de los movimientos defensivos más insólitos de la historia reciente de las consolas. SmileBASIC 4 es un título de Switch 1, un lenguaje y un intérprete que permite a los jugadores escribir sus propios programas pequeños. También era la compra obligatoria para ns2jb, un exploit solo por software que daba a un investigador acceso de espacio de usuario al Switch 2, suficiente para ejecutar homebrew, hacer copias de seguridad de partidas y aplicar mods a los juegos.
Nintendo no ha explicado la retirada ni el parche. La secuencia está documentada por la comunidad: el exploit se hizo público el 22 de octubre, el juego desapareció de la eShop en un día, el firmware de la consola se actualizó el 10 de noviembre y el juego volvió el 20 de noviembre con un número de versión nuevo.
Qué cambió el 20 de noviembre
La vuelta la informaron primero GoNintendo, que había seguido la retirada, y GamesRadar. El juego completo vuelve a estar a la venta. Su demo, que también podía usarse para activar el exploit, se actualizó pero no se había vuelto a listar en el momento de esos informes.
El cambio de versión es el detalle importante. Un binario sin parchear de vuelta a la venta habría restaurado la ruta, así que la actualización 4.4.10 es la parte que la comunidad señala como cierre del agujero. One Jailbreak informó del cambio de la 4.4.9 a la 4.4.10 el mismo día.
Eso deja dos parches en juego: el firmware de la consola, que cerró la ruta a nivel del sistema, y la aplicación, que la cerró en el origen. Cualquiera de los dos bastaría para detener el exploit publicado en una consola actualizada. Tener ambos significa que un propietario que se saltó la actualización de firmware sigue enfrentándose a un juego parcheado.
Cómo funcionaba el exploit
El relato técnico procede del investigador que lo construyó. Sammy Hajhamid, que publica como Pepsipu, documentó el exploit y lo publicó en GitLab. Su entrada de blog describe una búsqueda en parte automatizada.
Hajhamid dijo que usó Codex de OpenAI para sondear el intérprete del lenguaje SmileBASIC. Construyó un arnés capaz de enviar comandos USB a la consola, capturar la pantalla por HDMI y reiniciar la máquina mediante un dispositivo Bluetooth que pulsaba un interruptor de luz. Tras unas dos semanas, el arnés encontró un desbordamiento de entero de 32 bits que se produce cuando se eliminan elementos de un array en SmileBASIC. El fallo exponía un puntero de array, lo que daba acceso de lectura y escritura a partes de la memoria del sistema.
A partir de ahí buscó una vía hacia los sysmodules internos del Switch 2. Encontró un desbordamiento de búfer en el servicio FileSystem de la consola que exponía un puntero a datos en caché, lo que permitía lectura y escritura arbitrarias. Eso bastaba para realizar acciones privilegiadas en el sistema de archivos y, finalmente, ejecutar código nativo mediante un proceso de sistema de archivos falsificado.
El resultado fue acceso de espacio de usuario, no un exploit de kernel. Se ejecuta dentro de un sandbox, y por eso podía meter personajes modificados en Mario Kart World pero no tomar el control total del hardware. El hack también está atado: necesita un PC con macOS o Linux en la misma red ejecutando un paquete de Node.js.
«Jailbreak» abarca un amplio abanico de accesos. El exploit de 2018 de la Switch original era un fallo de hardware que no podía parchearse por software y que acabó obligando a rediseñar la consola. ns2jb es un error de software en una aplicación, en una versión de firmware, con un PC conectado. La respuesta de Nintendo refleja esa diferencia.
El parche tardó 19 días
El exploit se hizo público el 22 de octubre, cuando Hajhamid lo publicó y otros empezaron a mostrar personajes modificados y herramientas de desarrollo. En aquel momento funcionaba en el firmware 23.0.1, entonces la versión vigente.
Nintendo retiró SmileBASIC 4 casi de inmediato. Ars Technica informó de que el juego ya se había eliminado de la eShop de Switch en todo el mundo, mientras una demo japonesa que podría funcionar igual seguía accesible. La versión para 3DS de SmileBASIC se había retirado en 2016 por el mismo motivo, tras el exploit smilehax.
El firmware 23.5.0 se distribuyó el 10 de noviembre, 19 días después de que el exploit se hiciera público. Nintendo no ha dicho qué corrigió la actualización ni si el trabajo ya estaba en marcha cuando se publicó ns2jb.
Diecinueve días es rápido para un fabricante de consolas y lento para un exploit activo. En esa ventana, la consola quedó parcheada a nivel del sistema, pero el juego siguió disponible para cualquiera que ya lo hubiera comprado. La retirada frena a los compradores nuevos. No llega a quienes ya poseen la herramienta, y por eso importaba el parche de la aplicación.
La retirada de la tienda es un instrumento contundente
Eliminar un juego de una tienda es un movimiento visible, y tiene límites que el caso SmileBASIC deja a la vista.
El primero es que la propiedad sobrevive. Quien compró SmileBASIC 4 antes del 22 de octubre lo conservó en su biblioteca y pudo seguir usándolo en una consola sin parchear. El segundo es que el exploit no dependía solo de SmileBASIC. Los informes de la época señalaban otros posibles puntos de entrada, incluido Civilization VII en cartucho, que una retirada de la tienda no puede tocar porque el juego se ejecuta desde la tarjeta.
El tercero son los daños colaterales. SmileBASIC 4 es un entorno de programación que usan personas que nunca tocaron el exploit. Retirarlo privó a clientes de pago de una herramienta durante un mes, y la demo sigue ausente. Nintendo no ha dicho si volverá.
Nada de eso hace irracional la retirada. Elevó el coste del exploit para los usuarios nuevos durante la ventana previa al firmware. Simplemente no resolvió el problema por sí sola, y la empresa no ha dicho qué hará con las rutas basadas en cartuchos.
Por qué un jailbreak parcial sigue importando
Un exploit de espacio de usuario está muy lejos del fallo de hardware que hizo que la Switch original fuera hackeable de forma permanente en 2018. Aquel no podía corregirse por software, y Nintendo acabó revisando el hardware. ns2jb se ejecuta en un sandbox, necesita un PC auxiliar y deja de funcionar cuando se actualiza la consola o el juego.
Sigue siendo un problema para Nintendo, por dos razones. La primera es lo que mostró. Junto al lanzamiento, otros investigadores publicaron demostraciones de un controlador de GPU Vulkan completo funcionando en espacio de usuario y herramientas de desarrollo incipientes, lo que sugiere que el techo del exploit era más alto de lo que implicaba la primera prueba de concepto. La segunda es el patrón. Una consola que recibe un punto de entrada solo por software en su primer año es una consola cuya superficie de ataque se está leyendo de cerca, y las herramientas que facilitan esa lectura, incluidos los agentes de programación con IA, ahora son baratas.
El interés comercial de Nintendo está en los servicios en línea y en la tienda. El exploit publicado no desbloquea ninguno de los dos. Funciona en una versión de firmware que Nintendo puede superar, y mantenerlo significa mantener la consola fuera de la versión actual.
Qué significa para los propietarios del Switch 2
Para la mayoría de los propietarios, nada cambia. Una consola con firmware 23.5.0 o posterior, con SmileBASIC 4 parcheado, no está expuesta a la cadena ns2jb publicada. Nintendo recomienda el firmware actual, y la consola insiste hasta que se instala.
Para la escena del modding, la pregunta interesante es qué viene después. El texto de Hajhamid es un mapa de dónde mirar: el intérprete de SmileBASIC, el servicio FileSystem y las interfaces entre aplicaciones y sysmodules. Otros ya insinuaban trabajos similares en octubre. Una aplicación parcheada no elimina la clase de error, solo esta instancia.
Para Nintendo, el episodio recuerda que su tienda forma parte de su perímetro de seguridad. Una retirada en la 3DS en 2016 no detuvo el homebrew en esa plataforma, y el Switch 2 ya ha tenido un jailbreak solo por software en su primer año. La respuesta de la empresa hasta ahora ha sido parchear la consola, parchear el juego y devolver el juego a la tienda.
Salvedades
Nintendo no ha confirmado el exploit, el motivo de la retirada, el arreglo del firmware ni los cambios de la 4.4.10. El relato técnico es del propio Hajhamid, y el informe de Ars Technica de octubre se basa en su texto y en demostraciones públicas. La diferencia de 19 días es un cálculo del rastreador de la comunidad a partir de fechas públicas, no una cifra de Nintendo.
No hay pruebas públicas de que ns2jb permitiera juegos pirateados, y el sandbox de espacio de usuario del exploit es un límite real. Los informes de que Civilization VII podría servir como punto de entrada alternativo no han sido confirmados por Nintendo ni demostrados públicamente como una cadena funcional. El estado de la demo es el que se informó el 20 de noviembre; puede haber vuelto desde entonces.
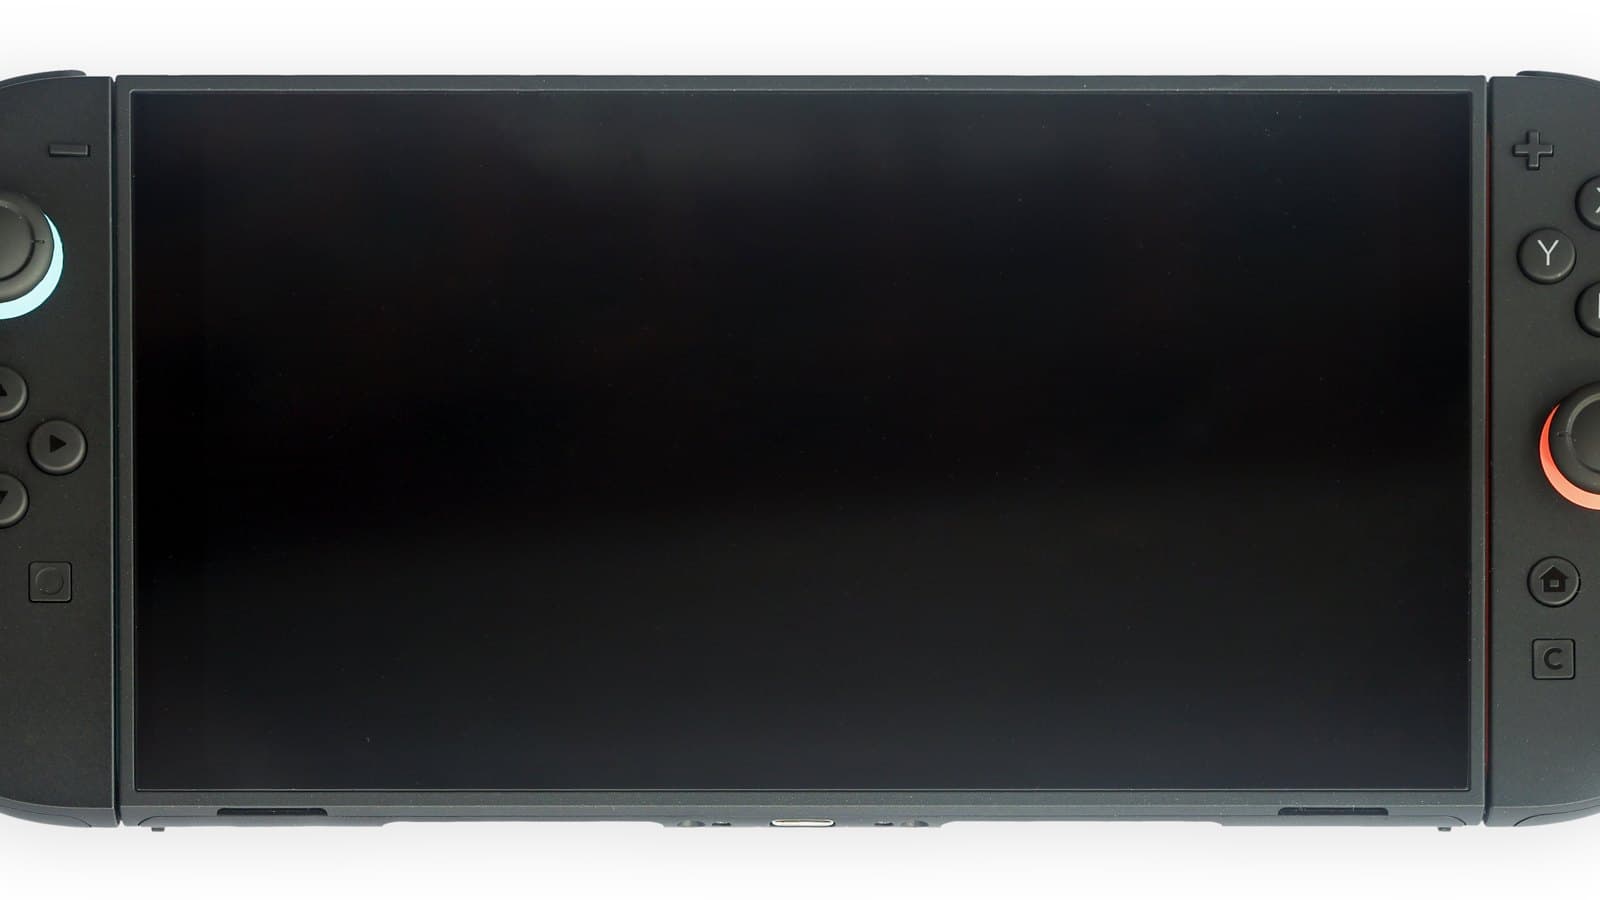
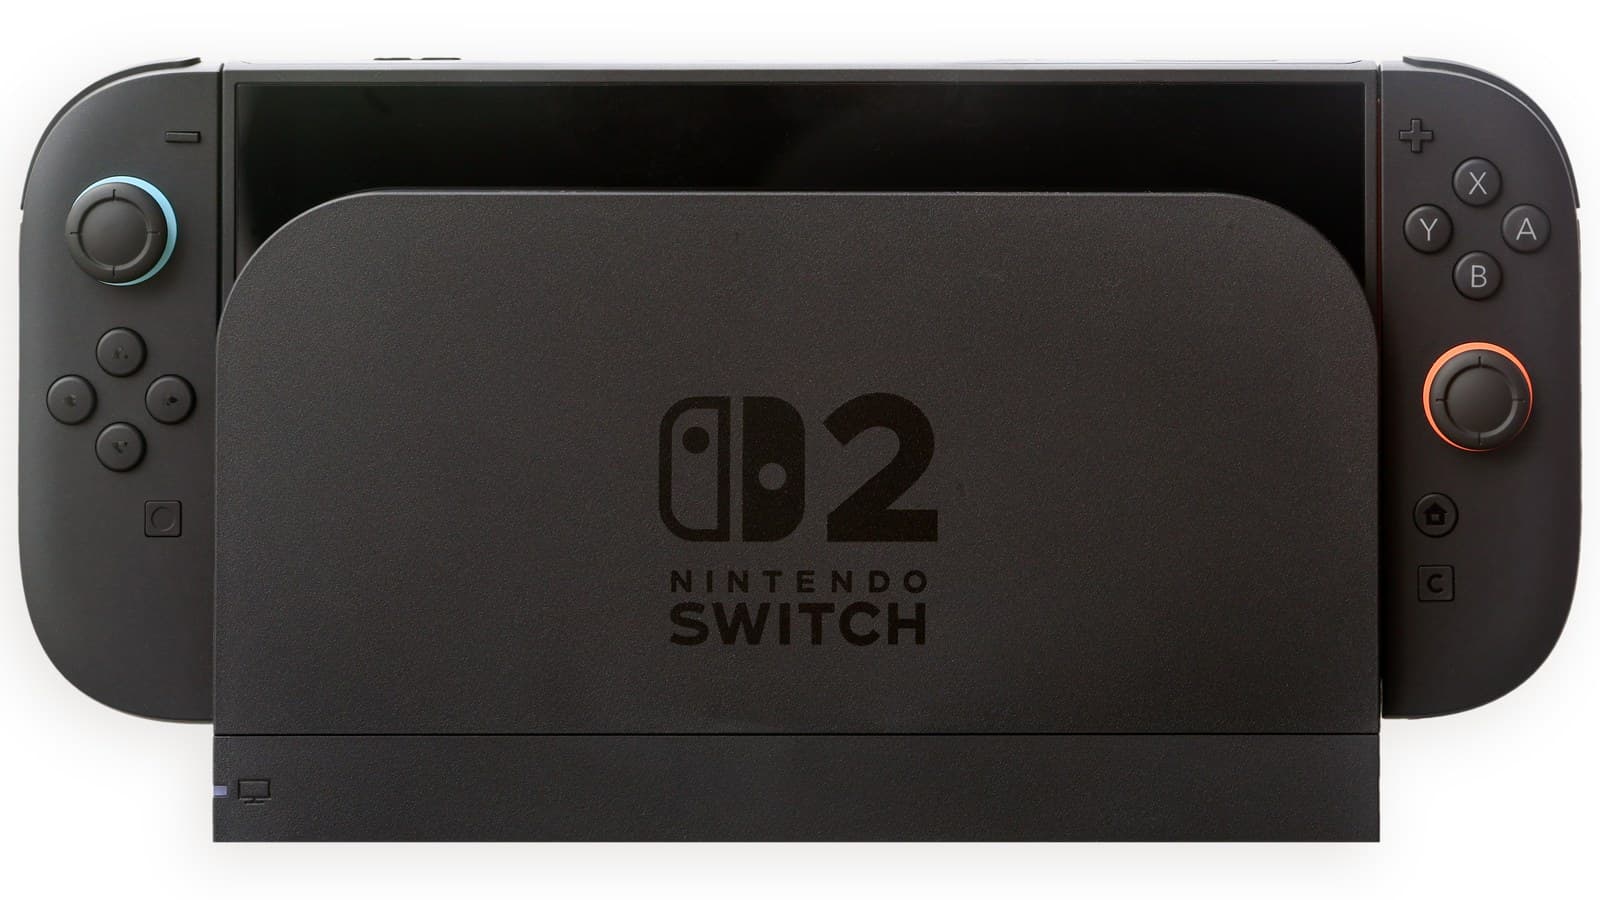
La imagen de portada muestra un Switch 2 de venta al público en su base, no una consola modificada. Es una fotografía real, no un render.
Imagen de portada: Una consola Nintendo Switch 2 en su base. Foto de Crisco 1492, CC BY-SA 4.0, vía Wikimedia Commons.
Etiquetas
Preguntas frecuentes
- ¿Por qué se retiró SmileBASIC 4 de la eShop?
- Nintendo lo retiró a finales de octubre de 2026 después de que un investigador usara la versión para Switch de SmileBASIC 4 como punto de entrada para un jailbreak del Switch 2 solo por software. La herramienta se restauró el 20 de noviembre tras ser parcheada.
- ¿Permite el jailbreak del Switch 2 jugar a juegos pirateados?
- No hay pruebas públicas de que lo haga. El exploit daba acceso de espacio de usuario, suficiente para homebrew, copias de seguridad de partidas y algunos mods, pero no el control a nivel de kernel que permitiría un crack completo. También requería un PC en la misma red.
- ¿Sigue siendo utilizable el jailbreak del Switch 2?
- Los informes dicen que no en el firmware actual. Nintendo lanzó el firmware 23.5.0 del Switch 2 el 10 de noviembre de 2026, que según los reportes cerró la ruta de SmileBASIC, y SmileBASIC 4 se actualizó a la 4.4.10 antes de volver a la eShop.
- ¿Se pueden usar otros juegos para hacer jailbreak al Switch 2?
- Los informes de octubre señalaban otros candidatos, incluido Civilization VII en cartucho, que una retirada de la tienda no puede eliminar. Nintendo no ha confirmado ninguna de esas rutas y no se ha publicado un segundo exploit funcional.

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.