La Switch 2 recibe un jailbreak solo por software, construido con ayuda de OpenAI Codex
El investigador pepsipu publicó ns2jb el 22 de octubre de 2026, un jailbreak tethered, solo por software, para la Switch 2 en el firmware 23.0.1, con Codex.

En esta página
Puntos clave
- El investigador de seguridad Sammy Hajhamid, que publica como pepsipu, lanzó ns2jb el 22 de octubre de 2026, un jailbreak tethered y solo por software para la Nintendo Switch 2 que, según él, funciona en el firmware 23.0.1.
- pepsipu lo describe como el primer exploit solo por software para la Switch 2; la afirmación procede del investigador y de la cobertura inicial, no de un registro oficial.
- La cadena pasa por SmileBASIC 4, un juego de Switch 1, donde un desbordamiento de entero de 32 bits en el comando REMOVE del intérprete produjo lectura y escritura fuera de límites.
- ns2jb es tethered y no es firmware personalizado: hay que relanzarlo desde el juego tras cada reinicio y concede ejecución de código con permisos de módulo de sistema ordinario.
- Codex, de OpenAI, encontró fallos y construyó herramientas, pero pepsipu dice que el jailbreak exigió «un esfuerzo sustancial de unas 2 semanas» y que un humano eligió la ruta del exploit.
La Nintendo Switch 2 tiene un jailbreak solo por software. El 22 de octubre de 2026, el investigador de seguridad Sammy Hajhamid, que publica como pepsipu, lanzó ns2jb, una cadena de exploits tethered que, según él, funciona en el firmware actual de la consola, 23.0.1. Según su conocimiento, es el primer exploit de este tipo para la Switch 2, y la cobertura inicial de TechPowerUp, Digital Trends y HotHardware repite el encuadre del «primer jailbreak solo por software». La afirmación es del investigador y de esos medios; ningún registro oficial la zanja.
Lectura relacionada: Sony recupera el plástico transparente con la colección Prism para PS5 · Las ventas de PS5 subieron un 22% en septiembre mientras el resto del mercado de EE. UU. cayó.
«Tethered» carga con la mayor parte del peso práctico. ns2jb tiene que lanzarse de nuevo desde un juego tras cada reinicio, así que es una sesión, no un estado permanente, y no es firmware personalizado. Ofrece ejecución de código arbitrario con permisos de un módulo de sistema ordinario: suficiente para ejecutar homebrew, hacer copias de seguridad de partidas, aplicar ingeniería inversa y modificar juegos de Switch 2, y alcanzar la mayoría de los periféricos mediante E/S mapeada en memoria.
Una cadena, no un solo fallo
La seguridad de las consolas es por capas, y el análisis de pepsipu, fechado el 18 de octubre de 2026, se lee como un recorrido por ellas. El lanzamiento público llegó cuatro días después, el 22 de octubre. El sistema bajo prueba no era una consola sino dos: una Switch 1 y una Switch 2 en un banco, con JetKVM alimentando entradas de mando y capturando la salida HDMI, y un interruptor Bluetooth cableado para pulsar el botón de encendido cuando una ejecución bloqueaba la máquina. Cada intento fallido costaba un reinicio, y el montaje convertía cada fallo en otro dato.
La primera ruta pasó por el navegador. Codex, el agente de programación de OpenAI, encontró un n-day de WebKit que podía cargarse mediante un portal cautivo de Wi-Fi personalizado e informó de un secuestro nativo del flujo de control. El enfoque no generalizaba: la memoria de solo ejecución, la autenticación de punteros y la integridad del flujo de control iban cada una en su contra, y el intento no prosperó. El callejón sin salida es instructivo: en este hardware, un fallo de memoria por sí solo no se acerca a un exploit funcional.
La entrada fue un intérprete de BASIC
SmileBASIC 4 es un título de Switch 1 que permite escribir y ejecutar programas propios. Al correr en la Switch 2 por retrocompatibilidad, dio al exploit un intérprete grande y permisivo que acepta código de usuario por diseño. Codex encontró un desbordamiento de entero de 32 bits en el comando REMOVE de arrays. La comprobación de límites comparaba position + count, y la suma podía desbordarse a negativo, así que un índice incorrecto pasaba la validación. El memmove posterior arrastraba al array los ocho bytes inmediatamente anteriores, que contienen un puntero al propio array; tratar el almacenamiento de respaldo como una cadena convirtió esa fuga en lectura y escritura fuera de límites.
El segundo fallo estaba en fs, un módulo de sistema integrado de la consola. La normalización de rutas manejaba mal las rutas con un componente de directorio padre escrito con barra invertida, como /..\, y un búfer temporal de heap de 0x301 bytes se desbordaba. Codex identificó un objeto de caché BufferedStorage que podía secuestrarse para lectura y escritura arbitrarias. pepsipu fijó entonces el PID guardado en 1 en el objeto de conexión de SmileBASIC, lo que dio a su proceso FullPermission dentro de fs y le permitió volcar el almacenamiento interno y el código de todos los módulos de sistema ordinarios.
De leer y escribir a ejecutar código
La etapa final convirtió una primitiva de memoria en una capacidad general. Con lectura y escritura dentro de fs, sustituyó el objeto ExeFS detrás del manejador IPC del cargador por un sistema de archivos temporal propio. Servía un main.npdm válido junto a un main arbitrario, lo que producía ejecución de código como cualquier módulo de sistema ordinario. Un permiso asociado al NPDM ro le permitió después mapear la memoria del proceso y parchear el código de fs, y terminó con ejecución nativa al nivel de privilegios de fs.
La cadena ns2jb en cuatro etapas
Un n-day de WebKit cargado por un portal cautivo produjo un secuestro del flujo de control declarado, pero no sobrevivió a la memoria de solo ejecución, la autenticación de punteros y la integridad del flujo de control. Un desbordamiento de entero de 32 bits en el comando REMOVE de SmileBASIC 4 filtró un puntero de array y dio lectura y escritura fuera de límites. Un desbordamiento de normalización de rutas en el módulo fs, provocado por una ruta /..\ y combinado con un objeto de caché BufferedStorage secuestrado, produjo lectura y escritura arbitrarias. Sustituir el objeto ExeFS detrás del manejador IPC del cargador y parchear fs mediante los permisos del NPDM ro produjo ejecución de código nativo.
Esa secuencia explica por qué el resultado es potente pero no completo. pepsipu califica de «realmente potente» la ejecución de código arbitrario con permisos de módulo de sistema ordinario, y espera que ayude a la comunidad de homebrew a avanzar hacia el firmware personalizado. El techo es más bajo, y él no afirma lo contrario.
La prueba fue un Mario Kart World modificado
Para mostrar la cadena, pepsipu modificó Mario Kart World con personajes personalizados: Cinnamoroll, Peter Griffin, Hatsune Miku, Steve de Minecraft y el pájaro rojo de Angry Birds. Dijo que el mod estaba «enteramente vibecodeado en un día, y era solo por diversión». La demo es la parte que verá más gente: muestra el exploit haciendo algo que una consola de fábrica no puede, un anuncio más claro que el análisis del fallo.
Otro modder, gezine_dev, ha afirmado que SmileBASIC 4 «no es estrictamente necesario» para la cadena. Es una contraafirmación no verificada: no se ha publicado ninguna ruta alternativa, y el exploit lanzado depende del juego.
La retrocompatibilidad ensanchó la puerta
La lección más transferible tiene que ver con el catálogo antiguo. Una consola que ejecuta software de la generación anterior hereda los fallos de esa generación. La Switch 2 reproduce títulos de Switch 1, y esa biblioteca incluye un intérprete que ejecuta lo que el usuario escriba. Cualquier fallo de ese intérprete queda dentro del perímetro de confianza de la consola nueva, con el mismo acceso a los servicios del sistema que cualquier otro título en ejecución.
Cada capa de la cadena era un componente real con una función real: un navegador, un intérprete de juegos, un módulo de sistema de archivos, un cargador. El exploit no rompió la más fuerte. Caminó desde el componente menos confiable hasta el más privilegiado, usando cada etapa para llegar a la siguiente. Los fabricantes de consolas gastan mucho en mitigaciones por esa razón, y en reducir los componentes que aceptan entrada no confiable. La Switch 2 ejecuta mitigaciones modernas, y sigue ejecutando software escrito para la generación anterior.
Codex encontró fallos. Un humano eligió el camino.
El ángulo de la IA es la razón de que esta historia saliera de los foros de homebrew. Codex encontró el desbordamiento de SmileBASIC y el objeto de caché BufferedStorage que hizo explotable el segundo fallo. También escribió herramientas y ayudó a automatizar el banco de pruebas. El titular tentador es que una IA hizo jailbreak a una consola. pepsipu lo ataja, y la corrección es concreta: el trabajo supuso «un esfuerzo sustancial de unas 2 semanas», y un intento temprano de que Codex llegara solo a la ejecución de código en userland no funcionó. Un humano fijó el objetivo, juzgó qué fallos perseguir y decidió cuándo una ruta estaba muerta.
Lo que el caso sí muestra es un cambio en el coste de la investigación de vulnerabilidades. La auditoría manual y el fuzzing siempre han sido lentos, y un agente que puede leer un intérprete decompilado, proponer una hipótesis y escribir el arnés comprime la distancia entre la idea y la prueba. La Switch 2 es hardware cerrado sin símbolos públicos, el escenario donde esa ayuda ahorra más tiempo, al menos en este caso.
Los límites son igual de visibles. Codex informó de un secuestro del flujo de control en la ruta de WebKit que no llevó a ningún sitio utilizable, y la ruta ganadora vino de un componente mucho más antiguo y simple. Encontrar fallos no es lo mismo que construir una cadena bajo autenticación de punteros e integridad del flujo de control, y el análisis no atribuye esa parte al modelo.
Lo que ns2jb no puede hacer
Tres límites definen el lanzamiento. Es tethered, así que termina en el siguiente reinicio. Necesita SmileBASIC 4, lo que implica una compra concreta y una tarjeta o descarga concreta. Y no es firmware personalizado: pepsipu lo presenta como algo que podría ayudar a la escena de homebrew a llegar ahí, no como la cosa en sí.
El análisis enumera homebrew, modding de juegos, copias de seguridad de partidas y acceso a periféricos. pepsipu también probó la cadena en la Switch 1, pero no la ha empaquetado. El análisis no la presenta como una vía para ejecutar juegos copiados, y las capacidades descritas se detienen en los privilegios de un módulo ordinario, no en el control persistente que necesitaría el firmware personalizado.
Para la mayoría de los jugadores, nada cambia esta semana. El proceso requiere un juego comprado, una secuencia guiada y un reinicio tras cada apagado, y The Verge informó de que sigue siendo difícil de usar.
«Este jailbreak sigue pareciendo extremadamente complejo para la mayoría de la gente, y su impacto total aún no está claro». — The Verge, 22 de octubre de 2026
Nintendo no ha dicho nada
Nintendo no había comentado públicamente cuando se publicó la cobertura. Su historial sugiere que la próxima actualización cerrará el fallo de fs y posiblemente la ruta del intérprete, llevando la versión más allá de 23.0.1. Es el patrón de todos los exploits de consola: la divulgación pone en marcha un reloj, y el parche cierra la ventana para quien actualice.
El parche no acabará con el interés. Los usuarios del subreddit Switch 2 hacks pasaron la semana discutiendo cuánto importa el jailbreak, y The Verge lo presenta como un posible inicio de una racha de exploits, sobre todo si los modders usan IA para encontrar más. Lo diferente es que un solo investigador, trabajando unas dos semanas, pudiera publicar toda la ruta.
Qué observar
Tres señales mostrarán si ns2jb es un caso aislado o un marcador. La primera es el empaquetado: un exploit tethered que vive en un análisis y un repositorio es una demostración; una herramienta con lanzador guiado y lista de juegos compatibles es otra cosa. La segunda es el próximo firmware, que mostrará con qué urgencia trata Nintendo una cadena solo por software que entra por un título heredado.
La tercera es la respuesta de la escena de homebrew. pepsipu publicó la ruta y el razonamiento, y su valor para otros investigadores puede resultar mayor que el de la demo. Si la comunidad construye sobre ello, la pregunta deja de ser si se puede hacer jailbreak a la Switch 2 y pasa a ser cuánto aguanta cada firmware nuevo.
Por ahora la consola tiene un exploit solo por software que funciona en su firmware actual, y Nintendo no ha dicho nada.
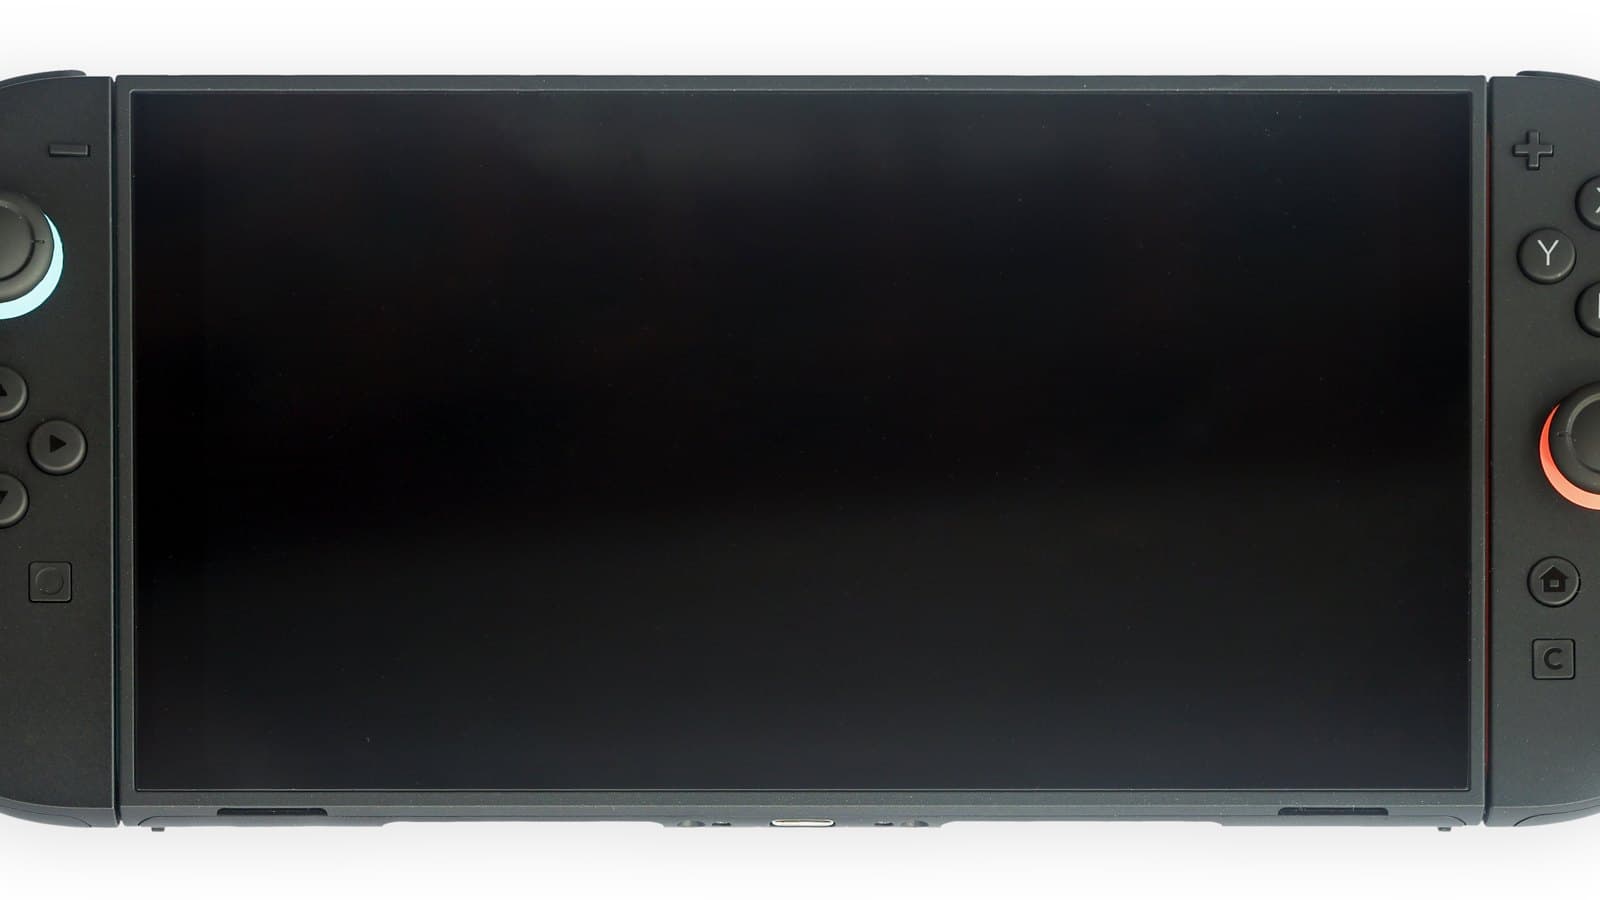
Imagen de portada: una Nintendo Switch 2 en modo portátil. Foto de Crisco 1492, Wikimedia Commons, CC BY-SA 4.0.
Etiquetas
Preguntas frecuentes
- ¿Qué es el jailbreak ns2jb de la Switch 2?
- ns2jb es un jailbreak solo por software y tethered para la Nintendo Switch 2, publicado por el investigador de seguridad Sammy Hajhamid, conocido como pepsipu, el 22 de octubre de 2026. Usa el juego SmileBASIC 4, de Switch 1, para lograr ejecución de código arbitrario con los permisos de un módulo de sistema ordinario, suficiente para ejecutar homebrew, hacer copias de seguridad de partidas y modificar juegos.
- ¿Funciona ns2jb en el último firmware de la Switch 2?
- pepsipu dice que ns2jb funciona en el firmware 23.0.1, que era la versión actual cuando lo lanzó el 22 de octubre de 2026. El exploit tiene que lanzarse de nuevo desde SmileBASIC 4 tras cada reinicio, así que una actualización posterior que cierre los fallos lo terminaría hasta que alguien encuentre otra ruta.
- ¿Es permanente el jailbreak de la Switch 2?
- No. ns2jb es tethered, lo que significa que hay que ejecutarlo de nuevo desde un juego tras cada reinicio, y no es firmware personalizado. Ofrece ejecución de código para la sesión actual con privilegios de módulo de sistema ordinario, no un control que sobreviva a un reinicio.
- ¿Creó OpenAI Codex el jailbreak de la Switch 2 por su cuenta?
- No. Codex encontró los fallos de seguridad de memoria y ayudó a construir el banco de pruebas, pero pepsipu dice que el trabajo exigió un esfuerzo sustancial durante unas dos semanas y que un intento de que el agente llegara solo a la ejecución de código en userland no funcionó. Un humano fijó el objetivo y eligió qué camino seguir.

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.