OpenRouter retiró a tres proveedores después de que se filtraran prompts en su cadena de suministro
OpenRouter retiró a tres proveedores y sacó 125 endpoints de la retención cero de datos tras un estudio que halló prompts filtrados en su cadena de suministro.

En esta página
Puntos clave
- OpenRouter dijo el 22 de noviembre de 2026 que retiró a tres proveedores de inferencia y sacó 125 endpoints de la elegibilidad para la Retención Cero de Datos tras un estudio de seguridad.
- Dragos envió unos dos millones de prompts con credenciales canario únicas a servicios de IA durante cinco meses y descubrió que tres proveedores de alojamiento habían sido comprometidos por atacantes.
- Los sistemas de un laboratorio de IA chino recuperaron URL secretas de más de la mitad de los prompts enviados a sus modelos entre julio y octubre, incluidos cerca de dos tercios de las solicitudes marcadas como Retención Cero de Datos.
- Together AI reveló por separado que un agente de programación con IA registró una credencial en un repositorio público de GitHub, lo que permitió a un tercero no autorizado descargar muestras de prompts almacenadas.
- OpenRouter afirmó que los hallazgos no mostraban una brecha en OpenRouter, y no identificó a los tres proveedores que retiró.
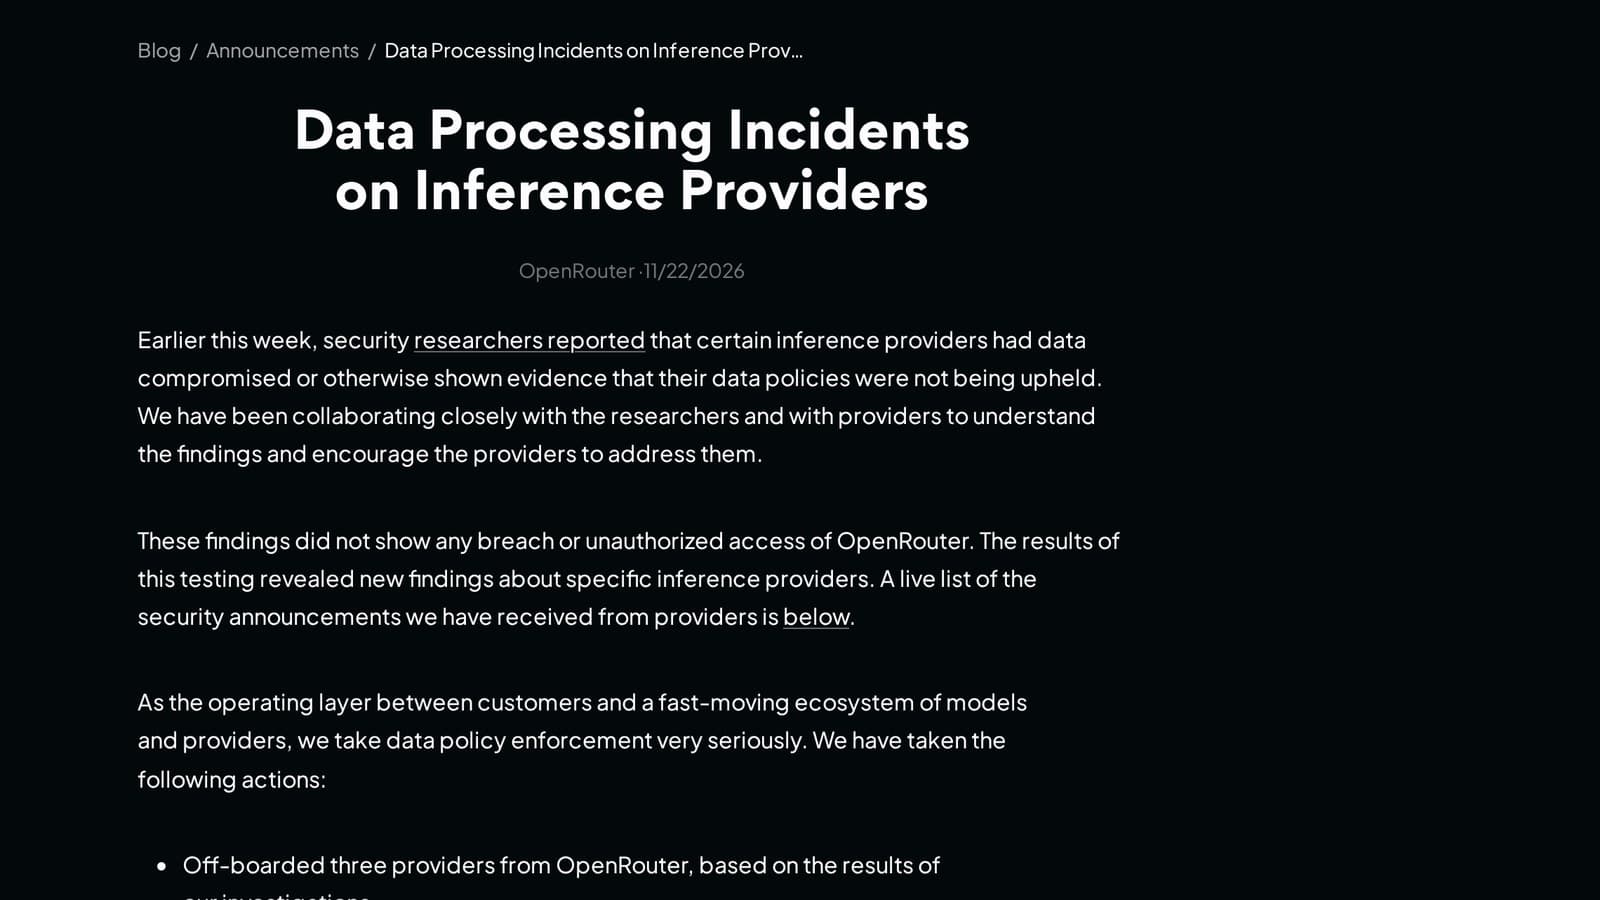
OpenRouter retiró el domingo a tres proveedores de inferencia de su mercado y sacó a 125 endpoints de su estatus de Retención Cero de Datos, después de que un estudio de seguridad descubriera que los prompts que atraviesan la cadena de suministro de IA se leen, se almacenan y, en algunos casos, se roban. La empresa publicó los cambios en un aviso fechado el 22 de noviembre, tres días después de la investigación que los sustenta y un día después de empezar a enviar correos a los clientes afectados.
Lectura relacionada: El FBI investiga una presunta intrusión en su base de datos policial · Agentes de IA encontraron un zero-day en MONAI Label y obtuvieron root en un servidor universitario.
El estudio procede de Dragos, un proveedor de ciberseguridad industrial. Su director de investigación, HD Moore, envió unos dos millones de prompts con secretos únicos y rastreables a través de routers de IA y proveedores de alojamiento durante cinco meses, y luego observó dónde aparecían esos secretos. Lo que volvió no fue una vulnerabilidad concreta, sino el retrato de un ecosistema en el que el mismo prompt puede pasar por un router, un revendedor, un proveedor de alojamiento y un desarrollador de modelos, y cada uno de ellos puede registrarlo.
OpenRouter gestiona un mercado que permite a los desarrolladores llegar a muchos modelos a través de una sola API. Afirmó que los hallazgos no mostraban ninguna brecha ni acceso no autorizado a OpenRouter. No identificó a los tres proveedores que retiró, ni dijo qué endpoints perdieron la elegibilidad ZDR.
Lo que hizo Dragos
El método es la historia tanto como el resultado. El equipo de Moore creó prompts que llevaban cada uno una credencial vinculada a una cuenta de AWS vacía, una contraseña para un servicio SSH y una URL, un nombre DNS o una referencia a un repositorio git privado que nunca había aparecido en ningún otro sitio. Cada secreto se introdujo en exactamente un prompt, enviado a un solo proveedor, de modo que cualquier uso posterior pudiera rastrearse hasta esa solicitud.
El equipo los llamó canarios, por los pájaros que se enviaban a las minas. Las claves de AWS eran claves reales de cuentas vacías con registro completo, lo que permitía a los investigadores ver cuándo se había usado una clave, desde dónde y qué había intentado hacer el usuario con ella. Dragos dijo que rastreó unas 2.000 rutas a través de la pila de inferencia, usando solicitudes de imágenes y llamadas deliberadamente malformadas para exponer los saltos que un router no revela.
El informe se publicó el 19 de noviembre. Ars Technica lo cubrió el 20 de noviembre, y los correos de OpenRouter a clientes empezaron a circular el 21 de noviembre.
Tres proveedores ya estaban comprometidos
El hallazgo más grave no tenía que ver con las políticas. Dragos dijo que los atacantes habían robado datos de tres proveedores de alojamiento, y que ninguno de los tres lo supo hasta que los investigadores se lo dijeron. El incidente más antiguo se remontaba a mediados de julio.
En el caso más grande, unas 200 de las claves de AWS plantadas se enviaron a un proveedor en intervalos cortos a finales de octubre. Todas las solicitudes enviadas durante esos intervalos fueron robadas, incluidas las que el proveedor rechazó antes de que se ejecutara un modelo. Ese detalle importa: sitúa al atacante en la puerta de entrada del proveedor, copiando las solicitudes a medida que llegaban, en lugar de más adentro en la pila de inferencia.
Las claves robadas se probaron en cuestión de horas. Los atacantes listaron buckets de S3, buscaron en Secrets Manager y Parameter Store, intentaron habilitar modelos alojados en AWS Bedrock y añadieron sus propios usuarios de IAM para conservar el acceso. Dragos contabilizó decenas de miles de llamadas a la API de AWS con las claves cebo. Dos proveedores parecen haber sido atacados por el mismo adversario, porque los secretos enviados a cada uno se usaron juntos desde un único servidor alquilado casi de inmediato.
Las herramientas cambiaron a lo largo de tres semanas, desde un script que se hacía pasar por Chrome en Windows hasta Boto3 dentro de OrbStack y luego la CLI de AWS en Kali Linux. El 1 de noviembre, el atacante añadió ARTEX, un marco de pruebas de penetración impulsado por LLM. En este caso no hizo mucho más que confirmar que las claves seguían activas, pero dos cadenas de user-agent que produjo, artex-agent y artex-judge-r121, no figuraban en las listas públicas de indicadores.
Dragos es un proveedor de seguridad, y su informe es también un argumento comercial a favor de sus propias herramientas de monitorización. No identifica a los tres proveedores comprometidos, a los vendedores del mercado ni al laboratorio chino. El método del canario demuestra que unos prompts concretos se filtraron; no mide cuántos datos reales de clientes se sustrajeron ni quién lo hizo.
Los revendedores leían los prompts
El segundo hallazgo no requirió ningún exploit. Algunos vendedores del mercado de inferencia ofrecían modelos populares al precio más bajo, activaban el registro de solicitudes y esperaban. Como el router envía los prompts al vendedor aceptable más barato, el tráfico llegaba a ellos.
Dragos los identificó enviando la misma solicitud a través de vendedores distintos. Cuando las credenciales se reutilizaban después de una ruta y no de otra, el vendedor era la fuga. En un caso, una persona con una conexión doméstica de banda ancha abrió dos URL secretas en un navegador de escritorio aproximadamente un día y medio después de que se enviaran los prompts, y luego empezó a probar nombres de usuario en la página de acceso. En otro, alguien que trabajaba desde un Mac en Francia tomó contraseñas de dos prompts y las escribió a mano en intentos de SSH como root.
Se trata de un robo manual y de pequeña escala, no de una operación de Estado. Es también el tipo de acceso que se supone que impide una política de privacidad, y procedía de partes que el cliente nunca eligió.
La Retención Cero de Datos no se cumplió
El tercer hallazgo es el que socava más directamente las etiquetas en las que confían los clientes. Los sistemas de un laboratorio de IA chino recuperaron las URL secretas de más de la mitad de los prompts enviados a sus modelos entre julio y octubre, incluidos aproximadamente dos tercios de las solicitudes marcadas como «sin recopilación de datos» o Retención Cero de Datos. Las recuperaciones solían llegar dos o tres días después de la solicitud.
El laboratorio no era la única vía. Varios proveedores de alojamiento estadounidenses revenden sus modelos, y los prompts enviados a esos proveedores activaban el mismo raspador, lo que significa que el prompt volvía al laboratorio incluso cuando el cliente había elegido un proveedor estadounidense para mantener los datos en el país. Más tarde, un cliente de git en otra nube intentó clonar repositorios privados referenciados en los prompts, pero solo para las solicitudes que usaban los modelos de ese laboratorio.
Dos proveedores estadounidenses tenían sus propios problemas. Uno siguió recuperando una URL secreta más de dos meses después de una sola llamada a su endpoint de búsqueda. Otro ejecutaba un raspador que volvía a por las URL días después de cada solicitud, fuera cual fuera el router utilizado.
El caso más extraño involucró un chat corporativo. Veinticuatro días después de que un prompt llegara a un proveedor chino, el enlace secreto apareció en un canal de Feishu. En dos minutos se abrió desde tres ordenadores de escritorio y tres teléfonos en Pekín y Shanghái. Dragos dijo que su revelación a ese proveedor incluía solo los ocho primeros caracteres del enlace, así que quien lo compartió estaba leyendo una copia almacenada del prompt completo.
La respuesta de OpenRouter
El aviso de OpenRouter enumera tres acciones: retirar a tres proveedores, sacar 125 endpoints de la elegibilidad ZDR y notificar a los clientes potencialmente afectados. Dijo que las retiradas incluían proveedores señalados por los investigadores y endpoints adicionales retirados por precaución. También está adaptando el método del canario para ejecutar sus propias comprobaciones, verificando rutas de red en busca de reenvíos ocultos y exigiendo garantías antes de restablecer la ZDR a cualquier endpoint.
La empresa también publicó enlaces a los avisos de los proveedores. Novita publicó un aviso de privacidad sobre las solicitudes de MiniMax. Phala publicó un informe preliminar de incidente. Together AI publicó una revelación aparte.
Lo que OpenRouter no hizo fue identificar a los proveedores retirados, cuantificar cuántos clientes se vieron afectados ni explicar cómo un proveedor que perdió la elegibilidad ZDR la había tenido en primer lugar. Esas omisiones dejan a los clientes sin forma de saber si su propio tráfico pasó por un endpoint retirado.
La brecha aparte de Together AI
El aviso de Together AI, publicado el 21 de noviembre, describe un fallo distinto. La empresa recopiló muestras de prompts para pruebas y las almacenó en un repositorio privado de Hugging Face. Mientras desarrollaba un repositorio público de GitHub, un agente de programación con IA registró una credencial que daba acceso a ese repositorio privado.
El escaneo automatizado de la empresa detectó la credencial expuesta y revirtió el commit, pero durante la ventana de exposición un tercero no autorizado la obtuvo y descargó las muestras almacenadas. Los datos procedían de solicitudes a MiniMax M3, GLM-5.2 y Kimi K2.6, principalmente en cuatro fechas de junio y julio. La parte buscó después en las muestras credenciales de otros servicios y las probó; cinco de las credenciales probadas eran canarios de Dragos.
Together AI dijo que no ha encontrado pruebas de más filtraciones de prompts más allá de ese incidente, que colabora con una firma forense y con las autoridades, y que ha convertido la ZDR en la opción predeterminada para las cuentas nuevas. También revisa ahora las pull requests en busca de credenciales y ha cambiado sus reglas para los agentes de programación con IA.
Qué puede y qué no puede demostrar la investigación
El estudio no dice que todos los routers filtren información ni que todos los proveedores ignoren la configuración de privacidad. Dice que la cadena es lo bastante larga y los incentivos lo bastante débiles como para que las filtraciones ocurrieran repetidamente a lo largo de una prueba de cinco meses. La recomendación de Dragos es directa: aloja tú mismo el modelo si los datos son sensibles, o compra directamente a un solo proveedor con un contrato y una política de privacidad. Si usas un router, elige el proveedor ascendente en lugar de aceptar el conjunto predeterminado.
Para cualquiera que pegue código fuente, registros de clientes o credenciales en una ventana de chat, la lección práctica es que la configuración de privacidad es una afirmación sobre el primer salto. No viaja con el prompt.
Salvedades
Dragos no ha identificado a los proveedores comprometidos, a los vendedores ni al laboratorio chino, y OpenRouter no ha identificado a los tres que retiró. La atribución de los tres compromisos a un solo adversario se basa en infraestructura compartida y en la cronología, no en un grupo identificado. La afirmación de que el tráfico de un proveedor estadounidense llegó a un laboratorio chino se basa en que el mismo raspador se activó en ambas rutas, lo que es una prueba circunstancial sólida pero no una captura de paquetes.
La revelación de Together AI es su propio relato, publicado después de que Dragos se pusiera en contacto, y su conclusión de que no se filtraron otros prompts es una afirmación sobre su revisión hasta la fecha. La declaración de OpenRouter de que no sufrió una brecha también es propia. Ningún regulador ha publicado conclusiones, y ningún cliente afectado ha descrito el alcance de lo sustraído.
Imagen de portada: Una captura de pantalla del anuncio de OpenRouter «Data Processing Incidents on Inference Providers», publicado el 22 de noviembre de 2026. Cortesía de OpenRouter.
Etiquetas
Preguntas frecuentes
- ¿Fue hackeado OpenRouter?
- OpenRouter dice que no. Afirmó que los hallazgos no mostraban ninguna brecha ni acceso no autorizado a OpenRouter. Los problemas estaban en proveedores de inferencia y revendedores que gestionan los prompts enviados a través de su mercado.
- ¿Qué es un token canario y cómo se usó aquí?
- Un token canario es un secreto único, como una clave falsa de AWS o una URL que no existe en ningún otro lugar. Dragos colocó uno en cada prompt de prueba y luego observó si alguien intentaba usarlo, lo que mostraba que el prompt se había filtrado y, aproximadamente, dónde.
- ¿Qué significa Retención Cero de Datos?
- La Retención Cero de Datos es una configuración que establece que los prompts y las respuestas no se almacenan después de la inferencia. El estudio encontró casos en los que solicitudes marcadas como ZDR se leyeron, retuvieron o reenviaron igualmente, así que la etiqueta no garantizaba el tratamiento que esperaban los clientes.
- ¿Mis prompts están a salvo si uso directamente un proveedor de primer nivel?
- Están menos expuestos, pero no hay garantía. Dragos dijo que acudir directamente a un solo proveedor reduce el número de partes que pueden ver un prompt, aunque sigue dejando margen para acuerdos de intercambio de datos o una brecha en ese proveedor.

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.