Nintendo remet SmileBASIC 4 sur l'eShop après avoir corrigé un jailbreak de la Switch 2
Nintendo remet SmileBASIC 4 sur l'eShop le 20 novembre, corrigé en 4.4.10, après que l'outil de programmation a servi à jailbreaker des Switch 2 en octobre.

Sur cette page
À retenir
- SmileBASIC 4 est revenu sur le Nintendo eShop le 20 novembre 2026, mis à jour de la version 4.4.9 à la version 4.4.10, après avoir été retiré fin octobre.
- Nintendo a retiré l'outil de programmation après que des chercheurs l'ont utilisé comme point d'entrée pour ns2jb, un jailbreak partiel de la Switch 2 purement logiciel.
- L'auteur de l'exploit, Sammy Hajhamid, a déclaré avoir utilisé Codex d'OpenAI avec un banc d'essai personnalisé pendant environ deux semaines pour trouver un débordement d'entier dans l'interpréteur SmileBASIC.
- Nintendo a publié le micrologiciel 23.5.0 de la Switch 2 le 10 novembre, 19 jours après la révélation du jailbreak, et des rapports indiquent qu'il a fermé la faille.
- Le jailbreak donnait un accès en espace utilisateur, pas le contrôle complet de la console, et aucune preuve publique n'indique qu'il ait permis de jouer à des jeux piratés.
SmileBASIC 4 est de retour sur le Nintendo eShop. L'outil de programmation est revenu le 20 novembre, mis à jour de la version 4.4.9 à la version 4.4.10, environ quatre semaines après que Nintendo l'a retiré parce que des pirates l'avaient utilisé pour s'introduire dans la Switch 2.
À lire aussi: Valve ferme les listes d'attente du Steam Machine, la mémoire renchérit · La PlayStation 5 dépasse les 100 millions d'unités, et reste derrière la PS4.
Ce retrait figure parmi les manœuvres défensives les plus inhabituelles de l'histoire récente des consoles. SmileBASIC 4 est un titre Switch 1, un langage et un interpréteur qui permettent aux joueurs d'écrire leurs propres petits programmes. C'était aussi l'achat indispensable pour ns2jb, un exploit purement logiciel qui a donné à un chercheur un accès en espace utilisateur à la Switch 2, suffisant pour lancer des homebrews, sauvegarder des parties et modifier des jeux.
Nintendo n'a expliqué ni le retrait ni le correctif. La séquence est documentée par la communauté : l'exploit est devenu public le 22 octobre, le jeu a disparu de l'eShop en moins d'un jour, le micrologiciel de la console a été mis à jour le 10 novembre et le jeu est revenu le 20 novembre avec un nouveau numéro de version.
Ce qui a changé le 20 novembre
Le retour a été signalé pour la première fois par GoNintendo, qui avait suivi le retrait, et par GamesRadar. Le jeu complet est de nouveau en vente. Sa démo, qui pouvait aussi servir à déclencher l'exploit, a été mise à jour mais n'était pas encore de retour au moment de ces articles.
Le changement de version est le détail important. Un binaire non corrigé remis en vente aurait rétabli la voie d'accès, donc c'est la mise à jour 4.4.10 que la communauté présente comme celle qui ferme la faille. One Jailbreak a rapporté le passage de 4.4.9 à 4.4.10 le jour même.
Cela laisse deux correctifs en jeu : le micrologiciel de la console, qui a fermé la voie au niveau système, et l'application, qui l'a fermée à la source. L'un ou l'autre suffirait à bloquer l'exploit publié sur une console à jour. Les avoir tous les deux signifie qu'un propriétaire ayant sauté la mise à jour du micrologiciel reste confronté à un jeu corrigé.
Comment fonctionnait l'exploit
Le récit technique vient du chercheur qui l'a conçu. Sammy Hajhamid, qui publie sous le nom de Pepsipu, a documenté l'exploit et l'a publié sur GitLab. Son billet de blog décrit une recherche en partie automatisée.
Hajhamid indique avoir utilisé Codex d'OpenAI pour sonder l'interpréteur du langage SmileBASIC. Il a construit un banc d'essai capable d'envoyer des commandes USB à la console, de capturer l'écran via HDMI et de redémarrer la machine au moyen d'un dispositif Bluetooth actionnant un interrupteur. Au bout d'environ deux semaines, le banc d'essai a trouvé un débordement d'entier 32 bits qui se produit lorsque des éléments sont retirés d'un tableau en SmileBASIC. Le bug exposait un pointeur de tableau, ce qui donnait un accès en lecture et en écriture à certaines parties de la mémoire système.
À partir de là, il a cherché un moyen d'entrer dans les sysmodules internes de la Switch 2. Il a trouvé un débordement de tampon dans le service FileSystem de la console qui exposait un pointeur de données en cache, permettant une lecture et une écriture arbitraires. Cela suffisait pour effectuer des actions privilégiées sur le système de fichiers et, à terme, exécuter du code natif via un processus de système de fichiers falsifié.
Le résultat était un accès en espace utilisateur, pas un exploit du noyau. Il s'exécute dans un bac à sable, ce qui explique qu'il pouvait ajouter des personnages dans Mario Kart World mais pas prendre le contrôle complet du matériel. Le hack dépend également d'un ordinateur : il nécessite un Mac ou un PC Linux sur le même réseau, exécutant un paquet Node.js.
Le terme « jailbreak » recouvre des niveaux d'accès très divers. L'exploit de 2018 sur la première Switch était une faille matérielle impossible à corriger par logiciel, qui a fini par imposer une refonte de la console. ns2jb est un bug logiciel dans une application, sur une version de micrologiciel, avec un PC connecté. La réponse de Nintendo reflète cette différence.
Le correctif a pris 19 jours
L'exploit est devenu public le 22 octobre, lorsque Hajhamid l'a publié et que d'autres ont commencé à montrer des personnages modifiés et des outils de développement. À l'époque, il fonctionnait sur le micrologiciel 23.0.1, alors la version courante.
Nintendo a retiré SmileBASIC 4 presque immédiatement. Ars Technica a rapporté que le jeu avait déjà été retiré de l'eShop Switch dans le monde entier, tandis qu'une démo japonaise susceptible de fonctionner de la même manière restait accessible. La version 3DS de SmileBASIC avait été retirée en 2016 pour la même raison, après l'exploit smilehax.
Le micrologiciel 23.5.0 est sorti le 10 novembre, 19 jours après la publication de l'exploit. Nintendo n'a pas dit ce que la mise à jour corrigeait, et l'entreprise n'a pas dit si le travail était déjà en cours lors de la publication de ns2jb.
Dix-neuf jours, c'est rapide pour un fabricant de consoles et lent pour un exploit actif. Pendant cette fenêtre, la console a été corrigée au niveau système, mais le jeu restait disponible pour quiconque l'avait déjà acheté. Le retrait bloque les nouveaux acheteurs. Il n'atteint pas ceux qui possèdent déjà l'outil, d'où l'importance du correctif de l'application.
Le retrait est un moyen brutal
Retirer un jeu d'une boutique est une décision visible, et elle a des limites que le cas SmileBASIC rend évidentes.
La première est que la propriété survit. Quiconque a acheté SmileBASIC 4 avant le 22 octobre l'a conservé dans sa bibliothèque et pouvait continuer à l'utiliser sur une console non corrigée. La deuxième est que l'exploit ne dépendait pas de SmileBASIC seul. Des articles de l'époque évoquaient d'autres points d'entrée possibles, dont Civilization VII sur cartouche, qu'un retrait de boutique ne peut pas atteindre puisque le jeu s'exécute depuis la carte.
La troisième, ce sont les dégâts collatéraux. SmileBASIC 4 est un environnement de programmation utilisé par des personnes qui n'ont jamais touché à l'exploit. Le retrait a privé des clients payants d'un outil pendant un mois, et la démo manque toujours. Nintendo n'a pas dit si elle reviendrait.
Rien de tout cela ne rend le retrait irrationnel. Il a augmenté le coût de l'exploit pour les nouveaux utilisateurs pendant la fenêtre précédant la sortie du micrologiciel. Il n'a simplement pas résolu le problème à lui seul, et l'entreprise n'a pas dit ce qu'elle ferait des voies passant par cartouche.
Pourquoi un jailbreak partiel compte encore
Un exploit en espace utilisateur est très loin de la faille matérielle qui a rendu la première Switch définitivement piratable en 2018. Celle-ci ne pouvait pas être corrigée par logiciel, et Nintendo a fini par réviser le matériel. ns2jb s'exécute dans un bac à sable, nécessite un PC auxiliaire et cesse de fonctionner dès que la console ou le jeu est mis à jour.
Cela reste un problème pour Nintendo, pour deux raisons. La première est ce que l'exploit a montré. Parallèlement à la publication, d'autres chercheurs ont publié des démonstrations d'un pilote GPU Vulkan complet fonctionnant en espace utilisateur et des outils de développement embryonnaires, ce qui suggère que le plafond de l'exploit était plus élevé que la première preuve de concept ne le laissait entendre. La seconde est la tendance. Une console qui reçoit un point d'entrée purement logiciel dès sa première année est une console dont la surface d'attaque est lue de près, et les outils qui facilitent cette lecture, y compris les agents de codage IA, sont désormais bon marché.
L'intérêt commercial de Nintendo réside dans les services en ligne et la boutique. L'exploit publié ne débloque ni l'un ni l'autre. Il fonctionne sur une version de micrologiciel que Nintendo peut remplacer, et le conserver implique de maintenir la console hors de la version courante.
Ce que cela signifie pour les propriétaires de Switch 2
Pour la plupart des propriétaires, rien ne change. Une console en micrologiciel 23.5.0 ou ultérieur, avec SmileBASIC 4 corrigé, n'est pas exposée à la chaîne ns2jb publiée. Nintendo recommande le micrologiciel courant, et la console insiste jusqu'à son installation.
Pour la scène du modding, la question intéressante est la suite. Le compte rendu de Hajhamid est une carte des endroits à explorer : l'interpréteur SmileBASIC, le service FileSystem et les interfaces entre applications et sysmodules. D'autres évoquaient déjà des travaux similaires en octobre. Une application corrigée n'élimine pas la catégorie de bug, seulement cette occurrence.
Pour Nintendo, l'épisode rappelle que sa boutique fait partie de son périmètre de sécurité. Un retrait sur 3DS en 2016 n'a pas empêché le homebrew sur cette plateforme, et la Switch 2 a désormais connu un jailbreak purement logiciel dès sa première année. La réponse de l'entreprise a consisté jusqu'ici à corriger la console, corriger le jeu et remettre le jeu en ligne.
Réserves
Nintendo n'a confirmé ni l'exploit, ni la raison du retrait, ni le correctif du micrologiciel, ni les changements de la version 4.4.10. Le récit technique est celui de Hajhamid, et l'article d'Ars Technica d'octobre s'appuie sur son compte rendu et sur des démonstrations publiques. L'écart de 19 jours est un calcul du traqueur communautaire à partir de dates publiques, non un chiffre de Nintendo.
Il n'existe aucune preuve publique que ns2jb ait permis de jouer à des jeux piratés, et le bac à sable en espace utilisateur de l'exploit constitue une limite réelle. Les informations selon lesquelles Civilization VII pourrait servir de point d'entrée alternatif n'ont été confirmées ni par Nintendo ni par une démonstration publique d'une chaîne fonctionnelle. Le statut de la démo est celui rapporté le 20 novembre ; elle a pu revenir depuis.
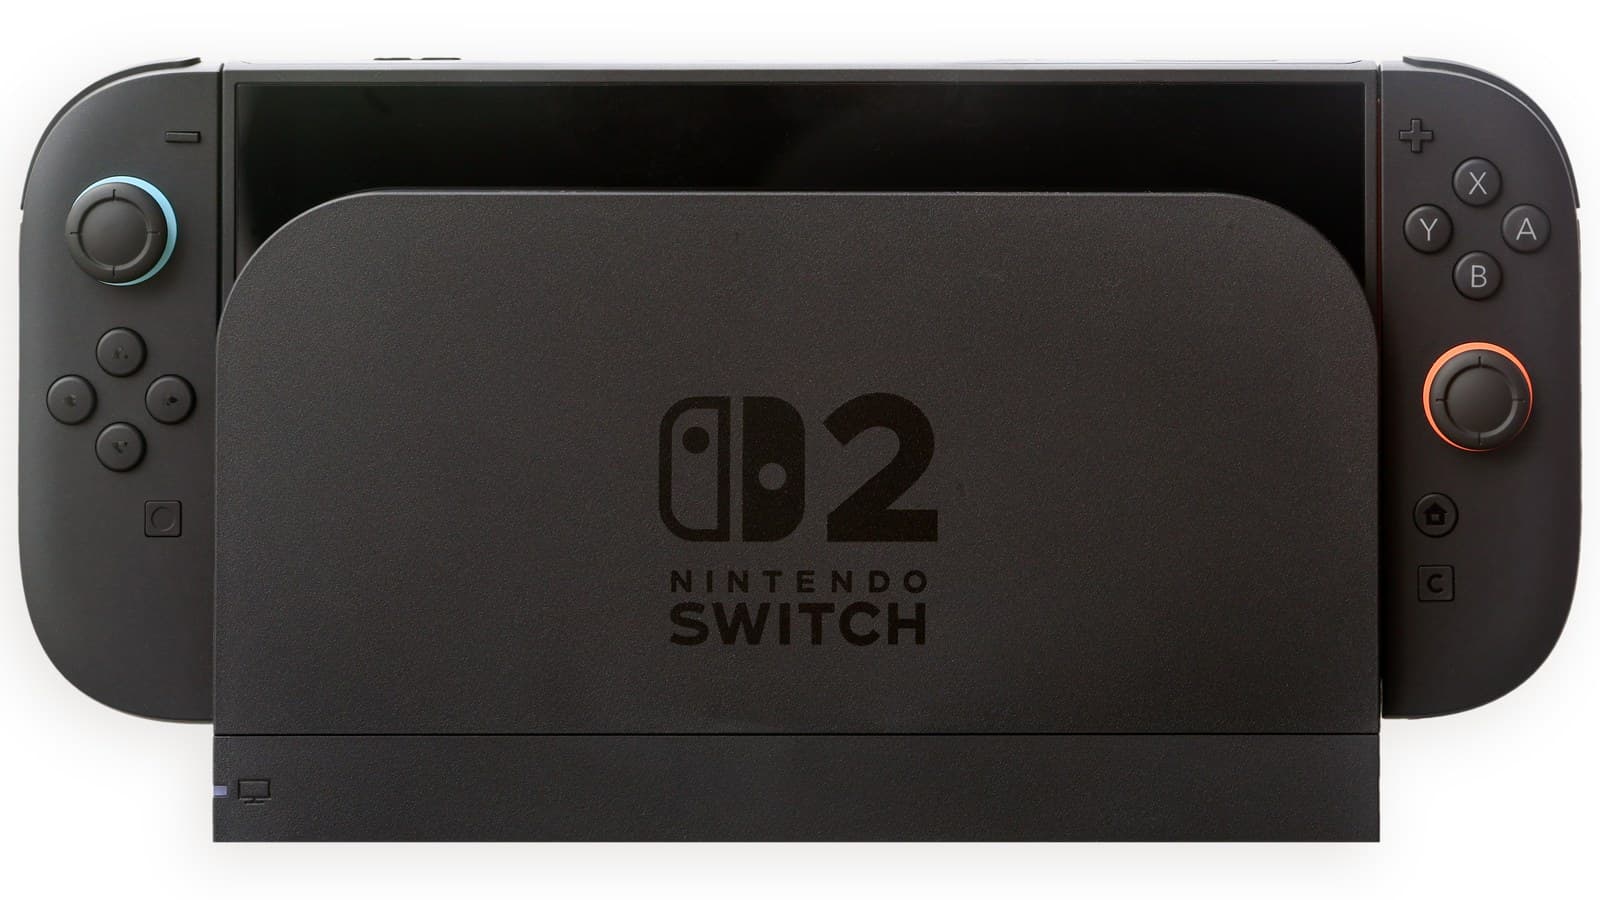
L'image de couverture montre une Switch 2 du commerce dans son dock, pas une console modifiée. C'est une photographie réelle, pas un rendu.
Image de couverture : une console Nintendo Switch 2 dans son dock. Photo de Crisco 1492, CC BY-SA 4.0, via Wikimedia Commons.
Étiquettes
Questions fréquentes
- Pourquoi SmileBASIC 4 a-t-il été retiré de l'eShop ?
- Nintendo l'a retiré fin octobre 2026 après qu'un chercheur a utilisé la version Switch de SmileBASIC 4 comme point d'entrée pour un jailbreak purement logiciel de la Switch 2. L'outil a été rétabli le 20 novembre après avoir été corrigé.
- Le jailbreak de la Switch 2 permet-il de jouer à des jeux piratés ?
- Aucune preuve publique ne l'indique. L'exploit donnait un accès en espace utilisateur, suffisant pour le homebrew, les sauvegardes de parties et certains mods, mais pas le contrôle au niveau du noyau qu'exigerait un crack complet. Il nécessitait aussi un PC sur le même réseau.
- Le jailbreak de la Switch 2 fonctionne-t-il encore ?
- Les rapports indiquent que non sur le micrologiciel actuel. Nintendo a publié le micrologiciel 23.5.0 de la Switch 2 le 10 novembre 2026, qui aurait fermé la voie SmileBASIC, et SmileBASIC 4 lui-même a été mis à jour en 4.4.10 avant son retour sur l'eShop.
- D'autres jeux peuvent-ils servir à jailbreaker la Switch 2 ?
- Des rapports d'octobre évoquaient d'autres candidats, dont Civilization VII sur cartouche, qu'un retrait de boutique ne peut pas supprimer. Nintendo n'a confirmé aucune de ces voies, et aucun second exploit fonctionnel n'a été publié.

TPW Editorial
Rédaction
L'équipe éditoriale de TechPastWeek enquête et édite chaque article publié. Chaque sujet est recoupé avec des sources primaires et secondaires fiables, et un éditeur le relit avant publication.