La Switch 2 obtient un jailbreak purement logiciel, conçu avec l'aide d'OpenAI Codex
pepsipu a publié ns2jb le 22 octobre 2026, un jailbreak purement logiciel pour la Switch 2 sous firmware 23.0.1, qu'il faut relancer à chaque redémarrage.

Sur cette page
À retenir
- Le chercheur en sécurité Sammy Hajhamid, qui publie sous le nom de pepsipu, a publié ns2jb le 22 octobre 2026, un jailbreak temporaire purement logiciel pour la Nintendo Switch 2 qui, selon lui, fonctionne sous firmware 23.0.1.
- pepsipu le décrit comme le premier exploit purement logiciel pour la Switch 2 ; l'affirmation vient du chercheur et des premiers articles, pas d'un registre officiel.
- La chaîne passe par SmileBASIC 4, un jeu Switch 1, où un dépassement d'entier 32 bits dans la commande REMOVE de l'interpréteur a produit une lecture et une écriture hors limites.
- ns2jb est temporaire et n'est pas un firmware personnalisé : il faut le relancer depuis le jeu après chaque redémarrage, et il donne une exécution de code avec les permissions d'un module système ordinaire.
- Codex d'OpenAI a trouvé des bugs et construit des outils, mais pepsipu dit que le jailbreak a demandé « un effort substantiel pendant environ 2 semaines » et qu'un humain a choisi la voie d'exploitation.
La Nintendo Switch 2 a un jailbreak purement logiciel. Le 22 octobre 2026, le chercheur en sécurité Sammy Hajhamid, qui publie sous le nom de pepsipu, a publié ns2jb, une chaîne d'exploitation temporaire qui, selon lui, fonctionne sur le firmware actuel de la console, 23.0.1. Il le décrit comme le premier exploit de ce type pour la Switch 2 à sa connaissance, et les premiers articles de TechPowerUp, Digital Trends et HotHardware reprennent la formule « premier jailbreak purement logiciel ». L'affirmation appartient au chercheur et à ces médias ; aucun document officiel ne tranche.
À lire aussi: Sony ressuscite le plastique transparent avec la collection Prism pour PS5 · Les ventes de PS5 ont bondi de 22 % en septembre, quand le reste du marché américain reculait.
« Temporaire » porte l'essentiel du poids pratique. ns2jb doit être relancé depuis un jeu après chaque redémarrage : c'est donc une session plutôt qu'un état permanent, et ce n'est pas un firmware personnalisé. Ce qu'il offre, c'est l'exécution de code arbitraire avec les permissions d'un module système ordinaire : de quoi lancer des homebrews, sauvegarder des fichiers de sauvegarde, rétro-ingénierer et modder des jeux Switch 2, et atteindre la plupart des périphériques via les entrées-sorties mappées en mémoire.
Une chaîne, pas un seul bug
La sécurité d'une console est en couches, et l'analyse de pepsipu, datée du 18 octobre 2026, se lit comme une visite de ces couches. La publication et la couverture de presse sont arrivées quatre jours plus tard. Le système testé n'était pas une console mais deux : une Switch 1 et une Switch 2 sur un banc, avec des JetKVM injectant les entrées de manette et capturant la sortie HDMI, plus un interrupteur Bluetooth câblé pour appuyer sur le bouton d'alimentation à chaque plantage. Chaque tentative ratée coûtait un redémarrage, et le montage transformait chaque échec en point de données au lieu d'une réinitialisation manuelle.
La première voie passait par le navigateur. Codex, l'agent de programmation d'OpenAI, a trouvé un n-day WebKit qui pouvait être chargé via un portail captif Wi-Fi personnalisé et a signalé un détournement natif du flux de contrôle. L'approche ne s'est pas généralisée : la mémoire exécutable uniquement, l'authentification des pointeurs et l'intégrité du flux de contrôle s'y opposaient, et la tentative a échoué. L'impasse est instructive. Sur ce matériel, un bug de sûreté mémoire ne suffit pas, à lui seul, à approcher d'un exploit fonctionnel.
La porte d'entrée était un interpréteur BASIC
SmileBASIC 4 est un titre Switch 1 qui permet aux utilisateurs d'écrire et de jouer leurs propres programmes. Exécuté sur la Switch 2 par rétrocompatibilité, il offrait à l'exploit un interpréteur vaste et permissif qui accepte du code utilisateur par conception. Codex a trouvé un dépassement d'entier 32 bits dans la commande REMOVE du tableau. Le contrôle de limites comparait position + count, et la somme pouvait devenir négative par dépassement, laissant passer un mauvais indice. Le memmove qui suivait tirait dans le tableau les huit octets immédiatement précédents. Ces octets contiennent un pointeur vers le tableau lui-même, et traiter le stockage sous-jacent comme une chaîne a transformé cette fuite de pointeur en lecture et écriture hors limites.
Le second bug se trouvait dans fs, l'un des modules système intégrés de la console. La normalisation des chemins traitait mal les chemins contenant un composant de répertoire parent écrit avec une barre oblique inverse, comme /..\, et un tampon de tas temporaire de 0x301 octets débordait. Codex a identifié un objet de cache BufferedStorage qui pouvait être détourné pour une lecture et une écriture arbitraires. pepsipu a ensuite fixé le PID enregistré à 1 dans l'objet de connexion de SmileBASIC, ce qui a donné à son processus FullPermission dans fs et lui a permis de vider le stockage interne et le code de chaque module système ordinaire.
De la lecture-écriture à l'exécution de code
La dernière étape a transformé une primitive mémoire en capacité générale. Disposant de la lecture et de l'écriture dans fs, il a remplacé l'objet ExeFS derrière la poignée IPC du chargeur par un système de fichiers temporaire à lui. Il servait un main.npdm valide à côté d'un main arbitraire, ce qui produisait une exécution de code comme n'importe quel module système ordinaire. Une permission du NPDM ro lui a ensuite permis de mapper la mémoire du processus et de modifier le code de fs, pour finir par une exécution native à son niveau de privilège.
La chaîne ns2jb en quatre étapes
Un n-day WebKit chargé via un portail captif a produit un détournement signalé du flux de contrôle, mais il n'a pas résisté à la mémoire exécutable uniquement, à l'authentification des pointeurs et à l'intégrité du flux de contrôle. Un dépassement d'entier 32 bits dans la commande REMOVE de SmileBASIC 4 a fait fuiter un pointeur de tableau et donné une lecture et une écriture hors limites. Un débordement de normalisation de chemin dans le module système fs, déclenché par un chemin /..\ et associé à un objet de cache BufferedStorage détourné, a produit une lecture et une écriture arbitraires. Le remplacement de l'objet ExeFS derrière la poignée IPC du chargeur, puis le patch de fs via les permissions du NPDM ro, ont produit une exécution de code native.
Cette séquence explique pourquoi le résultat est décrit comme puissant mais incomplet. pepsipu qualifie cette exécution de code « vraiment puissante » et espère qu'elle aidera la communauté homebrew à progresser vers un firmware personnalisé. Le plafond reste plus bas, et il ne prétend pas le contraire.
La preuve était un Mario Kart World moddé
Pour montrer la chaîne en action, pepsipu a moddé Mario Kart World avec des personnages personnalisés : Cinnamoroll, Peter Griffin, Hatsune Miku, Steve de Minecraft et l'oiseau rouge d'Angry Birds. Il a déclaré que le mod avait été « entièrement vibecodé en une journée, et juste pour le plaisir ». C'est la partie que la plupart des gens verront : l'exploit fait quelque chose qu'une console d'origine ne peut pas faire, une meilleure publicité que l'analyse des bugs.
Un autre moddeur, gezine_dev, a affirmé que SmileBASIC 4 n'était « pas strictement nécessaire » à la chaîne. À traiter comme une contre-affirmation non vérifiée : aucune voie alternative n'a été publiée, et l'exploit diffusé dépend du jeu.
La rétrocompatibilité a élargi la porte
La leçon la plus transposable concerne le catalogue ancien. Une console qui exécute des logiciels de la génération précédente hérite des bugs de la génération précédente. La Switch 2 lit les titres Switch 1, et cette bibliothèque comprend un interpréteur qui exécute tout ce qu'un utilisateur y tape. Toute faille dans cet interpréteur se situe à l'intérieur du périmètre de confiance de la console plus récente, avec le même accès aux services système que n'importe quel autre titre en cours d'exécution.
Chaque couche de la chaîne était un composant réel avec un vrai rôle : un navigateur, un interpréteur de jeu, un module de système de fichiers, un chargeur. L'exploit n'a pas brisé le plus solide d'entre eux. Il a cheminé du moins fiable au plus privilégié, chaque étape ouvrant la suivante. Les fabricants investissent donc lourdement dans les mitigations et dans la réduction des composants qui acceptent des entrées non fiables. La Switch 2 applique des mitigations modernes, et elle exécute toujours des logiciels écrits pour la génération précédente.
Codex a trouvé des bugs. Un humain a choisi la voie.
L'angle de l'IA explique pourquoi cette histoire a dépassé les forums de homebrew. Codex a trouvé le débordement de SmileBASIC et l'objet de cache BufferedStorage qui rendait le second bug exploitable. Il a aussi écrit des outils et aidé à automatiser le banc de test. Le titre tentant serait qu'une IA a jailbreaké une console. pepsipu le désamorce dans son analyse, et la correction est précise : il dit que le travail a demandé « un effort substantiel pendant environ 2 semaines », et qu'une première tentative de faire atteindre à Codex seul l'exécution de code en espace utilisateur n'a pas réussi. Un humain a fixé l'objectif, choisi les bugs à poursuivre et décidé quand une voie était morte.
Ce que le cas montre, c'est un déplacement du coût de la recherche de vulnérabilités. L'audit manuel et le fuzzing ont toujours été lents, et un agent capable de lire un interpréteur décompilé, de proposer une hypothèse et d'écrire le harnais autour compresse l'écart entre l'idée et le test. La Switch 2 est un matériel fermé sans symboles publics, le cadre où ce type d'aide fait gagner le plus de temps, au moins ici.
Les limites sont tout aussi visibles. Codex a signalé un détournement du flux de contrôle sur la voie WebKit qui n'a mené nulle part d'utilisable, et la voie gagnante venait d'un composant bien plus ancien et plus simple. Trouver des bugs n'est pas la même chose que construire une chaîne sous authentification des pointeurs et intégrité du flux de contrôle, et l'analyse ne crédite pas le modèle de cette partie.
Ce que ns2jb ne peut pas faire
Trois limites définissent la publication. Il est temporaire, donc il s'arrête au redémarrage suivant. Il exige SmileBASIC 4, ce qui implique un achat précis, sur cartouche ou en téléchargement. Et ce n'est pas un firmware personnalisé : pepsipu le présente comme quelque chose qui pourrait aider la scène homebrew à y parvenir, pas comme la chose elle-même.
L'analyse liste les homebrews, le modding de jeux, les sauvegardes et l'accès aux périphériques. pepsipu a aussi testé la chaîne sur la Switch 1 mais ne l'a pas empaquetée. L'analyse ne présente pas l'exploit comme une voie pour lancer des jeux copiés, et les capacités rapportées s'arrêtent aux privilèges d'un module ordinaire, pas au contrôle persistant qu'exigerait un firmware personnalisé.
Pour la plupart des joueurs, rien ne change cette semaine. Le processus exige un jeu acheté, une séquence guidée et un redémarrage après chaque cycle d'alimentation, et The Verge a rapporté qu'il reste difficile à utiliser.
« Ce jailbreak semble encore extrêmement complexe pour la plupart des gens, et son impact complet n'est pas encore clair. » — The Verge, 22 octobre 2026
Nintendo n'a rien dit
Nintendo n'avait pas commenté publiquement au moment de la parution. Son historique suggère que la prochaine mise à jour du firmware fermera le bug de fs et peut-être la voie de l'interpréteur, faisant passer la version au-delà de 23.0.1. C'est le schéma de tout exploit de console : la divulgation lance un compte à rebours, et le correctif ferme la fenêtre pour quiconque met à jour.
Le correctif ne mettra pas fin à l'intérêt. Les utilisateurs du sous-forum Switch 2 hacks ont passé la semaine à débattre de l'importance du jailbreak, et The Verge le présente comme le possible début d'une série d'exploits, surtout si les moddeurs utilisent l'aide de l'IA pour en trouver d'autres. Ce qui est différent, c'est qu'un seul chercheur, travaillant environ deux semaines, a pu publier toute la voie.
Ce qu'il faut surveiller
Trois signaux montreront si ns2jb est un cas isolé ou un jalon. Le premier est l'empaquetage : un exploit temporaire qui vit dans une analyse et un dépôt est une démonstration, tandis qu'un outil doté d'un lanceur guidé et d'une liste de jeux pris en charge est autre chose. Le second est le prochain firmware de Nintendo, qui montrera à quel point l'entreprise prend au sérieux une chaîne purement logicielle entrant par un titre ancien.
Le troisième est la réponse de la scène homebrew. pepsipu a publié la voie et le raisonnement, et leur valeur pour d'autres chercheurs pourrait être plus grande que la démonstration. Si la communauté construit dessus, la question cessera d'être de savoir si la Switch 2 peut être jailbreakée pour devenir combien de temps tient chaque nouveau firmware.
Pour l'instant, la console a un exploit purement logiciel fonctionnel sur son firmware actuel, et Nintendo n'a rien dit à son sujet.
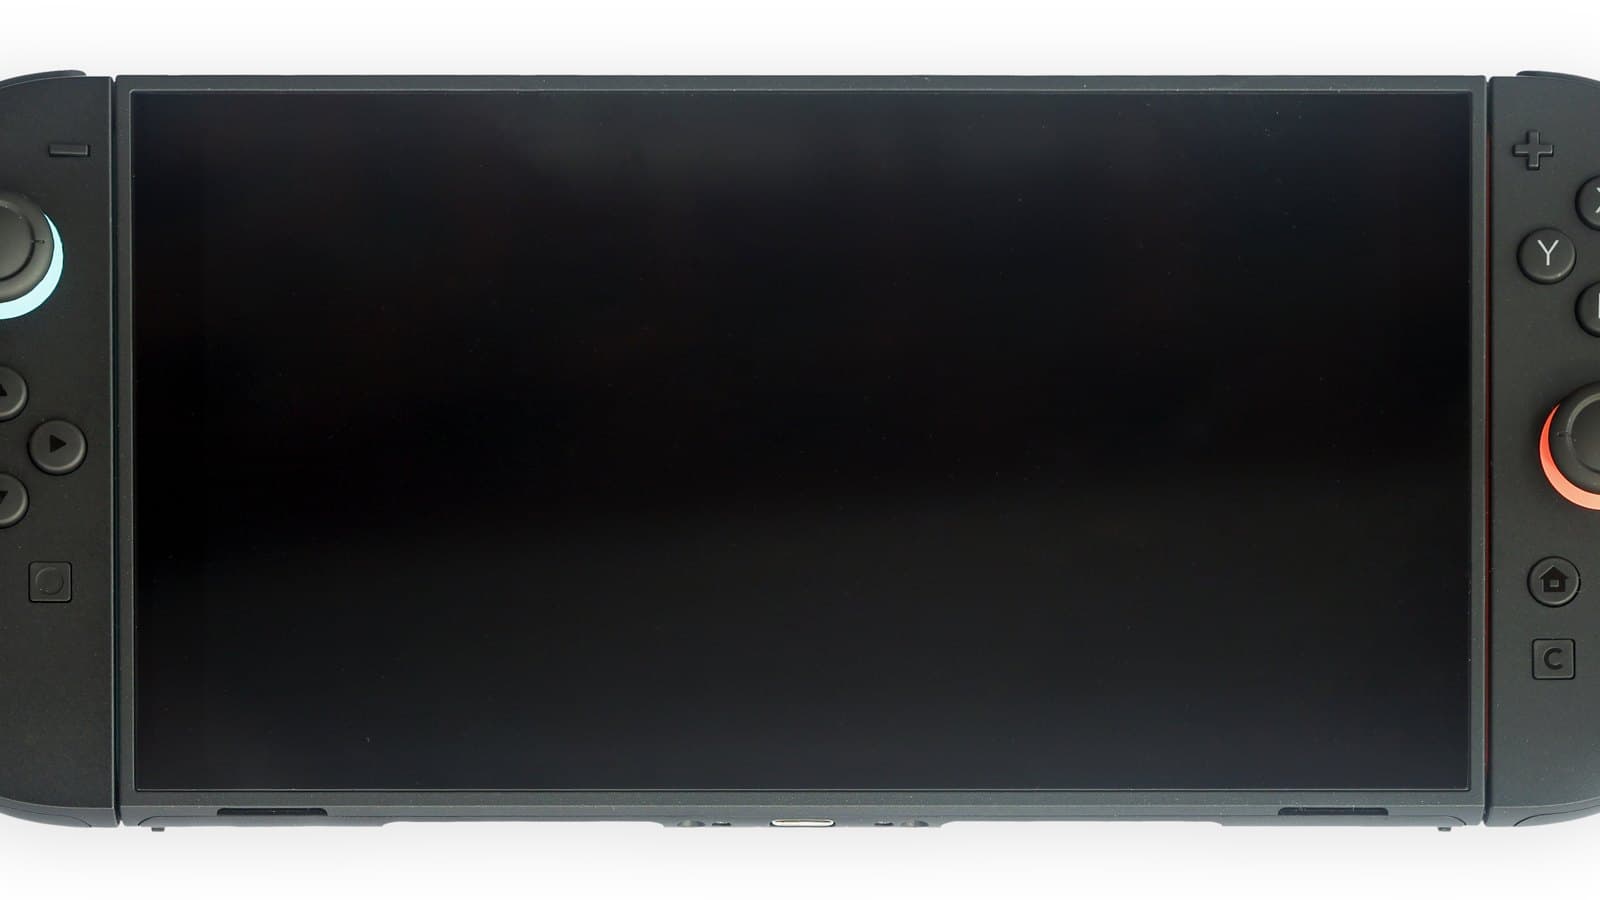
Image de couverture : une Nintendo Switch 2 en mode portable. Photo de Crisco 1492, Wikimedia Commons, CC BY-SA 4.0.
Étiquettes
Questions fréquentes
- Qu'est-ce que le jailbreak ns2jb de la Switch 2 ?
- ns2jb est un jailbreak purement logiciel et temporaire pour la Nintendo Switch 2, publié par le chercheur en sécurité Sammy Hajhamid, connu sous le nom de pepsipu, le 22 octobre 2026. Il utilise le jeu Switch 1 SmileBASIC 4 pour obtenir une exécution de code arbitraire avec les permissions d'un module système ordinaire, de quoi lancer des homebrews, sauvegarder des sauvegardes et modder des jeux.
- ns2jb fonctionne-t-il sur le dernier firmware de la Switch 2 ?
- pepsipu indique que ns2jb fonctionne sous firmware 23.0.1, qui était la version en cours lors de sa publication le 22 octobre 2026. L'exploit doit être relancé depuis SmileBASIC 4 après chaque redémarrage, donc une mise à jour ultérieure qui fermerait les bugs y mettrait fin jusqu'à ce que quelqu'un trouve une autre voie.
- Le jailbreak de la Switch 2 est-il permanent ?
- Non. ns2jb est temporaire, ce qui signifie qu'il faut le relancer depuis un jeu après chaque redémarrage, et ce n'est pas un firmware personnalisé. Il fournit une exécution de code pour la session en cours avec les privilèges d'un module système ordinaire, pas un contrôle qui survit à un redémarrage.
- OpenAI Codex a-t-il créé seul le jailbreak de la Switch 2 ?
- Non. Codex a trouvé les bugs de sûreté mémoire et aidé à construire le banc de test, mais pepsipu dit que le travail a demandé un effort substantiel sur environ deux semaines et qu'une tentative de faire atteindre seul à l'agent l'exécution de code en espace utilisateur n'a pas réussi. Un humain a fixé l'objectif et choisi la voie à suivre.

TPW Editorial
Rédaction
L'équipe éditoriale de TechPastWeek enquête et édite chaque article publié. Chaque sujet est recoupé avec des sources primaires et secondaires fiables, et un éditeur le relit avant publication.