OpenRouter écarte trois fournisseurs après des fuites de prompts dans sa chaîne d'approvisionnement
OpenRouter écarte trois fournisseurs et retire 125 points de terminaison du Zero Data Retention après une étude à jetons canaris sur les fuites de prompts.

Sur cette page
À retenir
- OpenRouter a annoncé le 22 novembre 2026 avoir écarté trois fournisseurs d'inférence et retiré 125 points de terminaison de l'éligibilité au Zero Data Retention après une étude de sécurité.
- Dragos a envoyé environ deux millions de prompts contenant des identifiants canaris uniques à des services d'IA pendant cinq mois et a découvert que trois hébergeurs avaient été compromis par des attaquants.
- Les systèmes d'un laboratoire d'IA chinois ont récupéré les URL secrètes de plus de la moitié des prompts envoyés à ses modèles entre juillet et octobre, dont environ deux tiers des requêtes marquées Zero Data Retention.
- Together AI a révélé séparément qu'un agent de codage IA avait validé un identifiant dans un dépôt GitHub public, permettant à une partie non autorisée de télécharger des échantillons de prompts stockés.
- OpenRouter a déclaré que les conclusions ne montraient aucune intrusion chez OpenRouter lui-même et n'a pas nommé les trois fournisseurs qu'il a écartés.
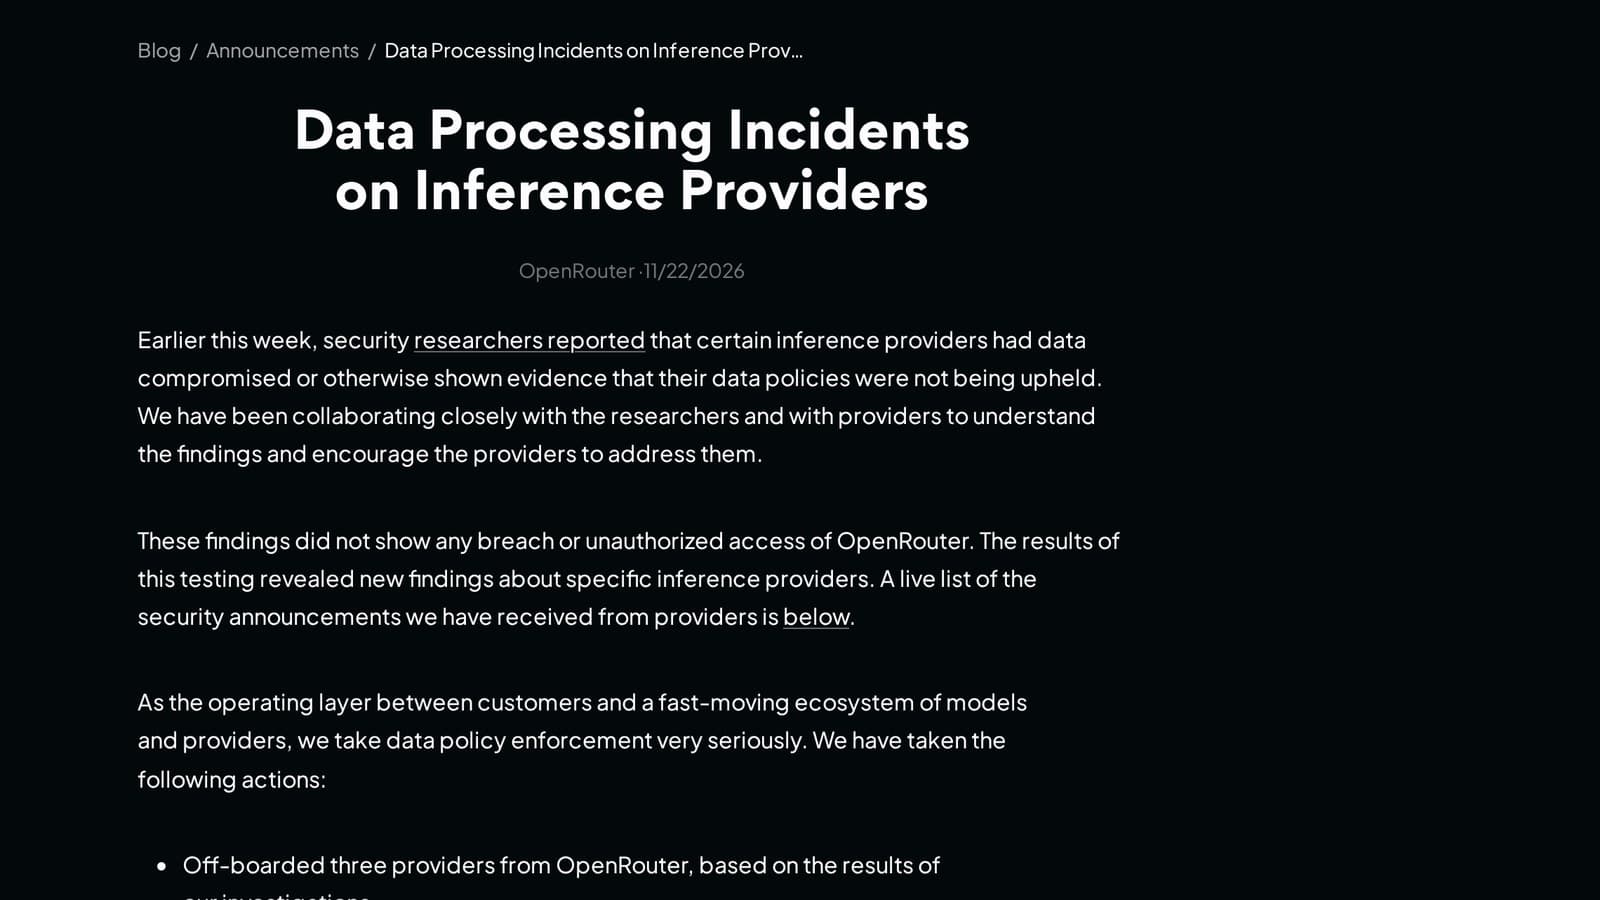
OpenRouter a retiré trois fournisseurs d'inférence de sa place de marché et privé 125 points de terminaison de leur statut Zero Data Retention dimanche, après qu'une étude de sécurité a montré que des prompts traversant la chaîne d'approvisionnement de l'IA étaient lus, stockés et parfois volés. L'entreprise a publié ces changements dans un avis daté du 22 novembre, trois jours après la recherche qui les sous-tend et un jour après avoir commencé à prévenir par courriel les clients concernés.
À lire aussi: Le FBI enquête sur une apparente intrusion dans sa base de données policière · Des agents IA ont trouvé une faille zero-day dans MONAI Label et obtenu root sur un serveur universitaire.
L'étude émane de Dragos, un éditeur de cybersécurité industrielle. Son directeur de la recherche, HD Moore, a envoyé environ deux millions de prompts contenant des secrets uniques et traçables via des routeurs et des hébergeurs d'IA pendant cinq mois, puis a observé où ces secrets réapparaissaient. Le résultat n'est pas une vulnérabilité unique mais le tableau d'un écosystème où le même prompt peut passer par un routeur, un revendeur, un hébergeur et un développeur de modèle, chacun susceptible de l'enregistrer.
OpenRouter exploite une place de marché qui permet aux développeurs d'atteindre de nombreux modèles via une seule API. L'entreprise affirme que les conclusions ne montrent aucune intrusion ni accès non autorisé à OpenRouter lui-même. Elle n'a pas nommé les trois fournisseurs écartés, ni précisé quels points de terminaison ont perdu leur éligibilité au ZDR.
Ce qu'a fait Dragos
La méthode compte autant que le résultat. L'équipe de Moore a construit des prompts portant chacun un identifiant lié à un compte AWS vide, un mot de passe pour un service SSH et une URL, un nom DNS ou une référence de dépôt git privé qui n'avait jamais existé ailleurs. Chaque secret était placé dans un seul prompt, envoyé à un seul fournisseur, de sorte que tout usage ultérieur pouvait être rattaché à cette requête.
L'équipe les a baptisés canaris, en référence aux oiseaux envoyés dans les mines. Les clés AWS étaient de vraies clés ouvrant des comptes vides dotés d'une journalisation complète, ce qui permettait aux chercheurs de voir quand une clé avait été utilisée, depuis où et ce que l'utilisateur avait tenté d'en faire. Dragos indique avoir tracé environ 2 000 routes dans la pile d'inférence, en recourant à des requêtes d'image et à des appels volontairement malformés pour révéler les sauts qu'un routeur ne divulgue pas.
Le rapport a été publié le 19 novembre. Ars Technica l'a couvert le 20 novembre, et les courriels d'OpenRouter aux clients ont commencé à circuler le 21 novembre.
Trois fournisseurs étaient déjà compromis
La découverte la plus grave ne portait pas sur une politique. Dragos affirme que des attaquants ont volé des données chez trois hébergeurs, et qu'aucun des trois ne l'a su avant que les chercheurs ne le lui disent. L'incident le plus ancien remonte à la mi-juillet.
Dans le cas le plus massif, environ 200 des clés AWS piégées ont été envoyées à un fournisseur lors de courtes fenêtres fin octobre. Toutes les requêtes envoyées pendant ces fenêtres ont été volées, y compris celles que le fournisseur a rejetées avant l'exécution d'un modèle. Ce détail compte : il place l'attaquant à la porte d'entrée du fournisseur, copiant les requêtes à leur arrivée, plutôt qu'au plus profond de la pile d'inférence.
Les clés volées ont été testées en quelques heures. Les attaquants ont listé des buckets S3, fouillé Secrets Manager et Parameter Store, tenté d'activer des modèles hébergés dans AWS Bedrock et ajouté leurs propres utilisateurs IAM pour conserver l'accès. Dragos a compté des dizaines de milliers d'appels d'API AWS avec les clés appâts. Deux fournisseurs semblent avoir été visés par le même adversaire, car les secrets envoyés à chacun ont été utilisés ensemble depuis un seul serveur loué, presque immédiatement.
L'outillage a évolué en trois semaines, d'un script se faisant passer pour Chrome sous Windows à Boto3 dans OrbStack, puis à l'AWS CLI sous Kali Linux. Le 1er novembre, l'attaquant a ajouté ARTEX, un framework de tests d'intrusion piloté par un LLM. En l'espèce, il n'a guère fait plus que confirmer que les clés étaient toujours actives, mais deux chaînes d'agent utilisateur qu'il a produites, artex-agent et artex-judge-r121, ne figuraient pas dans les listes publiques d'indicateurs.
Dragos est un éditeur de sécurité, et son rapport est aussi un argument commercial pour ses propres outils de surveillance. Il ne nomme ni les trois fournisseurs compromis, ni les vendeurs de la place de marché, ni le laboratoire chinois. La méthode des canaris prouve que des prompts précis ont fui ; elle ne mesure pas la quantité de données clients réelles dérobées, ni par qui.
Les revendeurs lisaient eux-mêmes les prompts
La deuxième découverte n'exigeait aucun exploit. Certains vendeurs de la place de marché d'inférence affichaient des modèles populaires au prix le plus bas, activaient la journalisation des requêtes et attendaient. Comme le routeur envoie les prompts au vendeur acceptable le moins cher, le trafic leur revenait.
Dragos les a identifiés en envoyant la même requête via différents vendeurs. Lorsque des identifiants étaient réutilisés après une route et pas après une autre, le vendeur était la fuite. Dans un cas, une personne connectée à un accès Internet résidentiel a ouvert deux URL secrètes dans un navigateur de bureau environ un jour et demi après l'envoi des prompts, puis s'est mise à deviner des noms d'utilisateur sur la page de connexion. Dans un autre, une personne travaillant depuis un Mac en France a extrait les mots de passe de deux prompts et les a saisis à la main dans des tentatives de connexion SSH en root.
Ce sont des vols manuels et à petite échelle, non une opération étatique. C'est aussi le type d'accès qu'une politique de confidentialité est censée empêcher, et il venait de parties que le client n'avait jamais choisies.
Le Zero Data Retention n'a pas tenu
La troisième découverte est celle qui sape le plus directement les labels sur lesquels les clients s'appuient. Les systèmes d'un laboratoire d'IA chinois ont récupéré les URL secrètes de plus de la moitié des prompts envoyés à ses modèles entre juillet et octobre, dont environ deux tiers des requêtes marquées « aucune collecte de données » ou Zero Data Retention. Les récupérations survenaient généralement deux ou trois jours après la requête.
Le laboratoire n'était pas la seule voie. Plusieurs hébergeurs américains revendent ses modèles, et les prompts envoyés à ces hébergeurs déclenchaient le même robot d'extraction, ce qui signifie que le prompt revenait au laboratoire même lorsque le client avait choisi un fournisseur américain pour garder les données dans le pays. Plus tard, un client git sur un autre cloud a tenté de cloner des dépôts privés cités dans les prompts, mais uniquement pour les requêtes utilisant les modèles de ce laboratoire.
Deux fournisseurs américains avaient leurs propres problèmes. L'un a continué à récupérer une URL secrète plus de deux mois après un seul appel à son point de terminaison de recherche. Un autre faisait tourner un robot d'extraction qui revenait sur les URL des jours après chaque requête, quel que soit le routeur utilisé.
Le cas le plus étrange impliquait une messagerie d'entreprise. Vingt-quatre jours après qu'un prompt eut été envoyé à un fournisseur chinois, le lien secret est apparu dans un canal Feishu. En deux minutes, il a été ouvert depuis trois ordinateurs et trois téléphones à Pékin et à Shanghai. Dragos indique que sa divulgation à ce fournisseur ne comprenait que les huit premiers caractères du lien, ce qui signifie que la personne qui l'a partagé lisait une copie stockée du prompt complet.
La réponse d'OpenRouter
L'avis d'OpenRouter énumère trois actions : écarter trois fournisseurs, retirer 125 points de terminaison de l'éligibilité au ZDR et prévenir les clients potentiellement concernés. L'entreprise précise que les retraits incluent des fournisseurs signalés par les chercheurs ainsi que des points de terminaison supplémentaires retirés par précaution. Elle adapte aussi la méthode des canaris pour mener ses propres contrôles, vérifie les chemins réseau à la recherche de transferts cachés et exige des garanties avant de rétablir le ZDR sur un point de terminaison.
L'entreprise a également publié des liens vers les avis de fournisseurs. Novita a publié un avis de confidentialité sur les requêtes MiniMax. Phala a publié un rapport préliminaire d'incident. Together AI a publié une divulgation distincte.
Ce qu'OpenRouter n'a pas fait, c'est nommer les fournisseurs écartés, chiffrer le nombre de clients touchés ou expliquer comment un fournisseur ayant perdu son éligibilité au ZDR l'avait obtenue. Ces omissions empêchent les clients de savoir si leur propre trafic est passé par un point de terminaison retiré.
La violation distincte de Together AI
L'avis de Together AI, publié le 21 novembre, décrit une défaillance différente. L'entreprise collectait des échantillons de prompts pour ses tests et les stockait dans un dépôt Hugging Face privé. Pendant le développement d'un dépôt GitHub public, un agent de codage IA a validé un identifiant donnant accès à ce dépôt privé.
L'analyse automatisée de l'entreprise a détecté l'identifiant exposé et annulé le commit, mais pendant la fenêtre d'exposition, une partie non autorisée s'en est emparée et a téléchargé les échantillons stockés. Les données provenaient de requêtes adressées à MiniMax M3, GLM-5.2 et Kimi K2.6, principalement à quatre dates de juin et juillet. Cette partie a ensuite cherché dans les échantillons des identifiants pour d'autres services et les a testés ; cinq des identifiants testés étaient des canaris de Dragos.
Together AI indique n'avoir trouvé aucune preuve d'autres fuites de prompts au-delà de cet incident, travailler avec un cabinet d'investigation numérique et les forces de l'ordre, et avoir fait du ZDR le réglage par défaut des nouveaux comptes. L'entreprise vérifie aussi désormais les identifiants dans les pull requests et a modifié ses règles pour les agents de codage IA.
Ce que la recherche peut et ne peut pas montrer
L'étude n'affirme pas que tous les routeurs fuient, ni que tous les fournisseurs ignorent les paramètres de confidentialité. Elle dit que la chaîne est assez longue, et les incitations assez faibles, pour que des fuites se soient produites à répétition au cours d'un test de cinq mois. La recommandation de Dragos est directe : hébergez vous-même le modèle si les données sont sensibles, ou achetez directement auprès d'un seul fournisseur avec un contrat et une politique de confidentialité uniques. Si vous passez par un routeur, choisissez le fournisseur en amont plutôt que d'accepter le pool par défaut.
Pour quiconque colle du code source, des dossiers clients ou des identifiants dans une fenêtre de chat, la leçon pratique est que le paramètre de confidentialité est une affirmation sur le premier saut. Il ne voyage pas avec le prompt.
Réserves
Dragos n'a nommé ni les fournisseurs compromis, ni les vendeurs, ni le laboratoire chinois, et OpenRouter n'a pas nommé les trois qu'il a écartés. L'attribution des trois compromissions à un même adversaire repose sur une infrastructure et un calendrier partagés, non sur un groupe identifié. L'affirmation selon laquelle le trafic d'un fournisseur américain a atteint un laboratoire chinois repose sur le déclenchement du même robot d'extraction sur les deux chemins, indice circonstanciel fort mais non capture de paquets.
La divulgation de Together AI est son propre récit, publié après que Dragos l'a contactée, et sa conclusion selon laquelle aucun autre prompt n'a fui est une affirmation sur l'état de sa revue à ce jour. La déclaration d'OpenRouter selon laquelle il n'y a pas eu d'intrusion est également la sienne. Aucun régulateur n'a publié de conclusions, et aucun client touché n'a décrit l'ampleur de ce qui a été dérobé.
Image de couverture : capture d'écran de l'annonce d'OpenRouter « Data Processing Incidents on Inference Providers », publiée le 22 novembre 2026. Avec l'aimable autorisation d'OpenRouter.
Étiquettes
Questions fréquentes
- OpenRouter lui-même a-t-il été piraté ?
- OpenRouter affirme que non. L'entreprise indique que les conclusions ne montrent aucune intrusion ni aucun accès non autorisé à OpenRouter. Les problèmes se situaient chez des fournisseurs d'inférence et des revendeurs qui traitent les prompts envoyés via sa place de marché.
- Qu'est-ce qu'un jeton canari et comment a-t-il été utilisé ici ?
- Un jeton canari est un secret unique, comme une fausse clé AWS ou une URL qui n'existe nulle part ailleurs. Dragos en a placé un dans chaque prompt de test, puis a observé si quelqu'un tentait de l'utiliser, ce qui montrait que le prompt avait fui et, approximativement, par où.
- Que signifie Zero Data Retention ?
- Zero Data Retention est un réglage qui prévoit que les prompts et les réponses ne sont pas stockés après l'inférence. L'étude a trouvé des cas où des requêtes marquées ZDR étaient malgré tout lues, conservées ou transmises, si bien que le label ne garantissait pas le traitement attendu par les clients.
- Mes prompts restent-ils privés si je passe directement par un fournisseur de premier rang ?
- Ils sont moins exposés, mais ce n'est pas garanti. Dragos indique que s'adresser directement à un seul fournisseur réduit le nombre de parties susceptibles de voir un prompt, tout en laissant subsister des accords de partage de données ou une intrusion chez ce fournisseur.

TPW Editorial
Rédaction
L'équipe éditoriale de TechPastWeek enquête et édite chaque article publié. Chaque sujet est recoupé avec des sources primaires et secondaires fiables, et un éditeur le relit avant publication.