Des agents IA ont trouvé une faille zero-day dans MONAI Label et obtenu root sur un serveur universitaire
Amazon affirme que des agents Cairn ont trouvé en 11 minutes une faille de traversée de chemin dans MONAI Label, puis obtenu root. Le correctif reste à publier.

Sur cette page
À retenir
- Amazon Threat Intelligence affirme que des agents IA autonomes ont trouvé et exploité une faille de traversée de chemin dans MONAI Label lors d'une campagne contre des universités d'Asie de l'Est, du 8 au 10 septembre 2026.
- Les agents sont passés de la cartographie de l'API de l'application à l'écriture de fichiers sur le serveur en 11 minutes environ, puis ont utilisé une session ultérieure pour obtenir un shell root sur une machine universitaire.
- La faille est CVE-2026-133968, notée 9.8 selon le CVSS 3.1, et elle touche monailabel 0.8.5 et les versions antérieures, où l'authentification est désactivée par défaut.
- Les mainteneurs ont fusionné un correctif le 19 octobre 2026, mais l'avis du projet ne liste aucune version corrigée et PyPI sert toujours 0.8.5, téléversé en novembre 2024.
- Amazon attribue la campagne à un acteur lié à la Chine avec une confiance modérée, sur la base de prompts en chinois simplifié et d'horodatages à l'heure normale de Chine, sans nommer de groupe ni de gouvernement.
Amazon Threat Intelligence a publié le récit d'une campagne au cours de laquelle des agents IA autonomes ont découvert seuls une faille zero-day dans un logiciel d'imagerie médicale et l'ont exploitée pour obtenir les droits root sur un serveur universitaire. Les agents avaient reçu une liste de cibles et un objectif tenant en une ligne, « obtenir un accès shell », et ont choisi eux-mêmes le reste de l'intrusion.
À lire aussi: Le FBI enquête sur une apparente intrusion dans sa base de données policière · Des pirates liés à la Chine ont exploité une faille zero-day de vCenter des semaines avant le correctif.
Le rapport a été publié le 20 novembre sous le nom de CJ Moses, responsable de la sécurité de l'information pour Amazon Integrated Security. La vulnérabilité est désormais CVE-2026-133968, notée 9.8 selon le CVSS 3.1, et l'avis de sécurité du projet concerné ne liste aucune version corrigée. Un correctif a été fusionné le 19 octobre. Aucune version publiée ne l'intègre encore.
L'opération sur laquelle Amazon est tombé
Amazon a découvert la campagne par une erreur de l'opérateur. Le 10 septembre, son équipe de renseignement sur les menaces a identifié une instance de Cairn accessible depuis l'internet public sans mot de passe. Cairn est un framework Python open source sous licence AGPL que son dépôt décrit comme un moteur de recherche généraliste pour les problèmes à point de départ connu et objectif défini, validé d'abord sur des tests d'intrusion.
Comme l'opérateur avait laissé la console ouverte, la liste des projets, les prompts et la sortie des agents étaient lisibles. Amazon indique que l'activité visible couvrait des universités d'Asie de l'Est hors Chine continentale, sur environ 48 heures à partir du 8 septembre. Les prompts étaient rédigés en chinois simplifié et les horodatages des scripts exécutés étaient réglés sur l'heure normale de Chine. L'entreprise évalue qu'il s'agit d'un acteur lié à la Chine, avec une confiance modérée. Elle ne rattache pas les travaux à un groupe nommé et n'affirme pas qu'un gouvernement les a dirigés.
Deux adresses, 142.4.98.145 et 142.4.107.34, figurent dans des enregistrements datés du 8 au 10 septembre.
Ce qu'est MONAI Label, et pourquoi il a répondu
MONAI Label est un serveur d'annotation pour images médicales. Des groupes de recherche l'utilisent pour annoter des données de scanner, d'IRM et de pathologie, puis entraîner des modèles sur les résultats. Il se connecte à des visionneuses comme 3D Slicer et OHIF, et il se situe à part du framework MONAI au sens large, même si les deux viennent de la même communauté.
L'authentification est désactivée sauf si un administrateur passe MONAI_LABEL_AUTH_ENABLE à true. Le README du projet porte un avertissement sans détour : MONAI Label n'est pas destiné à être exposé à internet et présente des problèmes de sécurité connus et non corrigés, et il ne devrait tourner que sur un réseau local fermé et de confiance.
Un serveur d'annotation est utile parce que des collègues et du personnel d'imagerie sur d'autres machines peuvent y accéder, et un laboratoire qui en installe un le traite rarement comme un service exposé à internet avec un cycle de correctifs. Aucun décompte public des instances exposées n'existe.
Onze minutes de la cartographie de l'API à l'écriture de fichiers
Face à la cible MONAI Label, les agents ont commencé comme le ferait une personne : identifier le framework, cartographier l'API, lire les points de terminaison de téléversement. L'un d'eux, PUT /datastore/image, prend un identifiant d'image fourni par l'appelant comme nom de fichier. Les agents ont testé ce paramètre pour une traversée de chemin, et il était vulnérable.
En 11 minutes environ, ils sont passés de la cartographie de l'API à l'écriture de fichiers arbitraires sur l'hôte.
L'avis explique pourquoi. LocalDatastore.add_image() ajoute l'identifiant d'image de l'appelant au répertoire du datastore et copie le fichier téléversé vers le résultat sans vérifier que le chemin reste à l'intérieur de ce répertoire. save_label() construit sa destination de la même façon. Une valeur comme ../../../tmp/x sort du dossier de stockage. Avec l'authentification désactivée, tout client capable d'ouvrir une connexion sur le port peut envoyer la requête. Avec elle activée, le rôle ANNOTATOR suffit, ce qui signifie qu'un compte à faibles privilèges fait aussi l'affaire.
Une écriture de fichier n'est pas un shell, mais sur un service Python elle n'est souvent qu'à un pas de l'exécution de code. L'avis liste les voies possibles : écraser du code applicatif, ajouter une clé à .ssh/authorized_keys, ajouter une entrée cron.
D'un fichier déposé à root
Les agents ont pris la voie Python. Dans une session ultérieure, ils ont écrit une charge utile de shell inversé dans sitecustomize.py, un module que CPython importe automatiquement au démarrage. Puis ils ont appelé un point de terminaison d'entraînement, qui lance un nouveau processus Python. Ce processus a importé la charge utile, ouvert une connexion vers l'opérateur et tourné en root.
La portée d'un tel accès dépend du déploiement. Un serveur exécuté sous un compte non privilégié aurait livré l'accès de ce compte, pas la machine. Le shell root venait d'une installation où le compte de service pouvait faire davantage, et Amazon note qu'un autre hôte se comporterait différemment.
L'opérateur est réapparu ensuite. Selon Amazon, il a fourni aux agents un proxy vers un second réseau universitaire. Le serveur à l'autre bout faisait tourner le même logiciel vulnérable, ce qu'Amazon lit comme le signe que l'opérateur avait déjà exploité la faille à cet endroit. Les agents ont ensuite été pointés vers d'autres machines de ce réseau. Amazon pense que le second réseau a été compromis de la même manière, sans l'avoir confirmé.
Les tentatives qui ont échoué
Les opérations ratées comptent autant que celle qui a réussi.
Une cible était une instance Redis universitaire laissée ouverte sur le réseau. Les agents y ont passé environ 16 heures et 148 actions enregistrées : abus de la réplication pour charger du code, évasion du bac à sable de script, écriture de fichiers de configuration, tentative de Log4Shell sur un autre service. Après cet échec, ils ont exploité une faille de falsification de requête côté serveur dans une instance Qdrant co-localisée pour cartographier le réseau Docker interne et ont lancé des attaques par pulvérisation d'identifiants contre PostgreSQL et SSH. Ils ne sont pas entrés.
Une seconde opération a duré plus de six heures contre un serveur GPU universitaire. Les agents ont constitué une liste d'environ 80 noms d'utilisateurs réels à partir d'annuaires de facultés, de sites de laboratoires, de pages archivées et d'articles, puis ont essayé plus de 30 000 combinaisons d'identifiants contre SSH, un tableau de bord d'administration, du stockage réseau, un VPN et le portail du campus. Cela a échoué aussi.
Amazon affirme que les agents ont continué à s'adapter pendant près d'une journée sans consigne. La lecture la plus étroite est qu'ils ont été persistants, qu'ils ont trouvé un bug exploitable et qu'ils ont échoué partout où le service n'était pas configuré grand ouvert.
Le correctif existe, pas la version publiée
Les mainteneurs ont fusionné un correctif dans la pull request #1915 le 19 octobre. Il résout chaque chemin de destination et rejette tout ce qui sort des répertoires du datastore, réduit l'identifiant d'image à son nom de base et renvoie HTTP 400 pour les noms vides ou commençant par un point.
L'avis, publié le 18 novembre, indique toujours « Patched versions: None » et précise que la correction arrivera dans une version future. Le paquet monailabel le plus récent sur PyPI reste 0.8.5, téléversé en novembre 2024. L'article d'Amazon dit que les mainteneurs ont « released a fix » ; ce qui existe publiquement, c'est un commit fusionné et un avis qui ne liste aucune version.
L'enregistrement CVE, publié le 20 novembre, indique que la faille a été « exploited in the wild starting in September 2026 ». L'entrée enrichie de la CISA le même jour consigne l'exploitation comme « none », et CVE-2026-133968 ne figurait pas dans le catalogue Known Exploited Vulnerabilities de l'agence lors d'une vérification le 21 novembre. Les deux peuvent être exacts : le texte de la CVE reflète ce que l'organisation à l'origine du signalement a déclaré, tandis que la ligne de la CISA consigne ce que l'agence avait évalué de son côté. Il ne faut pas y voir la conclusion que personne ne l'a exploitée.
Ce que les administrateurs peuvent faire
Faute de version vers laquelle mettre à niveau, le travail porte sur le contrôle de l'exposition :
- Bloquer les accès non fiables aux serveurs MONAI Label par des règles de pare-feu et de routage. Une URL difficile à deviner n'est pas un contrôle.
- Activer l'authentification et tenir le rôle ANNOTATOR à l'écart de quiconque ne devrait pas pouvoir téléverser des fichiers.
- Exécuter le serveur sous un compte limité, avec un accès en écriture restreint au répertoire du datastore.
- Considérer une compilation depuis les sources comme non corrigée tant que vous n'avez pas confirmé qu'elle inclut la fusion d'octobre.
- Sur tout hôte qui était joignable, chercher des fichiers
sitecustomize.pyinattendus, d'autres nouveaux fichiers de démarrage Python et des tâches d'entraînement que personne n'a planifiées.
Les conseils d'Amazon aux défenseurs sont plus larges : raccourcir la boucle entre la détection et la réponse, car un agent qui termine une intrusion en quelques minutes distance une file d'alertes.
Le schéma plus large
Cairn apparaît dans des signalements criminels depuis l'été. Gambit Security a reconstitué une campagne dans laquelle trois harnais d'agents open source ont été lancés contre des centaines de détaillants en ligne : 105 projets d'attaque lancés entre le 10 et le 15 septembre, au moins 27 entreprises compromises à des degrés divers et plus de 600 000 enregistrements de cartes dérobés chez deux d'entre elles. La revue des coûts de l'opérateur chiffre un scan terminé à 25,46 dollars en moyenne. L'Unit 42 de Palo Alto Networks décrit 25 opérations Cairn contre au moins 19 organisations, avec accès ou perte de données dans 10 cas, et qualifie l'activité de collecte de renseignement liée à la Chine, qu'elle suit sous le nom CL-STA-1238.
Ce cas a des effets plus discrets. Personne n'a signalé de scanners de patients volés, et Amazon indique que sa reconstitution ne montre pas que des dossiers ont été pris, que des systèmes cliniques ont été touchés, ni que l'attaquant est allé au-delà des cibles universitaires qu'il décrit. Les organisations touchées n'étaient pas clientes d'AWS, aussi Amazon a fait passer les notifications par un partenaire gouvernemental plutôt que de les contacter directement.
Ce qui distingue ce cas d'une décennie d'intrusions universitaires, c'est le coût de la première heure. Une équipe humaine qui trie une alerte et fabrique à la main une traversée de chemin avance au rythme d'une journée de travail ; un agent qui a déjà lu la surface de l'API le fait en quelques minutes et ne s'arrête pas pour la nuit. Les agents ici n'avaient pas besoin d'être brillants, seulement persistants, et la cible était joignable sans identifiants.
Trois choses restent à surveiller : que MONAI Label publie une version contenant le correctif d'octobre, que la CISA bascule la CVE dans le KEV ou révise sa note d'exploitation, et que l'une des universités confirme l'intrusion. Un récit de victime transformerait la reconstitution d'un seul fournisseur en incident documenté.
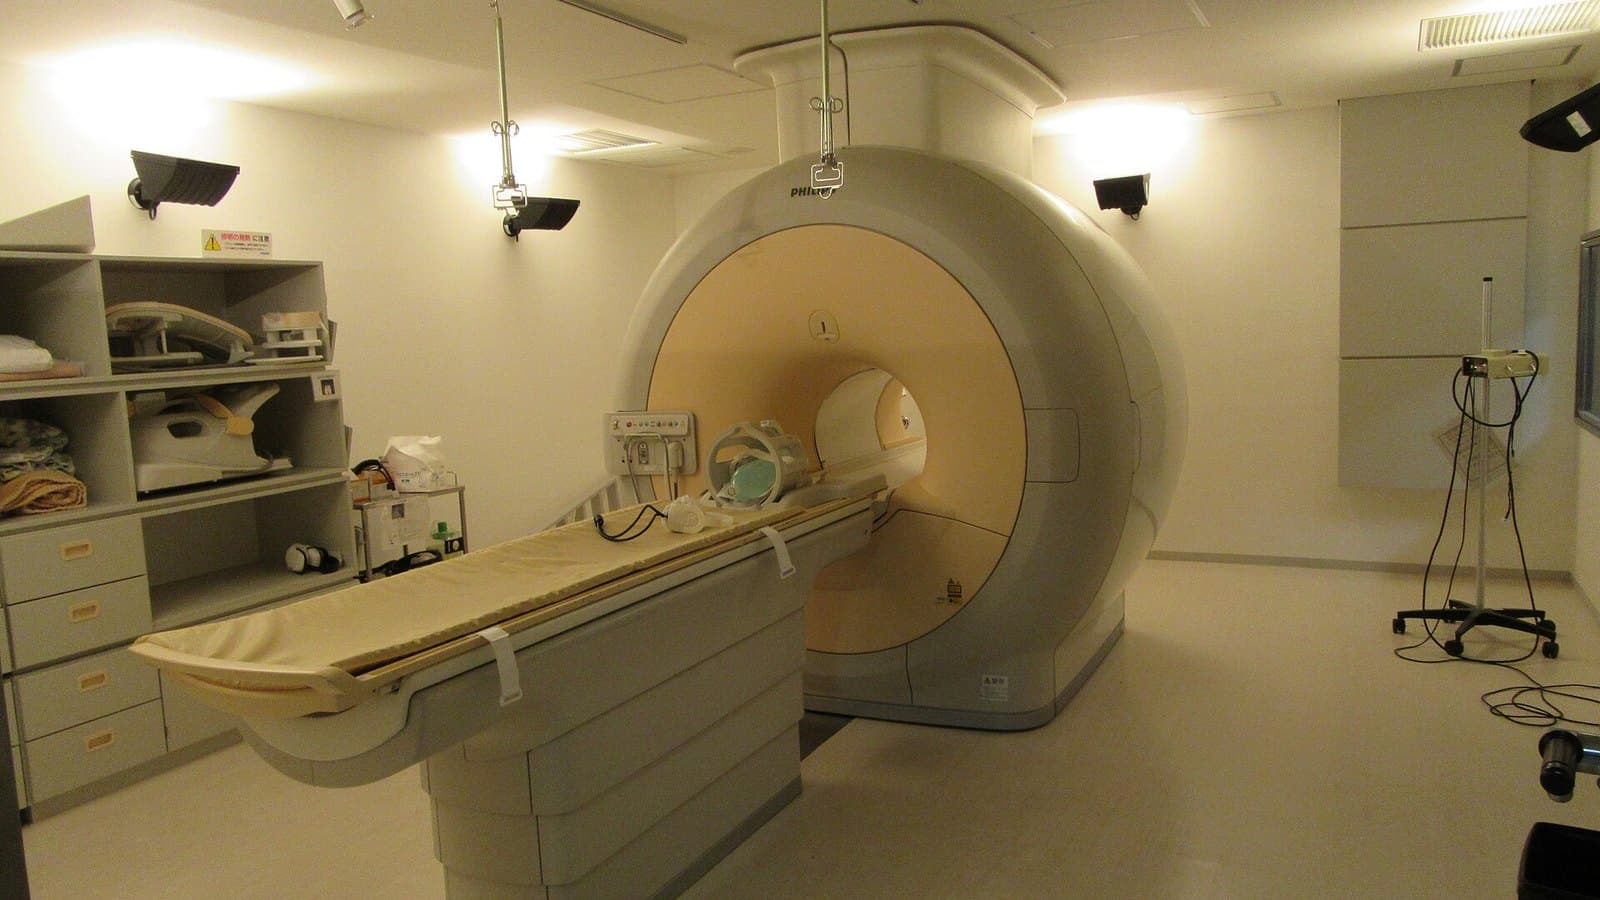
Image de couverture : un scanner IRM et une table de patient dans un service d'imagerie hospitalier. Photo de Walter Davies, CC BY-SA 4.0, via Wikimedia Commons.
Étiquettes
Questions fréquentes
- Qu'est-ce que MONAI Label ?
- C'est un serveur open source de la communauté Project MONAI que des équipes de recherche utilisent pour annoter des examens médicaux et entraîner des modèles d'imagerie. C'est un programme distinct du framework MONAI au sens large, et il est livré avec l'authentification désactivée par défaut.
- Existe-t-il un correctif pour CVE-2026-133968 ?
- Pas sous forme de version installable. Un correctif a été fusionné dans les sources du projet le 19 octobre 2026, mais l'avis GitHub publié le 18 novembre ne liste toujours aucune version corrigée, et le paquet monailabel le plus récent sur PyPI est 0.8.5, daté de novembre 2024.
- Des scanners ou des dossiers de patients ont-ils été volés ?
- Aucune source ne l'a rapporté. Amazon indique que sa reconstitution ne montre pas que des scanners ou des dossiers de patients ont été dérobés, ni que des systèmes cliniques ont été touchés, et la campagne visait des hôtes universitaires plutôt que des réseaux hospitaliers.
- Comment protéger un serveur MONAI Label tant qu'aucun correctif n'existe ?
- Le tenir hors des réseaux non fiables au niveau du pare-feu, activer l'authentification, l'exécuter sous un compte restreint avec des écritures limitées au datastore, et vérifier les hôtes joignables pour y trouver des fichiers de démarrage Python inattendus comme sitecustomize.py ou des tâches d'entraînement inexpliquées.

TPW Editorial
Rédaction
L'équipe éditoriale de TechPastWeek enquête et édite chaque article publié. Chaque sujet est recoupé avec des sources primaires et secondaires fiables, et un éditeur le relit avant publication.