El fallo de root en Gaia de Check Point ya se explota y CISA quiere el parche el lunes
CISA añadió CVE-2026-123039 a su lista de vulnerabilidades explotadas el 13 de noviembre, después de que Check Point confirmara ataques que llegaban a root.

En esta página
Puntos clave
- CISA añadió CVE-2026-123039, un fallo local de escalada de privilegios en el sistema Gaia OS de Check Point, a su catálogo de vulnerabilidades explotadas conocidas el 13 de noviembre de 2026.
- El fallo permite a un usuario local enviar comandos a un demonio que se ejecuta como root a través de un socket con permisos de escritura para todos y hacer que se ejecuten como root.
- Check Point afirma que los atacantes encadenaron el fallo con PHP2Shell para entrar en portales Mobile Access y después escalar privilegios en el dispositivo.
- La empresa observó explotación contra "a couple of dozen customers" en una sola región, todos en sistemas sin parchear.
- Las agencias civiles federales tenían hasta el 16 de noviembre para aplicar el parche; las correcciones de Check Point están en el Jumbo Hotfix de noviembre.
Check Point confirmó el 12 de noviembre de 2026 que los atacantes habían explotado un fallo local de escalada de privilegios en su sistema operativo Gaia, y la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos añadió la vulnerabilidad a su catálogo de vulnerabilidades explotadas conocidas al día siguiente. El fallo, CVE-2026-123039, permite que un usuario que ya tiene un punto de apoyo en un dispositivo de Check Point ejecute comandos como root.
Lectura relacionada: Hackers vinculados a China explotaron un zero-day de vCenter semanas antes del parche · JPMorgan Chase afirma que una brecha en un proveedor filtró nombres y correos de clientes.
La entrada de CISA da a las agencias civiles federales un plazo de corrección hasta el 16 de noviembre de 2026. El fallo tiene una puntuación CVSS de 7,8, por debajo del umbral de 9,0 que suele describirse como crítico, pero la combinación de acceso root en un dispositivo de borde y explotación confirmada lo hace urgente para cualquiera que tenga una pasarela o un servidor de gestión afectados.
Check Point dijo que los ataques observados no empezaron con este fallo. Empezaron con PHP2Shell, un par de vulnerabilidades en el intérprete de PHP que permiten a un atacante ejecutar código mediante una petición web, y después usaron CVE-2026-123039 para pasar de un portal comprometido al control del dispositivo que hay debajo.
Cómo funciona el fallo de Gaia
Gaia OS ejecuta un servicio llamado dynamic_server, que gestiona los comandos de DynamicCLI. El demonio se ejecuta como root. Recibe peticiones a través de un socket local en /tmp/dynamic_socket. En los sistemas vulnerables, ese socket tiene permisos 0777, lo que significa que cualquier usuario local puede escribir en él. El demonio no autentica al proceso que se conecta. Lee el comando y lo ejecuta con sus propios privilegios de root.
Eso basta para convertir una cuenta con pocos privilegios o una aplicación comprometida en control total del cortafuegos o del servidor de gestión. No es un fallo de ejecución remota de código: un atacante no puede llegar al socket por la red. El socket es local, y el atacante necesita código en ejecución en el dispositivo antes de poder usarlo.
La distinción importa para los defensores. Parchear solo el punto de entrada no basta si el atacante ya tiene una forma de ejecutar código en la máquina. El fallo de Gaia es una segunda puerta, y da a la misma sala.
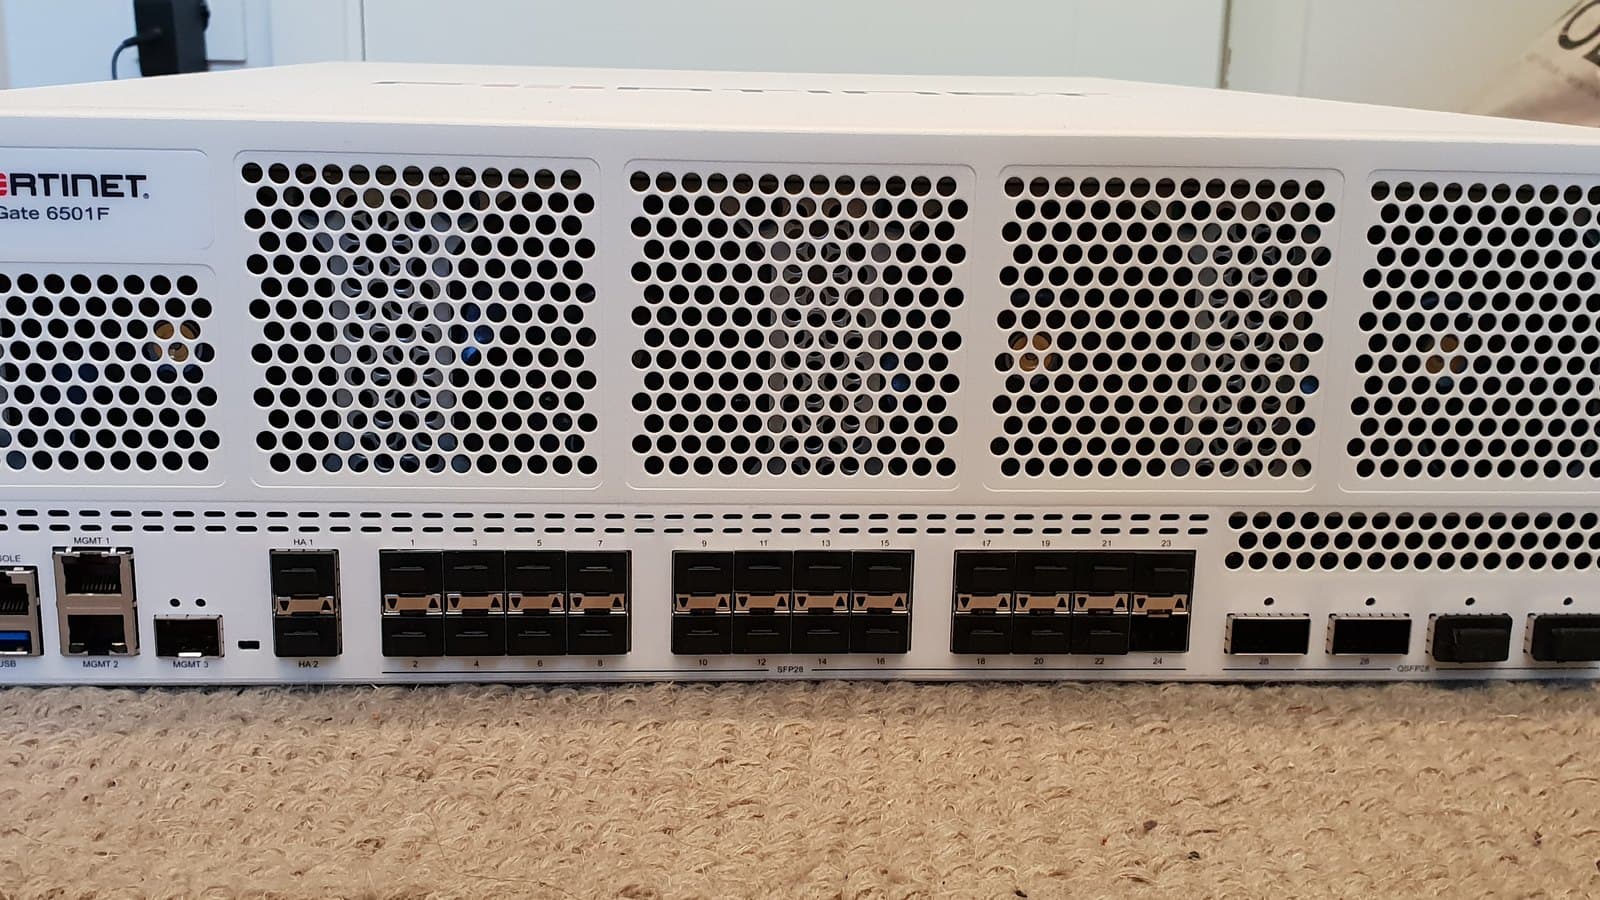
El aviso de Check Point enumera las versiones afectadas: R81, R81.10, R81.20, R82, R82.10 y R82.20. Los productos afectados incluyen Force Firewalls, Security Gateways, servidores de gestión y de registro, sistemas de gestión y registro Multi-Domain y Maestro Orchestrator. Spark Firewalls y Smart-1 Cloud no están afectados.
Las correcciones están en el Jumbo Hotfix Accumulator de noviembre: R82.20 Take 14, R82.10 Take 52, R82 Take 132 y R81.20 Take 174. R81 y R81.10 figuran como versiones sin soporte, lo que significa que las organizaciones que aún las usan no reciben una corrección soportada. El aviso indica a los administradores que no pueden parchear de inmediato que detengan el proceso dynamic_server y eviten que se reinicie. Eso bloquea la vía de escalada, pero también desactiva los comandos de Dynamic CLI que dependen del servicio.
Qué hicieron los atacantes después de obtener root
El informe del incidente de Check Point describe una cadena que fue mucho más allá de la escalada de privilegios. Los atacantes explotaron primero PHP2Shell (CVE-2026-109618 y CVE-2026-109619) contra un portal Mobile Access. Una vez tuvieron ejecución de código en el portal, usaron CVE-2026-123039 para convertirse en root en el dispositivo. Después instalaron webshells de PHP con nombres del tipo zz*.tpl en el directorio de plantillas del portal.
El informe señala que los atacantes ejecutaron una puerta trasera llamada TSGA, primero como /tmp/CPconfigdaemon y más tarde desde una ubicación persistente llamada slot_CPconfigdaemon. Un componente llamado TSProxy dejó /lib/libcpfwcommon.so e interceptó funciones de red dentro de procesos del dispositivo. Los atacantes también se movieron lateralmente hacia infraestructura VMware ESXi por SSH y ejecutaron herramientas destructivas. Algunas víctimas sufrieron el borrado de su almacenamiento, según el relato de Check Point.
Check Point dijo que observó explotación contra "a couple of dozen customers". La empresa afirmó que los sistemas comprometidos no estaban parcheados, estaban en una sola región y que los clientes afectados fueron avisados en tiempo real. El informe enumera indicadores como dos direcciones de origen de escaneo, archivos de sesión de PHP con la cadena upload_progress_pwn, procesos o binarios con el patrón de nombres CPconfigdaemon, herramientas de escaneo o borrado en /tmp o /temp, y una nota de estilo ransomware que menciona "Dream Annexation" sin exigir un pago.
La empresa también dijo que había un hotfix para PHP2Shell disponible desde el 23 de octubre, aproximadamente una semana antes de la primera oleada de ataques. Ese detalle desplaza parte de la historia de una carrera contra un zero-day a un fallo de parcheo. El fallo de Gaia no era público cuando empezaron los ataques, pero el punto de entrada sí tenía solución.
CVE-2026-123039 requiere acceso local. Parchear el punto de entrada PHP2Shell cierra la ruta que observó Check Point, pero el fallo de Gaia sigue siendo explotable por cualquiera que ya tenga ejecución de código en un dispositivo. Instale el Jumbo Hotfix de noviembre en lugar de confiar solo en la corrección del portal.
Por qué importa el plazo de CISA
El catálogo KEV es una lista de vulnerabilidades que se han explotado en el mundo real. Una vez que un CVE está en ella, las agencias civiles federales de Estados Unidos tienen que corregirlo en un plazo determinado según la Directiva Operativa Vinculante 26-04. El plazo del 16 de noviembre es corto, lo que refleja tanto la explotación confirmada como el hecho de que ya hay un parche disponible.
La inclusión en KEV no obliga a las empresas privadas. Sí funciona como señal. Muchos equipos de seguridad usan el catálogo como lista de prioridades, y una entrada en KEV suele ser el punto en el que una vulnerabilidad pasa de "parchear en la próxima ventana de mantenimiento" a "parchear ahora".
Para los clientes de Check Point, la pregunta práctica va más allá de si la pasarela está parcheada. Es si el dispositivo fue comprometido antes del parche. El aviso de Check Point indica a los administradores que revisen /var/log/dynamicCli.log en busca de comandos que no usen el envoltorio Clish esperado, que busquen los artefactos de TSGA y TSProxy y que comprueben si hay huecos inexplicables en los registros de tráfico del cortafuegos. Un sistema parcheado puede seguir teniendo un atacante dentro.
Esa es la parte más difícil de este incidente. Root en un cortafuegos es una posición seria. El dispositivo está entre redes, termina VPN y guarda configuración y credenciales. Un atacante con root puede leer tráfico, cambiar reglas, crear cuentas y llegar al plano de gestión. Check Point afirma que sus equipos de respuesta a incidentes trabajaron con los clientes afectados, pero no ha publicado una lista completa de lo que accedieron los atacantes ni cuánto tiempo permanecieron.
El patrón más amplio
El caso de Check Point encaja en una serie de compromisos de dispositivos de borde en 2026. Los atacantes han ido repetidamente a por pasarelas VPN, cortafuegos y dispositivos de acceso remoto porque están expuestos a internet, ejecutan servicios privilegiados y a menudo los gestionan equipos pequeños que parchean despacio. El fallo SSHole de OpenSSH se explotó pocas horas después de su corrección. Los zero-days de N-able N-central obligaron a un proveedor a retirar su plataforma alojada.
El hilo común no es un solo defecto de software. Es la dificultad de mantener un dispositivo situado en el borde de la red a la vez accesible y actualizado. Un cortafuegos fácil de gestionar desde cualquier lugar es también un cortafuegos con una superficie de gestión. Un portal VPN que acepta inicios de sesión desde internet es un objetivo. El fallo de Gaia añade un paso local de escalada, lo que significa que un atacante que supera el portal no necesita un segundo exploit remoto.
Check Point ha publicado correcciones e indicadores. No ha nombrado a los clientes afectados, ni la región, ni a los atacantes. La declaración de la empresa describe el número de sistemas comprometidos como una docena y media larga, una cifra pequeña en relación con su base de clientes pero no pequeña para las organizaciones implicadas.
Salvedades
Los detalles de la explotación proceden del aviso y del blog de Check Point, y BleepingComputer informó del mismo recuento de clientes. La empresa no ha publicado una lista completa de víctimas, una cronología de cada intrusión ni una atribución. La cifra de "a couple of dozen" es el recuento de Check Point de compromisos confirmados, no una estimación de todos los sistemas expuestos.
La puntuación CVSS de 7,8 refleja el requisito de acceso local. No recoge el impacto de root en una pasarela de seguridad, y por eso la inclusión en KEV importa más que la puntuación por sí sola. El plazo de CISA se aplica a las agencias civiles federales, no a los operadores del sector privado.
La lista de versiones afectadas y los números take del hotfix proceden del aviso de Check Point. Los administradores deberían confirmar el take correcto para su versión en lugar de suponer que una sola actualización cubre todas las ramas. R81 y R81.10 están sin soporte y no tienen una corrección soportada.
El relato de Check Point dice que algunas víctimas sufrieron el borrado de su almacenamiento ESXi. La empresa no ha publicado un recuento de esos casos ni una cronología forense completa. La nota "Dream Annexation" se describe como de estilo ransomware sin exigencia de pago; no es prueba de una operación de ransomware convencional.
Qué observar
El paso inmediato es parchear, y el segundo es buscar. Los indicadores de Check Point son lo bastante concretos para rastrearlos: los permisos del socket, las entradas del registro dynamicCli, los nombres de archivo de TSGA, la biblioteca TSProxy. Una organización que encuentre cualquiera de ellos debería asumir que el dispositivo fue comprometido, no solo expuesto.
La pregunta más amplia es cómo gestionan Check Point y sus clientes las ramas sin soporte. R81 y R81.10 siguen figurando como afectadas, y el aviso solo ofrece un workaround para ellas. Eso deja un conjunto de dispositivos que dependen de apagar un servicio en lugar de una corrección.
El plazo del 16 de noviembre de CISA pasará rápido. La ventana de explotación no se cerrará con él.
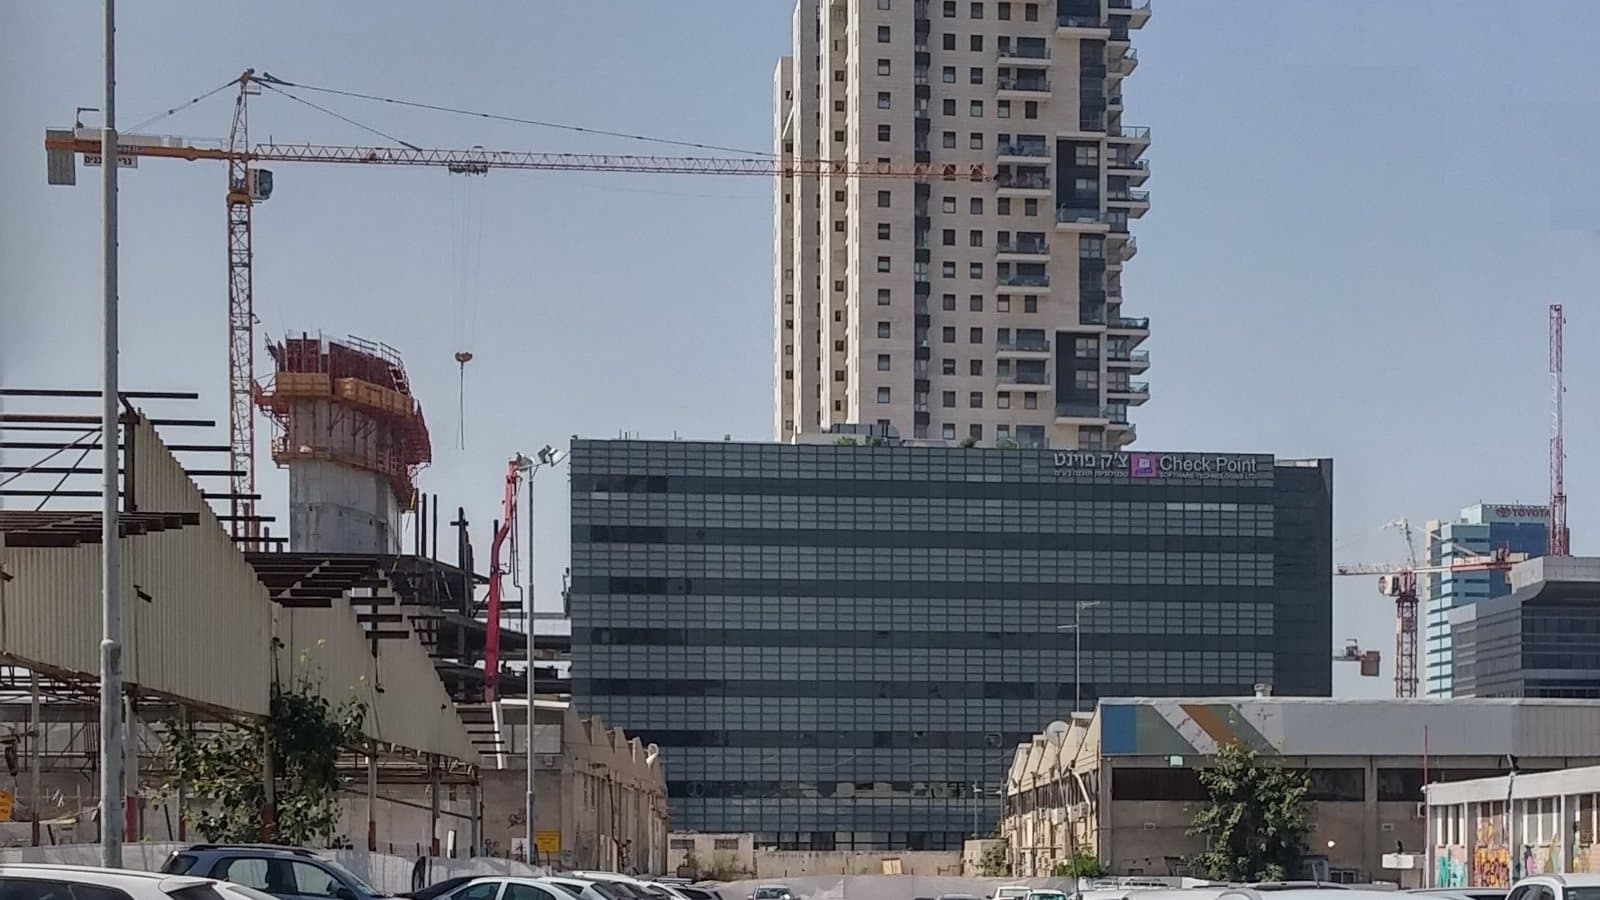
Imagen de portada: la sede de Check Point en Tel Aviv. Foto de דוד שי, CC BY-SA 3.0, vía Wikimedia Commons.
Etiquetas
Preguntas frecuentes
- ¿Qué es CVE-2026-123039?
- Es un fallo local de escalada de privilegios en el sistema Gaia OS de Check Point. Un usuario local puede escribir en el socket de control de DynamicCLI y conseguir que un demonio que se ejecuta como root ejecute comandos, sin autenticación.
- ¿Se puede explotar el fallo de forma remota?
- No por sí solo. Un atacante necesita primero ejecución de código local en el dispositivo. Check Point afirma que los ataques observados usaron PHP2Shell para conseguir ese punto de apoyo antes de escalar con CVE-2026-123039.
- ¿Qué productos de Check Point están afectados?
- Force Firewalls, Security Gateways, servidores de gestión y de registro, sistemas de gestión y registro Multi-Domain y Maestro Orchestrator. Spark Firewalls y Smart-1 Cloud no están afectados.
- ¿Qué deben hacer los administradores?
- Instalar el Jumbo Hotfix de noviembre en el nivel take indicado para cada versión. Si no es posible, detener el proceso dynamic_server e impedir que se reinicie, y después revisar /var/log/dynamicCli.log en busca de comandos que no lleven el envoltorio Clish habitual.

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.