La policía incauta 235 servidores y 6,4 millones de credenciales robadas en una redada contra el malware
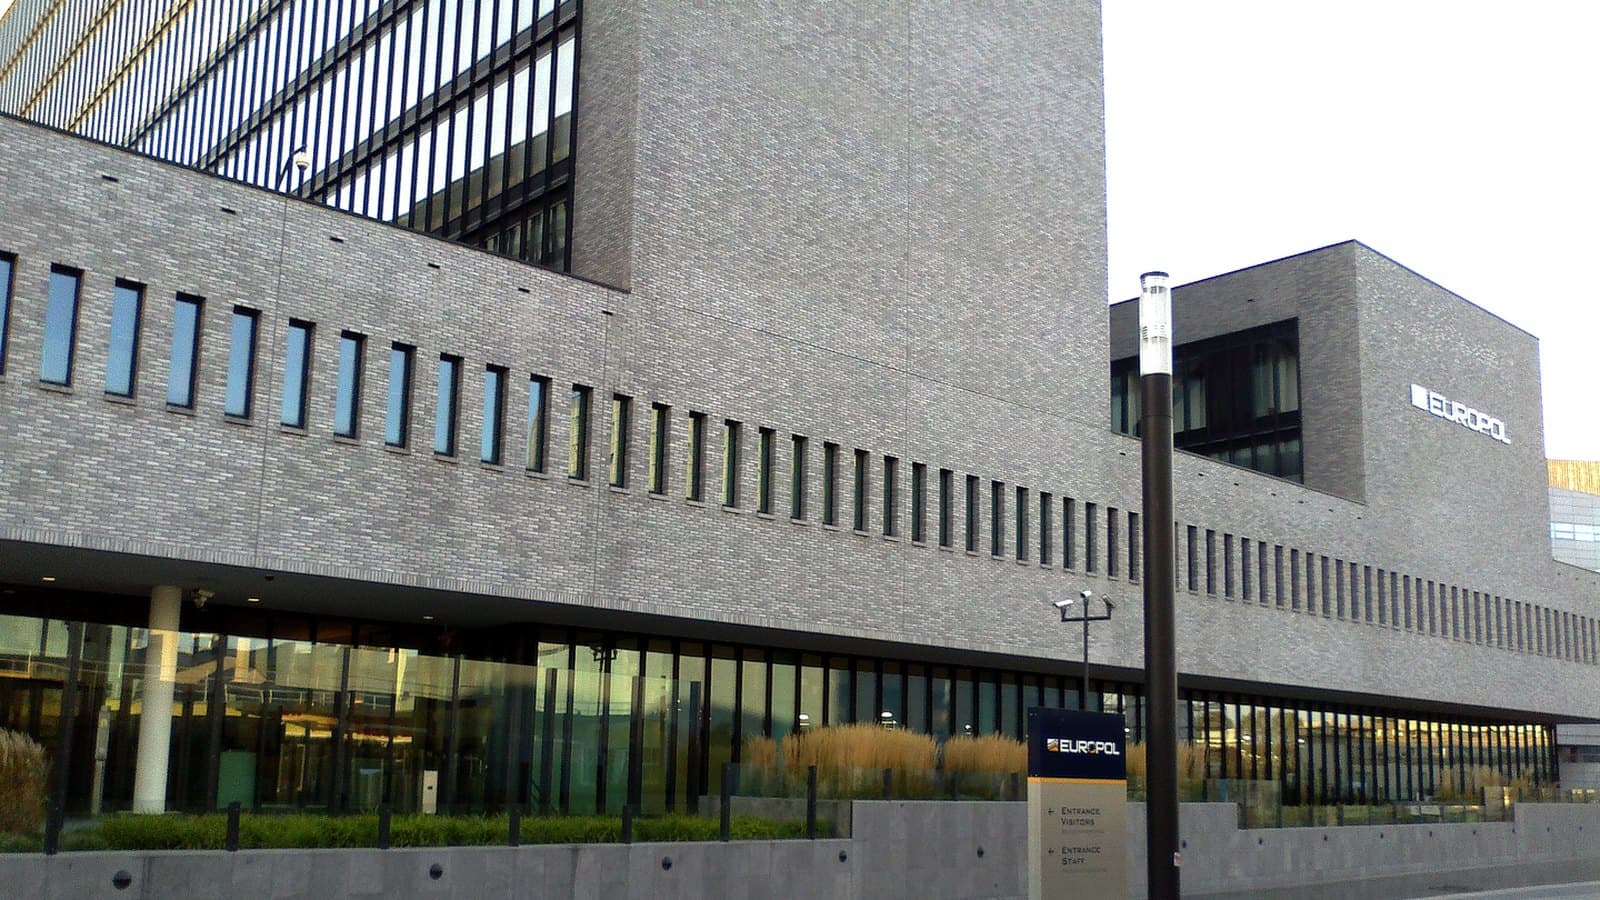
Europol desmanteló con la operación Endgame la infraestructura de Gootloader, CastleRAT y StealC en nueve países y recuperó 6,4 millones de credenciales.

En esta página
Puntos clave
- La policía de nueve países incautó 235 servidores y 257 dominios vinculados a Gootloader, CastleRAT y StealC, anunció Europol el 12 de noviembre de 2026.
- Los investigadores identificaron unas 6,4 millones de credenciales robadas pertenecientes a más de 40.000 víctimas en la infraestructura criminal.
- Gootloader perdió 14 servidores y 218 dominios, y se limpiaron 681 sitios web comprometidos.
- CastleRAT perdió 120 servidores y 39 dominios, mientras que StealC perdió 102 servidores en una acción que continúa el trabajo iniciado en junio de 2026.
- Europol dijo que los datos de las víctimas vinculados a CastleRAT se compartirán con Have I Been Pwned para avisar a los usuarios afectados.
La policía de nueve países incautó 235 servidores y 257 dominios usados por tres operaciones de malware, anunció Europol el 12 de noviembre de 2026, en la última fase de su campaña Operation Endgame. Los investigadores también identificaron unas 6,4 millones de credenciales robadas dentro de la infraestructura criminal, pertenecientes a más de 40.000 víctimas.
Lectura relacionada: Hackers vinculados a China explotaron un zero-day de vCenter semanas antes del parche · JPMorgan Chase afirma que una brecha en un proveedor filtró nombres y correos de clientes.
Los objetivos eran Gootloader, un cargador que coloca documentos legales falsos en sitios web comprometidos; CastleRAT, un troyano de acceso remoto que da a los atacantes el control de las máquinas infectadas; y StealC, un infostealer que recolecta contraseñas, inicios de sesión guardados e identidades digitales para revenderlos. Los tres forman parte de la cadena de suministro que termina en ransomware, fraude y extorsión.
La operación sigue a una serie de revelaciones sobre robo de credenciales y extorsión, incluidas las vulnerabilidades de día cero de N-able N-central y la campaña wfx-loot de GitHub. Cada caso es distinto, pero comparten un patrón: los atacantes quieren credenciales válidas porque las credenciales válidas son más difíciles de detectar que el malware.
Los países implicados fueron Bulgaria, Canadá, Dinamarca, Alemania, Moldavia, los Países Bajos, Polonia, el Reino Unido y Estados Unidos. Europol y Eurojust coordinaron la operación, con socios del sector privado apoyando el trabajo técnico. El Departamento de Justicia de Estados Unidos anunció sus propias incautaciones contra Gootloader, incluidos más de 100 servidores y dominios usados para distribuir y controlar el malware, según CyberScoop.
Qué eliminó cada desmantelamiento
Gootloader era la capa de distribución. Sus operadores comprometían sitios web, a menudo instalaciones de WordPress, y colocaban páginas que parecían documentos legales o trámites empresariales. El visitante que descargaba el archivo instalaba el cargador, que después descargaba lo que los operadores quisieran entregar, incluido ransomware. La policía incautó 14 servidores y 218 dominios vinculados a Gootloader y limpió el malware de 681 sitios web comprometidos.
CastleRAT era la capa de control remoto. Se conoce desde 2025, y Europol lo describe como diseñado para ser difícil de detectar. Los atacantes lo usaban para mantener el acceso a máquinas infectadas, cifrar datos y paralizar sistemas informáticos. La operación retiró del servicio 120 servidores y 39 dominios. CastleRAT es también el origen de las notificaciones a las víctimas: Europol dijo que los datos vinculados al troyano irán a servicios de notificación como Have I Been Pwned, de modo que las personas cuyas credenciales fueron robadas pueden recibir un aviso.
StealC era la capa de credenciales. Extraía contraseñas e inicios de sesión guardados de las máquinas infectadas para venderlos a otros delincuentes, que los usaban para tomar cuentas, cometer fraude y realizar nuevas intrusiones. La policía incautó 102 servidores. La operación continúa el trabajo contra StealC iniciado en junio de 2026, lo que sugiere que la infraestructura se reconstruye y se reemplaza en lugar de destruirse de forma permanente.
La división de tareas importa. Una sola intrusión suele usar las tres: Gootloader entra, StealC toma las credenciales y CastleRAT retiene la máquina. Desmantelar una capa puede interrumpir la cadena, pero los operadores pueden reemplazar un cargador más rápido de lo que tardan en reemplazar una herramienta de acceso remoto ya plantada dentro de la red de una víctima.
Por qué las credenciales son el objetivo real
La cifra de 6,4 millones es el número más importante del anuncio. Las credenciales robadas son la moneda de la economía del ransomware. Permiten a un atacante iniciar sesión como un usuario legítimo, saltarse las defensas perimetrales y avanzar hacia las copias de seguridad y los controladores de dominio. Una credencial que funciona en una VPN corporativa vale más que un fragmento de malware que hay que entregar de nuevo.
El recuento de 40.000 víctimas es menor que el de credenciales porque una sola máquina infectada puede contener inicios de sesión de muchos servicios. La distinción importa para quien evalúe su propia exposición. Un solo portátil comprometido puede contener credenciales de correo, almacenamiento en nube, banca, redes sociales y aplicaciones internas. La operación recuperó credenciales, no necesariamente los medios para usar todas ellas.
Las notificaciones de Have I Been Pwned son la consecuencia práctica. Si una credencial aparece en el conjunto de datos de CastleRAT, se dirá al usuario qué dirección quedó expuesta y podrá cambiar la contraseña. El servicio no dice a los usuarios qué malware les infectó ni cómo se capturó la credencial. Es un punto de partida para la remediación, no un informe completo del incidente.
Cambiar una contraseña no basta si la misma contraseña se usa en otro sitio, o si el dispositivo infectado todavía tiene malware. El consejo de Europol es cambiar las credenciales, activar la autenticación multifactor y parchear las vulnerabilidades, en ese orden.
El problema de WordPress
El modelo de negocio de Gootloader dependía de sitios web comprometidos, y WordPress es el objetivo más grande porque sostiene una parte importante de la web. Los operadores no necesitaban una vulnerabilidad nueva en cada caso; la campaña se apoyaba en sitios ya comprometidos. Una vez dentro, colocaban páginas que parecían documentos legales y esperaban a que los visitantes las descargaran.
Los 681 sitios limpiados son una fracción de los que Gootloader ha usado a lo largo de su vida. La policía alemana dijo que el cargador ha infectado millones de ordenadores en todo el mundo desde que apareció en 2020. Esa historia explica por qué el desmantelamiento es importante pero no definitivo. Los operadores han reconstruido antes, y la red de afiliados que les compra acceso tiene incentivos para mantener abierto el conducto.
Para los propietarios de sitios web, la lección es poco vistosa. Actualizar plugins y temas, eliminar cuentas sin usar, activar la autenticación de dos factores en los accesos de administración y vigilar la aparición de archivos inesperados. Las páginas de documentos legales falsos de Gootloader están diseñadas para parecer aburridas, y por eso funcionan. Un visitante que investiga un contrato o un escrito judicial ya está en el estado de ánimo adecuado para descargar un archivo.
Los límites de un desmantelamiento
Las acciones policiales contra infraestructura de malware siguen un patrón conocido. Los servidores caen, los operadores pierden el acceso y los afiliados que compraron el malware buscan alternativas a toda prisa. En pocas semanas, algunos de los mismos servicios reaparecen en infraestructura nueva. La interrupción es real, pero es temporal salvo que se detenga a las personas detrás de la operación o que el modelo de negocio deje de ser rentable.
El valor de la operación está en la interrupción y en la advertencia. Obligó a los operadores a reconstruir, dio a las víctimas una notificación que de otro modo no habrían recibido y produjo una lista pública de indicadores que los defensores pueden usar. Son ganancias reales aunque el malware vuelva.
El otro límite es el alcance. Operation Endgame se dirige a los servicios que sostienen el ransomware, no a las bandas de ransomware en sí. Puede retirar un cargador o un mercado de credenciales, pero no puede retirar la demanda de acceso. Mientras los pagos de rescate sean rentables, alguien reconstruirá la cadena de suministro.
Las 6,4 millones de credenciales son también un recordatorio de que el daño dura más que los servidores. Una credencial robada el año pasado puede seguir siendo válida hoy si la contraseña nunca se cambió. El desmantelamiento da a las víctimas la oportunidad de actuar. No actúa por ellas.
Salvedades
Los recuentos del anuncio son de Europol. Las 6,4 millones de credenciales son las encontradas en la infraestructura incautada, no todas las que las tres operaciones robaron alguna vez. Las 40.000 víctimas son las que los investigadores pudieron vincular a los datos, no el número total de máquinas infectadas. Europol no ha publicado una lista completa de detenciones o cargos.
La operación retiró servidores y dominios, no las familias de malware. Gootloader, CastleRAT y StealC han reconstruido antes, y los afiliados que compran acceso tienen incentivos para seguir usándolos. El desmantelamiento eleva el coste de operar. No garantiza que las operaciones terminen.
Have I Been Pwned solo puede cotejar las credenciales que puede analizar y verificar. Una notificación es una advertencia útil, no la prueba de que una cuenta esté a salvo ni de que se hayan encontrado todas las contraseñas expuestas.
Qué observar
Lo primero que hay que observar es la oleada de notificaciones de Have I Been Pwned. El tamaño y el momento de los avisos mostrarán cuántas de las 6,4 millones de credenciales pueden vincularse a cuentas activas. Una oleada grande sería una advertencia pública útil. Una pequeña sugeriría que buena parte de los datos es antigua o incompleta.
Lo segundo es si CastleRAT y StealC se reconstruyen. Ambos han aparecido en operaciones anteriores, y ambos tienen redes de afiliados que dependen de ellos. Una infraestructura nueva mostraría que el desmantelamiento elevó los costes sin cambiar la economía de fondo.
Lo tercero es el caso estadounidense contra Gootloader. Las incautaciones del Departamento de Justicia son independientes de la acción de Europol, y pueden venir acompañadas de imputaciones o sanciones. Eso diría si la investigación llegó a las personas que dirigían la operación, y no solo a los servidores que usaban.
Lo cuarto es el propio consejo. La recomendación de Europol a los usuarios de WordPress es una señal de que el vector de infección sigue activo. Cualquiera que gestione un sitio debería tomar el anuncio como un aviso para revisar sus plugins, sus cuentas de administración y sus registros. La próxima actualización de Europol mostrará si los operadores reconstruyeron. Las credenciales ya robadas seguirán siendo válidas hasta que se cambien.
Etiquetas
Preguntas frecuentes
- ¿Qué fue la operación Endgame?
- Operation Endgame es una campaña policial internacional contra los servicios de malware que dan a las bandas de ransomware acceso a las redes de las víctimas. La fase de noviembre de 2026 se dirigió contra Gootloader, CastleRAT y StealC.
- ¿Cuántos países participaron en la acción de noviembre de 2026?
- Participaron nueve países: Bulgaria, Canadá, Dinamarca, Alemania, Moldavia, los Países Bajos, Polonia, el Reino Unido y Estados Unidos. Europol y Eurojust coordinaron la acción.
- ¿Qué deben hacer las víctimas tras el desmantelamiento?
- Europol instó a los usuarios de WordPress a cambiar credenciales, activar la autenticación multifactor y parchear vulnerabilidades. Quienes aparezcan en las notificaciones de CastleRAT deberían cambiar las contraseñas reutilizadas y revisar sus cuentas.
- ¿Significa el desmantelamiento que el malware ha desaparecido?
- No. La policía retiró una parte importante de los servidores y dominios que usaban los operadores, pero las familias de malware pueden reconstruir infraestructura y las credenciales robadas siguen teniendo valor. La acción eleva el coste de operar, no la certeza de un final.

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.