La faille root de Gaia chez Check Point est exploitée, et la CISA veut un correctif pour lundi
La CISA a ajouté CVE-2026-123039 à sa liste des failles exploitées le 13 novembre, après que Check Point a confirmé des attaques menant au root via Gaia.

Sur cette page
À retenir
- La CISA a ajouté CVE-2026-123039, une faille d'élévation de privilèges locale dans Gaia OS de Check Point, à son catalogue des vulnérabilités exploitées connues le 13 novembre 2026.
- La faille permet à un utilisateur local d'envoyer des commandes à un démon lancé en root via une socket accessible en écriture à tous et de les faire exécuter avec les droits root.
- Check Point indique que les attaquants ont associé la faille à PHP2Shell pour s'introduire dans les portails Mobile Access puis élever leurs privilèges sur l'appliance.
- L'entreprise a observé des exploitations contre une vingtaine de clients dans une seule région, tous sur des systèmes non corrigés.
- Les agences fédérales civiles avaient jusqu'au 16 novembre pour corriger ; les correctifs de Check Point figurent dans le Jumbo Hotfix de novembre.
Check Point a confirmé le 12 novembre 2026 que des attaquants avaient exploité une faille d'élévation de privilèges locale dans son système d'exploitation Gaia, et l'agence américaine de cybersécurité et de sécurité des infrastructures a ajouté la vulnérabilité à son catalogue des vulnérabilités exploitées connues le lendemain. La faille, CVE-2026-123039, permet à un utilisateur déjà présent sur une appliance Check Point d'exécuter des commandes en root.
À lire aussi: Des pirates liés à la Chine ont exploité une faille zero-day de vCenter des semaines avant le correctif · JPMorgan Chase affirme qu'une faille chez un prestataire a exposé noms et e-mails de clients.
La fiche de la CISA fixe aux agences fédérales civiles une échéance de remédiation au 16 novembre 2026. La faille a un score CVSS de 7.8, inférieur au seuil de 9.0 généralement qualifié de critique, mais la combinaison d'un accès root sur un équipement de bordure et d'une exploitation confirmée la rend urgente pour quiconque exploite une passerelle ou un serveur de gestion concerné.
Check Point indique que les attaques observées n'ont pas commencé par cette faille. Elles ont commencé par PHP2Shell, une paire de vulnérabilités dans l'environnement PHP qui permettent à un attaquant d'exécuter du code via une requête web, puis ont utilisé CVE-2026-123039 pour passer d'un portail compromis au contrôle de l'appliance sous-jacente.
Comment fonctionne la faille Gaia
Gaia OS exécute un service appelé dynamic_server, qui traite les commandes DynamicCLI. Le démon tourne en root. Il reçoit les requêtes via une socket locale située à /tmp/dynamic_socket. Sur les systèmes vulnérables, cette socket a des permissions de 0777, ce qui signifie que tout utilisateur local peut y écrire. Le démon n'authentifie pas le processus qui se connecte. Il lit la commande et l'exécute avec ses propres privilèges root.
Cela suffit à transformer un compte à faibles privilèges ou une application compromise en contrôle total du pare-feu ou du serveur de gestion. Ce n'est pas une faille d'exécution de code à distance : un attaquant ne peut pas atteindre la socket par le réseau. La socket est locale, et l'attaquant doit disposer de code en exécution sur l'appliance avant de pouvoir l'utiliser.
La distinction compte pour les défenseurs. Corriger le point d'entrée ne suffit pas si l'attaquant a déjà un moyen d'exécuter du code sur la machine. La faille Gaia est une seconde porte, et elle ouvre sur la même pièce.
L'avis de Check Point liste les versions concernées : R81, R81.10, R81.20, R82, R82.10 et R82.20. Les produits concernés incluent les Force Firewalls, les Security Gateways, les serveurs de gestion et de logs, les systèmes de gestion et de journalisation Multi-Domain, et Maestro Orchestrator. Les Spark Firewalls et Smart-1 Cloud ne sont pas concernés.
Les correctifs figurent dans le Jumbo Hotfix Accumulator de novembre : R82.20 Take 14, R82.10 Take 52, R82 Take 132 et R81.20 Take 174. R81 et R81.10 sont listées comme versions en fin de support, ce qui signifie que les organisations qui les utilisent encore n'obtiennent pas de correctif pris en charge. L'avis conseille aux administrateurs qui ne peuvent pas corriger immédiatement d'arrêter le processus dynamic_server et d'empêcher son redémarrage. Cela bloque la voie d'élévation, mais désactive aussi les commandes Dynamic CLI qui dépendent du service.
Ce que les attaquants ont fait après le root
Le rapport d'incident de Check Point décrit une chaîne qui va bien au-delà de l'élévation de privilèges. Les attaquants ont d'abord exploité PHP2Shell (CVE-2026-109618 et CVE-2026-109619) contre un portail Mobile Access. Une fois l'exécution de code obtenue sur le portail, ils ont utilisé CVE-2026-123039 pour devenir root sur l'appliance. Ils ont ensuite installé des webshells PHP dont les noms correspondaient à zz*.tpl dans le répertoire de gabarits du portail.
Le rapport indique que les attaquants ont exécuté une porte dérobée appelée TSGA, d'abord sous /tmp/CPconfigdaemon puis depuis un emplacement persistant nommé slot_CPconfigdaemon. Un composant appelé TSProxy déposait /lib/libcpfwcommon.so et interceptait des fonctions réseau dans les processus de l'appliance. Les attaquants se sont aussi déplacés latéralement vers l'infrastructure VMware ESXi via SSH et ont exécuté des outils destructeurs. Certaines victimes ont eu leur stockage effacé, selon le compte rendu de Check Point.
Check Point a indiqué avoir observé des exploitations contre « a couple of dozen customers ». L'entreprise a précisé que les systèmes compromis n'étaient pas corrigés, dans une seule région, et que les clients concernés avaient été prévenus en temps réel. Le rapport liste des indicateurs, dont deux adresses sources de scan, des fichiers de session PHP contenant la chaîne upload_progress_pwn, des processus ou binaires utilisant le schéma de nommage CPconfigdaemon, des outils de scan ou d'effacement sous /tmp ou /temp, et une note de type rançongiciel mentionnant « Dream Annexation » sans demande de paiement.
L'entreprise a aussi indiqué qu'un correctif pour PHP2Shell était disponible depuis le 23 octobre, soit environ une semaine avant la première vague d'attaques. Ce détail déplace une partie de l'histoire d'une course au zero-day vers un échec de correctif. La faille Gaia n'était pas publique au début des attaques, mais le point d'entrée était corrigeable.
CVE-2026-123039 nécessite un accès local. Corriger le point d'entrée PHP2Shell ferme la voie observée par Check Point, mais la faille Gaia reste exploitable par quiconque dispose déjà d'une exécution de code sur une appliance. Installez le Jumbo Hotfix de novembre plutôt que de vous appuyer uniquement sur le correctif du portail.
Pourquoi l'échéance de la CISA compte
Le catalogue KEV est une liste de vulnérabilités exploitées dans la nature. Une fois un CVE inscrit, les agences fédérales civiles américaines doivent le remédier dans un délai fixé par la directive opérationnelle contraignante 26-04. L'échéance du 16 novembre est courte, ce qui reflète à la fois l'exploitation confirmée et le fait qu'un correctif est déjà disponible.
L'inscription au KEV ne lie pas les entreprises privées. Elle fonctionne comme un signal. De nombreuses équipes de sécurité utilisent le catalogue comme liste de priorisation, et une entrée KEV marque souvent le moment où une vulnérabilité passe de « à corriger lors de la prochaine fenêtre de maintenance » à « à corriger maintenant ».
Pour les clients de Check Point, la question pratique dépasse le fait de savoir si la passerelle est corrigée. C'est de savoir si l'appliance a été compromise avant le correctif. L'avis de Check Point demande aux administrateurs d'examiner /var/log/dynamicCli.log pour les commandes qui n'utilisent pas l'enveloppe Clish attendue, de chercher les artefacts TSGA et TSProxy et de vérifier les lacunes inexpliquées dans les journaux de trafic du pare-feu. Un système corrigé peut encore abriter un attaquant.
C'est la partie la plus difficile de cet incident. Le root sur un pare-feu est une position sérieuse. L'équipement se situe entre les réseaux, termine les VPN et détient la configuration et des identifiants. Un attaquant disposant du root peut lire le trafic, modifier les règles, créer des comptes et atteindre le plan de gestion. Check Point indique que ses équipes de réponse aux incidents ont travaillé avec les clients concernés, mais elle n'a pas publié de liste complète de ce à quoi les attaquants ont accédé ni de la durée de leur présence.
Un schéma plus large
Le cas Check Point s'inscrit dans une série de compromissions d'équipements de bordure en 2026. Les attaquants s'en sont pris à répétition aux passerelles VPN, aux pare-feux et aux appliances d'accès distant parce que ces équipements sont exposés à Internet, exécutent des services privilégiés et sont souvent gérés par de petites équipes qui corrigent lentement. La faille SSHole dans OpenSSH a été exploitée quelques heures après son correctif. Les zero-days de N-able N-central ont contraint un éditeur à mettre sa plateforme hébergée hors ligne.
Le fil commun n'est pas un défaut logiciel unique. C'est la difficulté à maintenir à la fois joignable et à jour un équipement situé en bordure de réseau. Un pare-feu facile à administrer de partout est aussi un pare-feu doté d'une surface de gestion. Un portail VPN qui accepte des connexions depuis Internet est une cible. La faille Gaia ajoute une étape d'élévation locale, ce qui signifie qu'un attaquant qui franchit le portail n'a pas besoin d'un second exploit distant.
Check Point a publié des correctifs et des indicateurs. Elle n'a pas nommé les clients concernés, la région ni les attaquants. Le communiqué de l'entreprise décrit le nombre de systèmes compromis comme une vingtaine, ce qui est peu au regard de sa base de clients mais pas anodin pour les organisations concernées.
Réserves
Les détails de l'exploitation proviennent de l'avis et du blog de Check Point, BleepingComputer rapportant le même nombre de clients. L'entreprise n'a pas publié de liste complète des victimes, de chronologie par intrusion ni d'attribution. Le chiffre de la vingtaine est le décompte par Check Point des compromissions confirmées, pas une estimation de tous les systèmes exposés.
Le score CVSS de 7.8 reflète l'exigence d'un accès local. Il ne rend pas compte de l'impact d'un accès root sur une passerelle de sécurité, ce qui explique pourquoi l'inscription au KEV compte plus que le score seul. L'échéance de la CISA s'applique aux agences fédérales civiles, pas aux opérateurs du secteur privé.
La liste des versions concernées et les numéros de Take des correctifs proviennent de l'avis de Check Point. Les administrateurs doivent confirmer le bon Take pour leur version plutôt que de supposer qu'une seule mise à jour couvre toutes les branches. R81 et R81.10 sont en fin de support et n'ont pas de correctif pris en charge.
Le compte rendu de Check Point indique que certaines victimes ont eu leur stockage ESXi effacé. L'entreprise n'a pas publié de décompte de ces cas ni de chronologie forensique complète. La note « Dream Annexation » est décrite comme de type rançongiciel sans demande de paiement ; ce n'est pas la preuve d'une opération de rançongiciel classique.
À suivre
L'étape immédiate est la correction, la seconde est la chasse. Les indicateurs de Check Point sont assez précis pour être recherchés : les permissions de la socket, les entrées du journal dynamicCli, les noms de fichiers TSGA, la bibliothèque TSProxy. Une organisation qui en trouve un doit considérer que l'appliance a été compromise, et pas seulement exposée.
La question plus large est la façon dont Check Point et ses clients traitent les branches en fin de support. R81 et R81.10 restent listées comme concernées, et l'avis n'offre qu'un contournement pour elles. Cela laisse un ensemble d'appliances dépendant de l'arrêt d'un service plutôt que d'un correctif.
L'échéance du 16 novembre de la CISA passera vite. La fenêtre d'exploitation ne se refermera pas avec elle.
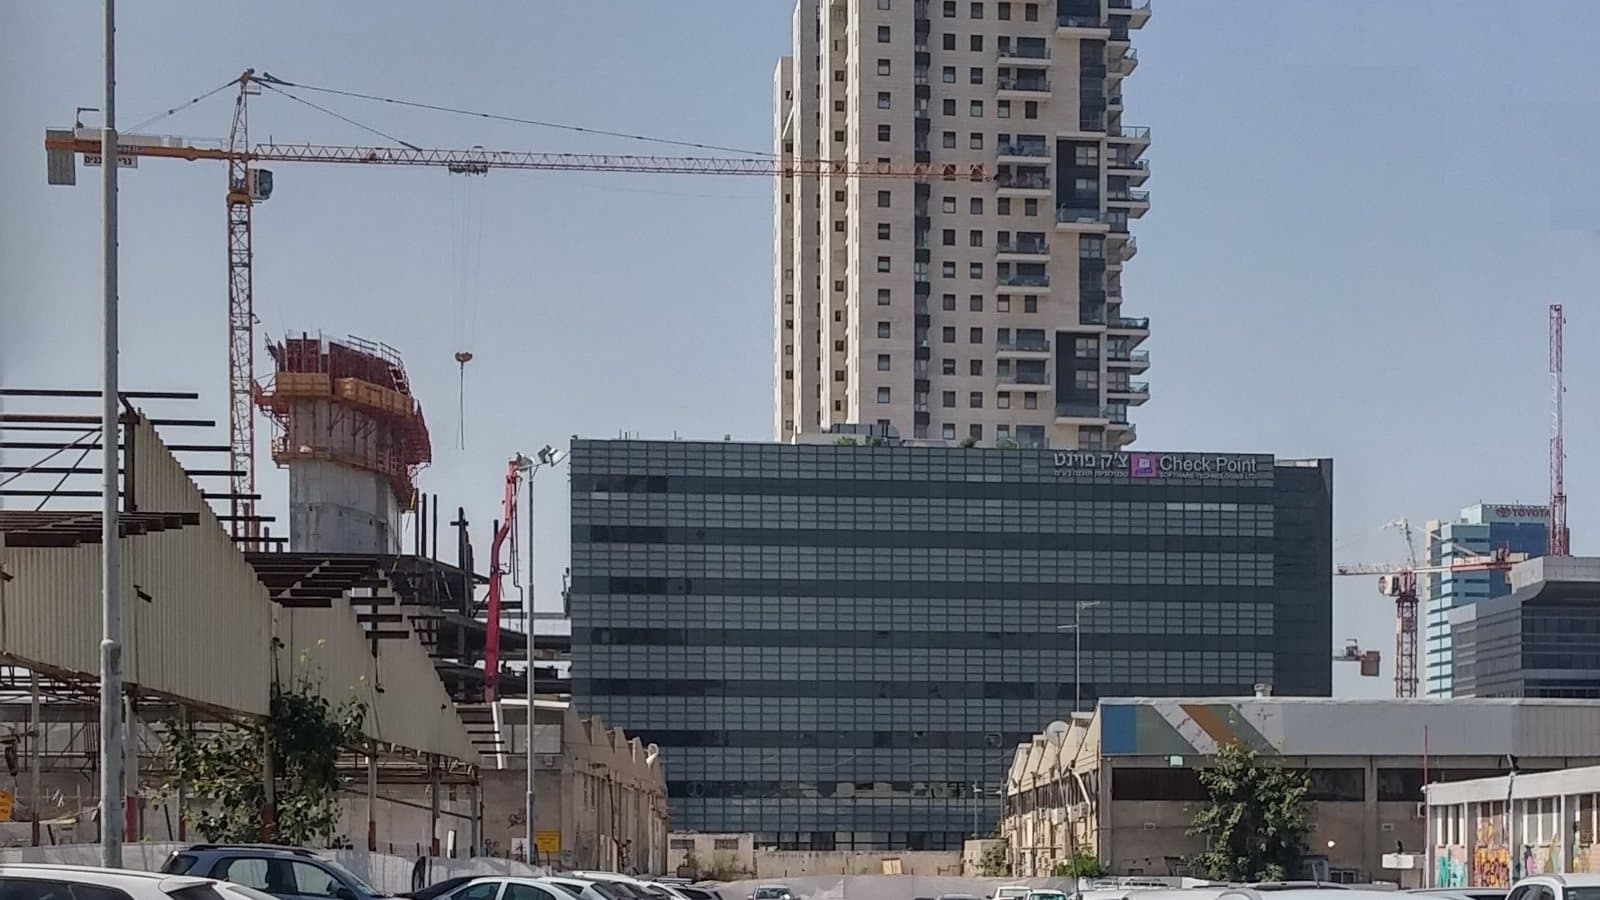
Image de couverture : le siège de Check Point à Tel Aviv. Photo de דוד שי, CC BY-SA 3.0, via Wikimedia Commons.
Étiquettes
Questions fréquentes
- Qu'est-ce que CVE-2026-123039 ?
- C'est une faille d'élévation de privilèges locale dans Gaia OS de Check Point. Un utilisateur local peut écrire dans la socket de contrôle DynamicCLI et faire exécuter des commandes par un démon lancé en root, sans authentification.
- La faille peut-elle être exploitée à distance ?
- Pas seule. Un attaquant doit d'abord disposer d'une exécution de code locale sur l'appliance. Check Point indique que les attaques observées ont utilisé PHP2Shell pour obtenir ce point d'appui avant d'élever les privilèges avec CVE-2026-123039.
- Quels produits Check Point sont concernés ?
- Les Force Firewalls, les Security Gateways, les serveurs de gestion et de logs, les systèmes de gestion et de journalisation Multi-Domain, et Maestro Orchestrator. Les Spark Firewalls et Smart-1 Cloud ne sont pas concernés.
- Que doivent faire les administrateurs ?
- Installer le Jumbo Hotfix de novembre au niveau de Take indiqué pour chaque version. Si cela est impossible, arrêter le processus dynamic_server et empêcher son redémarrage, puis chercher dans /var/log/dynamicCli.log les commandes dépourvues de l'enveloppe Clish habituelle.

TPW Editorial
Rédaction
L'équipe éditoriale de TechPastWeek enquête et édite chaque article publié. Chaque sujet est recoupé avec des sources primaires et secondaires fiables, et un éditeur le relit avant publication.