La police saisit 235 serveurs et 6,4 millions d'identifiants volés lors d'un coup de filet contre des malwares
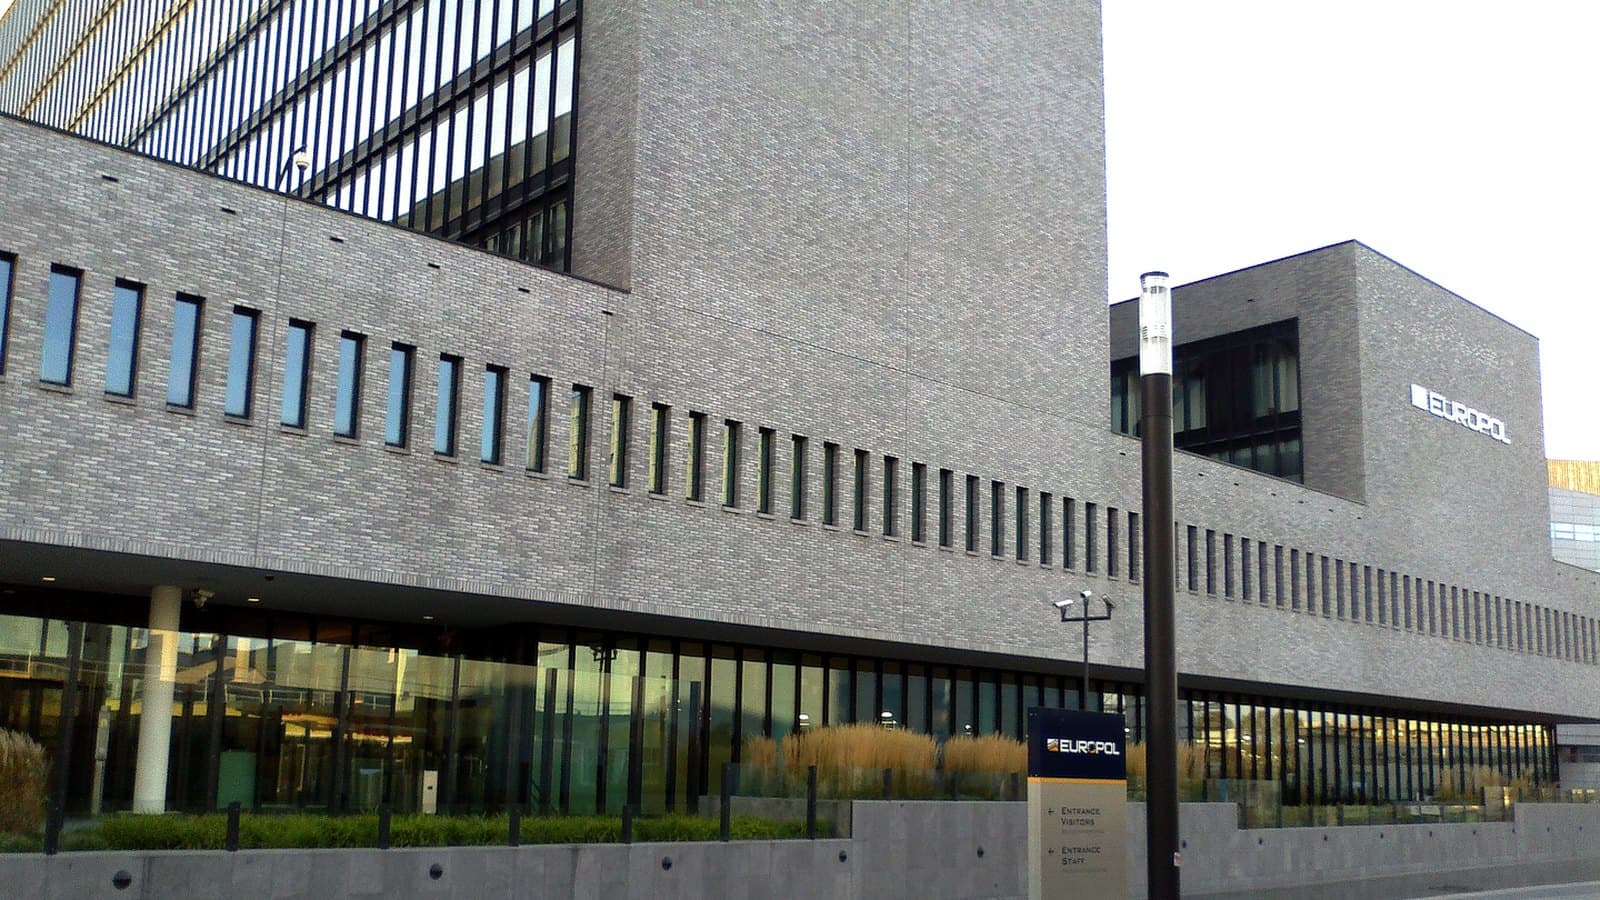
L'opération Endgame d'Europol a démantelé les infrastructures de Gootloader, CastleRAT et StealC dans neuf pays et récupéré 6,4 millions d'identifiants volés.

Sur cette page
À retenir
- La police de neuf pays a saisi 235 serveurs et 257 domaines liés à Gootloader, CastleRAT et StealC, a annoncé Europol le 12 novembre 2026.
- Les enquêteurs ont identifié environ 6,4 millions d'identifiants volés appartenant à plus de 40 000 victimes dans l'infrastructure criminelle.
- Gootloader a perdu 14 serveurs et 218 domaines, et 681 sites compromis ont été nettoyés.
- CastleRAT a perdu 120 serveurs et 39 domaines, tandis que StealC en a perdu 102 lors d'une action qui prolonge un travail commencé en juin 2026.
- Europol a indiqué que les données de victimes liées à CastleRAT seraient transmises à Have I Been Pwned pour que les utilisateurs concernés puissent être alertés.
La police de neuf pays a saisi 235 serveurs et 257 domaines utilisés par trois opérations de malwares, a annoncé Europol le 12 novembre 2026, dans la dernière phase de sa campagne Operation Endgame. Les enquêteurs ont aussi identifié environ 6,4 millions d'identifiants volés dans l'infrastructure criminelle, appartenant à plus de 40 000 victimes.
À lire aussi: Des pirates liés à la Chine ont exploité une faille zero-day de vCenter des semaines avant le correctif · JPMorgan Chase affirme qu'une faille chez un prestataire a exposé noms et e-mails de clients.
Les cibles étaient Gootloader, un loader qui installe de faux documents juridiques sur des sites compromis ; CastleRAT, un cheval de Troie d'accès à distance qui donne aux attaquants le contrôle des machines infectées ; et StealC, un infostealer qui récolte mots de passe, identifiants enregistrés et identités numériques pour les revendre. Tous les trois se situent dans la chaîne d'approvisionnement qui mène aux rançongiciels, à la fraude et à l'extorsion.
L'action suit une série de révélations sur le vol d'identifiants et l'extorsion, dont les zéro-day de N-able N-central et la campagne wfx-loot de GitHub. Chaque cas est différent, mais ils partagent un schéma : les attaquants veulent des identifiants valides, parce que des identifiants valides sont plus difficiles à détecter qu'un malware.
Les pays impliqués étaient la Bulgarie, le Canada, le Danemark, l'Allemagne, la Moldavie, les Pays-Bas, la Pologne, le Royaume-Uni et les États-Unis. Europol et Eurojust ont coordonné l'action, avec des partenaires du secteur privé pour le volet technique. Le ministère américain de la Justice a annoncé ses propres saisies contre Gootloader, dont plus de 100 serveurs et domaines utilisés pour diffuser et contrôler le malware, selon CyberScoop.
Ce que chaque démantèlement a retiré
Gootloader était la couche de distribution. Ses opérateurs compromettaient des sites, souvent des installations WordPress, et y plaçaient des pages qui ressemblaient à des documents juridiques ou à des actes de société. Le visiteur qui téléchargeait le fichier installait le loader, qui allait ensuite chercher ce que les opérateurs voulaient livrer, y compris des rançongiciels. La police a saisi 14 serveurs et 218 domaines liés à Gootloader et nettoyé 681 sites compromis.
CastleRAT était la couche de contrôle à distance. Il est connu depuis 2025, et Europol le décrit comme conçu pour être difficile à détecter. Les attaquants l'utilisaient pour conserver l'accès aux machines infectées, chiffrer des données et paralyser des systèmes informatiques. L'opération a mis hors service 120 serveurs et 39 domaines. CastleRAT est aussi à l'origine des notifications aux victimes : Europol a indiqué que les données liées au trojan seraient transmises à des services de notification, dont Have I Been Pwned, afin que les personnes dont les identifiants ont été volés puissent recevoir une alerte.
StealC était la couche d'identifiants. Il extrayait mots de passe et identifiants enregistrés des machines infectées pour les vendre à d'autres criminels, qui les utilisaient pour prendre le contrôle de comptes, frauder et pousser plus loin les intrusions. La police a saisi 102 serveurs. L'action prolonge un travail contre StealC commencé en juin 2026, ce qui suggère que l'infrastructure est reconstruite et remplacée plutôt que détruite définitivement.
La répartition des rôles compte. Une seule intrusion utilise souvent les trois : Gootloader entre, StealC prend les identifiants, CastleRAT garde la machine. Démanteler une couche peut perturber la chaîne, mais les opérateurs peuvent remplacer un loader plus vite qu'un outil d'accès à distance déjà installé dans le réseau d'une victime.
Pourquoi les identifiants sont la vraie cible
Le chiffre de 6,4 millions est le plus important de l'annonce. Les identifiants volés sont la monnaie de l'économie des rançongiciels. Ils permettent à un attaquant de se connecter comme un utilisateur légitime, de contourner les défenses périmétriques et de progresser vers les sauvegardes et les contrôleurs de domaine. Un identifiant qui fonctionne sur un VPN d'entreprise vaut plus qu'un malware qu'il faut livrer à nouveau.
Le nombre de 40 000 victimes est inférieur à celui des identifiants parce qu'une machine infectée peut contenir des identifiants pour de nombreux services. La distinction compte pour qui évalue sa propre exposition. Un seul ordinateur portable compromis peut contenir des identifiants pour le courriel, le stockage cloud, la banque, les réseaux sociaux et des applications internes. Le démantèlement a récupéré des identifiants, pas nécessairement les moyens de tous les utiliser.
Les notifications de Have I Been Pwned en sont la conséquence pratique. Si un identifiant apparaît dans le jeu de données CastleRAT, l'utilisateur saura quelle adresse a été exposée et pourra changer le mot de passe. Le service ne dit pas aux utilisateurs quel malware les a infectés ni comment l'identifiant a été capturé. C'est un point de départ pour la remédiation, pas un rapport d'incident complet.
Changer un mot de passe ne suffit pas si le même mot de passe sert ailleurs, ou si l'appareil infecté contient encore le malware. Le conseil d'Europol est de changer les identifiants, d'activer l'authentification multifacteur et de corriger les vulnérabilités, dans cet ordre.
Le problème WordPress
Le modèle économique de Gootloader reposait sur des sites compromis, et WordPress est la cible principale parce qu'il fait tourner une grande part du web. Les opérateurs n'avaient pas besoin d'une nouvelle vulnérabilité à chaque fois ; la campagne s'appuyait sur des sites déjà compromis. Une fois à l'intérieur, ils plaçaient des pages qui ressemblaient à des documents juridiques et attendaient que les visiteurs les téléchargent.
Les 681 sites nettoyés ne représentent qu'une fraction de ceux que Gootloader a utilisés au cours de son existence. La police allemande a indiqué que le loader a infecté des millions d'ordinateurs dans le monde depuis sa première apparition en 2020. Cette histoire explique pourquoi le démantèlement est important sans être définitif. Les opérateurs ont déjà reconstruit, et le réseau d'affiliés qui leur achète l'accès a intérêt à maintenir le canal ouvert.
Pour les propriétaires de sites, la leçon manque de glamour. Mettre à jour les extensions et les thèmes, supprimer les comptes inutilisés, activer la double authentification sur les comptes d'administration et surveiller l'apparition de fichiers inattendus. Les fausses pages de documents juridiques de Gootloader sont conçues pour paraître ennuyeuses, et c'est pour cela qu'elles marchent. Un visiteur qui cherche un contrat ou un acte de procédure est déjà dans l'état d'esprit pour télécharger un fichier.
Les limites d'un démantèlement
Les opérations policières contre des infrastructures de malwares suivent un schéma connu. Les serveurs tombent, les opérateurs perdent l'accès, et les affiliés qui ont acheté le malware cherchent des solutions de rechange. En quelques semaines, certains des mêmes services réapparaissent sur de nouvelles infrastructures. La perturbation est réelle, mais temporaire, à moins que les responsables de l'opération soient arrêtés ou que le modèle économique devienne non rentable.
La valeur de l'opération tient à la perturbation et à l'avertissement. Elle a forcé les opérateurs à reconstruire, elle a donné aux victimes une notification qu'elles n'auraient pas reçue autrement, et elle a produit une liste publique d'indicateurs utilisables par les défenseurs. Ce sont de vrais gains, même si le malware revient.
L'autre limite est la portée. Operation Endgame vise les services qui soutiennent les rançongiciels, pas les groupes de rançongiciels eux-mêmes. Elle peut retirer un loader ou un marché d'identifiants, mais pas la demande d'accès. Tant que les paiements de rançon restent rentables, quelqu'un reconstruira la chaîne d'approvisionnement.
Les 6,4 millions d'identifiants rappellent aussi que les dégâts durent plus longtemps que les serveurs. Un identifiant volé l'an dernier peut encore être valide aujourd'hui si le mot de passe n'a jamais été changé. Le démantèlement donne aux victimes une occasion d'agir. Il n'agit pas à leur place.
Réserves
Les chiffres de l'annonce sont ceux d'Europol. Les 6,4 millions d'identifiants sont ceux trouvés dans l'infrastructure saisie, pas tous ceux que les trois opérations ont volés. Les 40 000 victimes sont celles que les enquêteurs ont pu relier aux données, pas le nombre total de machines infectées. Europol n'a pas publié de liste complète des arrestations ou des mises en examen.
L'action a retiré des serveurs et des domaines, pas les familles de malwares. Gootloader, CastleRAT et StealC ont déjà reconstruit, et les affiliés qui achètent l'accès ont intérêt à continuer de les utiliser. Le démantèlement augmente le coût de l'exploitation. Il ne garantit pas la fin des opérations.
Have I Been Pwned ne peut faire correspondre que les identifiants qu'il peut analyser et vérifier. Une notification est un avertissement utile, pas la preuve qu'un compte est sûr ni que tous les mots de passe exposés ont été trouvés.
À suivre
Le premier élément à suivre est la vague de notifications de Have I Been Pwned. La taille et le calendrier des alertes montreront combien des 6,4 millions d'identifiants peuvent être rattachés à des comptes actifs. Une vague importante serait un avertissement public utile. Une vague faible suggérerait qu'une grande partie des données est ancienne ou incomplète.
Le deuxième est de savoir si CastleRAT et StealC reconstruisent. Les deux sont apparus dans des opérations précédentes, et tous deux ont des réseaux d'affiliés qui en dépendent. Une nouvelle infrastructure montrerait que le démantèlement a relevé les coûts sans changer l'économie sous-jacente.
Le troisième est le dossier américain contre Gootloader. Les saisies du ministère de la Justice sont distinctes de l'action d'Europol, et elles pourraient s'accompagner de mises en examen ou de sanctions. Celles-ci indiqueraient si l'enquête a atteint les personnes qui dirigeaient l'opération, et pas seulement les serveurs qu'elles utilisaient.
Le quatrième est le conseil lui-même. La recommandation d'Europol aux utilisateurs de WordPress signale que le vecteur d'infection reste actif. Quiconque gère un site devrait prendre l'annonce comme un signal pour vérifier ses extensions, ses comptes d'administration et ses journaux. La prochaine mise à jour d'Europol montrera si les opérateurs ont reconstruit. Les identifiants déjà volés resteront valides tant qu'ils ne seront pas changés.
Étiquettes
Questions fréquentes
- Qu'était l'opération Endgame ?
- L'opération Endgame est une campagne policière internationale contre les services de malwares qui donnent aux groupes de rançongiciels accès aux réseaux de leurs victimes. La phase de novembre 2026 visait Gootloader, CastleRAT et StealC.
- Combien de pays ont participé à l'action de novembre 2026 ?
- Neuf pays : la Bulgarie, le Canada, le Danemark, l'Allemagne, la Moldavie, les Pays-Bas, la Pologne, le Royaume-Uni et les États-Unis. Europol et Eurojust ont coordonné l'action.
- Que doivent faire les victimes après le démantèlement ?
- Europol a invité les utilisateurs de WordPress à changer leurs identifiants, activer l'authentification multifacteur et corriger les vulnérabilités. Les personnes dont les données apparaissent dans les notifications CastleRAT doivent changer les mots de passe réutilisés et vérifier leurs comptes.
- Le démantèlement signifie-t-il que les malwares ont disparu ?
- Non. La police a retiré une large part des serveurs et des domaines utilisés par les opérateurs, mais les familles de malwares peuvent reconstruire des infrastructures et les identifiants volés gardent de la valeur. L'action augmente le coût de l'exploitation, pas la certitude d'une fin.

TPW Editorial
Rédaction
L'équipe éditoriale de TechPastWeek enquête et édite chaque article publié. Chaque sujet est recoupé avec des sources primaires et secondaires fiables, et un éditeur le relit avant publication.