Das FBI untersucht einen mutmaßlichen Einbruch in seine Verbrechensdatenbank
Das FBI untersucht einen mutmaßlichen Einbruch in die NCIC-Polizeidatenbank. Hacker erreichten laut Berichten zudem ein System des Landwirtschaftsministeriums.

Auf dieser Seite
Die wichtigsten Punkte
- Das FBI untersucht einen mutmaßlichen Einbruch in das National Crime Information Center, die Datenbank, die Bundes-, Landes- und Kommunalpolizei verbindet, wie CNN am 20. November 2026 berichtete.
- Fox News meldete am 21. November, das FBI versuche weiterhin zu klären, wie Angreifer in NCIC gelangten und welche Informationen, falls überhaupt, kompromittiert wurden.
- NBC News berichtete, Hacker seien bis zu einem System des Landwirtschaftsministeriums vorgedrungen, das zur Auszahlung an Landwirte dient, und das USDA habe nach einem internen Sicherheitsvorfall mehrere Anwendungen offline genommen.
- USDA-Unterstaatssekretär Richard Fordyce sagte zu DTN, der Vorfall sei eine Cyberbedrohung und kein Software-Update gewesen, und erklärte, es seien keine personenbezogenen Daten verloren gegangen.
- Die beiden Vorfälle sind öffentlich nicht miteinander verbunden, und keine der beiden Behörden hat einen Angreifer benannt oder eine ausführliche Darstellung des Geschehens veröffentlicht.
Das FBI untersucht einen mutmaßlichen Einbruch in das National Crime Information Center, die Datenbank, die Bundes-, Landes- und Kommunalpolizei miteinander verbindet, nachdem Behördenvertreter den Zugriff in den vergangenen Tagen entdeckt hatten. CNN berichtete am Freitagabend über die Ermittlungen und berief sich auf zwei mit der Sache vertraute Personen. Das Bureau hat nicht mitgeteilt, wie die Angreifer hineinkamen, ob etwas entwendet wurde oder ob Datensätze verändert wurden.
Zum Weiterlesen: China zugeordnete Hacker nutzten vCenter-Zero-Day Wochen vor dem Patch · JPMorgan Chase: Sicherheitslücke bei Dienstleistern gab Kundennamen und E-Mail-Adressen preis.
Der Bericht erschien, nachdem NBC News gemeldet hatte, Hacker seien bis zu einem System des Landwirtschaftsministeriums vorgedrungen, das zur Auszahlung an Landwirte dient. Die beiden Vorfälle wurden öffentlich nicht miteinander in Verbindung gebracht, und beide fielen in eine Serie von Technologieausfällen, die Bundesbehörden und die sie beaufsichtigende Regierung verunsichert hat.
Präsident Donald Trump sagte am Samstagmorgen in einem Interview mit Fox News, auf den FBI-Einbruch angesprochen, er habe davon „gerade erst gehört“. „Das ist nicht gut“, sagte er. „Das gefällt mir nicht.“ Er deutete zudem an, der Einbruch könne Informationen über die Russland-Untersuchung und „all den Wahlbetrug, der stattgefunden hat“ zutage fördern, ohne Belege zu nennen.
Was das FBI untersucht
Die Quellen von CNN sagten, der Einbruch sei in den vergangenen Tagen entdeckt worden, und das Bureau ermittle. Fox News, der seinen Bericht am Samstag um 10:40 Uhr Ostküstenzeit veröffentlichte, berief sich auf drei mit der Sache vertraute Personen und erklärte, die Ermittler versuchten weiterhin, den Einstiegspunkt zu bestimmen. Die Associated Press meldete, eine mit den Ermittlungen vertraute Person habe den mutmaßlichen Hack bestätigt, und das Ausmaß sei zunächst unklar gewesen.
Das FBI hat keine öffentliche Erklärung abgegeben. Das Bureau reagierte zunächst nicht auf Bitten um Stellungnahme von CNN oder Fox News, und NBC News meldete, das FBI habe bis Freitagabend keinen Kommentar abgegeben.
Dies ist der zweite gemeldete Einbruch in ein FBI-System in den vergangenen Monaten. Im September behauptete die Gruppe ShinyHunters, personenbezogene Daten von Agenten und Bewerbern von der Job-Website des Bureaus gestohlen zu haben. Ein kanadischer Cybersicherheits-Manager, Edward Dubrovsky, wurde am 8. Oktober festgenommen und wegen Verschwörung zur Erpressung im Zusammenhang mit diesen Ermittlungen angeklagt, wie aus Gerichtsunterlagen und von Reuters und Fox News zitierten Quellen aus Strafverfolgungskreisen hervorgeht.
Das Wort „mutmaßlich“ leistet hier echte Arbeit. Das FBI hat nicht bestätigt, dass NCIC kompromittiert wurde, welche Daten offengelegt wurden oder wer verantwortlich ist. Die Darstellungen von CNN, Fox News und AP stützen sich auf anonyme Quellen, die über laufende Ermittlungen informiert sind. Keine Behörde hat einen Zeitablauf, einen Einstiegspunkt oder eine Folgenabschätzung veröffentlicht.
Was NCIC speichert
Das National Crime Information Center ist eines der Systeme, die alltägliche Polizeiarbeit überhaupt möglich machen. Beamte fragen es bei Verkehrskontrollen, Haftprüfungen und Ermittlungen ab. Es enthält Datensätze zu gesuchten Flüchtigen, vermissten Personen, Vorstrafen und gestohlenem Eigentum und unterstützt die Überwachung von Sexualstraftätern sowie die Überprüfung von Waffenkäufern.
Diese Bandbreite ist der Grund, warum ein Einbruch über die Schlagzeile hinaus Bedeutung hätte. Die Sorge gilt der Frage, ob Eindringlinge Datensätze gelesen haben und ob sie sie verändern konnten. Ein falscher Eintrag in einer Haftdatei kann einen Beamten auf die falsche Person lenken.
„Tag für Tag verlassen sich Beamte im ganzen Land auf NCIC, um gesuchte Flüchtige zu identifizieren, offene Haftbefehle zu prüfen und Informationen abzurufen, die die Sicherheit von Beamten und Öffentlichkeit unmittelbar beeinflussen können“, sagte ein ehemaliger FBI-Funktionär, der Ermittlungen gegen cyberkriminelle Gruppen leitete, zu CNN. Derselbe Funktionär sagte, die größere Sorge sei, ob Angreifer die Genauigkeit der Daten beeinträchtigen könnten, auf die Beamte sich verlassen.
„Tag für Tag verlassen sich Beamte im ganzen Land auf NCIC, um gesuchte Flüchtige zu identifizieren, offene Haftbefehle zu prüfen und Informationen abzurufen, die die Sicherheit von Beamten und Öffentlichkeit unmittelbar beeinflussen können.“ (ein ehemaliger FBI-Funktionär gegenüber CNN)
Das Bureau war schon einmal an diesem Punkt. 2023 drangen Hacker in ein Computersystem des FBI-Außenbüros in New York ein, das in Ermittlungen zu sexueller Ausbeutung von Kindern genutzt wurde, darunter ein System, das Bilder im Zusammenhang mit der Untersuchung gegen Jeffrey Epstein speicherte. Der Fall ShinyHunters im September betraf ein Jobportal, keine operative Datenbank. NCIC wäre ein weit folgenreichereres Ziel.
Der Vorfall beim Landwirtschaftsministerium
Die Probleme des Landwirtschaftsministeriums traten früher in der Woche zutage. Eine am Montag verschickte E-Mail von Chris Rottler, amtierender stellvertretender Chief Information Officer des Farm Production and Conservation Business Center der Behörde, erklärte, das Cybersecurity and Privacy Operations Center des USDA habe „einen Sicherheitsvorfall aufgedeckt“. Die Reaktion habe die Information Services Division dazu veranlasst, „alle Datenbankkennwörter in allen Umgebungen zurückzusetzen“, was wiederum das Zurücksetzen von Anwendungen erforderte und Ausfälle verursachte, heißt es in der E-Mail, die Nextgov/FCW und Government Executive einsehen konnten.
Die Ausfälle trafen Finanzwerkzeuge, mit denen Geld zwischen der Behörde und Landwirten bewegt wird, darunter Systeme für Ernteversicherungen und Verlustzahlungen. DTN berichtete, dass Software für Darlehen der Farm Service Agency und ein Programm des Natural Resources Conservation Service, mit dem Zahlungen an Landwirte freigegeben werden, betroffen waren. Mitarbeiter erfuhren am Donnerstag, dass ein System Ziel eines Angriffs gewesen sei, berichtete NBC News.
Ein technisches Bulletin vom Donnerstag erklärte, die Wartung dauere an und Anwendungen könnten die Woche über zeitweise ausfallen. Einige Beschäftigte hatten laut Nextgov auch Probleme mit dem VPN der Behörde.
Unterstaatssekretär Richard Fordyce sagte zu DTN, der Vorfall sei eine „Cyberbedrohung“ gewesen, kein Software-Update. Es seien keine personenbezogenen Informationen oder Daten verloren gegangen, und die Sicherheitssysteme hätten funktioniert. Er erwarte, dass die meisten Systeme bis zum Geschäftsschluss am Freitag wieder liefen, wobei die Wiederherstellung über das Wochenende andauere.
Ehemalige Beamte der Behörde schilderten NBC News eine weniger gefestigte Darstellung. Sie sagten, das Zahlungssystem könne als Hintertür zu sensiblerem Material dienen, einschließlich der biologischen und lebensmittelsicherheitsbezogenen Arbeit der Behörde. Die Behörde hat keine ausführliche öffentliche Darstellung veröffentlicht und keinen Angreifer benannt.
Eine Woche der Ausfälle und ein Rücktritt
Die beiden Sicherheitsvorfälle liegen in einer breiteren Serie von Störungen. Der Outlook-Dienst von Microsoft fiel weltweit aus. Ein Routerproblem stoppte Abflüge im gesamten US-Luftverkehrssystem. JPMorgan Chase erlitt einen Ausfall, den das Unternehmen auf einen Softwarefehler in lokal betriebener Hardware zurückführte. Das klassifizierte Netz der National Security Agency fiel laut NBC News wegen eines Wartungsproblems mehrere Tage aus, der Dienst wurde bis Freitag wiederhergestellt.
Behördenvertreter haben erklärt, diese Ausfälle seien nicht durch Cyberangriffe verursacht worden. Senator Mark Warner, der ranghöchste Demokrat im Geheimdienstausschuss des Senats, sagte am Mittwoch, die Beweise stützten diese Schlussfolgerung, und warnte zugleich, KI könne Systeme anfälliger machen. Das Weiße Haus bestätigte am Donnerstag, dass National Cyber Director Sean Cairncross sein Amt verlässt. Trump hatte die Öffentlichkeit zuvor aufgefordert, sich zu „entspannen“.
Die Botschaft der Regierung war, dass die Störungen getrennt und routinehaft seien. Die Vorfälle bei FBI und USDA erschweren diese Botschaft, weil es um mutmaßliche Eindringlinge geht, auch wenn ihr Ausmaß noch unbekannt ist. Ob sie mit den Ausfällen zusammenhängen, miteinander oder mit keinem von beidem, ist eine offene Frage.
Was die Regierung sagt
Trumps Äußerungen vom Samstag boten wenig Beruhigung. In dem Fox-News-Interview mit Kayleigh McEnany behandelte er den Einbruch als mögliche Quelle politischen Materials und nannte die Russland-Untersuchung und unbelegten Wahlbetrug unter den Dingen, die der Einbruch erhellen könne. „Ich setze die Dinge immer gern in ein positives Licht“, sagte er.
FBI-Direktor Kash Patel verbrachte einen Teil des Donnerstags bei Fox News damit, die Cybersicherheitsarbeit des Bureaus zu bewerben. Er verwies auf Operation Winter Shield, eine Monate zuvor abgeschlossene Aktion, die Unternehmen dazu drängte, verwundbare Systeme zu aktualisieren. „Andere Regierungen hätten diese Updates machen können, aber sie haben es nicht getan“, sagte Patel. „Wir bleiben der Entwicklung voraus und holen verlorene Zeit auf.“
Der Zeitpunkt erregte Aufmerksamkeit, weil Beamte des Bureaus etwa zur selben Zeit von dem NCIC-Vorfall erfahren hatten. Patel erwähnte ihn nicht im Fernsehen. Trump sagte am Samstag, er habe von dem Einbruch „gerade erst gehört“, was darauf hindeutet, dass er vor dem Interview nicht im Detail unterrichtet worden war.
Warum der Zeitpunkt wichtig ist
Cybervorfälle bei Bundesbehörden werden meist in Fragmenten öffentlich: eine Mitteilung eines Anbieters, eine durchgesickerte E-Mail, ein Brief aus dem Kongress, dann eine Bestätigung. Dieses Paar kam in anderer Reihenfolge. Die interne Reaktion des USDA wurde am Donnerstag über eine Fachpublikation öffentlich. Die FBI-Ermittlungen tauchten am Freitagabend über CNN auf. Am Samstag diskutierte der Präsident beide im Fernsehen.
Nichts davon belegt, was in einem der beiden Systeme geschah. Es belegt aber, dass zwei Ministerien, die mit sensiblen Daten umgehen, gleichzeitig mit Sicherheitsvorfällen befasst waren und dass die öffentliche Darstellung aus anonymen Quellen statt aus offiziellen Angaben zusammengesetzt wird. Beide Behörden sind auf die Genauigkeit ihrer Datensätze angewiesen. Keine von beiden hat erklärt, wie weit der Schaden reicht.
Vorbehalte
Die Ermittlungen des FBI werden als mutmaßlicher Einbruch beschrieben. Kein Vertreter hat bestätigt, dass auf NCIC-Daten zugegriffen, sie kopiert oder verändert wurden, und das Bureau hat keinen Verdächtigen und kein Motiv genannt. Das USDA hat eine Cyberbedrohung und einen mehrtägigen Ausfall eingeräumt, aber keinen Datendiebstahl. Fordyces Aussage, es seien keine personenbezogenen Daten verloren gegangen, ist nicht unabhängig überprüft worden, und die ehemaligen Beamten, die mit NBC sprachen, beschrieben ein Risiko, keinen bestätigten Verlust.
Die beiden Vorfälle könnten zusammenhanglos sein. Keiner wurde mit den Ausfällen bei Microsoft, Chase, der FAA oder der NSA in Verbindung gebracht. Die Zuordnung bei Vorfällen in Bundesbehörden dauert routinehaft Wochen oder Monate, und der Fall ShinyHunters läuft noch durch die Gerichte.
Worauf zu achten ist
Das nächste Signal wird eine offizielle Erklärung des FBI sein, die klären würde, ob auf NCIC zugegriffen wurde und ob Datensätze verändert wurden. Die Wiederherstellung der Zahlungssysteme beim USDA ist das zweite: Landwirte und Kreisbüros brauchen diese Werkzeuge, und die Behörde hat nicht gesagt, wann das letzte davon wieder verfügbar sein wird.
Abgeordnete haben die Regierung bereits wegen der Ausfallwelle unter Druck gesetzt. Die Vorfälle bei FBI und USDA geben ihnen eine zweite Fragerunde: was die Behörden wussten und wann sie es wussten.
Bis Samstagabend hatte keine der beiden Behörden eine ausführlichere Darstellung veröffentlicht.
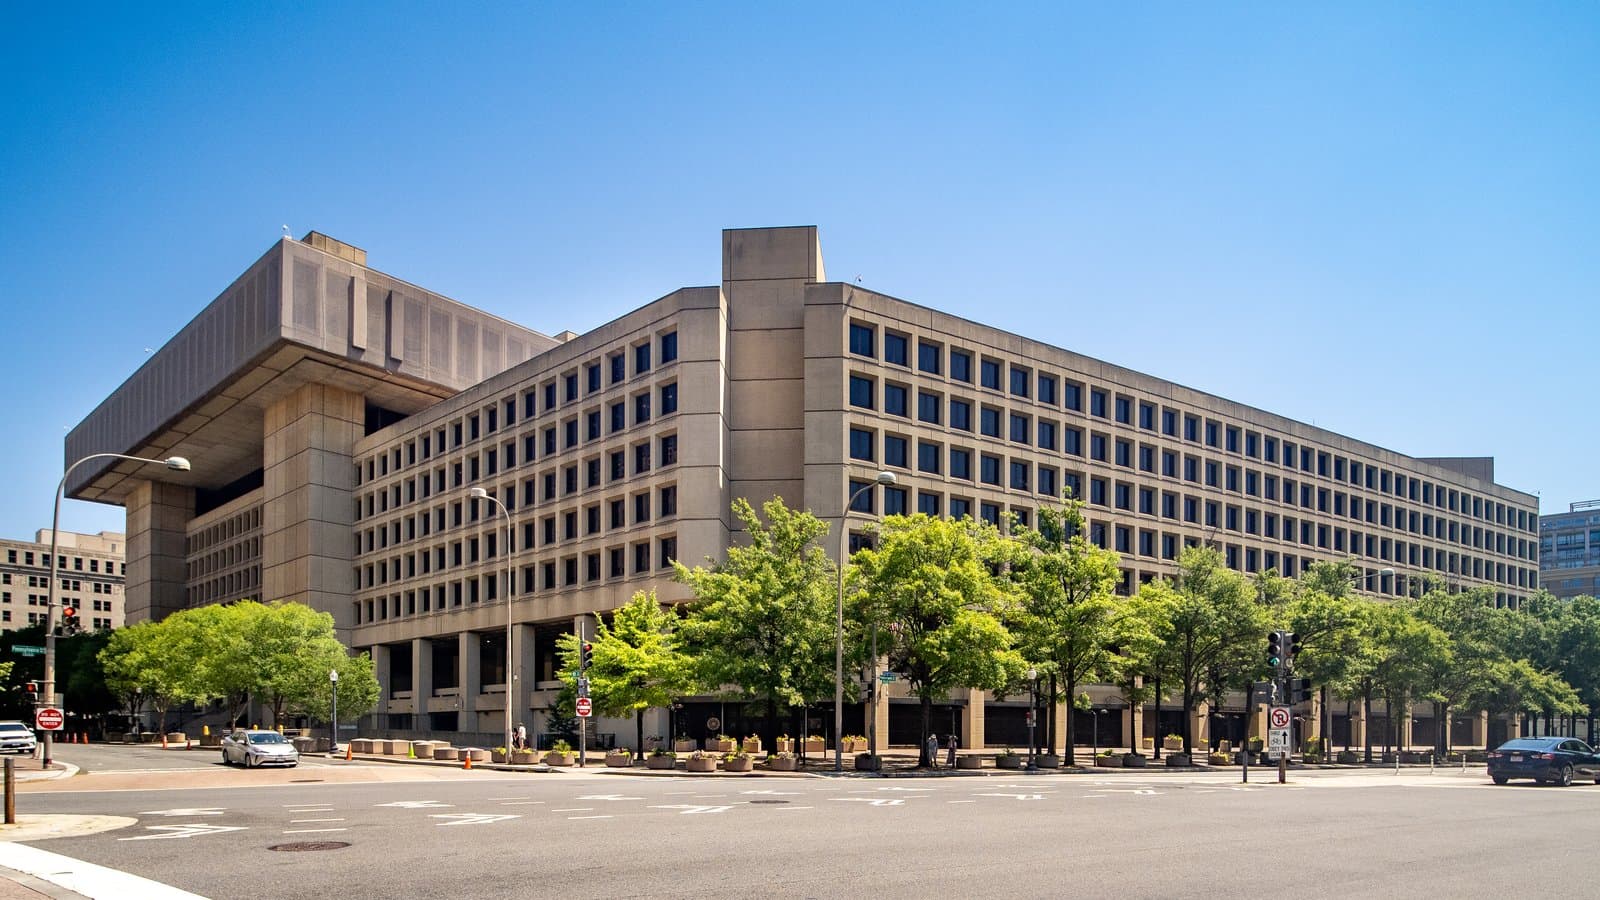
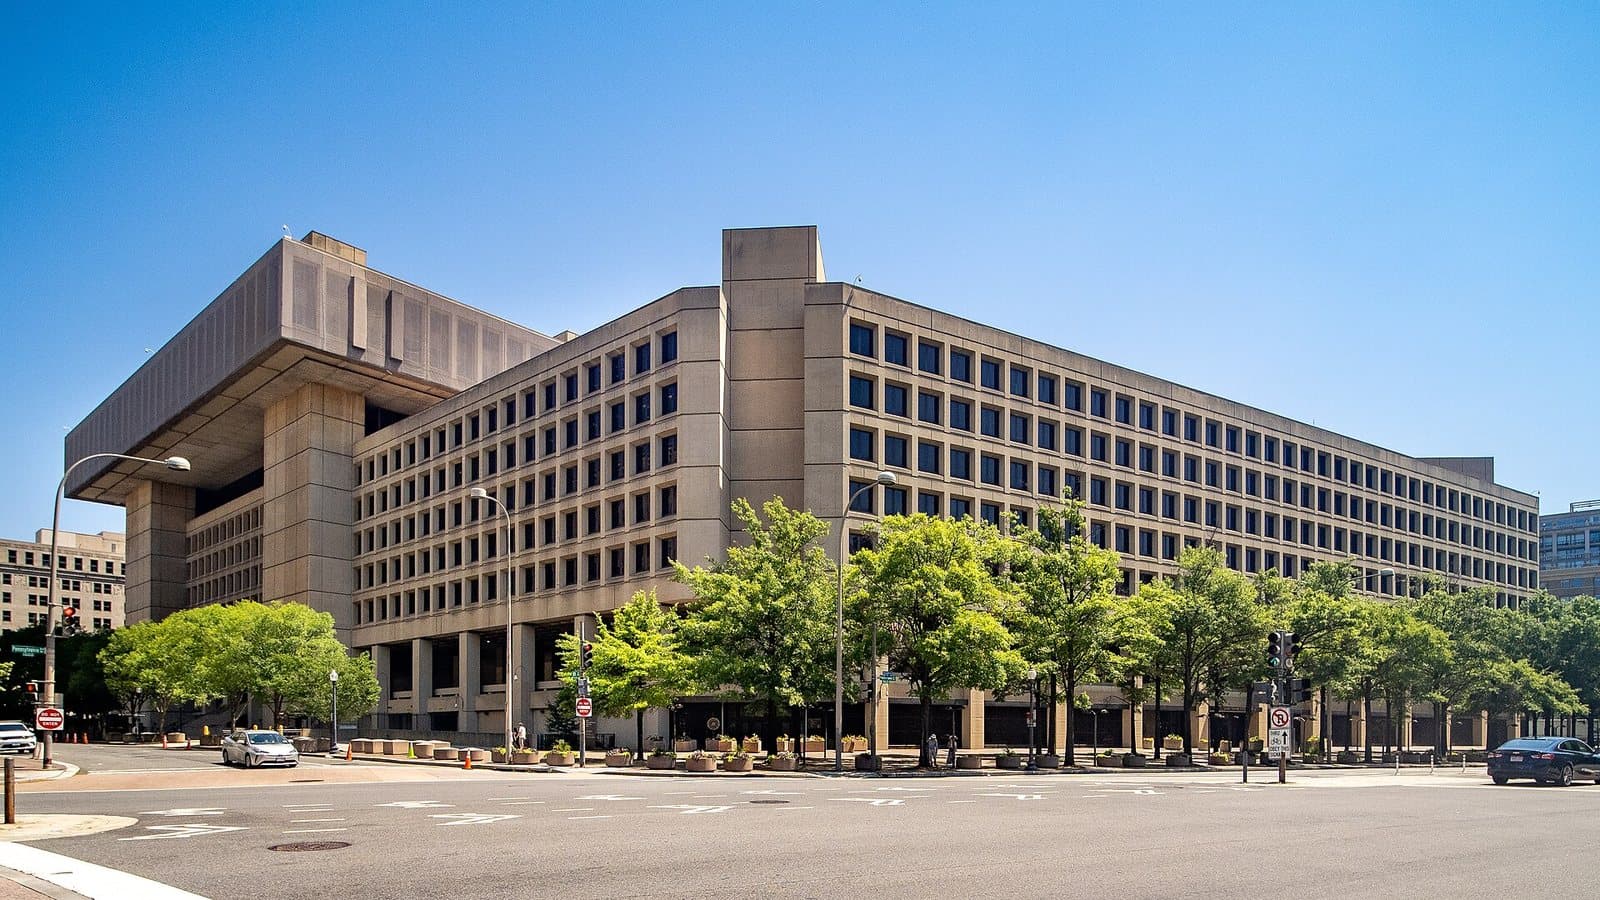
Titelbild: Das J. Edgar Hoover Building in Washington, D.C. Foto von ajay_suresh, CC BY 2.0, via Wikimedia Commons.
Tags
Häufige Fragen
- Wurde die NCIC-Datenbank des FBI tatsächlich kompromittiert?
- Das FBI untersucht einen mutmaßlichen Einbruch, berichten CNN, Fox News und die Associated Press unter Berufung auf mit der Sache vertraute Personen. Das Bureau hat öffentlich nicht bestätigt, worauf zugegriffen wurde oder ob Datensätze verändert wurden.
- Wofür wird NCIC genutzt?
- Das National Crime Information Center ist eine landesweite Datenbank, die die Polizei nutzt, um Haftbefehle, vermisste Personen, Vorstrafen, gestohlenes Eigentum, Aufzeichnungen über Sexualstraftäter und die Überprüfung von Waffenkäufern abzufragen. Es ist ein Arbeitsmittel für Beamte und keine öffentliche Website.
- Haben Hacker Daten des USDA gestohlen?
- USDA-Unterstaatssekretär Richard Fordyce sagte zu DTN, es seien keine personenbezogenen Informationen oder Daten verloren gegangen. Ehemalige Beamte der Behörde sagten zu NBC News, das Zahlungssystem könne ein Weg zu sensiblerem Material sein, ein Verlust wurde jedoch nicht bestätigt.
- Hängen die Vorfälle beim FBI und beim USDA zusammen?
- Es gibt keine öffentlichen Belege dafür. Sie wurden innerhalb eines Tages voneinander gemeldet, und beide fallen in eine breitere Serie von Technologieausfällen bei Bundesbehörden, die laut Verantwortlichen nicht durch Cyberangriffe verursacht wurden.

TPW Editorial
Redaktion
Die Redaktion von TechPastWeek recherchiert und betreut jeden veröffentlichten Artikel. Jede Geschichte wird anhand von Primär- und glaubwürdigen Sekundärquellen geprüft und vor der Veröffentlichung redaktionell freigegeben.