Ein zehn Jahre alter NGINX-Fehler kann HTTP/2-Verkehr in Codeausführung verwandeln
CVE-2026-123007 steckt seit 2015 in NGINX und erlaubt Angreifern ohne Anmeldung Codeausführung. Korrigierte Builds sind da, Debian und Ubuntu fehlen noch.

Auf dieser Seite
Die wichtigsten Punkte
- CVE-2026-123007, nginx2root genannt, ist ein Speicherkorruptionsfehler in der HTTP/2-Flow-Control von NGINX, der zu Remote-Codeausführung führen kann.
- Der Fehler steckt seit Version 1.9.5 vom September 2015 im Open-Source-Code und betrifft jede Version bis 1.31.8.
- F5 behob ihn in NGINX 1.31.9 und 1.30.7, veröffentlicht am 18. November; dieselben Updates beheben vier weitere Fehler, alle mit 9,2 nach CVSS 4.0 bewertet.
- Es wurden keine Angriffe gemeldet, die den Fehler ausnutzen, und er stand bis zum 18. November nicht im Katalog bekannter ausgenutzter Schwachstellen von CISA.
- Öffentlicher Proof-of-Concept-Code existiert, doch die Forscher beschreiben Bedingungen, die einen echten Angriff teuer machen, darunter ASLR und ein separater Linux-Kernel-Fehler für root-Zugriff.
NGINX hat am 18. November Korrekturen für einen Speicherkorruptionsfehler in der HTTP/2-Verarbeitung veröffentlicht, der einem nicht authentifizierten Angreifer Codeausführung auf einem Server ermöglichen kann. Der Fehler, geführt als CVE-2026-123007 und nginx2root genannt, steckt im Open-Source-Code seit Version 1.9.5, die im September 2015 erschien.
Zum Weiterlesen: China zugeordnete Hacker nutzten vCenter-Zero-Day Wochen vor dem Patch · JPMorgan Chase: Sicherheitslücke bei Dienstleistern gab Kundennamen und E-Mail-Adressen preis.
F5, dem NGINX gehört, veröffentlichte die Sicherheitsmeldung zusammen mit Aktualisierungen auf NGINX 1.31.9 und 1.30.7. Dieselben Versionen beheben vier weitere Fehler, die unter denselben Bedingungen ebenfalls zu Codeausführung führen können. F5 bewertet alle fünf mit 9,2 von 10 nach CVSS 4.0.
Bis zum 18. November waren keine Angriffe mit dem Fehler gemeldet, und er stand nicht im Katalog bekannter ausgenutzter Schwachstellen von CISA. Das macht die Sache zu einer Geschichte über sofortiges Patchen statt über Incident Response, mit einer Komplikation: Die großen Linux-Distributionen hatten noch keine korrigierten Pakete veröffentlicht, als die Meldung erschien.
Was der Fehler tatsächlich bewirkt
Der Fehler sitzt im Flow-Control-Code von NGINX für HTTP/2. Laut der NGINX-Sicherheitsmeldung handelt es sich um ein Speicherkorruptionsproblem, das Versionen von 1.9.5 bis 1.31.8 betrifft. Die technische Analyse von Rapid7 beschreibt ihn als Integer-Unterlauf, der während der HTTP/2-Verarbeitung Speicher beschädigt.
Die Ausnutzung ist nicht eine einzelne Anfrage. F5 erklärt, ein Angreifer könne Code ausführen, wenn die Address Space Layout Randomization (ASLR) abgeschaltet ist oder umgangen werden kann. Die Forscher von Wiz gaben an, ASLR umgangen und in ihren Tests Code über den Fehler ausgeführt zu haben. Xint erklärte, dasselbe mit nichts weiter als einem erreichbaren HTTP/2-Port geschafft zu haben.
Der Code läuft mit den Rechten eines NGINX-Worker-Prozesses, nicht als root. Die Forscher von Xint verketteten den Fehler mit einem separaten Fehler in der SCTP-Implementierung des Linux-Kernels, um root auf dem Host zu erlangen, auch wenn NGINX in einem Docker-Container lief. Dieser zweite Schritt gehört nicht zu CVE-2026-123007 und setzt voraus, dass SCTP verfügbar ist.
Rapid7s Variante des Angriffs benötigt laut seiner technischen Analyse etwa 128 GB HTTP/2-Verkehr. Die Demonstration dauerte auf einer schnellen Leitung zweieinhalb Minuten. Auf einer Verbindung unter etwa 300 Mbit/s würde die Übertragung über das Standardlimit von einer Stunde für Verbindungen bei NGINX hinauslaufen, und der Angriff würde scheitern. Die Methode hängt zudem von einer Speicherkopierroutine aus glibc ab, die auf x86-64-Chips mit den Features avx512f und avx512vl ausgewählt wird.
Diese Bedingungen machen den Fehler nicht harmlos. Sie verkleinern die Menge der Server, die aus der Ferne angegriffen werden können, und erhöhen die Kosten eines zuverlässigen Exploits. Ein öffentlicher Proof of Concept steht bereits auf GitHub, doch die Hinweise dazu besagen, dass er nur geeignet ist, den Angriff gegen einen frisch gestarteten Docker-Container auf derselben Maschine zu demonstrieren.
Ein Upgrade der NGINX-Binärdatei reicht allein nicht aus. Ein Reload lässt die alte ausführbare Datei weiterlaufen, und bestehende Verbindungen können auf alten Worker-Prozessen bleiben. Verwenden Sie einen vollständigen Neustart oder das Live-Binär-Upgrade von NGINX und prüfen Sie anschließend, ob der neue Prozess den Verkehr bedient.
Wer exponiert ist
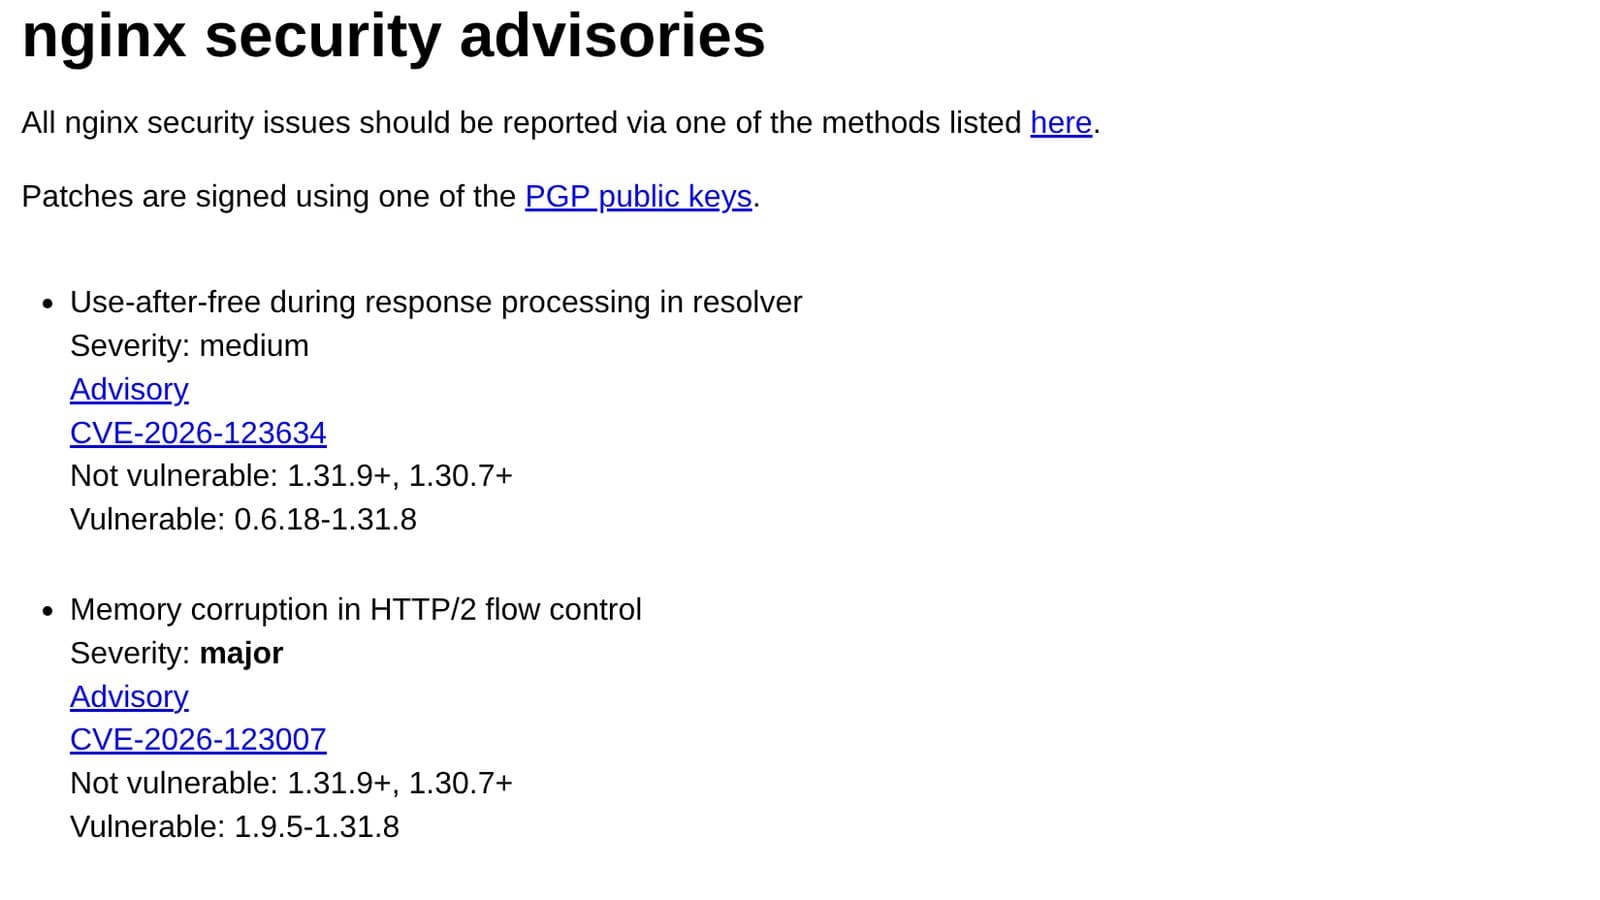
Jede Open-Source-Version von NGINX von 1.9.5 bis 1.31.8 ist verwundbar, einschließlich der Sicherheitsversionen 1.31.7 und 1.30.6 vom Oktober. NGINX Plus ist in der 37.x-Linie vor den korrigierten Builds betroffen sowie in R34 bis R36, für die F5 keine Korrektur nennt. Die korrigierten Open-Source-Versionen sind 1.31.9 für den Mainline-Zweig und 1.30.7 für den Stable- und ältere Zweige.
Die offiziellen Docker-Images hatten am 18. November Tags für 1.31.9 und 1.30.7, auch Alpine-Varianten. Ubuntus CVE-Tracker führte nginx in den Versionen 16.04 bis 26.10 als verwundbar, und Debian führte bookworm, trixie, forky und sid als verwundbar. Eine Distribution kann eine Korrektur zurückportieren, ohne die Version zu ändern, die nginx -v meldet, deshalb zählen die Paketversion und die Sicherheitsmeldung der Distribution.
Die Exposition hängt von HTTP/2 ab. Ein Server ist betroffen, wenn eine listen-Direktive http2 enthält oder wenn im betreffenden Server-Block http2 on gesetzt ist. Der Aufruf von openssl s_client mit -alpn h2 gegen einen Server zeigt, ob er HTTP/2 aushandelt: Die Ausgabe lautet ALPN protocol: h2, wenn ja. Hinter einem CDN ist der Origin zu testen, denn ein Origin, der nur HTTP/1.1 akzeptiert, ist über HTTP/2 nicht erreichbar.
Die anderen vier Fehler
CVE-2026-123007 ist die Schlagzeile, doch dasselbe Update behebt vier weitere Probleme, die F5 ebenfalls mit 9,2 bewertet. Jedes erfordert eine bestimmte Konfiguration:
- CVE-2026-123633 erfordert HTTP/2 und Anfragen, die an einen Backend-Server weitergeleitet werden, während dem Worker
worker_connectionsausgehen. - CVE-2026-123634 erfordert einen proxied Server-Namen, der aus Variablen gebaut wird, plus einen Server-Side-Include oder eine
mirror-Subanfrage an einen Ort, der denselben Namen auflöst. - CVE-2026-121810 erfordert aktiviertes HTTP/3.
- CVE-2026-113425 betrifft NGINX im Einsatz als Mail-Proxy.
Der Resolver-Fehler ist der mit der klarsten Umgehung: SSI- und mirror-Direktiven vermeiden und proxied Server-Namen nicht aus Variablen bauen. Für den Mail-Proxy-Fehler empfiehlt F5, Listener auf vertrauenswürdige Netze zu beschränken. Die anderen beiden lassen sich am besten durch ein Upgrade erledigen.
Wie man patcht und was man abschaltet
Die direkte Lösung ist der Wechsel auf 1.31.9 oder 1.30.7 oder auf die aktuellen NGINX-Plus-Builds aus der Sicherheitsmeldung von F5 (37.3.0.1 und 37.0.8.1). Eine der fünf Korrekturen, CVE-2026-123633, steckte bereits in früheren Plus-Builds, 37.2.0.1 und 37.0.7.1, Betreiber der 37.x-Linie sollten daher prüfen, welchen Build sie einsetzen. Nach dem Upgrade den Master-Prozess vollständig neu starten oder das Live-Binär-Upgrade nutzen. Danach die openssl-Prüfung wiederholen, um zu bestätigen, dass der Server weiterhin die erwarteten Protokolle aushandelt.
Wenn ein sofortiges Upgrade nicht möglich ist, nennt die Handlungsempfehlung von CIRCL das Abschalten von HTTP/2 als vorübergehende Maßnahme. Das blockiert CVE-2026-123007 und CVE-2026-123633, aber nicht die anderen drei. Ab NGINX 1.25.1 http2 off; in jedem betroffenen Server-Block setzen und http2 aus den zugehörigen listen-Direktiven entfernen. Bei 1.9.5 bis 1.25.0 http2 aus der listen-Direktive entfernen, sodass aus listen 443 ssl http2; ein listen 443 ssl; wird.
Das Abschalten von HTTP/3 nimmt CVE-2026-121810 die Voraussetzung. Für die SCTP-Kette schlägt CIRCL vor, das Kernelmodul auf Hosts zu blockieren, die SCTP nicht nutzen, etwa mit install sctp /bin/false in einer Datei unter /etc/modprobe.d/. Das entlädt kein bereits geladenes Modul und deaktiviert kein fest in den Kernel eingebautes SCTP.
Wie eine Kompromittierung aussehen würde
CIRCL nennt mehrere Anzeichen, die es zu prüfen lohnt: NGINX-Worker, die unerwartete Programme starten, Worker, die ungewöhnlich beenden oder Core Dumps hinterlassen, langlebige HTTP/2-Verbindungen mit starkem eingehendem Verkehr, aber wenigen protokollierten Anfragen, sowie ungewöhnliche ausgehende Verbindungen oder DNS-Abfragen.
Ein sauberes Zugriffsprotokoll schließt einen Angriff nicht aus. HTTP/2-Kontrollframes erscheinen im Zugriffsprotokoll normalerweise nicht als Anfragen, deshalb ist das Fehlen einer verdächtigen URL kein Beweis, dass nichts geschehen ist. Keines der Anzeichen ist für sich ein Beweis.
Warum ein zehn Jahre alter Fehler noch zählt
Der Fehler überstand zehn Jahre Releases und mehrere Sicherheitsupdates, was daran erinnert, dass langlebige Codepfade alte Fehler mit sich tragen können. NGINX steht vor einem großen Teil des Webs, und ein Speichersicherheitsfehler im HTTP/2-Parser kann sich halten, weil der Codepfad komplex ist und der Fehlerfall leise bleibt. Dasselbe gilt für die vier anderen in dieser Woche korrigierten Fehler: Forscher fanden sie, kein ausgenutzter Vorfall.
Dass bisher keine Angriffe bekannt sind, ist ein Grund, nach normalem Zeitplan zu patchen, nicht ein Grund zu warten. Öffentlicher Proof-of-Concept-Code verkürzt tendenziell die Lücke zwischen Offenlegung und Ausnutzung, und die Bedingungen, die Rapid7 beschreibt, sind technische Hürden, keine Garantien. Ein entschlossener Angreifer mit schneller Leitung und einem Ziel, dessen ASLR abgeschaltet ist oder das einen nutzbaren SCTP-Stack hat, findet einen Weg.
Einschränkungen
NGINX, F5, Wiz und Rapid7 hatten bis zum 18. November keine Ausnutzung gemeldet, und CISA hatte die CVE nicht in KEV aufgenommen. Die ASLR-Umgehung, die SCTP-Rechteausweitung und die Anforderung von 128 GB Verkehr stammen von verschiedenen Forscherteams und unterschiedlichen Testaufbauten; sie beschreiben, was möglich ist, nicht einen einzigen fertigen Exploit. Der Stand der Distributionen ist eine Momentaufnahme vom 18. November und kann sich seither geändert haben. Die Docker-Image-Tags beheben den Open-Source-Build, doch ein Image, das auf einem unkorrigierten Distributionspaket aufbaut, muss das nicht tun.
Worauf zu achten ist
Das erste Signal ist, ob CISA CVE-2026-123007 in KEV aufnimmt, was aus einer Sofort-Patch-Empfehlung eine Frist für Bundesbehörden machen würde. Das zweite ist, ob und wie schnell Debian und Ubuntu zurückportierte Pakete liefern. Das dritte ist die Reife des Exploits: Ein zuverlässiger Angriff mit hohem Durchsatz würde das Risiko für jeden ungepatchten Origin-Server hinter einem CDN verändern.
Für Betreiber ist die praktische Aufgabe klein und unspektakulär. Jede NGINX-Instanz finden, die HTTP/2 aushandelt, prüfen, ob sie auf einem korrigierten Build oder einem korrigierten Distributionspaket läuft, sie ordentlich neu starten und nach den Anzeichen suchen, die CIRCL beschreibt. Der Fehler hat ein Jahrzehnt gewartet. Der Patch muss das nicht.
Cover: ein Screenshot der Sicherheitshinweise-Seite von NGINX, mit freundlicher Genehmigung von NGINX und F5.
Tags
Häufige Fragen
- Was ist CVE-2026-123007?
- Es ist eine Speicherkorruptionsschwachstelle in der HTTP/2-Flow-Control von NGINX, nginx2root genannt. Ein nicht authentifizierter Angreifer, der einen HTTP/2-Port erreichen kann, kann möglicherweise Code mit den Rechten eines NGINX-Worker-Prozesses ausführen. F5 bewertet sie mit 9,2 nach CVSS 4.0.
- Welche NGINX-Versionen sind betroffen?
- Jede Open-Source-Version von 1.9.5 bis 1.31.8 ist verwundbar, laut der Sicherheitsmeldung von NGINX. NGINX-Plus-Versionen der 37.x-Linie vor den korrigierten Builds sind ebenfalls betroffen, und für R34 bis R36 ist keine Korrektur gelistet.
- Gibt es einen Patch für CVE-2026-123007?
- Ja. NGINX 1.31.9 und 1.30.7 beheben CVE-2026-123007 und vier weitere Fehler. Offizielle Docker-Images mit diesen Tags waren am 18. November verfügbar. Debian und Ubuntu hatten zu diesem Zeitpunkt keine korrigierten Pakete ausgeliefert, prüfen Sie daher die Meldung der Distribution und nicht die Versionsnummer von nginx.
- Wurde CVE-2026-123007 bereits ausgenutzt?
- NGINX, F5, Wiz und Rapid7 hatten bis zum 18. November keine Angriffe gemeldet, und CISA hatte die Schwachstelle nicht in den KEV-Katalog aufgenommen. Öffentlicher Proof-of-Concept-Code existiert, ist aber begrenzt, und der Angriff hat anspruchsvolle Voraussetzungen.

TPW Editorial
Redaktion
Die Redaktion von TechPastWeek recherchiert und betreut jeden veröffentlichten Artikel. Jede Geschichte wird anhand von Primär- und glaubwürdigen Sekundärquellen geprüft und vor der Veröffentlichung redaktionell freigegeben.