Nintendo stellt SmileBASIC 4 nach einem Patch für den Switch-2-Jailbreak wieder in den eShop
Nintendo brachte SmileBASIC 4 am 20. November als Version 4.4.10 zurück in den eShop, nachdem es im Oktober zum Jailbreak von Switch-2-Konsolen genutzt wurde.

Auf dieser Seite
Die wichtigsten Punkte
- SmileBASIC 4 kehrte am 20. November 2026 in den Nintendo eShop zurück, aktualisiert von Version 4.4.9 auf 4.4.10, nachdem es Ende Oktober aus dem Angebot genommen worden war.
- Nintendo entfernte das Programmierwerkzeug, nachdem Forscher es als Einstiegspunkt für ns2jb nutzten, einen rein softwarebasierten partiellen Jailbreak der Switch 2.
- Der Autor des Exploits, Sammy Hajhamid, sagte, er habe etwa zwei Wochen lang OpenAIs Codex mit einer eigenen Testumgebung genutzt, um einen Integer-Überlauf im SmileBASIC-Interpreter zu finden.
- Nintendo veröffentlichte am 10. November die Switch-2-Firmware 23.5.0, 19 Tage nachdem der Jailbreak öffentlich wurde, und Berichte besagen, dass sie die Lücke schloss.
- Der Jailbreak verschaffte Userland-Zugriff, nicht die volle Kontrolle über die Konsole, und es gibt keine öffentlichen Belege dafür, dass er Raubkopien ermöglichte.
SmileBASIC 4 ist zurück im Nintendo eShop. Das Programmierwerkzeug kehrte am 20. November zurück, aktualisiert von Version 4.4.9 auf 4.4.10, etwa vier Wochen nachdem Nintendo es entfernt hatte, weil Hacker damit in die Switch 2 eingedrungen waren.
Zum Weiterlesen: Valve schließt Steam-Machine-Wartelisten, weil Speicherkosten steigen · PlayStation 5 überschreitet 100 Millionen Einheiten und liegt weiter hinter der PS4.
Die Listungssperre war einer der ungewöhnlicheren Abwehrschritte der jüngeren Konsolengeschichte. SmileBASIC 4 ist ein Switch-1-Titel, eine Sprache und ein Interpreter, mit denen Spieler eigene kleine Programme schreiben können. Es war zugleich der Pflichtkauf für ns2jb, einen rein softwarebasierten Exploit, der einem Forscher Userland-Zugriff auf die Switch 2 verschaffte, genug für Homebrew, Spielstand-Sicherungen und Mods.
Nintendo hat weder die Listungssperre noch den Patch erklärt. Die Abfolge ist von der Community dokumentiert: Der Exploit wurde am 22. Oktober öffentlich, das Spiel verschwand innerhalb eines Tages aus dem eShop, die Konsolen-Firmware wurde am 10. November aktualisiert, und das Spiel kam am 20. November mit einer neuen Versionsnummer zurück.
Was sich am 20. November änderte
Über die Rückkehr berichteten zuerst GoNintendo, das die Listungssperre verfolgt hatte, und GamesRadar. Das vollständige Spiel ist wieder im Verkauf. Seine Demo, mit der sich der Exploit ebenfalls auslösen ließ, wurde aktualisiert, war zum Zeitpunkt dieser Berichte aber noch nicht wieder gelistet.
Die Versionserhöhung ist das wichtige Detail. Ein ungepatchtes Binary, wieder im Verkauf, hätte den Weg wiederhergestellt, daher ist das Update auf 4.4.10 der Teil, der laut Community-Berichten die Lücke schließt. One Jailbreak meldete die Änderung von 4.4.9 auf 4.4.10 am selben Tag.
Damit sind zwei Patches im Spiel: die Konsolen-Firmware, die den Weg auf Systemebene schloss, und die Anwendung, die ihn an der Quelle schloss. Jeder der beiden würde ausreichen, um den veröffentlichten Exploit auf einer aktualisierten Konsole zu stoppen. Beide zusammen bedeuten, dass ein Besitzer, der das Firmware-Update ausgelassen hat, dennoch auf ein gepatchtes Spiel trifft.
Wie der Exploit funktionierte
Die technische Darstellung stammt von dem Forscher, der ihn baute. Sammy Hajhamid, der als Pepsipu veröffentlicht, schrieb den Exploit auf und veröffentlichte ihn auf GitLab. Sein Blogbeitrag beschreibt eine Suche, die teilweise automatisiert war.
Hajhamid sagte, er habe OpenAIs Codex genutzt, um den SmileBASIC-Sprachinterpreter zu untersuchen. Er baute eine Testumgebung, die USB-Befehle an die Konsole senden, den Bildschirm über HDMI aufzeichnen und das Gerät über ein Bluetooth-Lichtschalter-Gerät neu starten konnte. Nach etwa zwei Wochen fand die Umgebung einen 32-Bit-Integer-Überlauf, der auftritt, wenn in SmileBASIC Elemente aus einem Array entfernt werden. Der Fehler legte einen Array-Zeiger offen, was Lese- und Schreibzugriff auf Teile des Systemspeichers gab.
Von dort suchte er einen Weg in die internen Sysmodule der Switch 2. Er fand einen Pufferüberlauf im FileSystem-Dienst der Konsole, der einen zwischengespeicherten Datenzeiger offenlegte und beliebiges Lesen und Schreiben erlaubte. Das reichte für privilegierte Dateisystemaktionen und schließlich, um nativen Code über einen gefälschten Dateisystemprozess auszuführen.
Das Ergebnis war Userland-Zugriff, kein Kernel-Exploit. Er läuft in einer Sandbox, weshalb er Figuren in Mario Kart World einfügen, aber nicht die volle Kontrolle über die Hardware erlangen konnte. Der Hack ist zudem angebunden: Er braucht einen macOS- oder Linux-PC im selben Netzwerk, auf dem ein Node.js-Paket läuft.
„Jailbreak" umfasst ein breites Spektrum an Zugriff. Der Exploit der ursprünglichen Switch von 2018 war ein Hardwarefehler, der sich nicht per Software beheben ließ und schließlich ein Konsolen-Redesign erzwang. ns2jb ist ein Softwarefehler in einer Anwendung, auf einer Firmware-Version, mit angeschlossenem PC. Nintendos Reaktion spiegelt diesen Unterschied.
Der Patch dauerte 19 Tage
Der Exploit wurde am 22. Oktober öffentlich, als Hajhamid ihn veröffentlichte und andere begannen, gemoddete Figuren und Entwicklerwerkzeuge zu zeigen. Damals funktionierte er auf Firmware 23.0.1, der seinerzeit aktuellen Version.
Nintendo nahm SmileBASIC 4 fast sofort aus dem Angebot. Ars Technica berichtete, das Spiel sei bereits weltweit aus dem Switch-eShop entfernt worden, während eine japanische Demo, die möglicherweise genauso funktionierte, noch zugänglich war. Die 3DS-Version von SmileBASIC war 2016 aus demselben Grund entfernt worden, nach dem smilehax-Exploit.
Firmware 23.5.0 erschien am 10. November, 19 Tage nachdem der Exploit öffentlich wurde. Nintendo hat nicht gesagt, was das Update behoben hat, und das Unternehmen hat nicht gesagt, ob die Arbeit bereits lief, als ns2jb veröffentlicht wurde.
Neunzehn Tage sind schnell für einen Konsolenhersteller und langsam für einen aktiven Exploit. In diesem Zeitfenster wurde die Konsole auf Systemebene gepatcht, das Spiel blieb aber für alle verfügbar, die es bereits gekauft hatten. Eine Listungssperre stoppt neue Käufer. Sie erreicht nicht die Menschen, die das Werkzeug bereits besitzen, weshalb der Anwendungspatch zählte.
Eine Listungssperre ist ein grobes Werkzeug
Ein Spiel aus einem Store zu entfernen ist ein sichtbarer Schritt, und er hat Grenzen, die der Fall SmileBASIC deutlich macht.
Die erste ist, dass Eigentum bestehen bleibt. Wer SmileBASIC 4 vor dem 22. Oktober gekauft hatte, behielt es in seiner Bibliothek und konnte es auf einer ungepatchten Konsole weiter nutzen. Die zweite ist, dass der Exploit nicht allein von SmileBASIC abhing. Berichte aus dieser Zeit verwiesen auf weitere mögliche Einstiegspunkte, darunter Civilization VII auf Modul, das eine Store-Sperre nicht treffen kann, weil das Spiel von der Karte läuft.
Die dritte sind Kollateralschäden. SmileBASIC 4 ist eine Programmierumgebung, die von Menschen genutzt wird, die den Exploit nie angefasst haben. Die Entfernung nahm zahlenden Kunden ein Werkzeug für einen Monat, und die Demo fehlt weiterhin. Nintendo hat nicht gesagt, ob sie zurückkehrt.
Das alles macht die Listungssperre nicht irrational. Sie erhöhte die Kosten des Exploits für neue Nutzer in dem Zeitfenster, bevor die Firmware erschien. Sie löste das Problem nur nicht allein, und das Unternehmen hat nicht gesagt, was es gegen modulbasierte Wege tun will.
Warum ein partieller Jailbreak weiter zählt
Ein Userland-Exploit ist weit entfernt von dem Hardwarefehler, der die ursprüngliche Switch 2018 dauerhaft hackbar machte. Dieser ließ sich nicht per Software beheben, und Nintendo überarbeitete schließlich die Hardware. ns2jb läuft in einer Sandbox, braucht einen Hilfs-PC und funktioniert nicht mehr, wenn die Konsole oder das Spiel aktualisiert wird.
Für Nintendo bleibt es aus zwei Gründen ein Problem. Der erste ist, was er zeigte. Parallel zur Veröffentlichung posteten andere Forscher Demonstrationen eines vollständigen Vulkan-GPU-Treibers im Userland und früher Entwicklerwerkzeuge, was darauf hindeutet, dass die Obergrenze des Exploits höher lag, als der erste Proof of Concept vermuten ließ. Der zweite ist das Muster. Eine Konsole, die in ihrem ersten Jahr einen rein softwarebasierten Einstiegspunkt bekommt, ist eine Konsole, deren Angriffsfläche genau gelesen wird, und die Werkzeuge, die das erleichtern, darunter KI-Coding-Agenten, sind inzwischen billig.
Nintendos kommerzielles Interesse gilt den Online-Diensten und dem Store. Der veröffentlichte Exploit öffnet keines von beiden. Er läuft auf einer Firmware-Version, die Nintendo überholen kann, und ihn zu behalten bedeutet, die Konsole vom aktuellen Stand fernzuhalten.
Was das für Switch-2-Besitzer bedeutet
Für die meisten Besitzer ändert sich nichts. Eine Konsole mit Firmware 23.5.0 oder neuer und dem gepatchten SmileBASIC 4 ist der veröffentlichten ns2jb-Kette nicht ausgesetzt. Nintendo empfiehlt die aktuelle Firmware, und die Konsole mahnt so lange, bis sie installiert ist.
Für die Modding-Szene ist die interessante Frage, was als Nächstes kommt. Hajhamids Aufzeichnung ist eine Landkarte, wo man suchen muss: der SmileBASIC-Interpreter, der FileSystem-Dienst und die Schnittstellen zwischen Anwendungen und Sysmodulen. Andere deuteten ähnliche Arbeiten bereits im Oktober an. Eine gepatchte Anwendung beseitigt nicht die Fehlerklasse, nur diese Instanz.
Für Nintendo ist die Episode eine Erinnerung daran, dass sein Store Teil seines Sicherheitsperimeters ist. Eine 3DS-Listungssperre von 2016 stoppte Homebrew auf dieser Plattform nicht, und die Switch 2 hat nun in ihrem ersten Jahr einen rein softwarebasierten Jailbreak erlebt. Die Antwort des Unternehmens war bisher, die Konsole zu patchen, das Spiel zu patchen und das Spiel zurückzubringen.
Einschränkungen
Nintendo hat den Exploit, den Grund für die Listungssperre, die Firmware-Behebung und die Änderungen in 4.4.10 nicht bestätigt. Die technische Darstellung ist Hajhamids eigene, und der Oktober-Bericht von Ars Technica stützt sich auf seine Aufzeichnung und öffentliche Demonstrationen. Die 19-Tage-Lücke ist die Berechnung des Community-Trackers aus öffentlichen Daten, keine Zahl von Nintendo.
Es gibt keine öffentlichen Belege dafür, dass ns2jb Raubkopien ermöglichte, und die Userland-Sandbox des Exploits ist eine echte Grenze. Berichte, Civilization VII könne als alternativer Einstiegspunkt dienen, wurden von Nintendo nicht bestätigt und nicht öffentlich als funktionierende Kette demonstriert. Der Status der Demo entspricht dem Stand vom 20. November; sie könnte inzwischen zurückgekehrt sein.
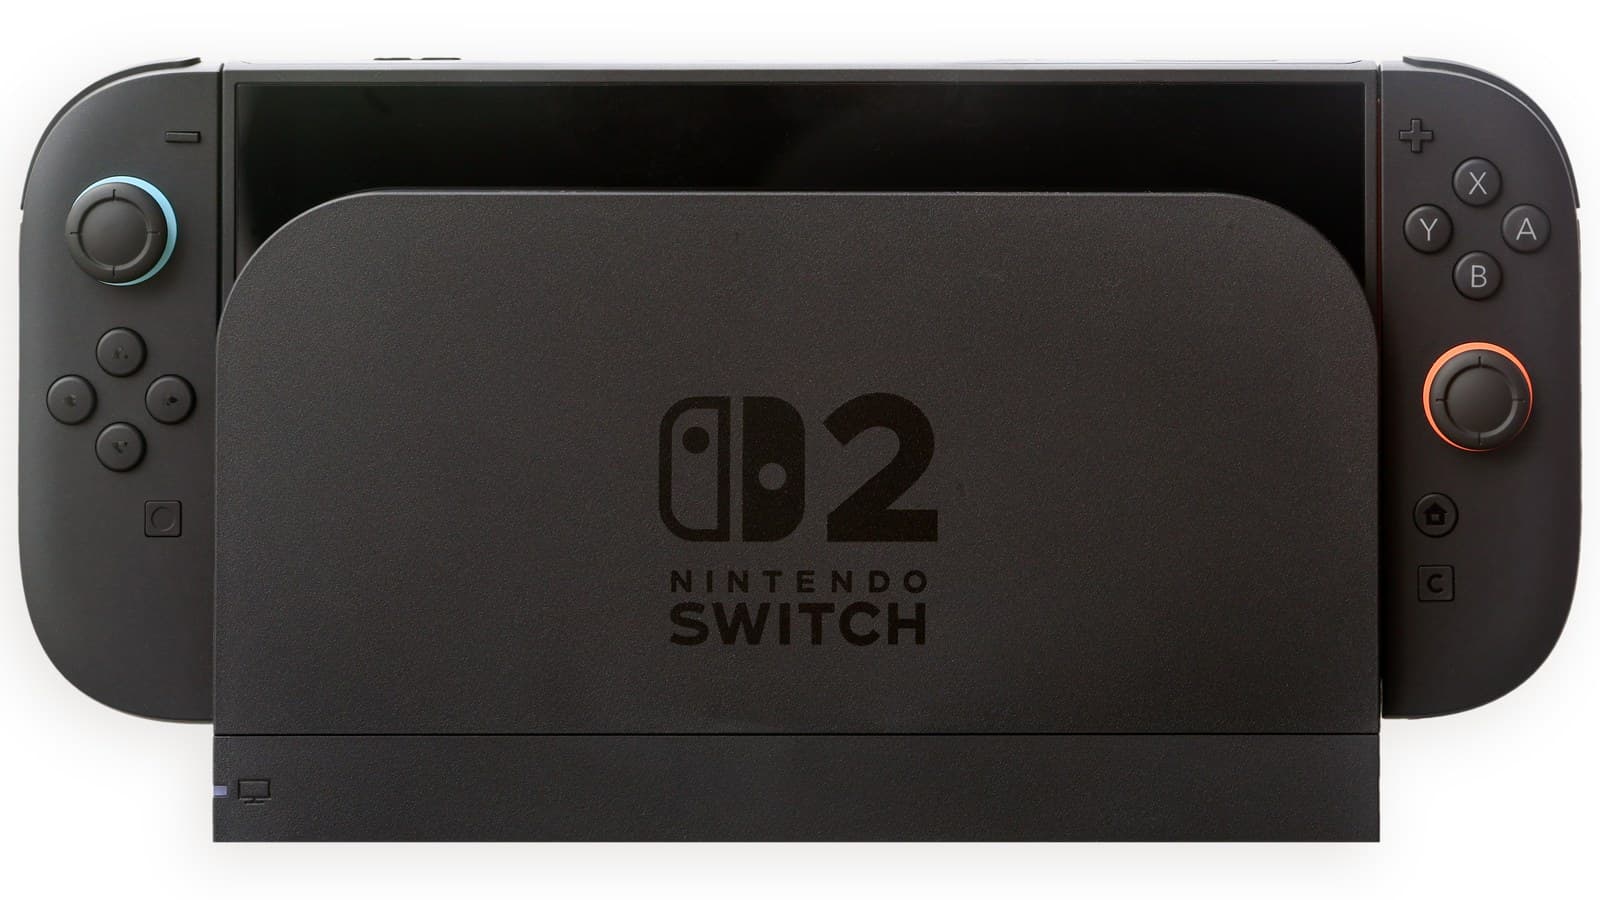
Das Titelbild zeigt eine reguläre Switch 2 im Dock, keine modifizierte Konsole. Es ist ein echtes Foto, kein Rendering.
Titelbild: Eine Nintendo Switch 2 in ihrem Dock. Foto von Crisco 1492, CC BY-SA 4.0, via Wikimedia Commons.
Tags
Häufige Fragen
- Warum wurde SmileBASIC 4 aus dem eShop entfernt?
- Nintendo nahm es Ende Oktober 2026 aus dem Angebot, nachdem ein Forscher die Switch-Version von SmileBASIC 4 als Einstiegspunkt für einen rein softwarebasierten Jailbreak der Switch 2 genutzt hatte. Das Werkzeug wurde am 20. November nach einem Patch wiederhergestellt.
- Ermöglicht der Switch-2-Jailbreak das Spielen von Raubkopien?
- Es gibt keine öffentlichen Belege dafür. Der Exploit verschaffte Userland-Zugriff, genug für Homebrew, Spielstand-Sicherungen und einige Mods, aber nicht die Kernel-Kontrolle, die einen vollständigen Crack erlauben würde. Er erforderte zudem einen PC im selben Netzwerk.
- Ist der Switch-2-Jailbreak noch nutzbar?
- Berichten zufolge auf aktueller Firmware nicht. Nintendo veröffentlichte am 10. November 2026 die Switch-2-Firmware 23.5.0, die den SmileBASIC-Weg Berichten zufolge schloss, und SmileBASIC 4 selbst wurde vor der Rückkehr in den eShop auf 4.4.10 aktualisiert.
- Können andere Spiele zum Jailbreak der Switch 2 genutzt werden?
- Berichte im Oktober verwiesen auf weitere Kandidaten, darunter Civilization VII auf Modul, das eine Listungssperre nicht entfernen kann. Nintendo hat keinen dieser Wege bestätigt, und es wurde kein zweiter funktionierender Exploit veröffentlicht.

TPW Editorial
Redaktion
Die Redaktion von TechPastWeek recherchiert und betreut jeden veröffentlichten Artikel. Jede Geschichte wird anhand von Primär- und glaubwürdigen Sekundärquellen geprüft und vor der Veröffentlichung redaktionell freigegeben.