OpenRouter schloss drei Anbieter aus, nachdem Prompts durch seine Lieferkette geleakt waren
OpenRouter schloss drei Anbieter aus und nahm 125 Endpunkten den Zero-Data-Retention-Status, nachdem eine Canary-Studie Prompt-Lecks in der KI-Lieferkette fand.

Auf dieser Seite
Die wichtigsten Punkte
- OpenRouter teilte am 22. November 2026 mit, nach einer Sicherheitsstudie drei Inferenzanbieter ausgeschlossen und 125 Endpunkten die ZDR-Berechtigung entzogen zu haben.
- Dragos schickte über fünf Monate rund zwei Millionen Prompts mit eindeutigen Canary-Zugangsdaten an KI-Dienste und fand drei Hoster, die von Angreifern kompromittiert worden waren.
- Systeme eines chinesischen KI-Labors riefen geheime URLs aus mehr als der Hälfte der Prompts ab, die zwischen Juli und Oktober an seine Modelle gingen, darunter etwa zwei Drittel der als Zero Data Retention markierten Anfragen.
- Together AI teilte separat mit, ein KI-Coding-Agent habe einen Zugangsschlüssel in ein öffentliches GitHub-Repository eingecheckt, wodurch Unbefugte gespeicherte Prompt-Proben herunterladen konnten.
- OpenRouter erklärte, die Befunde zeigten keinen Angriff auf OpenRouter selbst, und nannte die drei entfernten Anbieter nicht.
OpenRouter entfernte am Sonntag drei Inferenzanbieter aus seinem Marktplatz und entzog 125 Endpunkten ihren Zero-Data-Retention-Status, nachdem eine Sicherheitsstudie festgestellt hatte, dass Prompts in der KI-Lieferkette gelesen, gespeichert und teils gestohlen wurden. Das Unternehmen veröffentlichte die Änderungen in einer Mitteilung vom 22. November, drei Tage nach der zugrunde liegenden Untersuchung und einen Tag, nachdem es begonnen hatte, betroffene Kunden per E-Mail zu informieren.
Zum Weiterlesen: Das FBI untersucht einen mutmaßlichen Einbruch in seine Verbrechensdatenbank · KI-Agenten fanden eine Zero-Day-Lücke in MONAI Label und erlangten Root auf einem Universitätsserver.
Die Studie stammt von Dragos, einem Anbieter für industrielle Cybersicherheit. Dessen Forschungsleiter HD Moore schickte über fünf Monate rund zwei Millionen Prompts mit eindeutigen, nachverfolgbaren Geheimnissen durch KI-Router und Hoster und beobachtete dann, wo die Geheimnisse auftauchten. Was zurückkam, war keine einzelne Schwachstelle, sondern das Bild eines Ökosystems, in dem derselbe Prompt einen Router, einen Wiederverkäufer, einen Hoster und einen Modellentwickler passieren kann, von denen jeder ihn protokollieren kann.
OpenRouter betreibt einen Marktplatz, über den Entwickler viele Modelle über eine einzige API erreichen. Das Unternehmen erklärte, die Befunde zeigten keinen Einbruch und keinen unbefugten Zugriff auf OpenRouter selbst. Es nannte die drei ausgeschlossenen Anbieter nicht und sagte auch nicht, welche Endpunkte die ZDR-Berechtigung verloren.
Was Dragos tat
Die Methode ist ebenso die Geschichte wie das Ergebnis. Moores Team baute Prompts, die jeweils ein Zugangsdatum enthielten, das an ein leeres AWS-Konto gebunden war, ein Passwort für einen SSH-Dienst und eine URL, einen DNS-Namen oder eine Referenz auf ein privates Git-Repository, die nirgendwo sonst aufgetaucht war. Jedes Geheimnis kam in genau einen Prompt, der an einen Anbieter ging, sodass jede spätere Nutzung sich auf diese Anfrage zurückführen ließ.
Das Team nannte sie Kanarienvögel, nach den Vögeln, die in Bergwerke geschickt werden. Die AWS-Schlüssel waren echte Schlüssel zu leeren Konten mit vollständiger Protokollierung, sodass die Forscher sehen konnten, wann ein Schlüssel genutzt wurde, von wo aus und was der Nutzer damit versuchte. Dragos erklärte, es habe rund 2.000 Routen durch den Inferenz-Stack verfolgt, mit Bildanfragen und absichtlich fehlerhaften Aufrufen, um die Zwischenschritte offenzulegen, die ein Router nicht offenlegt.
Der Bericht wurde am 19. November veröffentlicht. Ars Technica berichtete am 20. November, und OpenRouters Kundenmails kursierten ab dem 21. November.
Drei Anbieter waren bereits kompromittiert
Der schwerwiegendste Befund betraf nicht die Richtlinien. Dragos erklärte, Angreifer hätten Daten von drei Hostern gestohlen, und keiner der drei habe es gewusst, bis die Forscher es ihnen sagten. Der früheste Vorfall datiere auf Mitte Juli.
Im größten Fall gingen etwa 200 der platzierten AWS-Schlüssel Ende Oktober in kurzen Zeitfenstern an einen Anbieter. Jede in diesen Fenstern gesendete Anfrage wurde gestohlen, auch Anfragen, die der Anbieter ablehnte, bevor ein Modell lief. Dieses Detail ist wichtig: Es verortet den Angreifer an der Eingangstür des Anbieters, der Anfragen beim Eintreffen kopierte, und nicht tiefer im Inferenz-Stack.
Die gestohlenen Schlüssel wurden innerhalb von Stunden getestet. Angreifer listeten S3-Buckets auf, durchsuchten Secrets Manager und Parameter Store, versuchten gehostete Modelle in AWS Bedrock zu aktivieren und fügten eigene IAM-Benutzer hinzu, um den Zugang zu halten. Dragos zählte Zehntausende AWS-API-Aufrufe mit den Köderschlüsseln. Zwei Anbieter scheinen vom selben Gegner getroffen worden zu sein, weil Geheimnisse, die an beide gingen, fast sofort von einem einzelnen gemieteten Server gemeinsam genutzt wurden.
Das Werkzeug änderte sich über drei Wochen, von einem Skript, das sich als Chrome unter Windows ausgab, zu Boto3 in OrbStack und dann zur AWS CLI unter Kali Linux. Am 1. November fügte der Angreifer ARTEX hinzu, ein LLM-gesteuertes Framework für Penetrationstests. In diesem Fall tat es wenig mehr, als zu bestätigen, dass die Schlüssel noch aktiv waren, aber zwei User-Agent-Strings, die es erzeugte, artex-agent und artex-judge-r121, standen nicht in öffentlichen Indikatorlisten.
Dragos ist ein Sicherheitsanbieter, und sein Bericht ist zugleich ein Produktargument für seine eigenen Überwachungswerkzeuge. Er nennt weder die drei kompromittierten Anbieter noch die Marktplatzverkäufer oder das chinesische Labor. Die Canary-Methode belegt, dass bestimmte Prompts abgeflossen sind; sie misst nicht, wie viele echte Kundendaten entnommen wurden oder von wem.
Die Wiederverkäufer lasen die Prompts selbst
Der zweite Befund erforderte überhaupt keinen Exploit. Einige Verkäufer auf dem Inferenzmarktplatz listeten populäre Modelle zum niedrigsten Preis, aktivierten die Anfrageprotokollierung und warteten. Weil der Router Prompts an den günstigsten akzeptablen Verkäufer schickt, kam der Verkehr zu ihnen.
Dragos identifizierte sie, indem es dieselbe Anfrage über verschiedene Verkäufer schickte. Wurden Zugangsdaten nach der einen Route wiederverwendet und nach der anderen nicht, war der Verkäufer das Leck. In einem Fall öffnete eine Person mit einem Heim-Breitbandanschluss zwei geheime URLs in einem Desktop-Browser, etwa anderthalb Tage nachdem die Prompts gesendet worden waren, und begann dann, auf der Anmeldeseite Benutzernamen zu raten. In einem anderen Fall nahm jemand, der von einem Mac in Frankreich aus arbeitete, Passwörter aus zwei Prompts und tippte sie von Hand in Root-SSH-Versuche ein.
Das ist Diebstahl im kleinen Maßstab, von Hand, keine Operation eines Nationalstaats. Es ist zugleich die Art von Zugriff, die eine Datenschutzrichtlinie verhindern soll, und er kam von Parteien, die der Kunde nie ausgewählt hatte.
Zero Data Retention hielt nicht
Der dritte Befund untergräbt am direktesten die Labels, auf die sich Kunden verlassen. Die Systeme eines chinesischen KI-Labors riefen die geheimen URLs aus mehr als der Hälfte der Prompts ab, die zwischen Juli und Oktober an seine Modelle gingen, darunter etwa zwei Drittel der als „keine Datensammlung" oder Zero Data Retention markierten Anfragen. Die Abrufe erfolgten typischerweise zwei oder drei Tage nach der Anfrage.
Das Labor war nicht der einzige Weg. Mehrere US-Hoster verkaufen seine Modelle weiter, und Prompts an diese Anbieter lösten denselben Scraper aus, was bedeutet, dass der Prompt zum Labor zurückfloss, auch wenn der Kunde einen US-Anbieter gewählt hatte, um die Daten im Land zu halten. Später versuchte ein Git-Client auf einer anderen Cloud, private Repositories zu klonen, auf die in den Prompts verwiesen wurde, aber nur bei Anfragen, die die Modelle dieses Labors nutzten.
Zwei US-Anbieter hatten eigene Probleme. Einer rief eine geheime URL noch mehr als zwei Monate nach einem einzelnen Aufruf seines Such-Endpunkts ab. Ein anderer betrieb einen Scraper, der zu URLs Tage nach jeder Anfrage zurückkehrte, unabhängig vom genutzten Router.
Der seltsamste Fall betraf einen Firmenchat. 24 Tage, nachdem ein Prompt an einen chinesischen Anbieter gegangen war, erschien der geheime Link in einem Feishu-Kanal. Innerhalb von zwei Minuten wurde er von drei Desktops und drei Handys in Peking und Shanghai geöffnet. Dragos erklärte, seine Offenlegung gegenüber diesem Anbieter habe nur die ersten acht Zeichen des Links enthalten, wer ihn also teilte, las aus einer gespeicherten Kopie des vollständigen Prompts.
OpenRouters Reaktion
OpenRouters Mitteilung listet drei Maßnahmen: drei Anbieter ausschließen, 125 Endpunkte aus der ZDR-Berechtigung entfernen und potenziell betroffene Kunden benachrichtigen. Das Unternehmen erklärte, die Entfernungen umfassten von den Forschern markierte Anbieter sowie zusätzliche Endpunkte, die vorsorglich entfernt wurden. Es passt außerdem die Canary-Methode an, um eigene Prüfungen durchzuführen, überprüft Netzwerkpfade auf versteckte Weiterleitungen und verlangt Zusicherungen, bevor es einem Endpunkt ZDR zurückgibt.
Das Unternehmen veröffentlichte zudem Links zu Mitteilungen der Anbieter. Novita veröffentlichte einen Datenschutzhinweis zu MiniMax-Anfragen. Phala veröffentlichte einen vorläufigen Vorfallbericht. Together AI veröffentlichte eine separate Offenlegung.
Was OpenRouter nicht tat: die ausgeschlossenen Anbieter nennen, beziffern, wie viele Kunden betroffen waren, oder erklären, wie ein Anbieter, der die ZDR-Berechtigung verlor, sie überhaupt hatte. Diese Auslassungen lassen Kunden nicht erkennen, ob ihr eigener Verkehr über einen entfernten Endpunkt lief.
Together AIs separater Vorfall
Together AIs Mitteilung, veröffentlicht am 21. November, beschreibt ein anderes Versagen. Das Unternehmen sammelte Prompt-Proben zum Testen und speicherte sie in einem privaten Hugging-Face-Repository. Während der Entwicklung eines öffentlichen GitHub-Repositorys checkte ein KI-Coding-Agent einen Zugangsschlüssel ein, der Zugriff auf dieses private Repository gab.
Die automatische Prüfung des Unternehmens erkannte den offengelegten Schlüssel und machte den Commit rückgängig, doch während des Zeitfensters der Offenlegung erlangte eine unbefugte Partei ihn und lud die gespeicherten Proben herunter. Die Daten stammten aus Anfragen an MiniMax M3, GLM-5.2 und Kimi K2.6, überwiegend an vier Daten im Juni und Juli. Die Partei durchsuchte die Proben dann nach Zugangsdaten für andere Dienste und testete sie; fünf der getesteten Zugangsdaten waren Dragos-Canaries.
Together AI erklärte, es habe keine Hinweise auf weitere Prompt-Lecks über diesen Vorfall hinaus gefunden, arbeite mit einer Forensikfirma und der Strafverfolgung zusammen und habe ZDR zum Standard für neue Konten gemacht. Es prüfe nun außerdem Pull Requests auf Zugangsdaten und habe seine Regeln für KI-Coding-Agenten geändert.
Was die Untersuchung zeigen kann und was nicht
Die Studie sagt nicht, dass jeder Router leakt oder jeder Anbieter Datenschutzeinstellungen ignoriert. Sie sagt, dass die Kette lang genug und die Anreize schwach genug sind, dass es während eines fünfmonatigen Tests wiederholt zu Lecks kam. Dragos' eigene Empfehlung ist deutlich: Hosten Sie das Modell selbst, wenn die Daten sensibel sind, oder kaufen Sie direkt bei einem einzigen Anbieter mit einem Vertrag und einer Datenschutzrichtlinie. Wenn Sie einen Router nutzen, wählen Sie den vorgelagerten Anbieter, statt den Standardpool zu akzeptieren.
Für alle, die Quellcode, Kundendatensätze oder Zugangsdaten in ein Chatfenster einfügen, lautet die praktische Lehre, dass die Datenschutzeinstellung eine Aussage über den ersten Sprung ist. Sie reist nicht mit dem Prompt.
Einschränkungen
Dragos hat die kompromittierten Anbieter, die Verkäufer und das chinesische Labor nicht genannt, und OpenRouter hat die drei entfernten nicht genannt. Die Zuordnung der drei Kompromittierungen zu einem Gegner stützt sich auf gemeinsame Infrastruktur und zeitliche Nähe, nicht auf eine benannte Gruppe. Die Behauptung, dass Verkehr eines US-Anbieters ein chinesisches Labor erreichte, beruht darauf, dass derselbe Scraper auf beiden Pfaden ansprang, was ein starkes Indiz, aber kein Paketmitschnitt ist.
Together AIs Offenlegung ist die eigene Darstellung des Unternehmens, veröffentlicht nachdem Dragos es kontaktiert hatte, und sein Befund, dass keine weiteren Prompts abflossen, ist eine Aussage über seine bisherige Prüfung. OpenRouters Erklärung, es sei nicht kompromittiert worden, ist ebenfalls die eigene. Keine Aufsichtsbehörde hat Befunde veröffentlicht, und kein betroffener Kunde hat den Umfang des Entwendeten beschrieben.
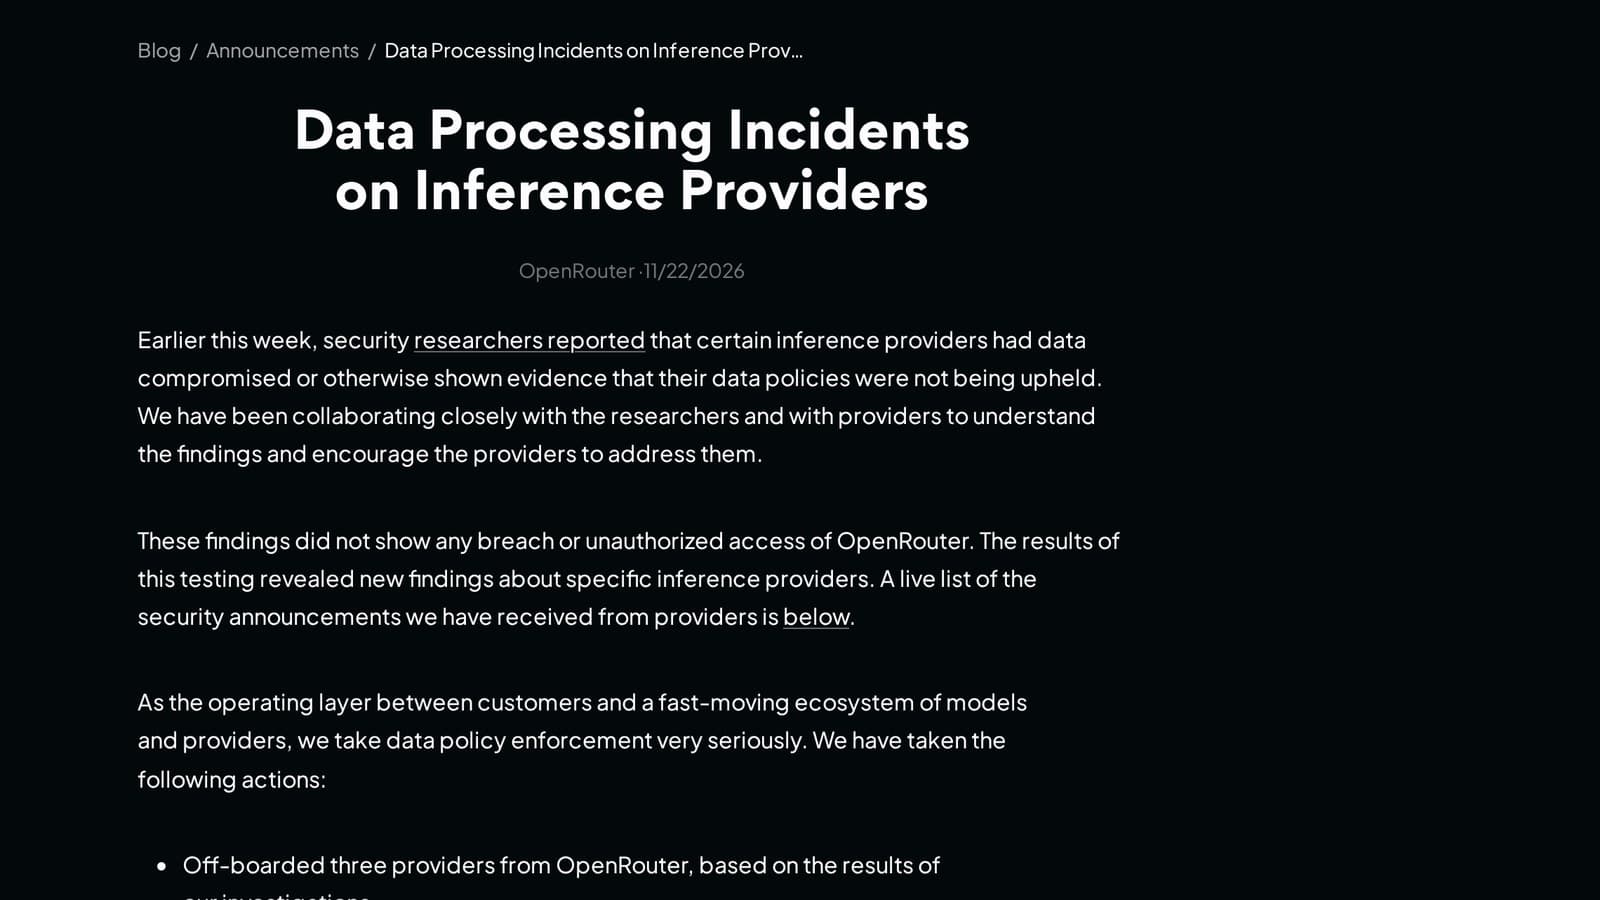
Titelbild: Ein Screenshot von OpenRouters Ankündigung „Data Processing Incidents on Inference Providers", veröffentlicht am 22. November 2026. Mit freundlicher Genehmigung von OpenRouter.
Tags
Häufige Fragen
- Wurde OpenRouter selbst gehackt?
- OpenRouter sagt nein. Das Unternehmen erklärte, die Befunde zeigten keinen Einbruch und keinen unbefugten Zugriff auf OpenRouter. Die Probleme lagen bei Inferenzanbietern und Wiederverkäufern, die Prompts aus seinem Marktplatz verarbeiten.
- Was ist ein Canary-Token und wie wurde er hier eingesetzt?
- Ein Canary-Token ist ein eindeutiges Geheimnis, etwa ein gefälschter AWS-Schlüssel oder eine URL, die nirgendwo sonst existiert. Dragos legte einen in jeden Test-Prompt und beobachtete dann, ob jemand versuchte, ihn zu nutzen, was zeigte, dass der Prompt abgeflossen war und ungefähr wo.
- Was bedeutet Zero Data Retention?
- Zero Data Retention ist eine Einstellung, die besagt, dass Prompts und Antworten nach der Inferenz nicht gespeichert werden. Die Studie fand Fälle, in denen als ZDR markierte Anfragen dennoch gelesen, gespeichert oder weitergeleitet wurden, sodass das Label nicht die erwartete Behandlung garantierte.
- Sind meine Prompts privat, wenn ich einen Anbieter der ersten Reihe direkt nutze?
- Sie sind weniger exponiert, aber nicht garantiert. Dragos erklärte, der direkte Weg zu einem einzigen Anbieter reduziere die Zahl der Parteien, die einen Prompt sehen können, lasse aber Raum für Datenvereinbarungen oder eine Kompromittierung bei diesem Anbieter.

TPW Editorial
Redaktion
Die Redaktion von TechPastWeek recherchiert und betreut jeden veröffentlichten Artikel. Jede Geschichte wird anhand von Primär- und glaubwürdigen Sekundärquellen geprüft und vor der Veröffentlichung redaktionell freigegeben.