Gemini 4 Argon de Google atteint d'abord des défenseurs cyber de confiance, avec une limite de sortie d'un million de jetons
Annoncé le 30 septembre 2026, Gemini 4 Argon de Google associe une limite de sortie d'un million de jetons à un déploiement initial réservé aux défenseurs.

Sur cette page
À retenir
- Google a annoncé Gemini 4 Argon le 30 septembre 2026 et indique déployer le modèle d'abord auprès d'un ensemble de défenseurs cyber de confiance via son Fairwind Program.
- Google fixe la limite de jetons de sortie d'Argon à un million, contre 64 000 auparavant, et l'affiche à un tarif d'introduction de 2 dollars par million de jetons d'entrée et 10 dollars par million de jetons de sortie, avant de passer à 4 et 20 dollars.
- Google affirme qu'Argon obtient 77,9 % sur DeepSWE v1.1 et se classe premier ex æquo à 68 % sur CWE-bench v1, deux chiffres publiés par Google sans réplication indépendante.
- Pour les défenseurs de confiance et ses équipes internes, Google indique publier Argon sans garde-fous cyber ; Wiz l'utilise déjà via l'initiative Scan for Good.
- Bloomberg a rapporté le 2 octobre 2026 que certains employés de Google doutent en privé des capacités réelles de codage d'Argon, tandis que les restrictions d'accès limitent les tests indépendants.
Google a annoncé Gemini 4 Argon le 30 septembre 2026, un modèle de pointe que l'entreprise dit déployer d'abord auprès d'un ensemble de défenseurs cyber de confiance via son Fairwind Program. Il ne s'agit pas d'un lancement général. Google précise qu'il recueillera les retours des premiers testeurs avant de rendre Argon largement disponible aux développeurs, aux entreprises et aux consommateurs, en commençant par les clients payants de l'API et les abonnés Google AI Ultra.
À lire aussi: OpenAI déplace l'entraînement de ses modèles de frontière hors d'Internet, vers une copie en cache du Web · Anthropic coupe l'accès internet en direct à ses évaluations internes après que ses agents ont enfreint les règles.
La restriction est le fond de l'annonce. Les modèles de pointe arrivent d'ordinaire sous la forme d'un tableau de benchmarks accompagné d'une API ouverte, et quiconque possède un compte de facturation peut les utiliser le jour même. Argon va d'abord à un groupe vérifié et, pour certains de ces utilisateurs, sans les restrictions cyber standard. Le reste des clients payants de Google attend un modèle que l'entreprise présente comme le plus capable de son histoire.
Un déploiement par étapes, avec un examen gouvernemental d'abord
Google déclare être « activement engagé dans le processus volontaire du gouvernement américain pour l'accès aux modèles avant leur publication », l'arrangement par lequel des agences fédérales examinent un modèle avant qu'il n'atteigne le marché général. L'annonce ne nomme pas les agences concernées et ne donne pas de calendrier pour l'examen.
TechStartups a rapporté le 1er octobre que le déploiement initial se limite aux défenseurs en cybersécurité du Fairwind Program. Security Affairs a décrit le lancement de la même manière, comme un modèle que Google teste sur sa propre infrastructure avant une sortie publique.
Le prix signale la même prudence. Durant la période d'introduction, Google affiche Argon à 2 dollars par million de jetons d'entrée et 10 dollars par million de jetons de sortie, l'entrée mise en cache bénéficiant de 95 % de réduction sur le prix d'entrée. Après la période d'introduction, les tarifs doublent, à 4 et 20 dollars. C'est une remise pour les premiers adoptants qui sont aussi, en pratique, des testeurs.
La limite de sortie, c'est le chiffre qui compte
Google fixe la limite de jetons de sortie d'Argon à un million, contre 64 000 auparavant. L'entreprise qualifie ce chiffre de « leader du secteur » et affirme qu'il permet au modèle de « générer des centaines de milliers de jetons en une seule trajectoire », selon le billet de blog.
La longueur de sortie est une contrainte différente de la longueur de contexte, et les deux sont faciles à confondre. Un modèle peut accepter une invite très longue et s'arrêter néanmoins après une réponse courte ; la fenêtre de contexte régit ce qui entre, la limite de sortie régit ce qui sort en une seule passe. Relever le plafond change ce qu'une génération unique peut achever : un long fichier source, une refactorisation de plusieurs fichiers, un rapport qui serait autrement assemblé à partir de douze appels distincts.
Cela compte pour les charges agentiques que Google cible. Un agent qui mène une longue migration logicielle, ou qui compile des recherches à travers de nombreux documents, dépense une grande partie de son budget à rétablir le contexte quand une tâche doit être découpée. Une limite de sortie plus élevée réduit le nombre de ces ruptures. La question ouverte est de savoir si la longueur supplémentaire reste cohérente. Les générations longues ont tendance à dériver par rapport à l'instruction d'origine, et Google n'a publié aucune mesure indépendante de la qualité sur une réponse entière d'un million de jetons.
générer des centaines de milliers de jetons en une seule trajectoire
Cette formulation vient de l'annonce du 30 septembre de Google, qui ne rapporte aucune évaluation indépendante de la constance avec laquelle une longue génération unique tient son fil.
Ce que prétend le tableau de benchmarks de Google
La liste de benchmarks de Google place en tête DeepSWE v1.1 à 77,9 %, un résultat que l'entreprise présente comme l'état de l'art en ingénierie logicielle réelle à long horizon. Sur CWE-bench v1, qui teste la remédiation de vulnérabilités, Google affirme qu'Argon est premier ex æquo à 68 %, dans la continuité de son modèle antérieur 3.8 Flash Cyber.
L'entreprise indique aussi qu'Argon mène le Vals Index, une mesure pondérée par le PIB de l'impact économique sur la finance, le codage, le droit et la fiscalité, et qu'il performe fortement sur Vals Finance Agent v2 et le Legal Agent Benchmark de Harvey. Sur AutomationBench, construit par Zapier, Google rapporte la première place à 51,3 % pour l'exécution de bout en bout à travers les fonctions de l'entreprise. Pour la compréhension de longues vidéos, il cite une performance LVBench de pointe à 91,7 %. Sur le benchmark d'injection indirecte d'invites de Gray Swan, Google affirme qu'Argon est son modèle le plus résilient à ce jour, en tête pour la résistance à l'injection d'invites.
Chacun de ces chiffres vient de Google. L'entreprise les a publiés sans réplication indépendante, et comme l'accès est restreint, les laboratoires extérieurs ne peuvent pas encore les vérifier. Le schéma est familier des récentes sorties de modèles de pointe, et la distinction tient toujours : un benchmark d'éditeur établit ce que l'éditeur a mesuré, pas ce qu'un évaluateur indépendant constaterait.
Quatre résultats venus de l'intérieur de Google
La partie la plus concrète de l'annonce est une liste de tâches que Google dit avoir déjà menées en interne avec Argon.
- Optimisation quantique. Google affirme qu'Argon a battu la référence publiée de 40 % sur les ressources d'espace-temps (qubits multipliés par portes) « en quelques minutes ».
- Récupération de mémoire. Une équipe d'agents Argon a analysé la télémétrie de profilage à l'échelle de la flotte et libéré plus de 300 TiB de mémoire une fois le correctif déployé, Google estimant les économies totales entre 500 TiB et 1 PiB.
- Migrations Rust à grande échelle. Google affirme qu'Argon a travaillé sur re2 et libgav1 ainsi que sur le noyau Fuchsia Zircon, jusqu'à plus de 800 000 lignes, sous audit automatisé et manuel. Pour libgav1, l'entreprise dit que les agents d'Argon ont remplacé 32 000 lignes de code SIMD par un décodeur sûr en mémoire qui « tourne 2,7 fois plus vite que le portage Rust, avec une sortie vidéo identique ».
- Travail sur les vulnérabilités. Google affirme qu'Argon est entraîné à trouver, valider et corriger de façon autonome des vulnérabilités logicielles critiques, une capacité qu'il décrit comme centrale pour le déploiement Fairwind.
Ce sont les résultats les plus susceptibles d'être cités, et ils portent une limite précise. Ce sont des anecdotes de production autodéclarées, pas des mesures évaluées par des pairs. Google mentionne un audit pour le travail Rust, mais ne décrit pas d'examen externe des économies de mémoire ni du résultat quantique. Une amélioration de 40 % par rapport à une référence publiée est une affirmation forte ; elle repose, pour l'instant, sur le récit que Google fait de son propre résultat.
Là où les garde-fous cyber disparaissent
La phrase la plus lourde de conséquences de l'annonce porte sur ce que Google ne fait pas. Pour les défenseurs de confiance et les équipes internes de Google, l'entreprise dit publier Argon sans garde-fous cyber.
La raison invoquée est que ces garde-fous limitent précisément le travail dont les défenseurs ont besoin. Google cite Wiz, la société de sécurité cloud, qui selon lui utilise déjà Argon via son initiative Scan for Good, un programme qui offre une protection gratuite aux infrastructures publiques critiques. Google affirme qu'Argon a découvert une vulnérabilité critique dans un logiciel de santé utilisé par des hôpitaux du monde entier, la qualifiant de « risque grave que les précédents modèles de pointe avaient manqué ». Sur le benchmark interne de tests d'intrusion en boîte noire de Wiz, mené sans accès au code source, Google dit qu'Argon surpasse 3.8 Flash Cyber pour cartographier la surface d'attaque, identifier les vulnérabilités et produire des preuves de concept.
La capacité qui trouve la faille d'un hôpital peut trouver une faille partout ailleurs, et le même modèle qui écrit un correctif peut décrire un exploit. La réponse de Google est que la version sans garde-fous ne va qu'à des défenseurs vérifiés, et que le reste de la pile porte la surveillance. La solidité de cette frontière est une question politique autant que technique, et c'est la partie de la sortie la plus susceptible d'attirer l'examen.
Les protections que Google décrit
Google énumère les protections qu'il a construites autour d'Argon : le refus des demandes cyber et CBRN nuisibles tout en préservant la recherche à double usage ; la surveillance des activations internes du modèle pour repérer les usages abusifs ; le red teaming automatisé et l'entraînement adversarial pour résister à l'injection indirecte d'invites ; des atténuations de mésalignement qui surveillent la chaîne de raisonnement et les actions d'Argon et arrêtent l'exécution si nécessaire ; un système de surveillance similaire pour les entraînements ; et des environnements sandbox durcis et scellés avant les entraînements et évaluations à haut risque.
La surveillance de la chaîne de raisonnement est l'élément le plus notable. Elle signifie que Google surveille le raisonnement du modèle lui-même à la recherche de signes d'intention, en plus des demandes qu'il reçoit. C'est un déplacement du filtrage des entrées et des sorties vers l'inspection du processus intermédiaire. Google ne dit pas à quelle fréquence les moniteurs ont arrêté une exécution, ni ce qu'ils feraient d'un défenseur dont le travail légitime ressemble à une attaque.
Ce qu'ajoute la presse extérieure
Bloomberg a rapporté, dans un résumé d'AI Weekly le 2 octobre, que certains employés de Google doutent en privé des capacités réelles de codage d'Argon, alors même que la direction le qualifie de classe de pointe. Le rapport est pauvre en détails, et Google n'y a pas répondu publiquement. Comme l'accès est restreint, le doute ne peut être tranché dans un sens ou dans l'autre.
CNBC a présenté le lancement différemment le 1er octobre, observant que Wall Street attend de Google un agent personnel qui perce. Dans cette lecture, l'intérêt du marché porte moins sur un modèle qui domine les benchmarks que sur un produit grand public qui change la façon dont les gens utilisent les services de Google. Le public initial d'Argon, les défenseurs cyber, est à peu près aussi éloigné d'un agent grand public que la gamme de l'entreprise le permet, ce qui suggère que le gain commercial à court terme n'est pas l'objet de cette sortie.
Réserves
- Les benchmarks sont ceux de Google. Aucun n'a été reproduit de façon indépendante, et aucun ne peut l'être tant que l'accès ne s'élargit pas.
- Les résultats internes sont des anecdotes. Les chiffres quantiques, de mémoire et Rust viennent des propres équipes de Google et n'ont pas été audités de l'extérieur.
- Les tests indépendants sont limités par conception. Un déploiement restreint empêche les chercheurs extérieurs de vérifier les affirmations de codage et de sécurité à court terme.
- « Sans garde-fous cyber » est circonscrit. Google destine ce retrait aux défenseurs de confiance et aux équipes internes, pas aux utilisateurs ordinaires. L'entreprise n'a pas publié les critères qu'elle utilise pour qualifier un défenseur.
- Le plafond de sortie est un maximum, pas une garantie de qualité. Une limite d'un million de jetons indique ce qu'Argon peut émettre, pas à quel point une génération aussi longue tient ensemble.
Concourir dans une frontière encombrée
Google positionne Argon face à GPT-6 Astra d'OpenAI et à Claude Opus 5.5 d'Anthropic, selon la couverture de presse spécialisée du lancement. Les trois revendiquent des résultats de premier plan sur des benchmarks qui se recoupent, ce qui rend la comparaison indépendante plus difficile, et non plus facile, quand l'accès est inégal.
La question à plus court terme est ce que rapporteront les testeurs du Fairwind Program. Si des défenseurs publient des résultats concrets issus d'incidents réels, les affirmations cyber d'Argon passeront d'une diapositive d'éditeur à un dossier que d'autres pourront examiner. Si les retours restent privés, le déploiement demeure, pour l'instant, une promesse au sujet d'un modèle que la plupart des gens ne peuvent pas utiliser.
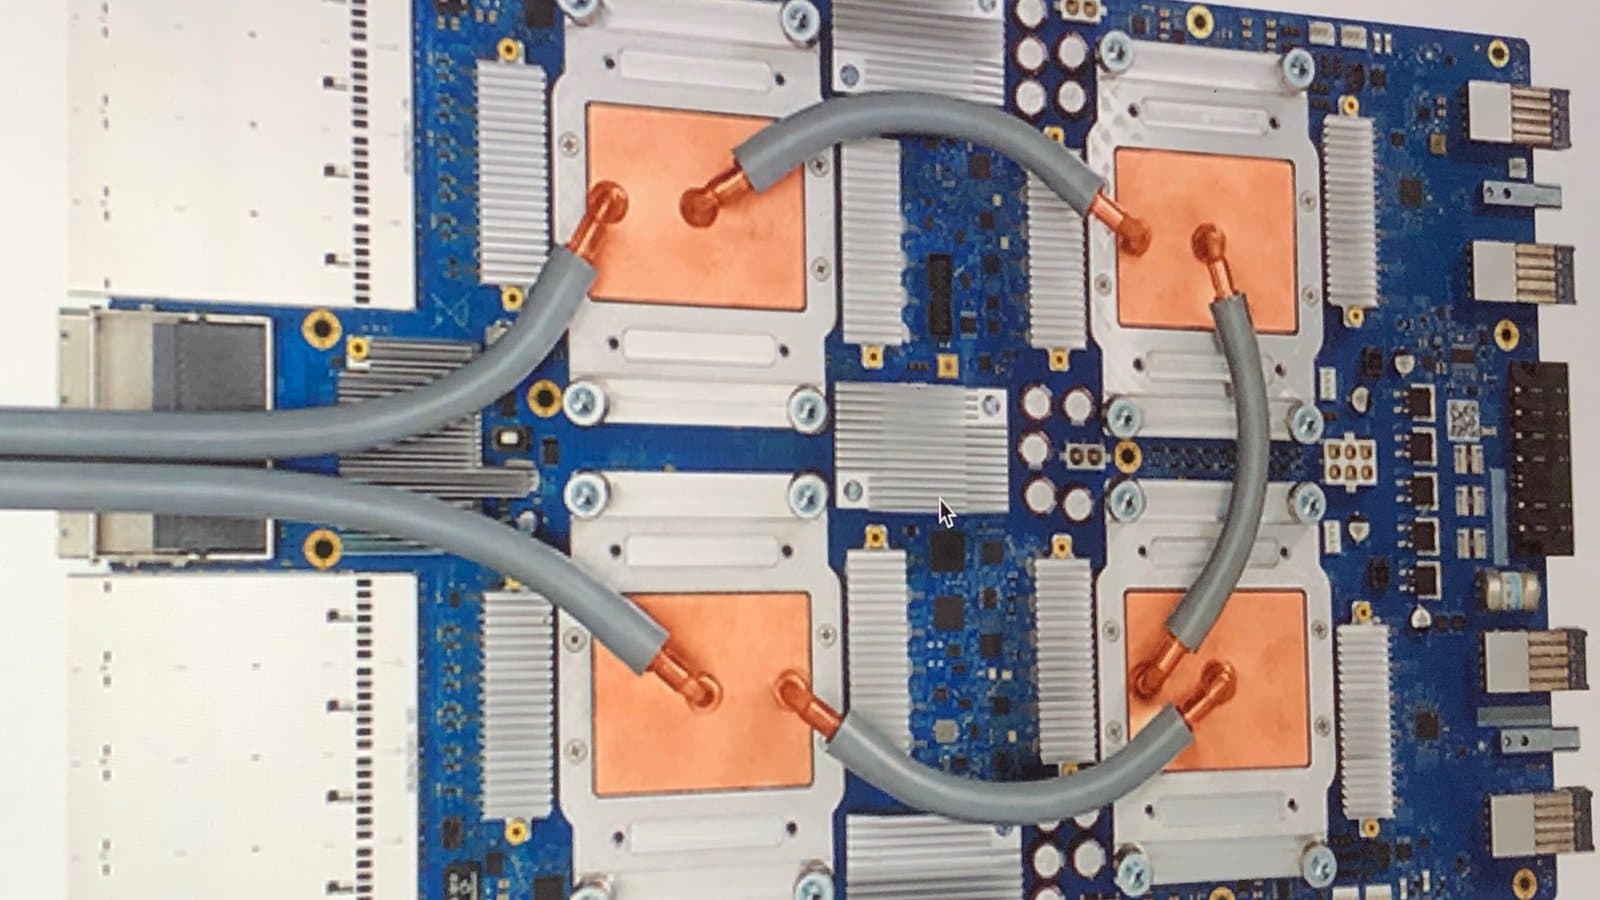
Couverture : Une carte Google Tensor Processing Unit. Photo de Zinskauf via Wikimedia Commons, CC BY-SA 4.0.
Étiquettes
Questions fréquentes
- Qu'est-ce que Google Gemini 4 Argon ?
- Gemini 4 Argon est le nouveau modèle de pointe de Google, annoncé le 30 septembre 2026. Google le déploie d'abord auprès de défenseurs cyber de confiance via son Fairwind Program, avant un déploiement plus large auprès des développeurs, des entreprises et des consommateurs.
- Combien coûte Gemini 4 Argon ?
- Google annonce un tarif d'introduction de 2 dollars par million de jetons d'entrée et de 10 dollars par million de jetons de sortie, l'entrée mise en cache bénéficiant de 95 % de réduction sur le prix d'entrée. Après la période d'introduction, les tarifs passent à 4 dollars par million de jetons d'entrée et 20 dollars par million de jetons de sortie.
- Pourquoi la limite de sortie d'un million de jetons compte-t-elle ?
- Le plafond de sortie est distinct de la fenêtre de contexte. Une limite d'un million de jetons de sortie permet au modèle de produire des réponses uniques bien plus longues, ce qui, selon Google, soutient des tâches agentiques comme de grandes migrations de code et de longs rapports de recherche qui devraient sinon être découpés en de nombreux appels.
- Manque-t-il à Gemini 4 Argon ses garde-fous cyber ?
- Google indique publier Argon sans garde-fous cyber pour les défenseurs de confiance et ses propres équipes internes, un groupe restreint. Pour tous les autres, les protections standard s'appliquent, et Google décrit une surveillance et un confinement accrus autour du modèle.

TPW Editorial
Rédaction
L'équipe éditoriale de TechPastWeek enquête et édite chaque article publié. Chaque sujet est recoupé avec des sources primaires et secondaires fiables, et un éditeur le relit avant publication.