Check Points Gaia-Lücke wird ausgenutzt, CISA verlangt Patches bis Montag
CISA nahm CVE-2026-123039 am 13. November in die Liste ausgenutzter Schwachstellen auf, nachdem Check Point Angriffe mit Root-Zugriff bestätigt hatte.

Auf dieser Seite
Die wichtigsten Punkte
- CISA nahm CVE-2026-123039 am 13. November 2026 in den Katalog bekanntermaßen ausgenutzter Schwachstellen auf, eine lokale Rechteausweitungslücke in Check Point Gaia OS.
- Die Lücke erlaubt einem lokalen Nutzer, Befehle über einen für alle beschreibbaren Socket an einen Daemon mit root-Rechten zu senden und als root ausführen zu lassen.
- Check Point zufolge verketteten Angreifer die Lücke mit PHP2Shell, um in Mobile-Access-Portale einzudringen und dann auf der Appliance aufzusteigen.
- Das Unternehmen beobachtete Ausnutzung gegen ein paar Dutzend Kunden in einer einzigen Region, alle auf ungepatchten Systemen.
- Zivile US-Bundesbehörden hatten bis zum 16. November Zeit zu patchen; die Korrekturen von Check Point stecken im November Jumbo Hotfix.
Check Point hat am 12. November 2026 bestätigt, dass Angreifer eine lokale Rechteausweitungslücke in seinem Betriebssystem Gaia ausgenutzt haben, und die US-Behörde für Cybersicherheit und Infrastrukturschutz (CISA) nahm die Schwachstelle am nächsten Tag in ihren Katalog bekanntermaßen ausgenutzter Schwachstellen auf. Die Lücke CVE-2026-123039 erlaubt einem Nutzer, der bereits Fuß auf einer Check-Point-Appliance gefasst hat, Befehle als root auszuführen.
Zum Weiterlesen: China zugeordnete Hacker nutzten vCenter-Zero-Day Wochen vor dem Patch · JPMorgan Chase: Sicherheitslücke bei Dienstleistern gab Kundennamen und E-Mail-Adressen preis.
Der Eintrag von CISA setzt für zivile US-Bundesbehörden eine Frist zur Behebung bis zum 16. November 2026. Die Lücke hat einen CVSS-Wert von 7.8, unter der üblichen Schwelle von 9.0 für "kritisch", doch die Kombination aus Root-Zugriff auf einem Edge-Gerät und bestätigter Ausnutzung macht sie für jeden dringend, der ein betroffenes Gateway oder einen Management-Server betreibt.
Check Point erklärte, die beobachteten Angriffe hätten nicht mit dieser Lücke begonnen. Sie begannen mit PHP2Shell, einem Paar von Schwachstellen in der PHP-Laufzeit, das einem Angreifer Codeausführung über eine Webanfrage erlaubt, und nutzten dann CVE-2026-123039, um von einem kompromittierten Portal zur Kontrolle der darunterliegenden Appliance zu gelangen.
Wie die Gaia-Lücke funktioniert
Gaia OS betreibt einen Dienst namens dynamic_server, der DynamicCLI-Befehle verarbeitet. Der Daemon läuft als root. Er empfängt Anfragen über einen lokalen Socket unter /tmp/dynamic_socket. Auf anfälligen Systemen hat dieser Socket die Rechte 0777, das heißt jeder lokale Nutzer kann hineinschreiben. Der Daemon authentifiziert den Prozess, der sich verbindet, nicht. Er liest den Befehl und führt ihn mit seinen eigenen root-Rechten aus.
Das genügt, um aus einem gering privilegierten Konto oder einer kompromittierten Anwendung die volle Kontrolle über die Firewall oder den Management-Server zu machen. Es ist keine Remote-Code-Execution-Lücke: Ein Angreifer erreicht den Socket nicht über das Netzwerk. Der Socket ist lokal, und ohne bereits laufenden Code auf der Appliance lässt er sich nicht nutzen.
Der Unterschied ist für Verteidiger wichtig. Nur den Einstiegspunkt zu patchen reicht nicht, wenn der Angreifer schon einen Weg hat, Code auf der Box auszuführen. Die Gaia-Lücke ist eine zweite Tür, und sie führt in denselben Raum.
Die Advisory von Check Point listet die betroffenen Releases R81, R81.10, R81.20, R82, R82.10 und R82.20. Zu den betroffenen Produkten gehören Force Firewalls, Security Gateways, Management- und Log-Server, Multi-Domain-Management- und Logging-Systeme sowie Maestro Orchestrator. Spark Firewalls und Smart-1 Cloud sind nicht betroffen.
Die Korrekturen stecken im November Jumbo Hotfix Accumulator: R82.20 Take 14, R82.10 Take 52, R82 Take 132 und R81.20 Take 174. R81 und R81.10 sind als Releases am Ende des Supports gelistet, das heißt Organisationen, die sie noch betreiben, bekommen keinen unterstützten Fix. Die Advisory rät Administratoren, die nicht sofort patchen können, den Prozess dynamic_server zu stoppen und am Neustart zu hindern. Das blockiert den Weg zur Rechteausweitung, deaktiviert aber auch die Dynamic-CLI-Befehle, die von dem Dienst abhängen.
Was die Angreifer nach dem Root-Zugriff taten
Der Incident-Report von Check Point beschreibt eine Kette, die weit über Rechteausweitung hinausging. Die Angreifer nutzten zuerst PHP2Shell (CVE-2026-109618 und CVE-2026-109619) gegen ein Mobile-Access-Portal aus. Nachdem sie Codeausführung auf dem Portal hatten, erlangten sie mit CVE-2026-123039 root-Rechte auf der Appliance. Dann installierten sie PHP-Webshells mit Namen nach dem Muster zz*.tpl im Template-Verzeichnis des Portals.
Dem Bericht zufolge betrieben die Angreifer eine Hintertür namens TSGA, zuerst als /tmp/CPconfigdaemon und später von einem dauerhaften Ort namens slot_CPconfigdaemon. Eine Komponente namens TSProxy platzierte /lib/libcpfwcommon.so und fing Netzwerkfunktionen in Prozessen der Appliance ab. Die Angreifer bewegten sich außerdem per SSH seitwärts in VMware-ESXi-Infrastruktur und führten destruktive Werkzeuge aus. Bei einigen Opfern wurde der Speicher gelöscht, so die Darstellung von Check Point.
Check Point erklärte, es habe Ausnutzung gegen "a couple of dozen customers" beobachtet. Die kompromittierten Systeme seien ungepatcht gewesen, in einer einzigen Region, und betroffene Kunden seien in Echtzeit informiert worden. Der Bericht nennt Indikatoren, darunter zwei scannende Quelladressen, PHP-Session-Dateien mit der Zeichenfolge upload_progress_pwn, Prozesse oder Binärdateien nach dem Namensmuster CPconfigdaemon, Scanner- oder Wiper-Werkzeuge unter /tmp oder /temp und eine Notiz im Erpresserstil, die sich auf "Dream Annexation" bezieht, ohne Zahlungsforderung.
Das Unternehmen erklärte außerdem, ein Hotfix für PHP2Shell sei seit dem 23. Oktober verfügbar gewesen, etwa eine Woche vor der ersten Angriffswelle. Dieses Detail verschiebt einen Teil der Geschichte von einem Wettlauf um eine Zero-Day-Lücke zu einem Patch-Versäumnis. Die Gaia-Lücke war bei Beginn der Angriffe nicht öffentlich, doch der Einstiegspunkt war behebbar.
CVE-2026-123039 setzt lokalen Zugriff voraus. Das Patchen des PHP2Shell-Einstiegspunkts schließt den von Check Point beobachteten Weg, doch die Gaia-Lücke bleibt für jeden ausnutzbar, der bereits Codeausführung auf einer Appliance hat. Installieren Sie den November Jumbo Hotfix und verlassen Sie sich nicht nur auf den Portal-Fix.
Warum die Frist von CISA zählt
Der KEV-Katalog ist eine Liste von Schwachstellen, die in freier Wildbahn ausgenutzt wurden. Steht eine CVE darin, müssen zivile US-Bundesbehörden sie binnen einer festgelegten Frist beheben, nach der Binding Operational Directive 26-04. Die Frist vom 16. November ist kurz, was sowohl die bestätigte Ausnutzung als auch den bereits verfügbaren Patch widerspiegelt.
Der KEV-Eintrag bindet private Unternehmen nicht. Er wirkt als Signal. Viele Sicherheitsteams nutzen den Katalog als Priorisierungsliste, und ein KEV-Eintrag ist oft der Punkt, an dem eine Schwachstelle von "beim nächsten Wartungsfenster patchen" zu "jetzt patchen" wird.
Für Check-Point-Kunden geht die praktische Frage über das Patchen des Gateways hinaus. Sie lautet, ob die Appliance vor dem Patch kompromittiert wurde. Die Advisory von Check Point rät Administratoren, /var/log/dynamicCli.log nach Befehlen zu durchsuchen, die nicht den erwarteten Clish-Wrapper nutzen, nach den Artefakten TSGA und TSProxy zu suchen und unerklärte Lücken in den Firewall-Traffic-Logs zu prüfen. Ein gepatchtes System kann noch immer einen Angreifer enthalten.
Das ist der schwierigere Teil dieses Vorfalls. Root auf einer Firewall ist eine ernste Position. Das Gerät sitzt zwischen Netzen, beendet VPNs und hält Konfiguration und Zugangsdaten. Ein Angreifer mit root kann Traffic lesen, Regeln ändern, Konten anlegen und die Management-Ebene erreichen. Check Point erklärt, seine Incident-Response-Teams hätten mit betroffenen Kunden gearbeitet, doch eine vollständige Liste dessen, worauf die Angreifer zugriffen oder wie lange sie blieben, wurde nicht veröffentlicht.
Das größere Muster
Der Fall Check Point reiht sich in eine Serie von Kompromittierungen von Edge-Geräten im Jahr 2026 ein. Angreifer haben wiederholt VPN-Gateways, Firewalls und Remote-Access-Appliances angegriffen, weil diese Geräte aus dem Internet erreichbar sind, privilegierte Dienste betreiben und oft von kleinen Teams verwaltet werden, die langsam patchen. Die SSHole-OpenSSH-Lücke wurde innerhalb von Stunden nach dem Fix ausgenutzt. Die Zero-Days in N-able N-central zwangen einen Anbieter, seine gehostete Plattform offline zu nehmen.
Der gemeinsame Faden ist kein einzelner Softwarefehler. Es ist die Schwierigkeit, ein Gerät am Netzrand zugleich erreichbar und aktuell zu halten. Eine Firewall, die von überall leicht zu verwalten ist, ist auch eine Firewall mit Verwaltungsangriffsfläche. Ein VPN-Portal, das Logins aus dem Internet annimmt, ist ein Ziel. Die Gaia-Lücke fügt einen lokalen Eskalationsschritt hinzu, das heißt ein Angreifer, der am Portal vorbeikommt, braucht keine zweite Remote-Lücke.
Check Point hat Fixes und Indikatoren veröffentlicht. Es hat die betroffenen Kunden, die Region oder die Angreifer nicht genannt. Die Erklärung des Unternehmens beschreibt die Zahl kompromittierter Systeme als ein paar Dutzend, klein gemessen an der Kundschaft, aber nicht klein für die betroffenen Organisationen.
Einschränkungen
Die Details zur Ausnutzung stammen aus Advisory und Blog von Check Point, BleepingComputer berichtet dieselbe Kundenzahl. Das Unternehmen hat keine vollständige Opferliste, keine Zeitleiste für jede Intrusion und keine Zuschreibung veröffentlicht. Die Zahl "a couple of dozen" ist die Zählung von Check Point für bestätigte Kompromittierungen, keine Schätzung aller exponierten Systeme.
Der CVSS-Wert von 7.8 spiegelt die Voraussetzung lokalen Zugriffs. Er erfasst nicht die Wirkung von root auf einem Security Gateway, weshalb der KEV-Eintrag mehr wiegt als der Wert allein. Die Frist von CISA gilt für zivile US-Bundesbehörden, nicht für Betreiber im Privatsektor.
Die Liste betroffener Versionen und die Take-Nummern der Hotfixes stammen aus der Advisory von Check Point. Administratoren sollten den richtigen Take für ihr Release prüfen, statt anzunehmen, ein einziges Update decke jeden Zweig ab. R81 und R81.10 sind am Ende des Supports und haben keinen unterstützten Fix.
Die Darstellung von Check Point besagt, bei einigen Opfern sei ESXi-Speicher gelöscht worden. Das Unternehmen hat keine Zahl dieser Fälle und keine vollständige forensische Zeitleiste veröffentlicht. Die Notiz "Dream Annexation" wird als Erpresser-Notiz ohne Zahlungsforderung beschrieben; sie ist kein Beleg für eine konventionelle Ransomware-Operation.
Worauf zu achten ist
Der unmittelbare Schritt ist das Patchen, der zweite die Suche. Die Indikatoren von Check Point sind konkret genug, um danach zu suchen: die Socket-Rechte, die Einträge im dynamicCli-Log, die Dateinamen von TSGA, die TSProxy-Bibliothek. Eine Organisation, die eines davon findet, sollte annehmen, dass die Appliance kompromittiert und nicht nur exponiert war.
Die größere Frage ist, wie Check Point und seine Kunden mit den Zweigen am Ende des Supports umgehen. R81 und R81.10 sind weiter als betroffen gelistet, und die Advisory bietet dafür nur einen Workaround. Das lässt eine Gruppe von Appliances zurück, die von einer Dienstabschaltung abhängt statt von einem Fix.
Die Frist von CISA am 16. November wird schnell vorbei sein. Das Zeitfenster für Ausnutzung schließt sich damit nicht.
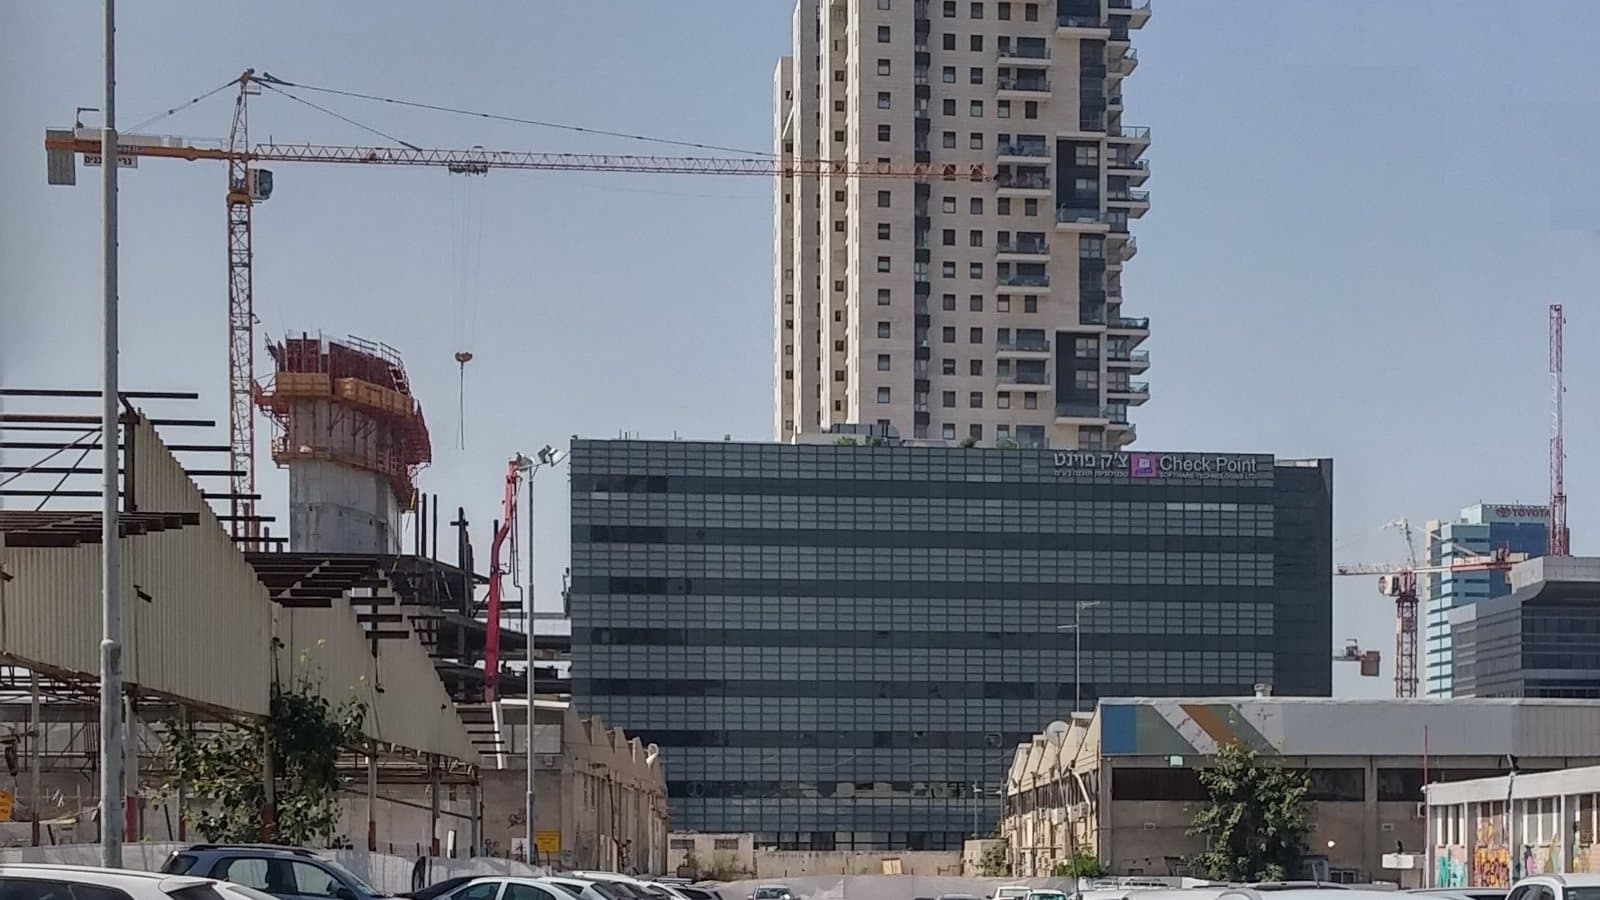
Titelbild: der Hauptsitz von Check Point in Tel Aviv. Foto von דוד שי, CC BY-SA 3.0, via Wikimedia Commons.
Tags
Häufige Fragen
- Was ist CVE-2026-123039?
- Es ist eine lokale Rechteausweitungslücke in Check Points Gaia OS. Ein lokaler Nutzer kann in den Steuerungs-Socket von DynamicCLI schreiben und Befehle von einem Daemon mit root-Rechten ausführen lassen, ohne Authentifizierung.
- Lässt sich die Lücke aus der Ferne ausnutzen?
- Nicht allein. Ein Angreifer braucht zuerst lokale Codeausführung auf der Appliance. Check Point zufolge nutzten die beobachteten Angriffe PHP2Shell, um diesen Fuß zu fassen, und stiegen dann mit CVE-2026-123039 auf.
- Welche Check-Point-Produkte sind betroffen?
- Force Firewalls, Security Gateways, Management- und Log-Server, Multi-Domain-Management- und Logging-Systeme sowie Maestro Orchestrator. Spark Firewalls und Smart-1 Cloud sind nicht betroffen.
- Was sollten Administratoren tun?
- Den November Jumbo Hotfix im jeweils angegebenen Take-Level installieren. Ist das nicht möglich, den Prozess dynamic_server stoppen und am Neustart hindern, dann /var/log/dynamicCli.log auf Befehle ohne den üblichen Clish-Wrapper prüfen.

TPW Editorial
Redaktion
Die Redaktion von TechPastWeek recherchiert und betreut jeden veröffentlichten Artikel. Jede Geschichte wird anhand von Primär- und glaubwürdigen Sekundärquellen geprüft und vor der Veröffentlichung redaktionell freigegeben.