Polizei beschlagnahmt 235 Server und 6,4 Millionen gestohlene Zugangsdaten bei einer Malware-Razzia
Europols Operation Endgame hat Infrastruktur von Gootloader, CastleRAT und StealC in neun Ländern abgeschaltet und 6,4 Millionen Opfer-Zugangsdaten gefunden.

Auf dieser Seite
Die wichtigsten Punkte
- Die Polizei in neun Ländern beschlagnahmte 235 Server und 257 Domains, die mit Gootloader, CastleRAT und StealC verbunden sind, teilte Europol am 12. November 2026 mit.
- Die Ermittler identifizierten etwa 6,4 Millionen gestohlene Zugangsdaten, die mehr als 40.000 Opfern in der kriminellen Infrastruktur gehören.
- Gootloader verlor 14 Server und 218 Domains, und 681 kompromittierte Websites wurden bereinigt.
- CastleRAT verlor 120 Server und 39 Domains, StealC 102 Server in einer Aktion, die im Juni 2026 begonnene Arbeit fortsetzt.
- Europol erklärte, Opferdaten zu CastleRAT würden an Have I Been Pwned weitergegeben, damit betroffene Nutzer gewarnt werden können.
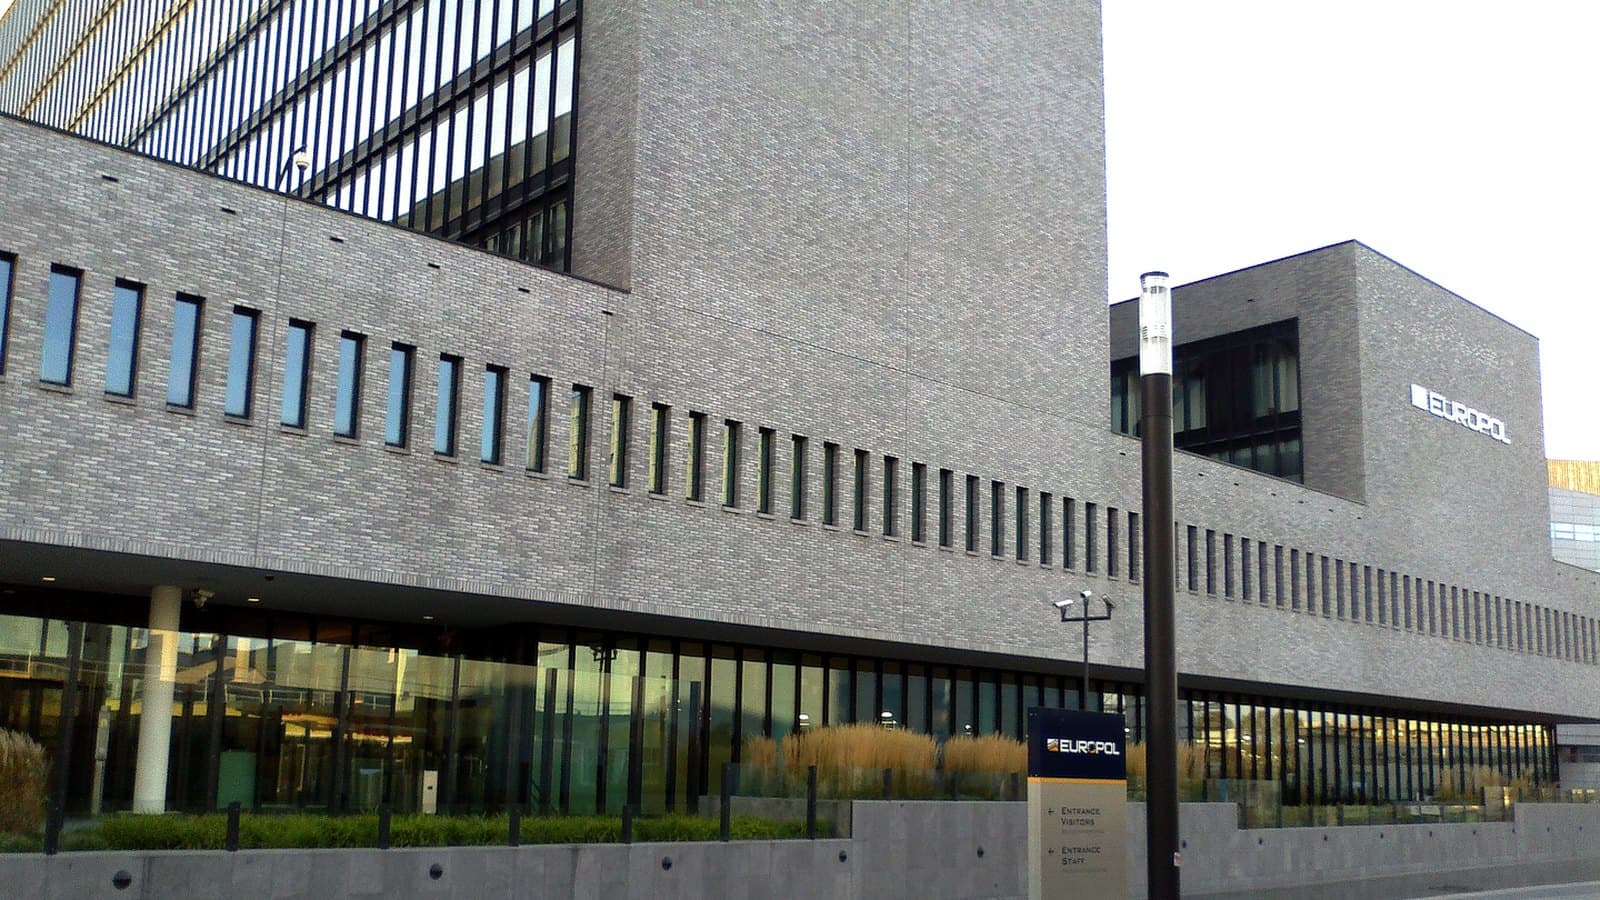
Die Polizei in neun Ländern hat 235 Server und 257 Domains beschlagnahmt, die von drei Malware-Operationen genutzt wurden, teilte Europol mit am 12. November 2026, in der jüngsten Phase seiner Kampagne Operation Endgame. Die Ermittler identifizierten zudem etwa 6,4 Millionen gestohlene Zugangsdaten innerhalb der kriminellen Infrastruktur, die mehr als 40.000 Opfern gehören.
Zum Weiterlesen: China zugeordnete Hacker nutzten vCenter-Zero-Day Wochen vor dem Patch · JPMorgan Chase: Sicherheitslücke bei Dienstleistern gab Kundennamen und E-Mail-Adressen preis.
Die Ziele waren Gootloader, ein Loader, der gefälschte Rechtsdokumente auf kompromittierten Websites platziert; CastleRAT, ein Remote-Access-Trojaner, der Angreifern die Kontrolle über infizierte Rechner gibt; und StealC, ein Infostealer, der Passwörter, gespeicherte Logins und digitale Identitäten zum Weiterverkauf sammelt. Alle drei sitzen in der Lieferkette, die in Ransomware, Betrug und Erpressung endet.
Die Aktion folgt einer Reihe von Offenlegungen zu Zugangsdaten-Diebstahl und Erpressung, darunter die N-able-N-central-Zero-Days und die GitHub-wfx-loot-Kampagne. Jeder Fall ist anders, doch sie teilen ein Muster: Angreifer wollen gültige Zugangsdaten, weil gültige Zugangsdaten schwerer zu erkennen sind als Malware.
Beteiligt waren Bulgarien, Kanada, Dänemark, Deutschland, Moldau, die Niederlande, Polen, das Vereinigte Königreich und die Vereinigten Staaten. Europol und Eurojust koordinierten die Aktion, private Partner unterstützten die technische Arbeit. Das US-Justizministerium kündigte eigene Beschlagnahmen gegen Gootloader an, darunter mehr als 100 Server und Domains, die zur Verbreitung und Steuerung der Malware dienten, so CyberScoop.
Was jede Abschaltung entfernte
Gootloader war die Verbreitungsebene. Seine Betreiber kompromittierten Websites, oft WordPress-Installationen, und platzierten Seiten, die wie Rechtsdokumente oder Geschäftsunterlagen aussahen. Wer die Datei herunterlud, installierte den Loader, der dann nachlud, was immer die Betreiber liefern wollten, einschließlich Ransomware. Die Polizei beschlagnahmte 14 Server und 218 Domains von Gootloader und entfernte Malware von 681 kompromittierten Websites.
CastleRAT war die Fernsteuerungsebene. Es ist seit 2025 bekannt, und Europol beschreibt es als darauf ausgelegt, schwer erkennbar zu sein. Angreifer nutzten es, um Zugang zu infizierten Rechnern zu halten, Daten zu verschlüsseln und IT-Systeme lahmzulegen. Die Operation nahm 120 Server und 39 Domains außer Betrieb. CastleRAT ist auch die Quelle der Opferbenachrichtigungen: Europol erklärte, Daten zum Trojaner gingen an Benachrichtigungsdienste, darunter Have I Been Pwned, sodass Menschen, deren Zugangsdaten gestohlen wurden, möglicherweise einen Hinweis erhalten.
StealC war die Ebene der Zugangsdaten. Es zog Passwörter und gespeicherte Logins von infizierten Rechnern, damit sie an andere Kriminelle verkauft werden konnten, die sie für Kontoübernahmen, Betrug und weitere Eindringversuche nutzten. Die Polizei beschlagnahmte 102 Server. Die Aktion setzt die Arbeit gegen StealC fort, die im Juni 2026 begann, was nahelegt, dass die Infrastruktur eher neu aufgebaut und ersetzt als dauerhaft zerstört wird.
Die Arbeitsteilung ist wichtig. Ein einzelner Einbruch nutzt oft alle drei: Gootloader kommt hinein, StealC nimmt die Zugangsdaten, CastleRAT hält den Rechner. Eine Ebene abzuschalten kann die Kette stören, doch die Betreiber können einen Loader schneller ersetzen als ein Remote-Access-Werkzeug, das bereits im Netz eines Opfers installiert ist.
Warum Zugangsdaten das eigentliche Ziel sind
Die Zahl 6,4 Millionen ist die wichtigste in der Ankündigung. Gestohlene Zugangsdaten sind die Währung der Ransomware-Ökonomie. Sie erlauben einem Angreifer, sich als legitimer Nutzer anzumelden, Perimeterverteidigungen zu umgehen und sich auf Backups und Domänencontroller zuzubewegen. Ein Zugangsdatum, das an einem Unternehmens-VPN funktioniert, ist mehr wert als ein Stück Malware, das erneut zugestellt werden muss.
Die Zahl von 40.000 Opfern ist kleiner als die Zahl der Zugangsdaten, weil ein infizierter Rechner Logins für viele Dienste enthalten kann. Der Unterschied ist wichtig für alle, die ihre eigene Exposition einschätzen. Ein einziger kompromittierter Laptop kann Zugangsdaten für E-Mail, Cloud-Speicher, Banking, soziale Medien und interne Anwendungen enthalten. Die Aktion stellte Zugangsdaten sicher, nicht unbedingt die Mittel, alle davon zu nutzen.
Have-I-Been-Pwned-Benachrichtigungen sind die praktische Folge. Wenn ein Zugangsdatum im CastleRAT-Datensatz auftaucht, erfährt der Nutzer, welche Adresse betroffen war, und kann das Passwort ändern. Der Dienst teilt Nutzern nicht mit, welche Malware sie infiziert hat oder wie das Zugangsdatum erbeutet wurde. Er ist ein Ausgangspunkt für die Behebung, kein vollständiger Incident-Report.
Ein Passwort zu ändern reicht nicht, wenn dasselbe Passwort anderswo verwendet wird oder das infizierte Gerät noch Malware trägt. Europols Rat lautet, Zugangsdaten zu ändern, Mehrfaktor-Authentifizierung zu aktivieren und Schwachstellen zu patchen, in dieser Reihenfolge.
Das WordPress-Problem
Gootloaders Geschäftsmodell hing von kompromittierten Websites ab, und WordPress ist das größte Ziel, weil es einen großen Teil des Webs betreibt. Die Betreiber brauchten nicht in jedem Fall eine neue Schwachstelle; die Kampagne stützte sich auf Seiten, die bereits kompromittiert waren. Sobald sie Zugang hatten, platzierten sie Seiten, die wie Rechtsdokumente aussahen, und warteten darauf, dass Besucher sie herunterluden.
Die 681 bereinigten Websites sind ein Bruchteil der Seiten, die Gootloader über seine Lebensdauer genutzt hat. Die deutsche Polizei erklärte, der Loader habe seit seinem ersten Auftreten 2020 Millionen Computer infiziert weltweit. Diese Geschichte erklärt, warum die Abschaltung bedeutend, aber nicht endgültig ist. Die Betreiber haben schon früher neu aufgebaut, und das Affiliate-Netzwerk, das bei ihnen Zugang kauft, hat einen Anreiz, die Pipeline offen zu halten.
Für Website-Betreiber ist die Lehre unglamourös. Plugins und Themes patchen, ungenutzte Konten entfernen, Zwei-Faktor-Authentifizierung für Admin-Logins aktivieren und auf unerwartete Dateien achten. Gootloaders gefälschte Rechtsdokumentseiten sind darauf ausgelegt, langweilig zu wirken, und deshalb funktionieren sie. Wer zu einem Vertrag oder einer Gerichtsakte recherchiert, ist bereits in der richtigen Verfassung, eine Datei herunterzuladen.
Die Grenzen einer Abschaltung
Polizeiaktionen gegen Malware-Infrastruktur folgen einem vertrauten Muster. Die Server gehen herunter, die Betreiber verlieren den Zugang, und die Affiliates, die die Malware gekauft haben, suchen fieberhaft nach Alternativen. Innerhalb von Wochen erscheinen einige derselben Dienste auf neuer Infrastruktur wieder. Die Störung ist real, aber vorübergehend, solange die Menschen hinter der Operation nicht verhaftet werden oder das Geschäftsmodell unrentabel wird.
Der Wert der Operation liegt in der Störung und der Warnung. Sie zwang die Betreiber zum Neuaufbau, sie gab Opfern einen Hinweis, den sie sonst nicht erhalten hätten, und sie erzeugte eine öffentliche Liste von Indikatoren, die Verteidiger nutzen können. Das sind reale Gewinne, auch wenn die Malware zurückkehrt.
Die andere Grenze ist der Umfang. Operation Endgame zielt auf die Dienste, die Ransomware unterstützen, nicht auf die Ransomware-Banden selbst. Sie kann einen Loader oder einen Markt für Zugangsdaten entfernen, aber nicht die Nachfrage nach Zugang. Solange Lösegeldzahlungen profitabel sind, wird jemand die Lieferkette neu aufbauen.
Die 6,4 Millionen Zugangsdaten erinnern auch daran, dass der Schaden die Server überdauert. Ein vor einem Jahr gestohlenes Zugangsdatum kann heute noch gültig sein, wenn das Passwort nie geändert wurde. Die Abschaltung gibt Opfern eine Gelegenheit zu handeln. Sie handelt nicht für sie.
Vorbehalte
Die Zahlen in der Ankündigung stammen von Europol. Die 6,4 Millionen Zugangsdaten sind jene, die in der beschlagnahmten Infrastruktur gefunden wurden, nicht jedes Zugangsdatum, das die drei Operationen je gestohlen haben. Die 40.000 Opfer sind jene, die Ermittler mit den Daten verbinden konnten, nicht die vollständige Zahl infizierter Rechner. Europol hat keine vollständige Liste von Verhaftungen oder Anklagen veröffentlicht.
Die Aktion entfernte Server und Domains, nicht die Malware-Familien. Gootloader, CastleRAT und StealC haben schon früher neu aufgebaut, und die Affiliates, die Zugang kaufen, haben einen Anreiz, sie weiter zu nutzen. Die Abschaltung erhöht die Betriebskosten. Sie garantiert nicht, dass die Operationen enden.
Have I Been Pwned kann nur jene Zugangsdaten abgleichen, die es auswerten und verifizieren kann. Eine Benachrichtigung ist eine nützliche Warnung, kein Beweis dafür, dass ein Konto sicher ist oder dass jedes exponierte Passwort gefunden wurde.
Worauf zu achten ist
Zuerst ist die Benachrichtigungswelle von Have I Been Pwned zu beobachten. Größe und Zeitpunkt der Warnungen werden zeigen, wie viele der 6,4 Millionen Zugangsdaten sich mit aktiven Konten abgleichen lassen. Eine große Welle wäre eine nützliche öffentliche Warnung. Eine kleine würde nahelegen, dass ein Großteil der Daten alt oder unvollständig ist.
Zweitens, ob CastleRAT und StealC neu aufbauen. Beide sind in früheren Operationen aufgetaucht, und beide haben Affiliate-Netzwerke, die von ihnen abhängen. Neue Infrastruktur würde zeigen, dass die Abschaltung die Kosten erhöht hat, ohne die zugrunde liegende Ökonomie zu verändern.
Drittens das US-Verfahren gegen Gootloader. Die Beschlagnahmen des Justizministeriums sind von Europols Aktion getrennt und könnten mit Anklagen oder Sanktionen einhergehen. Diese würden zeigen, ob die Untersuchung die Menschen erreichte, die die Operation führten, und nicht nur die Server, die sie nutzten.
Viertens der Rat selbst. Europols Empfehlung an WordPress-Nutzer ist ein Signal, dass der Infektionsvektor weiter aktiv ist. Wer eine Website betreibt, sollte die Ankündigung als Anlass nehmen, Plugins, Admin-Konten und Logs zu prüfen. Europols nächste Aktualisierung wird zeigen, ob die Betreiber neu aufgebaut haben. Die bereits gestohlenen Zugangsdaten bleiben gültig, bis sie geändert werden.
Tags
Häufige Fragen
- Was war Operation Endgame?
- Operation Endgame ist eine internationale Polizeikampagne gegen die Malware-Dienste, die Ransomware-Banden Zugang zu Opfernetzwerken verschaffen. Die Phase im November 2026 richtete sich gegen Gootloader, CastleRAT und StealC.
- Wie viele Länder nahmen an der Aktion im November 2026 teil?
- Neun Länder nahmen teil: Bulgarien, Kanada, Dänemark, Deutschland, Moldau, die Niederlande, Polen, das Vereinigte Königreich und die Vereinigten Staaten. Europol und Eurojust koordinierten die Aktion.
- Was sollten Opfer nach der Abschaltung tun?
- Europol riet WordPress-Nutzern, Zugangsdaten zu ändern, Mehrfaktor-Authentifizierung zu aktivieren und Schwachstellen zu patchen. Wer eine CastleRAT-Benachrichtigung erhält, sollte wiederverwendete Passwörter ändern und seine Konten prüfen.
- Bedeutet die Abschaltung, dass die Malware verschwunden ist?
- Nein. Die Polizei entfernte einen großen Teil der Server und Domains, die die Betreiber nutzten, doch die Malware-Familien können Infrastruktur neu aufbauen, und die gestohlenen Zugangsdaten bleiben wertvoll. Die Aktion erhöht die Betriebskosten, nicht die Gewissheit eines Endes.

TPW Editorial
Redaktion
Die Redaktion von TechPastWeek recherchiert und betreut jeden veröffentlichten Artikel. Jede Geschichte wird anhand von Primär- und glaubwürdigen Sekundärquellen geprüft und vor der Veröffentlichung redaktionell freigegeben.