N-able nahm N-central offline, nachdem ein Forscher 33 Zero-Days veröffentlichte
N-able nahm seine gehostete N-central-Plattform am 9. November 2026 offline, nachdem ein Forscher 33 angebliche Zero-Days samt Exploits veröffentlicht hatte.

Auf dieser Seite
Die wichtigsten Punkte
- Der Sicherheitsforscher Sean Bales veröffentlichte am 8. November 2026 33 angebliche N-central-Zero-Days mit Proof-of-Concept-Exploits.
- N-able nahm gehostetes N-central am 9. November in Amerika, Europa und Asien-Pazifik offline und forderte lokale Kunden zum Abschalten auf.
- N-able veröffentlichte am 10. November Hotfix 2026.4 HF2, der sieben CVEs behebt, und erklärte, alle gehosteten Server seien bis zum 11. November aktualisiert worden.
- Censys zählte 1.728 aus dem Internet erreichbare N-central-Instanzen, und watchTowr meldete in der Nacht Ausnutzungsversuche gegen Honeypots.
- N-able erklärte, es habe Scanning gesehen, aber keine bestätigte erfolgreiche Ausnutzung in einer Kundenumgebung.
N-able nahm seine gehostete N-central-Plattform am 9. November 2026 offline, nachdem ein unabhängiger Forscher mehr als 30 angebliche Zero-Day-Schwachstellen in dem Produkt für Remote-Monitoring und -Management veröffentlicht hatte, zusammen mit funktionierendem Proof-of-Concept-Code. Die Offenlegung erzwang einen weltweiten Cloud-Stopp bei einem Hersteller, dessen Software in Tausenden Managed Service Providern steckt, und verwandelte einen routinemäßigen Patch-Zyklus in einen Notfall.
Zum Weiterlesen: China zugeordnete Hacker nutzten vCenter-Zero-Day Wochen vor dem Patch · JPMorgan Chase: Sicherheitslücke bei Dienstleistern gab Kundennamen und E-Mail-Adressen preis.
Der Forscher Sean Bales veröffentlichte das Material am späten Sonntag, dem 8. November, in einem GitHub-Repository namens Able2Shell. Er erklärte, er habe die Exploits gegen N-central Appliance 2026.4.0.31 getestet, einen Vorab-Build, und die meisten oder alle Schwachstellen beträfen wahrscheinlich ältere Versionen. Außerdem sagte er, KI-Unterstützung habe beim Finden der Schwächen eine Rolle gespielt.
N-able nannte die Veröffentlichung eine „nicht verantwortungsvolle Kommunikation“ kritischer Schwachstellen. Das Unternehmen nahm gehostetes N-central in Amerika, Europa und Asien-Pazifik offline und riet Kunden, die die Software auf eigenen Servern betreiben, sie bis auf Weiteres abzuschalten.
Was veröffentlicht wurde
Das Able2Shell-Repository beschreibt eine Kette von Schwachstellen statt eines einzelnen Fehlers. Die Kategorien umfassen Offenlegung von Zugangsdaten, beliebiges Schreiben von Dateien, Directory Traversal, Cross-Site Scripting, XML External Entity Injection und Remote-Code-Ausführung. Bales beschrieb Ketten mit Support-Token-Diebstahl, Ausführung unsignierter Pakete, XSS-zu-OGNL-Injection und authentifizierten Reverse Shells. Ein nativer Stack Overflow im Dienst GenericTCP wurde als Weg zur root-Kommandoausführung beschrieben.
Die praktische Wirkung, wenn die Ketten wie beschrieben funktionieren, ist administrative Kontrolle über die N-central-Verwaltungsoberfläche und Kommandoausführung als root auf der Appliance. Für einen MSP ist das nahe am schlechtesten möglichen Ergebnis: N-central ist die Konsole, mit der Endpunkte verwaltet, Patches verteilt, Skripte ausgeführt und Zugangsdaten für Kundennetze gehalten werden.
N-able validierte genug des Berichts, um am 10. November einen Hotfix zu veröffentlichen. Build 2026.4.1.26, bezeichnet als 2026.4 HF2, adressiert sieben CVEs:
- CVE-2026-125883, mehrere XXE-Schwachstellen.
- CVE-2026-125878, mehrere OGNL-Injection-Schwachstellen.
- CVE-2026-125879, lokale Rechteausweitung zu root über eine beschreibbare syslog-ng-Konfiguration.
- CVE-2026-125880, gespeichertes XSS über MMS3-Patch-Metadaten in einem Admin-Kontext.
- CVE-2026-125881, Schema-Hint-Server-Side Request Forgery über die Validierung von Service-Importen.
- CVE-2026-125882, Remote-Code-Ausführung über einen Path Traversal beim Upload in ein Dateirepository, Nate Fair von Sprocket Security zugeschrieben.
- CVE-2026-91000, unsichere IPC-Kanäle, die zu lokaler Rechteausweitung führen.
Die Zahl ist kleiner als die 33 angeblichen Schwachstellen, weil N-able einige Probleme zusammengefasst und nicht jede Behauptung anerkannt hat. Ein weiterer Hotfix soll zusätzliche Sicherheitsupdates abdecken.
Warum N-central mehr zählt als ein normaler RMM-Fehler
N-central wird von Managed Service Providern genutzt, um die IT für andere Unternehmen zu betreiben. Ein kompromittierter N-central-Server kann eine Tür in jeden Kunden sein, den der MSP betreut, weshalb Sicherheitsforscher RMM-Plattformen als Lieferkettenziele behandeln und nicht als gewöhnliche Unternehmenssoftware.
Dieses Risiko ist nicht theoretisch. Die GitHub-wfx-loot-Kampagne zeigte, wie schnell gestohlene CI-Zugangsdaten sich über Tausende Repositories ausbreiten können. Die OpenSSH-Schwachstelle SSHole zeigte, wie schnell die Ausnutzung einer Offenlegung folgen kann. Eine RMM-Kompromittierung ist ein anderer Mechanismus mit einem ähnlichen Multiplikator: Eine schwache Konsole kann viele nachgelagerte Netze offenlegen.
Censys zählte 1.728 aus dem Internet erreichbare N-central-Instanzen. Nicht alle werden von N-able gehostet, und nicht alle sind ungepatcht, aber die Zahl vermittelt einen Eindruck von der Angriffsfläche. Viele MSPs betreiben N-central lokal, weil sie Kontrolle über den Server brauchen, was zugleich bedeutet, dass sie das Patchen selbst verantworten.
Der Zeitpunkt verschärfte das Problem. Die Offenlegung fiel auf einen Sonntag, der Hotfix auf einen Dienstag, und der gehostete Dienst kam Region für Region zurück. Managed Service Provider mussten entscheiden, ob sie Kundenendpunkte einen Tag lang unverwaltet lassen oder die Konsole zurückholen, bevor jeder Agent und jede Probe aktualisiert war.
Die Reaktion des Herstellers
N-ables erster Schritt war Eindämmung. Gehostetes N-central ging am 9. November offline, lokale Kunden wurden zum Abschalten aufgefordert. Das Unternehmen erklärte, seine Sicherheits-, Engineering- und Betriebsteams arbeiteten an der Behebung, und es habe keine aktive Ausnutzung beobachtet.
Bis zum 11. November erklärte N-able, alle gehosteten N-central-Server in allen globalen Regionen seien auf die neue Version aktualisiert worden. Der Zugang wurde wiederhergestellt, sobald eine Region das Update und die Prüfung abgeschlossen hatte. Gehosteten Kunden sagte das Unternehmen, sie müssten weiterhin ihre eigenen Agenten und Probes aktualisieren, weil der Hotfix ändert, wie die beiden kommunizieren.
Der Weg für lokale Installationen ist langsamer. Kunden müssen den Hotfix einspielen, zuerst die Agenten und dann die Probes aktualisieren und den Server offline halten, bis das Update abgeschlossen ist. N-ables Anleitung besagt, dass eine aktualisierte Probe nicht mit nicht aktualisierten Agenten kommunizieren kann, weshalb die Reihenfolge zählt.
Das Unternehmen bestätigte außerdem, Scanning-Aktivität im Zusammenhang mit dem veröffentlichten Proof-of-Concept-Code zu sehen. Es blieb dabei, dass es keine Hinweise auf eine erfolgreiche Ausnutzung in einer Kundenumgebung gebe. Das ist eine Aussage darüber, was N-able in seiner eigenen Telemetrie beobachtet hat, keine Garantie, dass kein Kunde kompromittiert wurde.
Ausnutzungsversuche und das Zeitfenster der Exposition
Drittanbieter von Sicherheitssoftware reagierten schnell. watchTowr erklärte, es habe in der Nacht nach der Veröffentlichung der Zero-Days Ausnutzungsversuche gegen N-able-N-central-Honeypots beobachtet. Defused Cyber erklärte, es habe Sondierungen von N-central erkannt, darunter anonyme Agentensitzungen, das Abziehen von Konfigurationen und Anfragen an den Remote-Control-Endpunkt ohne Authentifizierung. Previdian meldete 68 Ausnutzungsversuche gegen einen seiner Honeypots von einer einzigen IP-Adresse innerhalb von etwa 18 Stunden nach der Veröffentlichung.
Das sind Honeypot-Beobachtungen. Sie zeigen, dass Angreifer den veröffentlichten Code testeten, nicht, dass sie gegen Produktionssysteme erfolgreich waren. Der Unterschied zählt für Leser, die ihre eigene Exposition einschätzen wollen, und er ist der Grund, warum Huntress Kunden riet, Anmelde- und Authentifizierungsaktivitäten ab dem 8. November zu prüfen, statt sich auf das Ausbleiben einer Warnung zu verlassen.
Das Zeitfenster der Exposition ist der Teil, dessen Bewertung Zeit braucht. Gehostete Kunden verloren je nach Region etwa einen bis zwei Tage den Zugang. Lokale Kunden haben ihre Server womöglich länger offline gehalten. Ein Angreifer, der bereits vor dem Stopp Zugang erlangt hatte, kann nach der Rückkehr des Dienstes weiterhin präsent sein.
Der Streit um die Offenlegung
Bales veröffentlichte ohne Abstimmung mit N-able, und die Reaktion des Herstellers machte seine Sicht deutlich. Der Streit ist vertraut: Ein Forscher argumentiert, Hersteller verzögerten und spielten herunter, während ein Hersteller argumentiert, die Veröffentlichung funktionierender Exploits vor einem Patch gefährde Kunden.
Die Besonderheit hier ist die KI. Bales sagte, KI-Unterstützung habe geholfen, die Schwächen zu finden, was zu einem breiteren Muster passt: Forscher nutzen Modelle, um große Codebasen schneller zu durchsuchen. Das macht die Befunde nicht falsch, und es macht die Offenlegung nicht sicher. Es bedeutet aber, dass sich die Ökonomie der Schwachstellensuche ändert: Ein Forscher mit einem Modell kann an einem Wochenende mehr Kandidaten erzeugen, als ein kleiner Hersteller in derselben Zeit triagieren kann.
N-ables Entscheidung, die Cloud offline zu nehmen, war die vorsichtige Wahl. Sie schützte gehostete Kunden auf Kosten der Dienstverfügbarkeit und vermied das schlimmere Ergebnis, eine kompromittierte Konsole online zu lassen, während Patches geprüft wurden. Das Unternehmen hat nicht gesagt, ob es einen gestaffelten Stopp erwogen hat oder ob Kundendruck den Zeitpunkt beeinflusst hat.
Was weiterhin unbekannt ist
Was nicht geklärt ist
N-able hat nicht bestätigt, dass jede der 33 angeblichen Schwachstellen real oder ausnutzbar ist. Das Unternehmen hat keinen kompromittierten Kunden genannt, keine vollständige Liste betroffener Versionen veröffentlicht und nicht gesagt, ob während des Ausfalls Daten abgerufen wurden. Die Honeypot-Berichte beschreiben Versuche, keine erfolgreichen Eindringlinge. Und die 1.728 exponierten Instanzen sind eine Zählung internetseitiger Server, keine Zahl der verwundbaren.
Die Bandbreite der betroffenen Versionen ist die wichtigste Lücke für Verteidiger. Bales testete einen Vorab-Build und sagte, ältere Versionen seien wahrscheinlich betroffen. N-ables Advisory nennt behobene Versionen, hat aber keine vollständige Matrix jedes Builds veröffentlicht, der den Patch braucht. Ein MSP mit einer älteren Version muss annehmen, exponiert zu sein, bis der Hersteller etwas anderes sagt.
Auch die forensische Lücke zählt. N-able sagt, es habe keine erfolgreiche Ausnutzung gesehen. Das Unternehmen hat keine Kompromittierungsindikatoren veröffentlicht, die über den allgemeinen Rat hinausgehen, Authentifizierungsprotokolle zu prüfen. Ohne diese Indikatoren kann ein MSP kaum erkennen, ob eine stille Anmeldung legitim war oder ein Überrest eines Angriffs.
Worauf man achten sollte
Der Folge-Hotfix ist der nächste Meilenstein. N-able erklärte, weitere Sicherheitsupdates kämen, was nahelegt, dass der erste Patch nicht alles geschlossen hat. Kunden sollten die aktuelle Version als Minderung behandeln, nicht als Unbedenklichkeitsbescheinigung.
Ein bestätigter MSP-Vorfall würde die Geschichte von versuchter Ausnutzung zu Lieferkettenschaden verschieben. RMM-Kompromittierungen tauchen oft bei nachgelagerten Kunden auf statt beim Plattformhersteller, das Ausbleiben einer Offenlegung in der ersten Woche ist also kein Beweis, dass keine stattfand.
Die Offenlegungspraxis ist die längerfristige Frage. Wenn mehr Forscher KI-gestützte Zero-Day-Sammlungen ohne Abstimmung veröffentlichen, stehen Hersteller vor derselben Wahl wie N-able: abschalten, schnell patchen und den Ausfall akzeptieren, oder weiterlaufen und hoffen, dass die Exploits nicht funktionieren. Der Fall N-central zeigt, was eine einzige Offenlegung an einem Wochenende kosten kann.
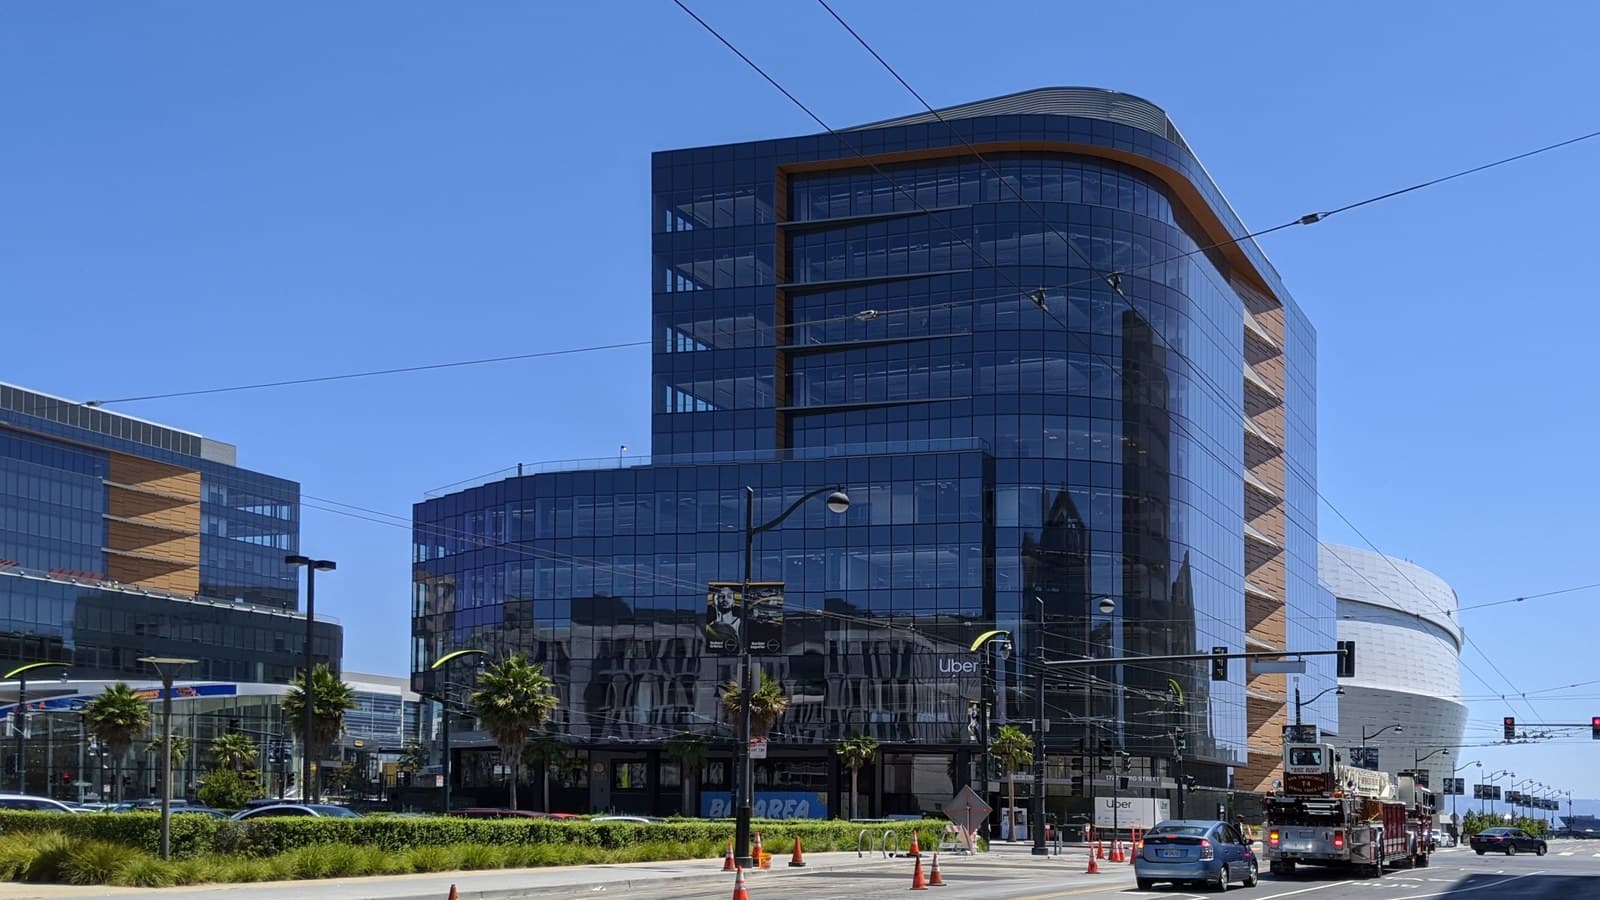
Titelbild: das N-able-Bürogebäude, Foto mit freundlicher Genehmigung von N-able via SecurityWeek.
Tags
Häufige Fragen
- Was ist die N-able-N-central-Schwachstelle?
- Ein Forscher veröffentlichte mehr als 30 angebliche Zero-Days in der Remote-Monitoring-und-Management-Plattform N-central von N-able, darunter Ketten, die Credential-Diebstahl, das Anlegen von Administratoren und Remote-Code-Ausführung als root ermöglichen könnten. N-able hat sieben davon mit Hotfix 2026.4 HF2 behoben.
- Wurde N-central in freier Wildbahn ausgenutzt?
- N-able erklärte, es habe Scanning-Aktivität im Zusammenhang mit dem veröffentlichten Proof-of-Concept-Code beobachtet, aber bis zum 10. November keine Hinweise auf eine erfolgreiche Ausnutzung in einer Kundenumgebung. watchTowr und Defused Cyber meldeten Ausnutzungsversuche und Sondierungen gegen Honeypots, was nicht dasselbe ist wie ein bestätigter Kundenschaden.
- Ist N-central wieder online?
- N-able aktualisierte bis zum 11. November alle gehosteten N-central-Server in seinen Regionen und stellte den Zugang wieder her, sobald eine Region die Prüfung abgeschlossen hatte. Lokale Kunden müssen den Hotfix einspielen und Agenten sowie Probes aktualisieren, bevor sie ihre Server wieder ans Netz nehmen.
- Wer hat die N-central-Zero-Days veröffentlicht?
- Der unabhängige Sicherheitsforscher Sean Bales veröffentlichte die Exploits in einem GitHub-Repository namens Able2Shell. Er erklärte, er habe sie gegen N-central Appliance 2026.4.0.31 getestet, einen Vorab-Build, und die meisten oder alle könnten ältere Versionen betreffen.

TPW Editorial
Redaktion
Die Redaktion von TechPastWeek recherchiert und betreut jeden veröffentlichten Artikel. Jede Geschichte wird anhand von Primär- und glaubwürdigen Sekundärquellen geprüft und vor der Veröffentlichung redaktionell freigegeben.