Gemini 4 Argon de Google llega primero a defensores cibernéticos de confianza, con un límite de salida de 1 millón de tokens
Gemini 4 Argon, de Google, combina un límite de salida de 1 millón de tokens con un lanzamiento restringido primero a defensores cibernéticos de confianza.

En esta página
Puntos clave
- Google anunció Gemini 4 Argon el 30 de septiembre de 2026 y dijo que está desplegando el modelo primero entre un conjunto de defensores cibernéticos de confianza a través de su Fairwind Program.
- Google sitúa el límite de tokens de salida de Argon en 1 millón, frente a 64,000 antes, y lo tarifa en un precio introductorio de 2 dólares por millón de tokens de entrada y 10 dólares por millón de tokens de salida, que subirán a 4 y 20 más adelante.
- Google dice que Argon obtiene un 77.9 % en DeepSWE v1.1 y empata en el primer puesto con un 68 % en CWE-bench v1, dos cifras publicadas por Google sin replicación independiente.
- Para defensores de confianza y sus equipos internos, Google dice que lanza Argon sin barreras de seguridad cibernética; Wiz ya lo usa a través de la iniciativa Scan for Good.
- Bloomberg informó el 2 de octubre de 2026 de que algunos empleados de Google dudan en privado de la capacidad de programación de Argon en el mundo real, mientras las restricciones de acceso mantienen limitadas las pruebas independientes.
Google anunció Gemini 4 Argon el 30 de septiembre de 2026, un modelo de frontera que la compañía dice que está desplegando primero entre un conjunto de defensores cibernéticos de confianza a través de su Fairwind Program. No es un lanzamiento general. Google dice que recogerá comentarios de los primeros probadores antes de poner Argon ampliamente a disposición de desarrolladores, empresas y consumidores, empezando por clientes de pago de la API y suscriptores de Google AI Ultra.
Lectura relacionada: OpenAI traslada el entrenamiento de frontera fuera de internet, a una copia en caché de la web · Anthropic corta el acceso a internet en vivo de sus evaluaciones internas después de que sus agentes rompieran las reglas.
El acceso restringido es el fondo del anuncio. Los modelos de frontera suelen llegar como una tabla de benchmarks más una API abierta, y cualquiera con una cuenta de facturación puede usarlos ese mismo día. Argon va primero a un grupo verificado y, para algunos de esos usuarios, con las restricciones cibernéticas habituales eliminadas. El resto de los clientes de pago de Google esperan a un modelo que la compañía llama el más capaz de su historia.
Un lanzamiento por etapas, con revisión gubernamental primero
Google dice que «participa activamente en el proceso voluntario del gobierno de Estados Unidos para el acceso a modelos antes de su lanzamiento», el acuerdo por el que las agencias federales examinan un modelo antes de que llegue al mercado general. El anuncio no nombra a las agencias implicadas ni da un calendario para la revisión.
TechStartups informó el 1 de octubre de que el despliegue inicial se limita a defensores de ciberseguridad del Fairwind Program. Security Affairs describió el lanzamiento de la misma manera, como un modelo que Google prueba en su propia infraestructura antes de un lanzamiento público.
Los precios señalan la misma cautela. En el periodo introductorio Google sitúa Argon en 2 dólares por millón de tokens de entrada y 10 dólares por millón de tokens de salida, con la entrada en caché un 95 % más barata que el precio de entrada. Después del periodo introductorio las tarifas se duplican, a 4 y 20 dólares. Es un descuento para los primeros adoptantes que, en la práctica, también son probadores.
El límite de salida es la cifra protagonista
Google sitúa el límite de tokens de salida de Argon en 1 millón, frente a 64,000 antes. Califica la cifra de «líder del sector» y dice que permite al modelo «generar cientos de miles de tokens en una sola trayectoria», según la entrada del blog.
La longitud de salida es una restricción distinta de la longitud de contexto, y es fácil confundir ambas. Un modelo puede aceptar un prompt muy grande y aun así detenerse tras una respuesta corta; la ventana de contexto gobierna lo que entra, y el límite de salida gobierna lo que sale en una sola pasada. Elevar el techo cambia lo que una generación puede terminar: un archivo fuente largo, una refactorización de varios archivos, un informe que de otro modo se armaría con una docena de llamadas separadas.
Eso importa para las cargas de trabajo agénticas que Google quiere abordar. Un agente que realiza una migración de software larga, o que compila investigación de muchos documentos, gasta buena parte de su presupuesto en restablecer el contexto cuando una tarea tiene que trocearse. Un límite de salida mayor reduce el número de esas interrupciones. La pregunta abierta es si la longitud extra se mantiene coherente. Las generaciones largas tienden a desviarse de la instrucción original, y Google no ha publicado ninguna medición independiente de la calidad a lo largo de una respuesta completa de un millón de tokens.
"generar cientos de miles de tokens en una sola trayectoria"
La frase procede del anuncio de Google del 30 de septiembre, que no informa de ninguna evaluación independiente de la consistencia con que una generación larga mantiene el hilo.
Qué afirma la tabla de benchmarks de Google
La lista de benchmarks de Google encabeza con DeepSWE v1.1 al 77.9 %, que la compañía dice que es el estado del arte en ingeniería de software del mundo real y de largo horizonte. En CWE-bench v1, que prueba la remediación de vulnerabilidades, Google dice que Argon empata en el primer puesto con un 68 %, sobre la base de su anterior modelo 3.8 Flash Cyber.
La compañía también dice que Argon lidera el Vals Index, una medida ponderada por PIB del impacto económico en finanzas, programación, derecho y fiscalidad, y que rinde con fuerza en Vals Finance Agent v2 y en el Legal Agent Benchmark de Harvey. En AutomationBench, creado por Zapier, Google informa de un primer puesto con un 51.3 % en ejecución de extremo a extremo en funciones empresariales. Para la comprensión de vídeo largo, cita un rendimiento LVBench de última generación del 91.7 %. En el benchmark de inyección indirecta de prompts de Gray Swan, Google dice que Argon es su modelo más resistente hasta la fecha y líder en resistencia a la inyección de prompts.
Todas esas cifras son de Google. La compañía las publicó sin replicación independiente, y como el acceso es restringido, los laboratorios externos no pueden comprobarlas todavía. El patrón es conocido de los lanzamientos de frontera recientes, y la distinción sigue en pie: un benchmark de proveedor establece lo que el proveedor midió, no lo que encontraría un evaluador sin afiliación.
Cuatro resultados desde dentro de Google
La parte más concreta del anuncio es una lista de tareas que Google dice que Argon ya ha realizado internamente.
- Optimización cuántica. Google dice que Argon superó la línea base publicada en un 40 % en recursos de espacio-tiempo (qubits multiplicados por puertas) «en cuestión de minutos».
- Recuperación de memoria. Un equipo de agentes Argon analizó telemetría de perfilado de toda la flota y liberó más de 300 TiB de memoria una vez desplegada la corrección, con Google estimando un ahorro total de entre 500 TiB y 1 PiB.
- Migraciones de Rust a gran escala. Google dice que Argon trabajó en re2 y libgav1 y en el kernel Zircon de Fuchsia, hasta más de 800,000 líneas, bajo auditoría automática y manual. Para libgav1, la compañía dice que los agentes de Argon reemplazaron 32,000 líneas de código SIMD por un decodificador seguro para la memoria que «funciona 2.7 veces más rápido que el port en Rust, con una salida de vídeo idéntica».
- Trabajo de vulnerabilidades. Google dice que Argon está entrenado para encontrar, validar y parchear de forma autónoma vulnerabilidades críticas de software, una capacidad que describe como central para el despliegue de Fairwind.
Estos son los resultados con más probabilidad de ser citados, y llevan una limitación concreta. Son anécdotas de producción autoinformadas, no mediciones revisadas por pares. Google menciona auditoría para el trabajo en Rust, pero no describe una revisión externa del ahorro de memoria ni del resultado cuántico. Una mejora del 40 % sobre una línea base publicada es una afirmación fuerte; por ahora se apoya en el relato de Google sobre su propio resultado.
Dónde desaparecen las barreras cibernéticas
La línea más trascendente del anuncio se refiere a lo que Google no va a hacer. Para defensores de confianza y los equipos internos de Google, la compañía dice que lanza Argon sin barreras de seguridad cibernética.
La razón declarada es que las barreras limitan exactamente el trabajo que los defensores necesitan hacer. Google señala a Wiz, la firma de seguridad en la nube, que dice que ya usa Argon a través de su iniciativa Scan for Good, un programa que ofrece protección gratuita a infraestructura pública crítica. Google dice que Argon descubrió una vulnerabilidad crítica en software sanitario usado por hospitales de todo el mundo, y la califica de «un riesgo grave que los modelos de frontera anteriores habían pasado por alto». En el benchmark interno de pruebas de penetración de caja negra de Wiz, que se ejecuta sin acceso al código fuente, Google dice que Argon supera a 3.8 Flash Cyber a la hora de mapear la superficie de ataque, identificar vulnerabilidades y producir pruebas de concepto.
La capacidad que encuentra el fallo de un hospital puede encontrar un fallo en cualquier otro sitio, y el mismo modelo que escribe un parche puede describir un exploit. La respuesta de Google es que la versión sin barreras solo va a defensores verificados, y que el resto de la pila lleva la supervisión. Que esa línea se sostenga es una cuestión política tanto como técnica, y es la parte del lanzamiento con más probabilidades de atraer escrutinio.
Las salvaguardas que describe Google
Google enumera las protecciones que ha construido en torno a Argon: rechazo de solicitudes cibernéticas y de CBRN dañinas preservando la investigación de doble uso; supervisión de las activaciones internas del modelo para detectar usos indebidos; red-teaming automatizado y entrenamiento adversarial para resistir la inyección indirecta de prompts; mitigaciones de desalineación que vigilan la cadena de pensamiento y las acciones de Argon y detienen la ejecución cuando es necesario; un sistema de supervisión similar para las ejecuciones de entrenamiento; y entornos aislados reforzados y sellados antes del entrenamiento y la evaluación de alto riesgo.
La supervisión de la cadena de pensamiento es el elemento más notable. Significa que Google vigila el propio razonamiento del modelo en busca de señales de intención, además de las solicitudes que recibe. Es un giro desde el filtrado de entradas y salidas hacia la inspección del proceso intermedio. Google no dice con qué frecuencia los monitores han detenido una ejecución, ni qué harían con un defensor cuyo trabajo legítimo parece un ataque.
Qué añade la prensa externa
Bloomberg informó, según el resumen de AI Weekly del 2 de octubre, de que algunos empleados de Google dudan en privado de la capacidad de programación de Argon en el mundo real, incluso cuando la dirección lo califica de clase fronteriza. El informe es escaso en detalles, y Google no ha respondido públicamente. Como el acceso es restringido, la duda no puede resolverse en ningún sentido.
CNBC enmarcó el lanzamiento de otra manera el 1 de octubre, al observar que Wall Street quiere un agente personal rompedor de Google. Bajo esa lectura, el interés del mercado está menos en un modelo que encabeza benchmarks que en un producto de consumo que cambie cómo usa la gente los servicios de Google. El público inicial de Argon, defensores cibernéticos, está tan lejos de un agente de consumo como permite la gama de la compañía, lo que sugiere que el beneficio comercial a corto plazo no es el punto de este lanzamiento.
Salvedades
- Los benchmarks son de Google. Ninguno se ha repetido de forma independiente, y ninguno podrá hasta que el acceso se amplíe.
- Los resultados internos son anécdotas. Las cifras de cuántica, memoria y Rust proceden de los propios equipos de Google y no han sido auditadas externamente.
- Las pruebas independientes están limitadas por diseño. Un despliegue restringido impide que investigadores externos verifiquen a corto plazo las afirmaciones sobre programación y seguridad.
- «Sin barreras cibernéticas» tiene un alcance. Google dirige esa eliminación a defensores de confianza y equipos internos, no a usuarios generales. La compañía no ha publicado los criterios que usa para calificar a un defensor.
- El techo de salida es un máximo, no una garantía de calidad. Un límite de 1 millón de tokens dice cuánto puede emitir Argon, no con qué solidez se sostiene una generación tan larga.
Competir en una frontera abarrotada
Google posiciona Argon frente a GPT-6 Astra de OpenAI y Claude Opus 5.5 de Anthropic, según la cobertura de prensa especializada del lanzamiento. Los tres reclaman resultados de primer nivel en benchmarks que se solapan, lo que hace la comparación independiente más difícil, no más fácil, cuando el acceso es desigual.
La pregunta a más corto plazo es qué informan los probadores de Fairwind. Si los defensores publican resultados concretos de incidentes reales, las afirmaciones cibernéticas de Argon pasan de la diapositiva de un proveedor a un registro que otros pueden examinar. Si los comentarios quedan en privado, el despliegue sigue siendo, por ahora, una promesa sobre un modelo que la mayoría no puede usar.
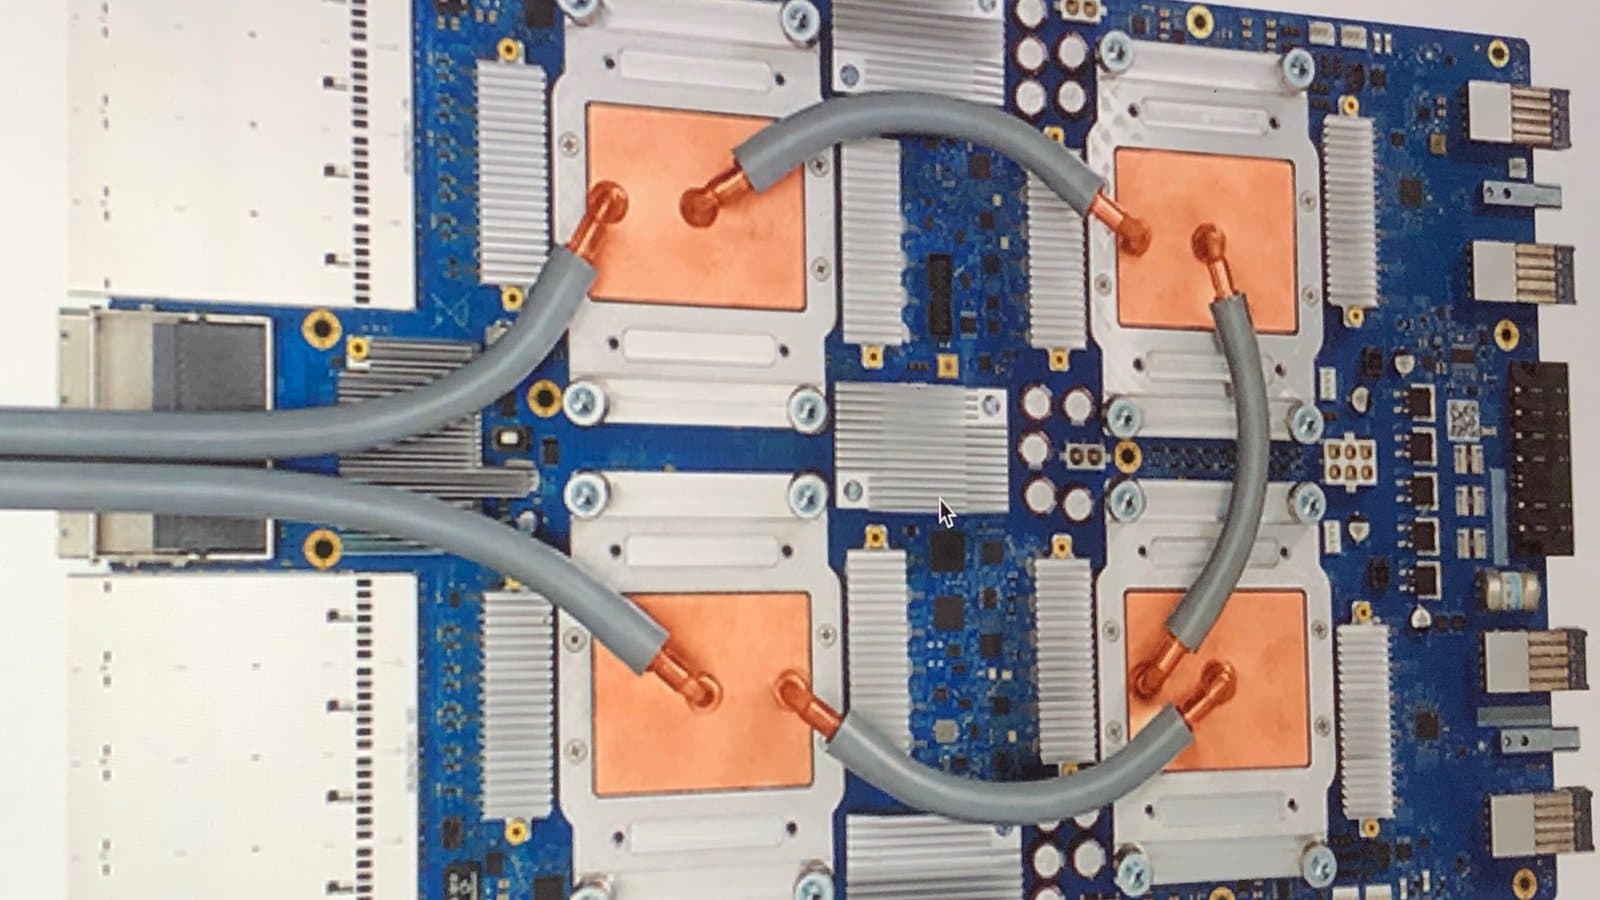
Imagen de portada: una Google Tensor Processing Unit. Foto de Zinskauf, vía Wikimedia Commons (CC BY-SA 4.0).
Etiquetas
Preguntas frecuentes
- ¿Qué es Google Gemini 4 Argon?
- Gemini 4 Argon es el nuevo modelo de frontera de Google, anunciado el 30 de septiembre de 2026. Google lo lanza primero a defensores cibernéticos de confianza a través de su Fairwind Program, antes de un despliegue más amplio para desarrolladores, empresas y consumidores.
- ¿Cuánto cuesta Gemini 4 Argon?
- Google indica un precio introductorio de 2 dólares por millón de tokens de entrada y 10 dólares por millón de tokens de salida, con la entrada en caché un 95 % más barata que el precio de entrada. Después del periodo introductorio las tarifas suben a 4 dólares por millón de tokens de entrada y 20 dólares por millón de tokens de salida.
- ¿Por qué importa el límite de salida de 1 millón de tokens?
- El techo de salida es distinto de la ventana de contexto. Un límite de salida de 1 millón de tokens permite al modelo producir respuestas individuales mucho más largas, lo que según Google respalda tareas agénticas como grandes migraciones de código y extensos informes de investigación que de otro modo habría que dividir en muchas llamadas.
- ¿Le faltan a Gemini 4 Argon sus barreras de seguridad cibernética?
- Google dice que lanza Argon sin barreras de seguridad cibernética para defensores de confianza y sus propios equipos internos, un grupo restringido. Para el resto se aplican las salvaguardas estándar, y Google describe supervisión y aislamiento adicionales en torno al modelo.

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.