

Oracle publica 673 parches de seguridad, incluidos seis fallos de gravedad máxima
La actualización de seguridad de Oracle de septiembre de 2026 corrige 672 CVE en 17 familias de productos, incluidos seis fallos CVSS 10.0 y 78 errores de middleware sin autenticación.

En esta página
Puntos clave
- Oracle publicó su Actualización Crítica de Parches de Seguridad de septiembre de 2026 el 15 de septiembre, con 673 parches que cubren 672 CVE únicos en 17 familias de productos.
- Seis vulnerabilidades tienen una puntuación base CVSS 3.1 de 10.0: cinco en Fusion Middleware y una en Oracle Hyperion Financial Management, todas explotables de forma remota sin autenticación.
- Oracle E-Business Suite recibió el mayor lote, con 159 parches, seguido de Fusion Middleware con 153 e Hyperion con 102, según Tenable.
- Oracle no identifica ninguno de los fallos de septiembre como explotado en la naturaleza, y ninguno de los seis CVE con puntuación 10.0 aparece en el catálogo de vulnerabilidades explotadas conocidas de CISA.
- Oracle ahora publica Actualizaciones Críticas de Parches de Seguridad mensualmente, una cadencia que comenzó el 28 de mayo de 2026, junto con sus Actualizaciones Críticas de Parches trimestrales.
Oracle publicó su Actualización Crítica de Parches de Seguridad de septiembre de 2026 el martes 15 de septiembre, un paquete de 673 parches de seguridad repartidos entre 17 familias de productos. Los análisis independientes cifran el número de fallos distintos en 672 CVE, de los cuales 104 están clasificados como críticos y más de 240 son explotables a través de la red sin credenciales.
Lectura relacionada: Check Point parchea dos fallos de VPN de severidad 9.8 que permiten ejecución de código sin autenticación · SAP parchea una vulnerabilidad del kernel con CVSS 10.0 que no requiere credenciales.
La cifra que marcará la mayoría de las reuniones de priorización es seis: las vulnerabilidades puntuadas con 10.0, el techo de la escala CVSS 3.1. Cinco están en Oracle Fusion Middleware y una en Oracle Hyperion Financial Management. Todas son alcanzables por un atacante no autenticado con acceso a la red, con baja complejidad de ataque, sin privilegios y sin necesidad de interacción del usuario.
Seis fallos de gravedad máxima
El grupo de Fusion Middleware abarca las partes del stack de Oracle que más a menudo se exponen a internet: identidad, servicios de directorio, servidores de aplicaciones y renderización de formularios. Son Oracle Access Manager (CVE-2026-71133), Oracle Forms (CVE-2026-83099), Oracle Internet Directory (CVE-2026-83059), Oracle Platform Security for Java (CVE-2026-83020) y Oracle WebLogic Server (CVE-2026-83021). El sexto es Oracle Hyperion Financial Management (CVE-2026-87230).
Las matrices de riesgo de Oracle son casi idénticas para los cinco errores de middleware. Un atacante con acceso a la red llega al componente vulnerable, no necesita nada más y se hace con él. Cada uno lleva una marca de cambio de alcance (S:C), lo que significa que un ataque exitoso puede afectar a productos más allá del propio componente. Eso importa en el middleware, donde un servicio comprometido puede situarse detrás de la autenticación de muchos otros.
Cuatro se atacan a través de HTTP. Oracle Internet Directory es la excepción: su fallo reside en el componente OID LDAP Server y se desencadena a través de LDAP, por lo que los defensores deben tener en cuenta un puerto de directorio y no un endpoint web al trazar la exposición.
Las versiones afectadas varían según el producto, y eso determina quién está realmente expuesto. El fallo de WebLogic afecta a 12.2.1.4.0, 14.1.1.0.0 y 14.1.2.0.0. Access Manager, Internet Directory y Platform Security for Java cubren 12.2.1.4.0 más una versión 14.1.2.x. Oracle Forms abarca 12.2.1.19.0 y 14.1.2.0.0, y Hyperion Financial Management es una única versión 11.2.26.0.0. Las organizaciones que se han mantenido en 12.2.1.4.0, una rama de larga vida aún común en entornos locales, se ven afectadas por la mayoría del conjunto de middleware.
La actualización también incluye 13 fallos de Fusion Middleware puntuados con 9.9, una décima por debajo del máximo. Se concentran en Access Manager, Internet Directory, WebCenter Portal, Service Delivery Platform y WebLogic Server.
Dónde recaen los 673 parches
El reparto de parches no es uniforme. Oracle E-Business Suite recibió el mayor lote, con 159 parches, seguido de Fusion Middleware con 153 e Hyperion con 102, según Tenable. Siebel CRM (63), Analytics (50) y Communications (31) les siguen por detrás.
El volumen y la exposición apuntan en direcciones distintas. De las 159 correcciones de E-Business Suite, 19 son explotables remotamente sin autenticación. Fusion Middleware, con algo menos de parches, incluye 78 fallos de red sin autenticación. Hyperion añade 50. Si se suman las primeras líneas por familia de las matrices de Oracle, el resultado es 247 parches para fallos alcanzables sin credenciales, el 36,7 % de la publicación, según calculó el analista Marc-Frédéric Gomez a partir del aviso. SecurityWeek informó de la misma concentración y la situó en más de 240.
SecurityWeek también señala que el total destacado subestima el trabajo. Los 673 parches de Oracle cubren 672 CVE únicos en las matrices publicadas, mientras que la empresa afirma que más de 130 CVE adicionales se resuelven con las mismas correcciones, lo que eleva el total efectivo por encima de las 800 vulnerabilidades.
Los 104 parches críticos suponen un aumento respecto a los primeros meses de la nueva cadencia. La primera CSPU mensual de Oracle, en mayo, corrigió 35 CVE, de los cuales alrededor de un tercio eran críticos. Septiembre es el mayor paquete desde que comenzó el programa mensual.
Más allá de las cinco familias mayores, la actualización llega más abajo en el stack. Oracle Database Server recibió 11 parches, cinco de ellos explotables remotamente sin autenticación, incluidos fallos de Oracle Net Services que un atacante no autenticado puede usar para tumbar un listener. Oracle Java SE recibió tres parches, todos fallos de red sin autenticación. Oracle Enterprise Manager recibió siete parches, cinco sin autenticación. La amplitud es lo importante: un entorno Oracle típico ejecuta varias de estas familias a la vez, por lo que una respuesta completa suele implicar coordinar a los administradores de bases de datos, a los de middleware y a los responsables de aplicaciones en la misma ventana.
Por qué Fusion Middleware vuelve una y otra vez
Fusion Middleware ha anclado los recientes ciclos de parches de Oracle. CIO.com informó de que la actualización de julio de 2026 de Oracle abordó diez vulnerabilidades CVSS 10.0, el mismo patrón visible ahora. La razón es estructural. WebLogic, Access Manager y los servicios de directorio son la puerta de entrada de grandes aplicaciones empresariales, a menudo desplegadas en entornos locales y con frecuencia alcanzables desde redes no confiables.
Esa combinación de exposición a internet y lógica de autenticación convierte la capa de middleware en un objetivo duradero. Un fallo que derrota la autenticación puede encadenarse a todas las aplicaciones que confían en esa capa, y por eso la marca de cambio de alcance aparece en los cinco errores 10.0 de septiembre. Los fallos de directorio merecen especial atención: Oracle Internet Directory y Access Manager son con frecuencia los sistemas que deciden quién entra en todo lo demás.
Las puntuaciones de gravedad máxima también pueden engañar. La campaña de Clop de 2025 que golpeó a clientes de E-Business Suite se apoyó en un fallo 9.8, no en uno 10.0. A la inversa, algunos de los fallos empresariales más explotados de los últimos años no tenían puntuación de gravedad pública en el momento de la divulgación. La puntuación ordena la gravedad; la alcanzabilidad y el estado de parcheo deciden si un atacante puede usarla realmente.
El giro hacia el parcheo mensual
Oracle ya no reserva sus correcciones de seguridad para cuatro fechas al año. A partir del 28 de mayo de 2026, la empresa añadió Actualizaciones Críticas de Parches de Seguridad mensuales entre sus Actualizaciones Críticas de Parches trimestrales, como explicó en mayo. Las CSPU incluyen correcciones específicas de alta gravedad; las CPU siguen siendo acumulativas y continúan en enero, abril, julio y octubre.
Septiembre es la cuarta CSPU del nuevo calendario. Las próximas fechas de Oracle son una CPU el 20 de octubre de 2026, una CSPU el 17 de noviembre y una CSPU el 15 de diciembre. Para los equipos que antes agrupaban el trabajo de Oracle en una ventana de mantenimiento trimestral, la cadencia mensual acorta la distancia entre la salida de una corrección y la apertura de una congelación interna, pero también aumenta la frecuencia de cambios.
El precedente de E-Business Suite
El estatus de mayor lote de E-Business Suite tiene historia. En 2025, el grupo de extorsión Clop explotó CVE-2025-61882 en los componentes BI Publisher Integration y Concurrent Processing, y el Grupo de Inteligencia de Amenazas de Google rastreó la explotación hasta el 9 de agosto de 2025 como muy pronto, semanas antes de que existiera un parche. CISA añadió el fallo a su catálogo de vulnerabilidades explotadas conocidas el 6 de octubre de 2025.
Esa campaña no dependía de una puntuación de gravedad máxima. Se apoyó en una aplicación empresarial expuesta a internet y en sistemas sin parchear. La actualización de septiembre incluye tres fallos de E-Business Suite puntuados con 9.8, CVE-2026-83327, CVE-2026-83452 y CVE-2026-83462, lo bastante cerca del techo como para justificar la misma urgencia para cualquiera que exponga EBS a internet.
Estado de explotación y advertencias
Oracle no menciona que ninguna vulnerabilidad de septiembre se esté explotando en la naturaleza, y ninguno de los seis CVE con puntuación 10.0 aparece en el catálogo de vulnerabilidades explotadas conocidas de CISA a 19 de septiembre de 2026. El aviso repite la advertencia habitual de Oracle de que los atacantes explotan con regularidad fallos para los que ya existen parches y tienen éxito cuando los clientes no los han aplicado.
Conviene tener presentes dos advertencias. Oracle solo prueba y parchea versiones con soporte, por lo que las organizaciones con versiones fuera de Premier o Extended Support no están cubiertas y deberían dar por supuesta su exposición. Una puntuación CVSS máxima es además una declaración de gravedad, no una prueba de explotación; el riesgo práctico depende de si el componente afectado es alcanzable desde una red no confiable.
Oracle afirma que las versiones de producto fuera de Premier y Extended Support no se prueban para las vulnerabilidades corregidas en esta actualización. Si ejecuta una versión sin soporte, los parches no están disponibles para usted y la exposición sigue abierta.
Cómo priorizar el trabajo
Tres preguntas ordenan la lista con rapidez. Primera: ¿es el componente alcanzable desde una red no confiable? Eso abarca WebLogic, Access Manager, el puerto LDAP de OID y cualquier servlet de Forms expuestos a internet. Segunda: ¿guarda o intermedia identidades el componente? Access Manager, Internet Directory y Platform Security for Java están por debajo del inicio de sesión único de muchas aplicaciones, así que una toma de control ahí tiene un radio de impacto amplio. Tercera: ¿es el fallo alcanzable sin credenciales? Oracle marca así 247 de los 673 parches, y esos merecen una conversación de cambio de emergencia en lugar de un ticket rutinario.
Para el resto se aplica el triaje habitual. La puntuación, la exposición y la criticidad para el negocio deciden el orden, y un 9.9 no es apreciablemente más seguro que un 10.0 cuando no requiere autenticación y es alcanzable por la red. Bloquear un protocolo o recortar privilegios puede reducir el riesgo a corto plazo, como señala la propia Oracle, pero esas medidas pueden romper aplicaciones y no corrigen el fallo de fondo.
Qué hay que vigilar
La pregunta inmediata es si alguno de los fallos de septiembre aparecerá en informes de explotación en las próximas semanas, lo que probablemente lo llevaría al catálogo KEV. La otra es si la racha de errores 10.0 de Fusion Middleware continúa en la CPU de octubre, tras el lote de diez de julio. La declaración de créditos de Oracle para esta publicación enumera a investigadores externos, entre ellos James Forshaw, y a equipos como Nebula Security, un recordatorio de que estas correcciones empiezan como informes privados y no como descubrimientos públicos.
Por ahora, el trabajo defensivo es poco glamuroso y está disponible: identifique cuáles de las 17 familias de productos ejecuta realmente, priorice el middleware y los servicios de directorio expuestos a internet, y parchee dentro de la ventana mensual en lugar de esperar al siguiente ciclo trimestral.
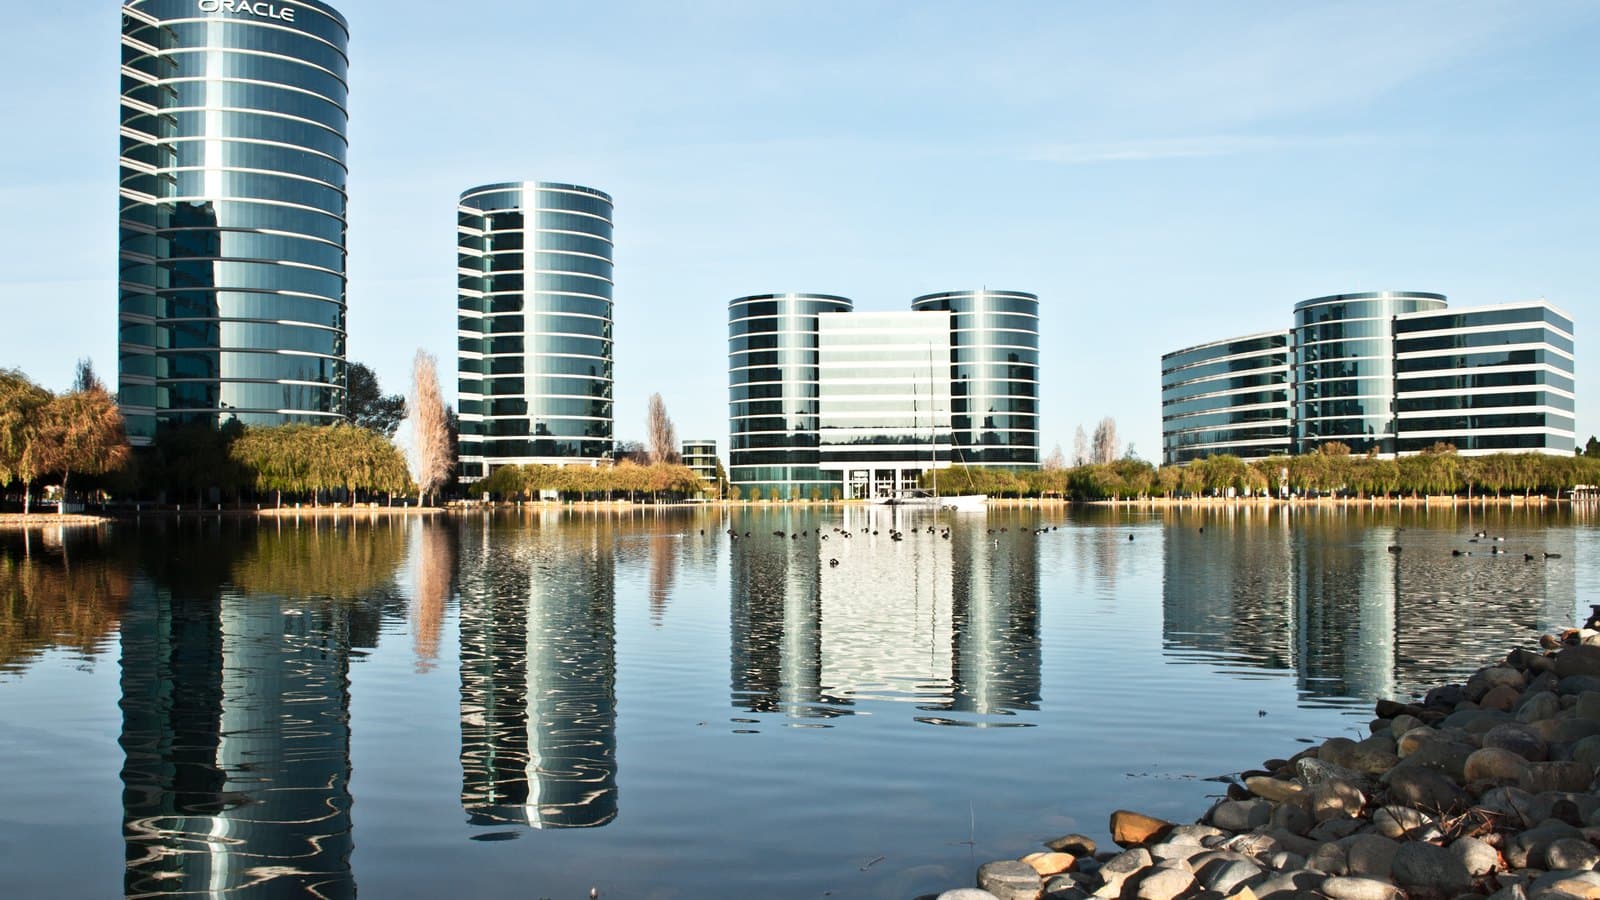
Portada: la sede de Oracle en Redwood City, California, de Davidlohr Bueso (CC BY 2.0) vía Wikimedia Commons.
Etiquetas
Preguntas frecuentes
- ¿Cuántas vulnerabilidades corrigió Oracle en septiembre de 2026?
- La Actualización Crítica de Parches de Seguridad de Oracle de septiembre de 2026 contiene 673 parches que cubren 672 CVE únicos en 17 familias de productos. SecurityWeek señala que las correcciones resuelven más de 800 vulnerabilidades si se cuentan los más de 130 CVE adicionales incluidos en los mismos parches.
- ¿Qué productos de Oracle recibieron más parches de seguridad?
- Oracle E-Business Suite recibió el mayor número, con 159 parches, seguido de Fusion Middleware con 153, Hyperion con 102, Siebel CRM con 63 y Analytics con 50, según el desglose del aviso que hizo Tenable.
- ¿Se están explotando en la naturaleza los fallos de Oracle con CVSS 10.0?
- A 19 de septiembre de 2026, Oracle no menciona la explotación de ninguna vulnerabilidad de septiembre de 2026, y ninguno de los seis CVE con CVSS 10.0 figura en el catálogo de vulnerabilidades explotadas conocidas de CISA. Oracle advierte en general de que los atacantes explotan productos Oracle sin parchear.
- ¿Por qué Oracle publica ahora parches todos los meses?
- Oracle comenzó las Actualizaciones Críticas de Parches de Seguridad mensuales el 28 de mayo de 2026, para entregar correcciones específicas de alta prioridad entre sus Actualizaciones Críticas de Parches trimestrales. Las CPU trimestrales siguen siendo acumulativas y continúan en enero, abril, julio y octubre.

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.





