Une faille zero-day dans la passerelle e-mail de Cisco donne un accès root aux attaquants à partir d'un seul message
Cisco a divulgué CVE-2026-76461, une injection SQL notée 9,8 dans Secure Email Gateway, déjà exploitée ; la CISA fixe au 17 septembre la date limite de correction.


Sur cette page
Cisco a publié le 14 septembre 2026 un avis de sécurité concernant une vulnérabilité critique dans sa passerelle Secure Email Gateway, déjà exploitée en conditions réelles. La faille, suivie sous la référence CVE-2026-76461, a un score CVSS de 9,8 et permet à un attaquant distant non authentifié d'exécuter des commandes avec les privilèges root sur l'appliance sous-jacente en envoyant un e-mail spécialement conçu.
À lire aussi: Le moteur d'identité de Cisco a neuf nouvelles failles, et l'une décroche un 10 sur 10 · Le zero-day de Cisco SD-WAN Manager laisse les attaquants entrer en administrateur.
L'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté la faille à son catalogue des vulnérabilités exploitées connues le jour même et a donné aux agences civiles fédérales jusqu'au 17 septembre pour appliquer des mesures d'atténuation. Des avis indépendants, dont un de Rapid7, confirment l'exploitation active et soulignent qu'il n'existe aucune parade pratique.
La faille, et pourquoi elle est grave
CVE-2026-76461 est une injection SQL dans la logique d'analyse des e-mails de Cisco AsyncOS, le système d'exploitation qui fait tourner les appliances Secure Email Gateway. Cisco indique que le code d'analyse ne neutralise pas les instructions SQL malveillantes intégrées dans un message entrant. Une exploitation réussie permet à un attaquant d'exécuter du SQL arbitraire, qui débouche ensuite sur l'exécution de commandes avec les privilèges root.
La combinaison de propriétés rend la situation urgente :
- Non authentifiée et distante. Aucun identifiant n'est nécessaire. La surface d'attaque est le canal de messagerie lui-même, que chaque passerelle doit exposer pour faire son travail.
- Impact au niveau root. L'exécution de commandes en root sur l'appliance donne à un attaquant le contrôle total du système, et non un point d'appui limité.
- Les déploiements physiques et virtuels sont touchés, quelle que soit la configuration, selon Cisco.
- Aucune parade n'existe. La consigne de Cisco est de corriger plutôt que d'atténuer.
Une passerelle e-mail occupe une position privilégiée. Elle voit le courrier avant tout le monde, peut lire et réécrire les messages, les rediriger ou les supprimer silencieusement, et détient souvent des identifiants pour des systèmes en aval. Un attaquant disposant de root sur cette appliance peut collecter du contenu, altérer les communications ou utiliser la machine comme un pivot stable vers le reste du réseau, en laissant peu de traces dans les boîtes aux lettres que l'équipe de sécurité examine habituellement.
Exploitée avant d'être divulguée
L'avis de Cisco indique que sa Product Security Incident Response Team a eu connaissance d'une exploitation active en septembre 2026, ce qui signifie que la faille a servi de zero-day avant qu'un correctif existe. Les informations indiquent que le problème a émergé lors d'un dossier de support interne traité par le Technical Assistance Center de Cisco, qui a découvert une activité malveillante sur des appliances clientes et sur des instances hébergées dans Cisco Secure Email Cloud.
Ce détail est important pour les défenseurs. Une exploitation zero-day découverte via un dossier de support signifie souvent que l'intrus avait déjà obtenu une persistance avant que quiconque ne s'en aperçoive, et Cisco a contacté directement les clients chez lesquels il a détecté une activité malveillante. Cisco dit avoir remédié lui-même aux instances cloud concernées, donc les clients de Secure Email Cloud n'ont pas à agir. Les clients sur site, si.
Des versions corrigées sont disponibles. Cisco recommande de migrer vers AsyncOS 16.5.0-780, des correctifs étant aussi publiés pour les branches 16.0.4-3021 et 15.5.5-0141 afin que les organisations restées sur des trains plus anciens n'aient pas à sauter une version complète pour fermer la brèche.
Le fait que Cisco ait appris la faille via un dossier de support, plutôt que par sa propre surveillance ou un rapport de bug bounty, dit quelque chose de la manière dont les zero-days apparaissent en pratique. Les appliances de périmètre génèrent rarement la télémétrie de point de terminaison que les centres d'opérations de sécurité sont conçus pour surveiller, si bien que leur compromission est souvent découverte quand quelque chose casse en aval ou quand un client appelle l'éditeur au sujet d'un comportement étrange. À ce stade, un attaquant qui voulait de la persistance a eu le temps de l'établir.
Pourquoi les appliances de sécurité e-mail sont si souvent visées
Les appliances de sécurité e-mail sont une cible favorite pour des raisons qui tiennent peu à ce bug précis. Elles se trouvent en bordure de réseau, doivent analyser des entrées hostiles par nature, et sont souvent déployées comme un point d'étranglement unique par lequel tout le courrier transite. Une faille dans le chemin d'analyse peut être atteinte par quiconque peut envoyer un e-mail, c'est-à-dire tout le monde, et l'appliance elle-même est approuvée, donc la compromettre octroie une position à l'intérieur du périmètre plutôt qu'à l'extérieur. Cette combinaison de large portée, d'accès non authentifié et de privilèges élevés est rare, et elle explique pourquoi les appliances de bordure de divers éditeurs ont produit certaines des vulnérabilités les plus lourdes de conséquences des dernières années.
Le cas d'AsyncOS illustre aussi à quel point le risque réside dans la couche d'analyse. Une passerelle doit décoder des pièces jointes, gérer des encodages inhabituels, suivre les en-têtes de routage et appliquer des règles à des messages parfois volontairement malformés. Plus un système prend en charge de formats et de cas limites, plus la surface permettant à un analyseur de mal gérer quelque chose est grande. Une injection SQL est une classe de bug inhabituelle dans une chaîne de messagerie, car elle implique que l'appliance confie une partie des données du message à un stockage de données back-end plutôt que de la traiter entièrement en mémoire, et que la frontière entre analyse et exécution de requêtes n'était pas appliquée. Toute entrée qui atteint une base de données sans paramétrage est un point d'injection potentiel, et le courrier n'est rien d'autre qu'une entrée non fiable.
Présumer une compromission, pas seulement une exposition
Un zero-day qui accorde root et qui a été utilisé avant sa divulgation ne peut pas être traité comme un simple correctif à appliquer. L'avis de Cisco oriente les administrateurs vers le journal de messagerie de l'appliance, où une instruction correspondant au motif COPY.*TO PROGRAM peut indiquer une activité malveillante. Sur les déploiements en cluster, vérifiez chaque nœud, et traitez une appliance non corrigée et joignable depuis internet comme une cible d'investigation hautement prioritaire plutôt que d'attendre la fenêtre de correction.
Une période difficile pour les clients de Cisco
La divulgation est le deuxième événement de sécurité grave chez Cisco en une semaine. Plus tôt en septembre, des attaquants ont exploité une faille dans le produit de gestion de pare-feu de Cisco, et Cisco a fait face à la même dynamique : exploitation rapide, délai fédéral court et clients se précipitant pour corriger des interfaces de gestion exposées. Deux produits différents, deux bugs différents, mais le même problème structurel. Le matériel Cisco occupe la bordure réseau dans un très grand nombre d'organisations, et les appareils de bordure sont le favori discret des attaquants parce qu'ils fonctionnent en continu, parlent à internet et sont rarement reconstruits.
Cela s'inscrit dans un schéma plus large en 2026. ConnectWise, Check Point et MikroTik ont tous eu affaire à des failles d'appareils de bordure exploitées en conditions réelles, dont plusieurs ont été ajoutées au catalogue de la CISA. Le point commun est que ces appareils se situent à l'extérieur du périmètre d'identité, donc l'authentification multifacteur et les contrôles de point de terminaison n'arrêtent pas l'exploitation initiale. La seule défense fiable est la vitesse de correction et, à défaut, la surveillance des signes révélateurs d'une appliance compromise.
Ce que les défenseurs doivent faire maintenant
Les étapes de remédiation de Cisco sont inhabituellement simples à énoncer, même si elles ne sont pas simples à exécuter à grande échelle.
- Recenser chaque appliance Secure Email Gateway, physique et virtuelle, y compris les systèmes que les administrateurs ont pu oublier parce qu'ils se trouvent derrière un autre contrôle.
- Corriger vers une version AsyncOS corrigée, idéalement 16.5.0-780. Pour les branches qui ne peuvent pas aller si loin, 16.0.4-3021 et 15.5.5-0141 portent le correctif.
- Rechercher les indicateurs de compromission dans les journaux de messagerie, en particulier l'activité correspondant au motif
COPY.*TO PROGRAM, et examiner chaque nœud de cluster individuellement. - Traiter un accès root comme une violation totale si des preuves d'exploitation sont trouvées, et non comme un incident circonscrit, car l'accès de l'attaquant à un système de périmètre peut survivre à l'appliance.
- Vérifier la confiance en aval. Si la passerelle détient des identifiants ou relaie le courrier vers des systèmes internes, changez ce à quoi elle peut accéder et examinez aussi les journaux de ces systèmes.
Une réponse au niveau d'un porte-parole ne suffit pas. Parce que la vulnérabilité peut accorder root sans authentification, un chemin comprimé du périmètre vers le cœur existe sur tout réseau où une passerelle compromise a une large portée interne, c'est-à-dire la plupart d'entre eux.
Réserves et ce qu'il faut surveiller
- L'attribution reste ouverte. À la date de l'avis, il n'existait aucune preuve de concept publique ni attribution de l'activité. Cisco n'a nommé aucun acteur de menace et n'a pas décrit l'ampleur de l'exploitation.
- L'échéance KEV est un plancher, pas un plafond. La date du 17 septembre concerne les agences civiles fédérales. Les organisations privées font face au même risque sans l'obligation de déclaration, et un délai de trois jours est serré pour de grands parcs.
- Les clients cloud sont pris en charge, avec une réserve. Cisco dit avoir remédié aux instances Secure Email Cloud, mais les clients qui exploitent aussi des appliances sur site doivent encore corriger celles-ci.
- Attendez-vous à du balayage après la divulgation. Une fois une vulnérabilité inscrite au catalogue KEV, le balayage massif des appliances exposées suit historiquement en quelques jours. Réduire le nombre d'interfaces de gestion ou d'appliances joignables depuis internet vaut la peine, indépendamment du correctif.
La leçon utile n'est pas que Cisco a passé une mauvaise semaine. C'est que les appliances de périmètre constituent une catégorie d'attaque durable, avec une fenêtre courte entre un correctif et son exploitation. Les organisations qui traversent ce genre d'incident intactes sont généralement celles qui savaient déjà ce qu'elles avaient, et qui ont pu corriger avant que quiconque ne publie un scanner.
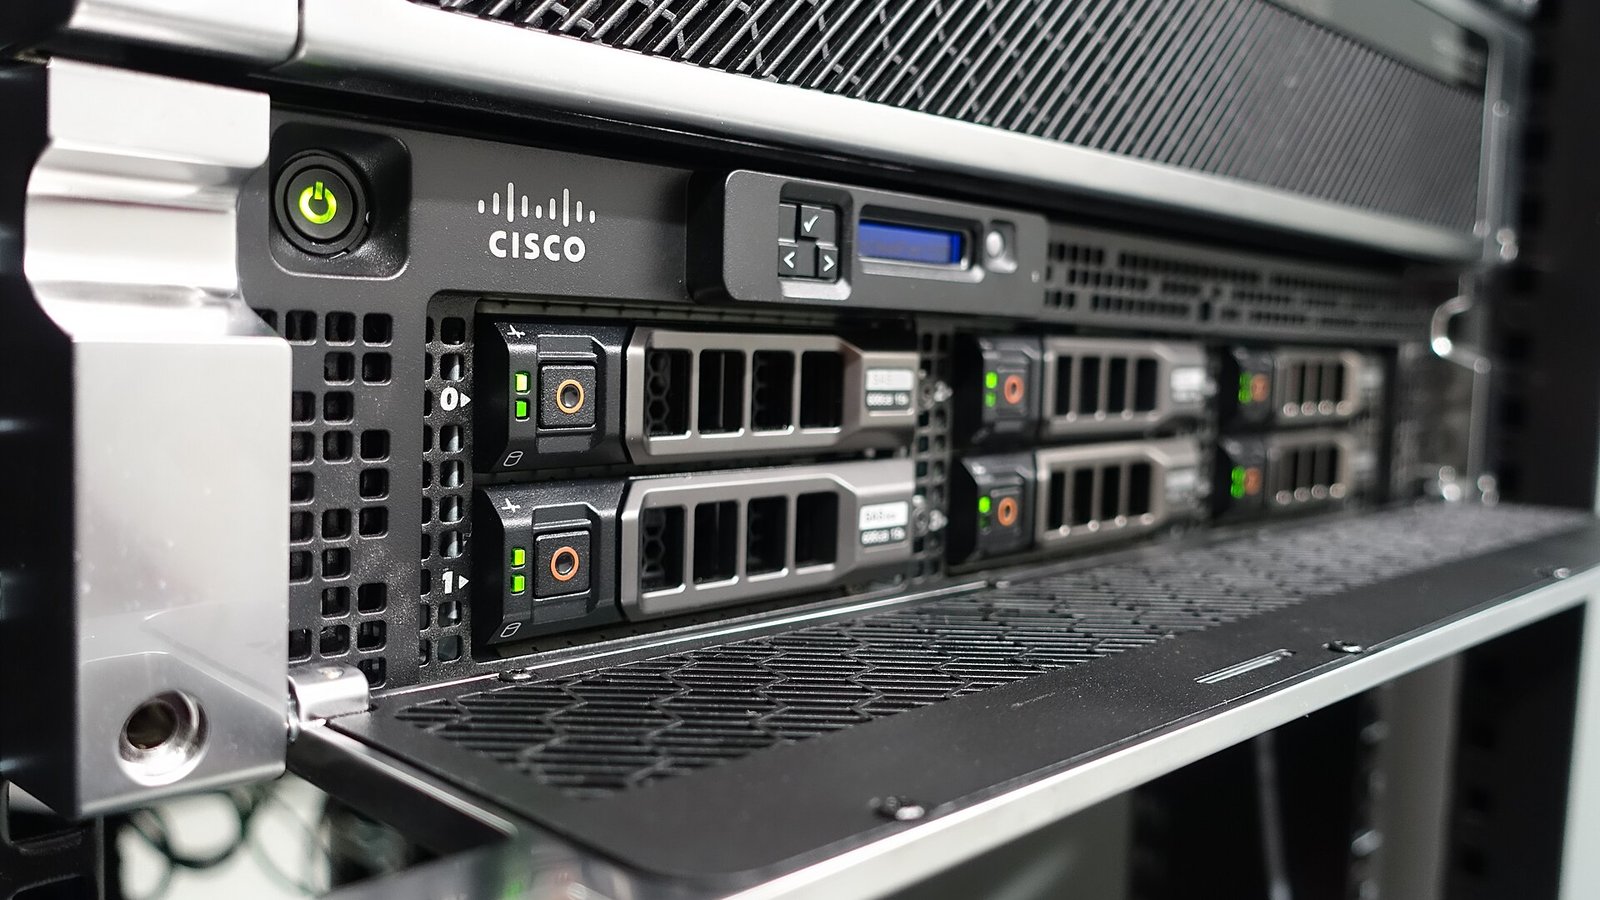
Image de couverture : Cisco Secure Email Gateway (ESA IronPort C670), par Johannes Weber (CC BY 2.0), via Wikimedia Commons.
Étiquettes

TPW Editorial
Rédaction
L'équipe éditoriale de TechPastWeek enquête et édite chaque article publié. Chaque sujet est recoupé avec des sources primaires et secondaires fiables, et un éditeur le relit avant publication.