

Des pirates ont forcé des frigos de supermarchés français à chauffer à 50 °C pendant la nuit
Des attaquants ont forcé les systèmes de froid Danfoss de centaines de supermarchés français à passer en dégivrage prolongé dans la nuit du 11 au 12 octobre 2026, gâtant des denrées.

Sur cette page
À retenir
- Les attaquants ont forcé les systèmes de froid de centaines de supermarchés français à passer en dégivrage prolongé dans la nuit du 11 au 12 octobre 2026, portant certaines unités à environ 50 °C pendant près de six heures.
- La cible était le logiciel de gestion du froid de l'entreprise danoise Danfoss ; Danfoss a déclaré que les unités touchées étaient des produits anciens, ou des modèles actuels sous micrologiciel obsolète, qui ne reçoivent plus de mises à jour logicielles ni de sécurité.
- Les décomptes de magasins viennent des enseignes elles-mêmes : Intermarché et Netto ont signalé environ 180 magasins touchés, Coopérative U plus de 100, Carrefour 80 sur ses 6 000, et Monoprix environ 5 % de ses magasins.
- Le parquet de Paris a ouvert une enquête pour cybercriminalité, et le Premier ministre Sébastien Lecornu a demandé à l'agence nationale de cybersécurité ANSSI d'enquêter sur une vulnérabilité du logiciel fourni par Danfoss.
- Ahold Delhaize a signalé un incident de sécurité distinct qui a mis hors ligne les systèmes d'Albert Heijn aux Pays-Bas ; aucun lien avec l'attaque française n'a été établi.
Dans la nuit du 11 au 12 octobre 2026, des attaquants ont pris le contrôle à distance des systèmes de froid de centaines de supermarchés français et ont forcé les unités à enchaîner des cycles de dégivrage prolongés. Certaines armoires ont atteint environ 50 °C (122 °F) pendant près de six heures, un chiffre qu'Intermarché a communiqué à l'AFP et que The Guardian a repris. Le personnel arrivant pour l'équipe du matin a trouvé de l'air chaud s'échappant des congélateurs. Quelques magasins ont connu de petits incendies. Les stocks frais et surgelés ont dû être jetés.
À lire aussi: Le groupe Leakers$ détourne des panneaux LED publics en Égypte, en Malaisie et au Brésil · La CISA classe PolyShell comme exploitée pendant que la campagne Magento touche des centaines de boutiques.
BBC News a rapporté l'attaque le 12 octobre, le jour même où le parquet de Paris ouvrait une enquête pénale. Danfoss, l'entreprise d'ingénierie danoise dont le logiciel de gestion du froid fait tourner les unités, a déclaré que l'équipement touché était ancien. L'agence nationale de cybersécurité française examine une vulnérabilité de ce logiciel, selon une source proche du Premier ministre.
Ce que provoque un dégivrage forcé
Un régulateur de froid est un petit ordinateur qui fait fonctionner dans le bon ordre un compresseur, un ventilateur et une résistance de dégivrage. Le cycle de dégivrage fait fondre la glace qui s'accumule sur les serpentins d'un congélateur. Dans les réglages normaux, il tourne environ deux heures par jour. Les attaquants ont contourné ces limites et l'ont laissé tourner, rapporte Tom's Hardware. BFM TV a décrit un dégivrage forcé et continu avec une consigne de 50 degrés, note la BBC.
C'est pourquoi les dégâts ont été physiques et rapides. Une résistance de dégivrage est conçue pour réchauffer des serpentins, pas une armoire entière de lait et de glaces. Une fois la consigne relevée et le cycle empêché de s'arrêter, l'unité devient un radiateur avec une porte. Intermarché a déclaré que ses frigos avaient tourné à 50 °C pendant environ six heures, et que tout ce qu'ils contenaient avait été jeté.
L'ampleur, selon les chiffres des enseignes elles-mêmes, constitue la plus grande partie de l'histoire. Intermarché et sa marque Netto, toutes deux du groupe Les Mousquetaires, avancent le chiffre d'environ 180 magasins, un porte-parole indiquant à la BBC que 100 autres points de vente avaient été déconnectés d'urgence d'Internet pour éviter qu'il leur arrive la même chose. Coopérative U, qui exploite l'enseigne Super U, a déclaré que plus de 100 de ses magasins étaient touchés. Son directeur général, Dominique Schelcher, a qualifié l'attaque d'« extrêmement grave et sans précédent » dans un message publié sur X. Carrefour a indiqué que 80 de ses 6 000 magasins français étaient affectés. Monoprix a signalé des problèmes dans environ 5 % de ses plus de 400 magasins, et a retiré des denrées de la vente là où la chaîne du froid ne pouvait être garantie. E.Leclerc et Auchan ont aussi signalé des incidents.
Additionnez tout cela et le total approche 400 magasins, sur environ 15 000 supermarchés en France. Chacun de ces chiffres est un décompte de l'enseigne elle-même, et les premiers articles divergeaient : le chiffre d'Intermarché est apparu à la fois comme 150 et comme 180 au cours de la première journée de couverture.
La cible était un micrologiciel obsolète
Le fil conducteur, c'est Danfoss. L'entreprise vend les régulateurs et le logiciel qui permettent à un détaillant de surveiller et d'ajuster les unités de froid à travers une chaîne, souvent depuis une console centrale. Une source proche de l'enquête a dit à l'AFP que les systèmes de régulation du froid de Danfoss étaient la cible.
La déclaration de Danfoss était prudente. L'entreprise a dit être « au courant d'incidents en France touchant un nombre limité de systèmes de gestion du froid », et que les unités concernées « tournaient sous un micrologiciel obsolète », selon The Guardian. CBS News a rapporté que Danfoss avait dit à l'AFP que la plupart des équipements touchés étaient des produits « anciens » qui « ne reçoivent plus de mises à jour logicielles ni de sécurité », citant notamment les régulateurs AK-SM800 et AK-SC355 comme particulièrement affectés. L'entreprise a déclaré avoir « depuis longtemps conseillé » à ses clients de maintenir à jour les systèmes pris en charge et de migrer hors des systèmes anciens.
Ce cadrage place l'incident au croisement de deux problèmes connus. Les régulateurs industriels anciens sont souvent connectés à un réseau pour être gérés à distance, et dès qu'un fournisseur cesse de les prendre en charge, le micrologiciel qu'ils exécutent ne change plus. Un appareil qui ne peut pas être corrigé reste joignable, et reste vulnérable, aussi longtemps qu'il est branché.
Une attaque OT avec une facture d'épicerie
La plupart des cyberattaques dont on parle s'en prennent aux données. Celle-ci s'en est pris à la température. La distinction compte parce que les systèmes concernés relèvent de la technologie opérationnelle (OT), le matériel qui pilote des processus physiques, et non de l'informatique de bureau qui stocke des dossiers. Un incident OT se fait sentir en quelques heures, et les dégâts se manifestent par des stocks gâtés, du matériel endommagé et, dans quelques cas, des incendies.
Les chiffres locaux montrent la rapidité avec laquelle cela s'additionne. Cybernews a rapporté que deux supermarchés d'Alsace, un Intermarché et un Super U à Haguenau, ont perdu à eux deux environ 270 000 € de marchandises, et que les pertes à l'échelle nationale pourraient se chiffrer en millions d'euros. BFM TV a montré un congélateur d'un rayon glaces affichant 26,5 °C, une température à laquelle aucune glace ne devrait rester longtemps. Intermarché a déclaré avoir jeté toute la nourriture touchée.
Le commerce alimentaire fonctionne avec des marges étroites et des tolérances serrées sur la chaîne du froid, et les systèmes qui maintiennent la température sont de plus en plus connectés en réseau pour qu'un siège puisse gérer la consommation d'énergie sur des centaines de sites. Ce contrôle central est précisément ce dont un attaquant a besoin : une console joignable qui se trouve devant de nombreux magasins.
L'enquête, et qui n'est pas nommé
Le soir du 12 octobre, l'affaire était passée aux mains de l'État. Le parquet de Paris a indiqué avoir ouvert une enquête sur une « cyberattaque de grande ampleur touchant les réfrigérateurs de plusieurs grandes chaînes de distribution alimentaire en France », évoquant des « pertes alimentaires et des incendies », a rapporté Reuters via U.S. News. Le Premier ministre Sébastien Lecornu a demandé à l'ANSSI, l'agence nationale de cybersécurité, d'enquêter, selon une personne de son cabinet. L'agence a identifié une vulnérabilité dans le logiciel fourni par Danfoss, selon cette source.
Aucun attaquant n'a été identifié, et aucun groupe n'a revendiqué l'opération. Cela laisse les questions habituelles en suspens. On ne sait pas s'il s'agissait de sabotage, d'une tentative d'extorsion qui ne s'est pas encore manifestée, ou d'une démonstration destinée à être vue. Rien dans le dossier public n'y répond, et la première journée de couverture n'a produit ni suspect ni mobile.
Le fil Ahold Delhaize, et pourquoi il est distinct
Le même week-end, le détaillant néerlandais et belge Ahold Delhaize a signalé son propre « incident de sécurité » et mis des systèmes hors ligne. Son enseigne Albert Heijn aux Pays-Bas a vu son application et son système de livraison en ligne tomber en panne, et les étiquettes électroniques de rayon affichaient des prix erronés, rapporte NL Times. Les magasins Delhaize en Belgique et au Luxembourg ont aussi été touchés, note Grocery Dive.
Il est tentant de lire les deux événements comme une seule campagne, et le timing y invite. Les informations rapportées ne le soutiennent pas. Ahold Delhaize a décrit une panne informatique sans mentionner le froid, et aucune source n'a établi de lien entre ses systèmes et l'attaque française. La BBC a clairement indiqué qu'on ne savait pas si les deux étaient liés. Tant que quelqu'un n'aura pas démontré le lien, ils doivent être traités séparément.
Ce qui est confirmé, et ce qui ne l'est pas
Le noyau vérifié est étroit et concret. Des centaines de supermarchés français ont perdu le froid dans la nuit du 11 au 12 octobre 2026 après que des attaquants ont forcé les cycles de dégivrage. Le logiciel concerné était celui de Danfoss. L'État a ouvert une enquête. Personne n'a été nommé.
Plusieurs détails sont plus fragiles qu'ils n'en ont l'air. Le chiffre de 50 °C vient d'Intermarché, et Danfoss n'a pas confirmé la température. Les décomptes de magasins sont des chiffres fournis par les enseignes, non un total audité, et le chiffre d'Intermarché est passé de 150 à 180 en une seule journée de couverture. La conclusion de l'ANSSI repose sur une source proche du Premier ministre plutôt que sur un avis publié. La perte de 270 000 € pour deux magasins d'Alsace est un chiffre local, pas national.
Rapporté, non audité
L'ampleur de l'attaque du froid en France est un ensemble de décomptes fournis par les enseignes, pas un bilan définitif. Le seul chiffre d'Intermarché a été rapporté à la fois comme 150 et comme 180 magasins, Danfoss n'a pas confirmé la température de 50 °C, et la conclusion de l'ANSSI sur la vulnérabilité provient d'une source proche du Premier ministre plutôt que d'un avis public. À lire chaque chiffre ici comme une affirmation assortie d'une source.
Pourquoi la nourriture est une cible
La réaction de Bruxelles a été rapide. Le commissaire européen à l'alimentation, Christophe Hansen, a condamné l'attaque et écrit sur X que « la sécurité alimentaire exige plus d'attention à tous les niveaux. Car l'utilisation de l'alimentation comme arme est devenue une réalité », rapporte Metro.
La sécurité alimentaire exige plus d'attention à tous les niveaux. Car l'utilisation de l'alimentation comme arme est devenue une réalité.
Une chaîne du froid est une forme de confiance entreposée. Les clients supposent que le lait et la viande ont été conservés en sécurité, et cette supposition dépend d'équipements que la plupart d'entre eux ne voient jamais. Une attaque qui gâte la nourriture de quelques centaines de magasins est perturbatrice. La même technique, dirigée contre un centre de distribution ou maintenue plus longtemps, poserait un problème plus vaste.
La France a indiqué qu'elle coordonnait son action avec ses homologues européens. Le commerce alimentaire s'inscrit désormais dans la même conversation sécuritaire que les réseaux électriques et les systèmes d'eau.
À surveiller
L'enquête nommera-t-elle quelqu'un, et restera-t-elle circonscrite à la France ? L'attribution a été la partie lente de presque tous les grands incidents OT, et celle-ci n'a aucune revendication de responsabilité comme point de départ.
Ce que Danfoss fera des régulateurs encore déployés sur le terrain. La position de l'entreprise est qu'elle a prévenu ses clients de migrer. La question que les régulateurs poseront probablement est de savoir ce qu'il advient des unités dont les propriétaires ne l'ont pas fait, puisqu'elles restent joignables et, de l'aveu même de l'entreprise, non corrigées.
Les décomptes des enseignes tiendront-ils ? Si le total confirmé évolue, la perception de l'ampleur de la campagne évoluera aussi. Les premiers articles l'estimaient à près de 400 magasins, et ce chiffre est la somme des nombres que chaque enseigne a donnés pour elle-même.
Et les deux fils se rejoindront-ils ? Si les enquêteurs trouvent un lien entre l'attaque du froid française et la panne d'Ahold Delhaize, l'affaire devient une opération coordonnée transfrontalière contre le commerce alimentaire. Sinon, elle reste ce qu'elle semble être aujourd'hui : deux incidents distincts sans lien prouvé.
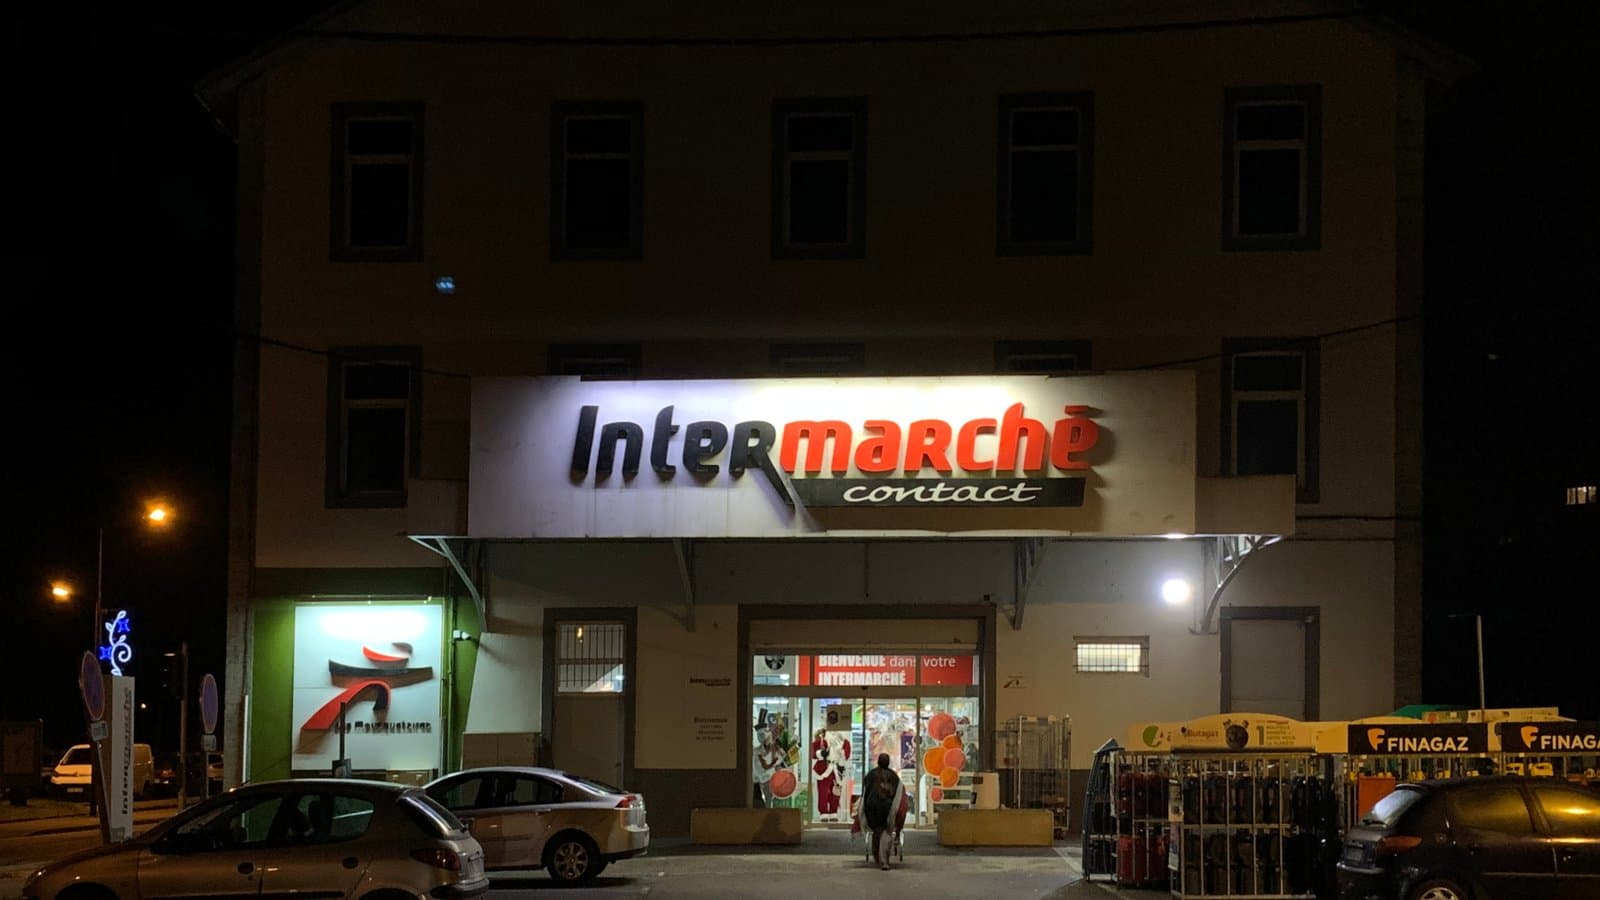
Couverture : « Intermarché Contact à Saint-Rambert-en-Bugey (décembre 2019).jpg » de Benoît Prieur, CC0, via Wikimedia Commons. Un magasin Intermarché en France.
Étiquettes
Questions fréquentes
- Que s'est-il passé avec les frigos de supermarchés français en octobre 2026 ?
- Dans la nuit du 11 au 12 octobre 2026, des attaquants ont forcé les unités de froid de centaines de supermarchés français à enchaîner les cycles de dégivrage. Certains frigos et congélateurs ont atteint environ 50 °C pendant près de six heures, gâtant les produits frais et surgelés. Intermarché a déclaré avoir jeté tout le stock touché, et quelques magasins ont signalé de petits incendies.
- Quels supermarchés ont été touchés par la cyberattaque du froid ?
- Les enseignes nommées sont Intermarché et sa marque Netto (environ 180 magasins, selon l'entreprise), Super U de Coopérative U (plus de 100), Carrefour (80 sur 6 000) et Monoprix (environ 5 % de ses magasins). E.Leclerc et Auchan ont aussi signalé des incidents. Ces décomptes sont des chiffres fournis par les enseignes, non un total national audité, que les premiers articles situaient près de 400 magasins.
- Comment l'attaque a-t-elle fait chauffer les frigos des supermarchés à 50 °C ?
- Les attaquants ont contourné les limites normales de dégivrage des régulateurs de froid Danfoss et ont maintenu le cycle en marche. Un cycle de dégivrage est censé tourner environ deux heures par jour pour faire fondre la glace sur les serpentins d'un congélateur ; les attaquants ont fixé une consigne de 50 °C et l'ont laissée tourner pendant des heures. Intermarché a fourni les chiffres de 50 °C et de six heures, et Danfoss n'a pas confirmé la température.
- La panne d'Ahold Delhaize est-elle liée à l'attaque des supermarchés français ?
- Aucun lien n'a été établi. Ahold Delhaize a signalé un incident de sécurité distinct qui a mis hors ligne l'application et la commande en ligne d'Albert Heijn aux Pays-Bas, les magasins Delhaize en Belgique et au Luxembourg étant aussi touchés. L'entreprise a décrit une panne informatique sans mentionner le froid, et aucune source ne l'a reliée à l'attaque française.

TPW Editorial
Rédaction
L'équipe éditoriale de TechPastWeek enquête et édite chaque article publié. Chaque sujet est recoupé avec des sources primaires et secondaires fiables, et un éditeur le relit avant publication.





