

Apple a alerté des députés allemands sur un logiciel espion mercenaire. Berlin ne sait pas si l'attaque a réussi
Des députés du Bundestag ont reçu des alertes d'Apple sur un logiciel espion mercenaire. Le BSI ne sait pas distinguer une attaque réussie d'une tentative.

Sur cette page
À retenir
- L'office fédéral allemand de cybersécurité (BSI) a indiqué dans un avis publié le week-end des 31 octobre et 1er novembre 2026 que plusieurs députés du Bundestag et d'autres personnalités publiques avaient reçu des notifications de menace d'Apple depuis le 29 octobre 2026.
- Le BSI a déclaré ne pas savoir si ces notifications signalent des compromissions réelles ou seulement des tentatives d'attaque, et conseille aux destinataires de considérer leur appareil comme potentiellement compromis.
- Le BSI a envoyé une lettre aux députés le 30 octobre 2026, un jour après le début des notifications d'Apple, pour les sensibiliser et présenter des mesures de protection.
- Apple présente ces notifications comme des avertissements à haute confiance selon lesquels une personne a été ciblée individuellement, sans dire si l'attaque a réussi; l'entreprise n'attribue pas les attaques à des gouvernements.
- Le cinéaste beyrouthin Radwan Mortada a affirmé que sa notification indiquait que la dernière vague d'Apple visait des utilisateurs de 99 pays, un chiffre que ni Apple ni le BSI n'ont publié pour cette série.
L'office fédéral allemand de cybersécurité affirme que plusieurs membres du Bundestag ont reçu des avertissements d'Apple selon lesquels leurs iPhone pourraient avoir été ciblés par un logiciel espion mercenaire. Le BSI a indiqué dans un avis publié le week-end des 31 octobre et 1er novembre 2026 que les notifications arrivaient depuis le 29 octobre, et que d'autres personnalités publiques en avaient également reçu. Il ne sait pas si l'un de ces téléphones a été compromis.
À lire aussi: Le FBI arrête un employé d'OpenAI soupçonné d'avoir placé un enregistreur caché · Le Patch Tuesday d'octobre 2026 de Microsoft établit un record avec 1 407 correctifs.
Le BSI a envoyé une lettre aux députés le 30 octobre, un jour après le début des notifications, pour les sensibiliser et exposer ce que les destinataires devaient faire. Le message d'Apple était direct: l'entreprise avait détecté une attaque au moyen d'un logiciel espion mercenaire, ces logiciels de surveillance développés commercialement et historiquement utilisés contre un petit nombre de personnes spécifiquement choisies.
Deux choses manquent au dossier public. Il n'y a ni victime confirmée ni décompte des appareils touchés. La question que se posera d'abord un lecteur, à savoir si ces téléphones ont été piratés, n'a pas encore de réponse.
Le BSI a confirmé les alertes, pas les intrusions
L'avis est prudemment rédigé, et la retenue semble délibérée. Le BSI ne sait pas si les notifications signifient des compromissions réelles ou seulement des tentatives d'attaque, indique-t-il. Les destinataires doivent considérer que leur appareil a peut-être été compromis.
Ce n'est pas une contradiction. Une notification de menace est un signal sur le ciblage: Apple est très confiante que quelqu'un a visé cette personne. Ce n'est pas un rapport sur la réussite de l'attaque. Apple construit ces alertes à partir de son propre travail de renseignement sur les menaces, et l'entreprise dit que ses enquêtes ne peuvent jamais atteindre une certitude absolue.
L'avis du BSI ne nomme pas les victimes et ne précise pas combien de députés sont concernés. La lettre du 30 octobre a été adressée aux membres du Bundestag en tant que groupe, si bien que la recevoir ne revient pas à recevoir une alerte d'Apple.
Berlin n'a pas dit grand-chose au-delà du fait qu'il suit la situation. Le porte-parole du gouvernement, Stefan Kornelius, a déclaré que l'exécutif prenait « l'incident et l'avertissement très au sérieux », selon le Financial Times. Il n'a pas précisé qui, au sein du gouvernement fédéral, était visé, ni si le chancelier Friedrich Merz en faisait partie.
Comment un logiciel espion zero-clic arrive sur un téléphone
Le terme utilisé dans la notification d'Apple est « mercenary spyware », qui recouvre une catégorie d'outils d'intrusion commerciaux vendus à des gouvernements et à d'autres acheteurs bien financés. Ces outils sont conçus pour une poignée de personnes précises et ne se propagent pas sur internet. Apple indique que de telles attaques coûtent des millions de dollars et ont souvent une durée de vie courte, ce qui contribue à les rendre difficiles à détecter.
La méthode de livraison qui compte ici est l'exploitation zero-clic. Un message piégé arrive et fait le travail sans que le destinataire l'ouvre, touche un lien ou installe quoi que ce soit. Il peut n'y avoir rien à voir: aucune application évidente, aucune icône étrange, aucune demande d'autorisation. Le BSI affirme que les appareils infectés ne sont généralement pas remarqués par leurs propriétaires, tout en citant les plantages fréquents et la décharge rapide de la batterie comme signes possibles à prendre au sérieux.
Une fois un téléphone compromis, la liste de ce qu'un attaquant peut atteindre est longue. Le BSI cite les messages, y compris ceux des services de messagerie chiffrés, ainsi que les appels, contacts, entrées d'agenda et la localisation. La caméra et le microphone sont aussi concernés. Le chiffrement de bout en bout protège un message pendant son trajet entre deux téléphones. Il ne sert à rien quand le téléphone à une extrémité enregistre ce que l'utilisateur voit avant même que le message soit chiffré.
Une alerte à haute confiance laisse l'issue ouverte
L'alerte est facile à mal lire si l'on confond trois états. Une notification signifie qu'Apple est très confiante qu'une personne a été ciblée individuellement. Elle ne signifie pas que l'attaque a réussi, elle n'identifie pas l'attaquant et elle ne dit pas quel message, service ou vulnérabilité était en cause.
La page d'assistance d'Apple formule clairement la confiance: les notifications de menace sont des « alertes à haute confiance indiquant qu'un utilisateur a été individuellement ciblé par une attaque au logiciel espion mercenaire, et elles doivent être prises très au sérieux ». La même page explique pourquoi Apple n'en dira pas plus. Révéler ce qui a déclenché une notification pourrait aider les attaquants à adapter leurs outils et à éviter la détection la fois suivante.
Trois états, une alerte
Une notification peut recouvrir une tentative bloquée ou manquée, une tentative réussie ou, plus rarement, un avertissement qui se révèle ensuite erroné. Apple dit que ses alertes sont fiables, mais aussi que ses enquêtes ne peuvent être certaines. Le conseil du BSI de supposer une compromission découle de l'option intermédiaire, que personne ne peut écarter aujourd'hui.
Il existe un second piège, et il est banal: de fausses notifications de menace circulent, et ce sont des tentatives d'hameçonnage. Apple indique qu'une notification authentique ne demande jamais à l'utilisateur de cliquer sur un lien, d'ouvrir un fichier, d'installer une application ou un profil, ni de fournir le mot de passe ou le code de vérification de son compte Apple. Quiconque doute de l'authenticité d'une alerte peut se connecter directement à account.apple.com; une notification réelle apparaît en haut de la page. Le BSI ajoute que les alertes authentiques s'affichent aussi sur l'écran verrouillé, dans Réglages et par courriel aux adresses du compte.
L'enjeu politique que Berlin n'a pas abordé
Les membres d'un parlement national siègent dans des commissions qui voient des projets de loi, des documents budgétaires et des briefings à huis clos avant toute publication. Ils parlent à des ministres, à des responsables étrangers et à des électeurs qui leur apportent des problèmes qu'ils ne peuvent porter nulle part ailleurs. Un téléphone compromis dans ce contexte est une fenêtre sur des conversations qui n'apparaissent jamais dans un communiqué.
L'orientation est donc adressée aux individus. Une agence nationale de cybersécurité a publié des conseils pour des députés, les a renvoyés à son centre de services et a demandé aux destinataires de signaler les alertes pour qu'elle puisse juger de l'ampleur. L'agence n'a pas dit ce qu'elle ferait de ces signalements, ni s'ils alimenteraient une enquête formelle.
L'écart entre l'avertissement et le récit public ne s'est pas réduit. L'Allemagne a confirmé que des avertissements avaient été envoyés et qu'elle les prenait au sérieux. Elle n'a confirmé aucun appareil compromis, nommé aucun suspect, ni décrit comment une compromission serait établie.
L'histoire allemande avec la même catégorie d'outils
L'Office fédéral de police criminelle allemand, le BKA, aurait obtenu l'accès au logiciel espion Pegasus du groupe NSO en 2019, comme l'a rapporté la DW. Rien dans l'avis du BSI ni dans les articles ne suggère que le BKA ou Pegasus soient impliqués dans les avertissements actuels.
Cet achat ne se rattache pas à cette affaire, mais il complique la réponse politique. Un gouvernement dont la police fédérale aurait acheté l'accès à un tel outil doit désormais réagir à son usage apparent contre ses propres parlementaires.
Le chiffre des 99 pays et le vide d'attribution
L'Allemagne n'est pas le seul pays touché. Radwan Mortada, cinéaste basé à Beyrouth, a déclaré sur X avoir reçu une nouvelle notification d'Apple l'avertissant d'« une autre attaque contre votre appareil », après une précédente attaque au logiciel espion en 2021. Sa notification indiquait que la dernière vague d'Apple visait des utilisateurs de 99 pays, rapporte TechCrunch.
Ce chiffre vient du récit d'un destinataire à propos d'un message. Ni Apple ni le BSI n'ont publié de décompte pour cette série. Apple affirme envoyer des notifications de menace plusieurs fois par an depuis 2021 et avoir alerté des utilisateurs dans plus de 150 pays au total.
Qui est derrière la campagne reste inconnu. Apple dit ne pas attribuer les attaques ni les notifications à des attaquants ou à des régions précis, et l'avis du BSI ne nomme aucun gouvernement, vendeur ou suspect. Le marché que décrit Apple implique des entreprises privées développant des logiciels espions pour des clients étatiques. Quelle entreprise, le cas échéant, a fourni l'outil utilisé ici n'a pas été rendu public.
Ce que le BSI conseille aux destinataires
Les consignes sont plus précises que le débat public qui les entoure. La première instruction porte une condition importante: mettre à jour le système immédiatement, sauf si une analyse forensique est prévue. Installer un correctif peut détruire les traces dont un enquêteur aurait besoin, si bien que la décision de préserver les preuves doit venir avant la mise à jour, pas après. Pour la plupart des gens, la réponse reste de mettre à jour.
- Activer le mode Isolement et le laisser actif. Sur un iPhone: Réglages > Confidentialité et sécurité > Mode Isolement. Le BSI conseille de le laisser activé en permanence, y compris sur un appareil de remplacement. Il restreint certaines fonctions, dont les pièces jointes des messages, les aperçus de liens et les appels FaceTime provenant d'inconnus; les appels ordinaires et les SMS continuent de fonctionner. Il rend les nouvelles attaques plus difficiles. Il n'élimine pas une infection déjà présente.
- Remplacer l'appareil si le risque est jugé élevé. Le BSI y associe la réinitialisation de tous les comptes utilisés sur le téléphone et le changement de numéro, une étape lourde pour quiconque utilise son numéro comme point de contact politique et professionnel.
- Définir un nouveau code d'accès différent de l'ancien. Face ID et Touch ID ne le remplacent pas.
- Changer les mots de passe du compte Apple, des comptes de courriel et de tout autre compte utilisé sur l'appareil, activer l'authentification à deux facteurs là où elle manque, et ajouter un nouveau numéro de téléphone de confiance avant de retirer l'ancien. Les applications d'authentification doivent être reconfigurées auprès de chaque service plutôt que transférées depuis l'ancien téléphone.
- Verrouiller les messageries. Signal propose un verrou d'inscription; WhatsApp dispose de la vérification en deux étapes. Les deux doivent être activés avec un nouveau code ou mot de passe, et les appareils liés examinés, tout élément non reconnu étant supprimé. Le même contrôle s'applique à la liste des appareils du compte Apple.
- Signaler la notification au centre de services du BSI à [email protected], ce qui, selon l'agence, l'aide à évaluer l'ampleur.
Remplacer un téléphone et un numéro perturbe des années de contacts et de configurations à deux facteurs, et pour un député, le numéro fait partie du métier. Mettre à jour immédiatement protège l'appareil mais peut effacer les preuves qui répondraient à la question que tout le monde pose. La formulation conditionnelle du BSI reconnaît ce compromis sans prétendre qu'il peut être tranché pour tout le monde.
Réserves: ce qui reste inconnu
Une notification de menace n'est pas la preuve d'un piratage réussi. Le BSI le dit lui-même, dans l'avis même qui conseille aux destinataires de supposer le pire. Les deux affirmations peuvent être vraies: l'agence ne peut exclure une compromission, et elle ne peut en confirmer une.
Le décompte est inconnu. « Plusieurs » est le mot du BSI pour le nombre de députés touchés, et l'agence n'a pas avancé de chiffre. Les noms sont inconnus; le gouvernement a refusé de dire si le chancelier en faisait partie. Le chiffre des 99 pays est de seconde main. La cause n'est pas attribuée.
Une lacune ne se comblera probablement pas vite. Un logiciel espion mercenaire est conçu pour laisser peu de traces, et un téléphone mis à jour, réinitialisé ou remplacé peut ne jamais fournir de réponse nette. Aucune conclusion d'analyse forensique n'a été publiée, et personne n'a démontré que ces appareils étaient propres.
Ce qu'il faut suivre
Le premier signal est de savoir si le BSI passe des conseils aux conclusions. Un décompte des notifications signalées, une infection confirmée ou une déclaration indiquant que l'analyse forensique n'a rien trouvé changeraient chacun l'histoire. L'agence n'a pas dit ce qu'elle attend.
Le deuxième est le Bundestag. Le Parlement devra décider si quelque chose doit changer dans les appareils ou les communications de ses membres. Un changement concret de politique sur les appareils ou de conseils en communications sécurisées compterait davantage qu'une nouvelle déclaration de préoccupation.
Le troisième est l'attribution. La page d'Apple note que des reportages publics et des recherches de groupes de la société civile, d'entreprises technologiques et de journalistes ont documenté par le passé des campagnes de logiciels espions commerciaux. Aucun n'a publié de conclusions sur cette série, et tout lien avec un client, un pays ou un vendeur précis prendrait du temps à établir.
Au 3 novembre, le BSI avait publié des consignes, pas des conclusions.
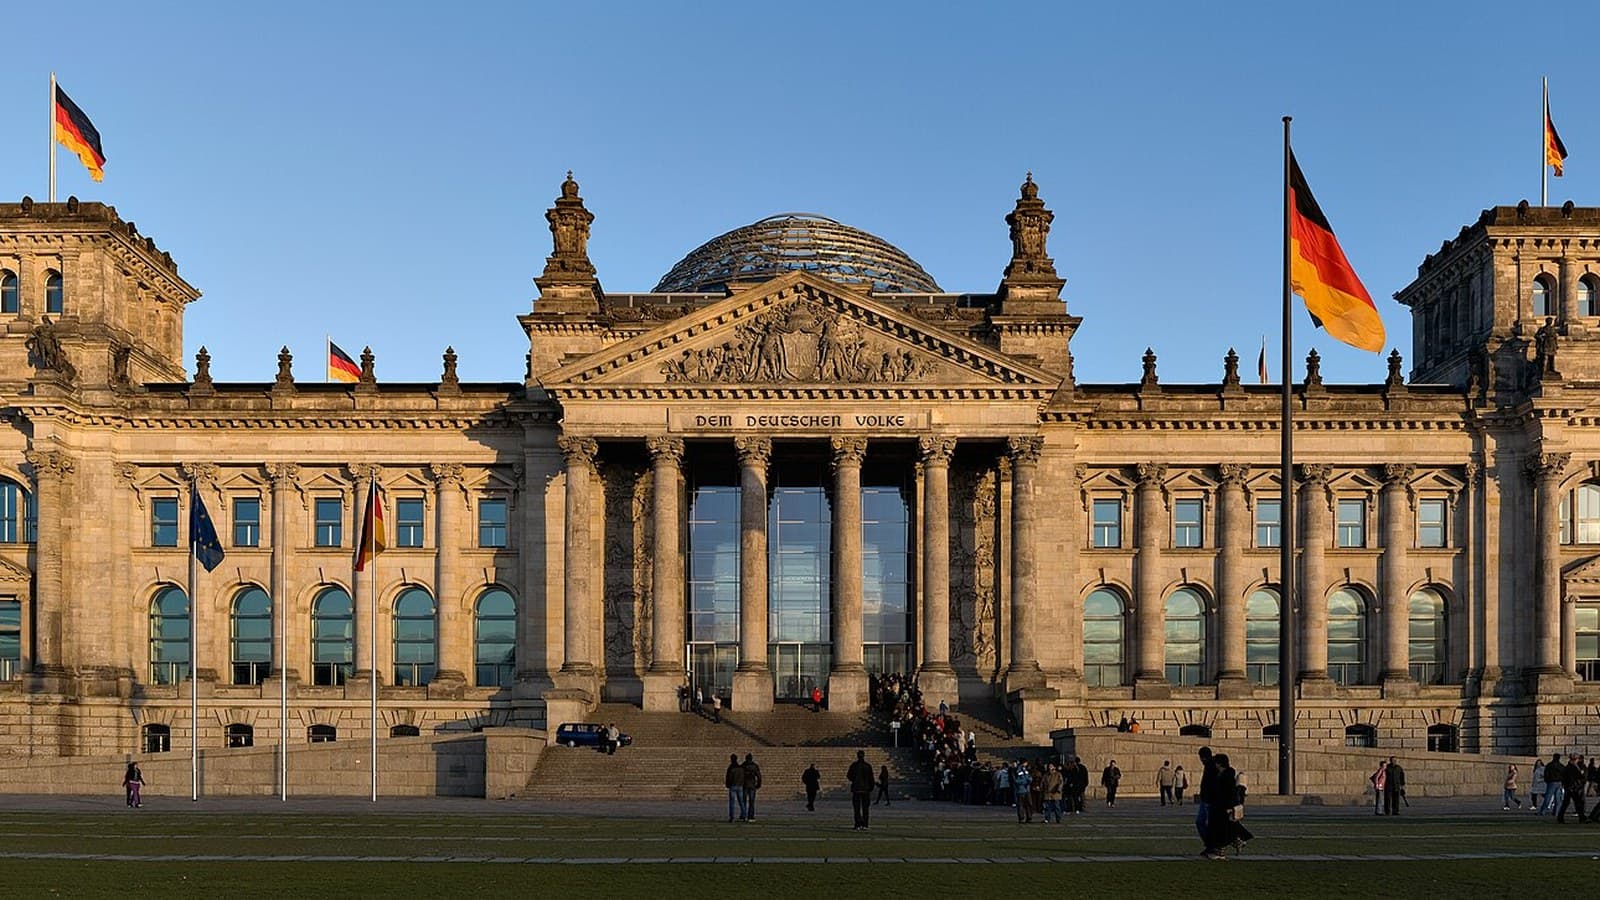
Image de couverture: « Le Reichstag à Berlin vu de l’ouest avant le coucher du soleil » par Jürgen Matern, CC BY-SA 3.0, via Wikimedia Commons, recadrée en 16:9.
Étiquettes
Questions fréquentes
- Les iPhone des députés allemands ont-ils vraiment été piratés ?
- Personne ne l'a confirmé. Le BSI a indiqué ne pas savoir si les notifications d'Apple signifient des compromissions réelles ou seulement des tentatives d'attaque, et il conseille aux destinataires de considérer leur appareil comme potentiellement compromis. Aucune conclusion d'analyse forensique n'a été publiée.
- Qu'est-ce qu'un logiciel espion zero-clic ?
- C'est un logiciel espion qui infecte un appareil sans que l'utilisateur ait à faire quoi que ce soit, souvent par un message piégé qui n'a pas besoin d'être ouvert. Selon le BSI, les victimes ne remarquent généralement rien, et une infection peut exposer messages, appels, contacts, agenda, localisation, caméra et micro.
- Qui est derrière les attaques contre les députés allemands ?
- On l'ignore. Ni Apple ni le BSI n'ont attribué cette campagne à un gouvernement ou à un vendeur de logiciels espions, et l'avis du BSI ne nomme aucun suspect. Apple indique ne pas attribuer ses notifications à des attaquants ou à des régions précis.
- Que faire si je reçois une notification de menace d'Apple ?
- Le BSI conseille de mettre à jour le système immédiatement, sauf si une analyse forensique est prévue, d'activer le mode Isolement de façon permanente et de changer le code d'accès ainsi que les mots de passe des comptes utilisés sur l'appareil. Les destinataires doivent aussi signaler la notification au centre de services du BSI.

TPW Editorial
Rédaction
L'équipe éditoriale de TechPastWeek enquête et édite chaque article publié. Chaque sujet est recoupé avec des sources primaires et secondaires fiables, et un éditeur le relit avant publication.





