

Les clés d'accès expliquées : la lente disparition du mot de passe
Les clés d'accès remplacent les mots de passe volés et réutilisés par des clés cryptographiques gardées sur votre appareil. FIDO2, WebAuthn, et ce qui coince encore.

Sur cette page
À retenir
- La FIDO Alliance estimait à 5 milliards le nombre de clés d'accès en usage actif dans le monde au 7 mai 2026, 75 % des consommateurs interrogés ayant activé au moins une clé d'accès.
- Google a rapporté 800 millions de comptes utilisant des clés d'accès en 2024, Amazon 175 millions de clients, et Microsoft fait des clés d'accès la méthode par défaut dans Entra ID à partir du 1er septembre 2026.
- Une clé d'accès stocke une clé privée sur un appareil ou dans un trousseau synchronisé et ne transmet au service que la clé publique correspondante, si bien qu'une violation du serveur ne laisse fuiter rien de réutilisable.
- Les clés d'accès liées à un appareil, sur des clés matérielles, ne peuvent pas être copiées et sont irrécupérables en cas de perte, ce qui explique que le NIST interdise les clés d'accès synchronisables à son plus haut niveau d'assurance, AAL3.
- Les données de la FIDO Alliance montrent que les mots de passe dominent encore en pratique : 57 % des organisations interrogées en 2026 s'appuyaient toujours sur des méthodes à base de mot de passe pour la connexion principale des employés.
Chaque mot de passe que vous avez tapé est un secret que vous avez partagé avec le serveur de quelqu'un d'autre. Ce secret réutilisable, qui traverse le réseau et repose dans une base de données, est à l'origine d'une grande partie de la criminalité liée aux identifiants sur internet. Les clés d'accès changent l'unité d'authentification : au lieu de prouver que vous connaissez une chaîne de caractères, vous prouvez que vous détenez une clé qui ne quitte jamais votre contrôle. Les équipes de sécurité y voient la première réponse structurelle à l'hameçonnage depuis des décennies, et cela crée de nouveaux problèmes de récupération, de portabilité et d'appareils perdus.
À lire aussi: Le FBI arrête un employé d'OpenAI soupçonné d'avoir placé un enregistreur caché · Le Patch Tuesday d'octobre 2026 de Microsoft établit un record avec 1 407 correctifs.
Pourquoi les mots de passe continuent d'échouer
Un mot de passe est un secret partagé. L'utilisateur en garde une copie en mémoire ou dans un gestionnaire ; le service en stocke une autre, hachée, dans une base de données. Quiconque obtient l'une ou l'autre copie peut s'authentifier à la place de l'utilisateur, ce qui produit une série de défaillances prévisibles.
- Hameçonnage. Un attaquant clone une page de connexion, l'utilisateur saisit son mot de passe, et l'attaquant le rejoue. La complexité n'aide pas, car le justificatif a été livré volontairement.
- Réutilisation. Les gens répètent leurs mots de passe d'un site à l'autre, si bien qu'une seule fuite déverrouille de nombreux comptes sans lien.
- Fuites massives. De grandes listes d'identifiants circulent pendant des années et alimentent des attaques automatisées.
- Bourrage d'identifiants. Des bots testent des paires identifiant-mot de passe fuitées sur de nombreux services à la fois, pour un faible coût par tentative.
Les chiffres sont têtus. Le rapport 2025 sur les violations de données de Verizon, portant sur 12 195 violations confirmées, a constaté que les identifiants volés constituaient le principal vecteur d'accès initial, présents dans 22 % des violations, le hameçonnage représentant environ 16 %. Il a aussi relevé que 88 % des attaques de base contre des applications web impliquaient des identifiants volés. Tant que le justificatif est un secret copiable, ces chiffres ont un plancher.
Ce qu'est réellement une clé d'accès
Une clé d'accès est un justificatif conforme à la norme FIDO2, qui combine la spécification WebAuthn du World Wide Web Consortium et le Client to Authenticator Protocol (CTAP) de la FIDO Alliance. La conception repose sur la cryptographie à clé publique plutôt que sur un secret partagé.
Lors de l'enregistrement, l'authentificateur (un téléphone, un ordinateur portable, un gestionnaire de mots de passe ou une clé matérielle) génère une nouvelle paire de clés pour ce compte sur ce site précis. La clé privée reste dans l'authentificateur ; la clé publique part vers le service. À la connexion, le service envoie un défi aléatoire, et l'authentificateur le signe avec la clé privée après que l'utilisateur s'est vérifié par empreinte digitale, visage, code PIN ou contact physique. Le service vérifie la signature avec la clé publique.
  REGISTRATION                          SIGN-IN
  ------------                          -------
  service ── create credential ──► browser/authenticator
                                        │
                        generate key pair scoped to this domain
                                        │
  service ◄──── public key ─────────────┘   (private key stays)

  service ── random challenge ──► browser/authenticator
                                        │
                    user verifies (face / fingerprint / PIN / touch)
                                        │
  service ◄── signed challenge ─────────┘   verify with stored public key
Parce que la clé privée ne quitte jamais l'authentificateur, une violation du service ne livre que des clés publiques. Il n'y a pas de base de mots de passe à casser, et le secret comme le geste de l'utilisateur restent locaux. Le guide du développeur WebAuthn de Yubico décrit cette approche comme résistante aux attaques par hameçonnage, par rejeu et par violation du serveur, le service ne détenant que des informations publiques.
Pourquoi l'hameçonnage et le rejeu cessent de fonctionner
Deux propriétés font l'essentiel du travail.
La première est l'ancrage au domaine. Chaque clé d'accès est liée à un identifiant de partie de confiance, normalement le domaine du site. Sur une page imitée, l'authentificateur ne trouve soit aucun justificatif correspondant, soit signe avec une clé que le vrai service n'acceptera jamais. C'est le navigateur, et non l'utilisateur, qui vérifie l'origine. C'est ce que le NIST appelle la résistance à l'hameçonnage par liaison au nom du vérificateur.
La seconde est la résistance au rejeu. Chaque connexion porte un défi aléatoire inédit que l'authentificateur signe, le domaine et le défi étant liés aux données signées, si bien qu'une assertion capturée ne peut pas être réutilisée. Cela diffère des codes à usage unique : un code TOTP ou SMS peut être relayé en temps réel entre l'utilisateur et le site, ce qui explique que le NIST ne considère pas la saisie manuelle d'un code comme résistante à l'hameçonnage. Les clés d'accès ôtent toute valeur à une fausse page, car il n'y a rien à taper ni à relayer.
Clés d'accès synchronisées et clés d'accès liées à un appareil
Les clés d'accès se répartissent en deux grandes familles.
Les clés d'accès synchronisées (multi-appareils) sont dupliquées dans un trousseau cloud pour fonctionner sur les appareils d'un utilisateur. Apple les stocke dans le trousseau iCloud et documente qu'elles sont chiffrées de bout en bout et récupérables via un dépôt fiduciaire. Le gestionnaire de mots de passe Google et l'écosystème de Microsoft font l'équivalent, et des gestionnaires tiers comme 1Password, Bitwarden et Dashlane peuvent aussi les héberger.
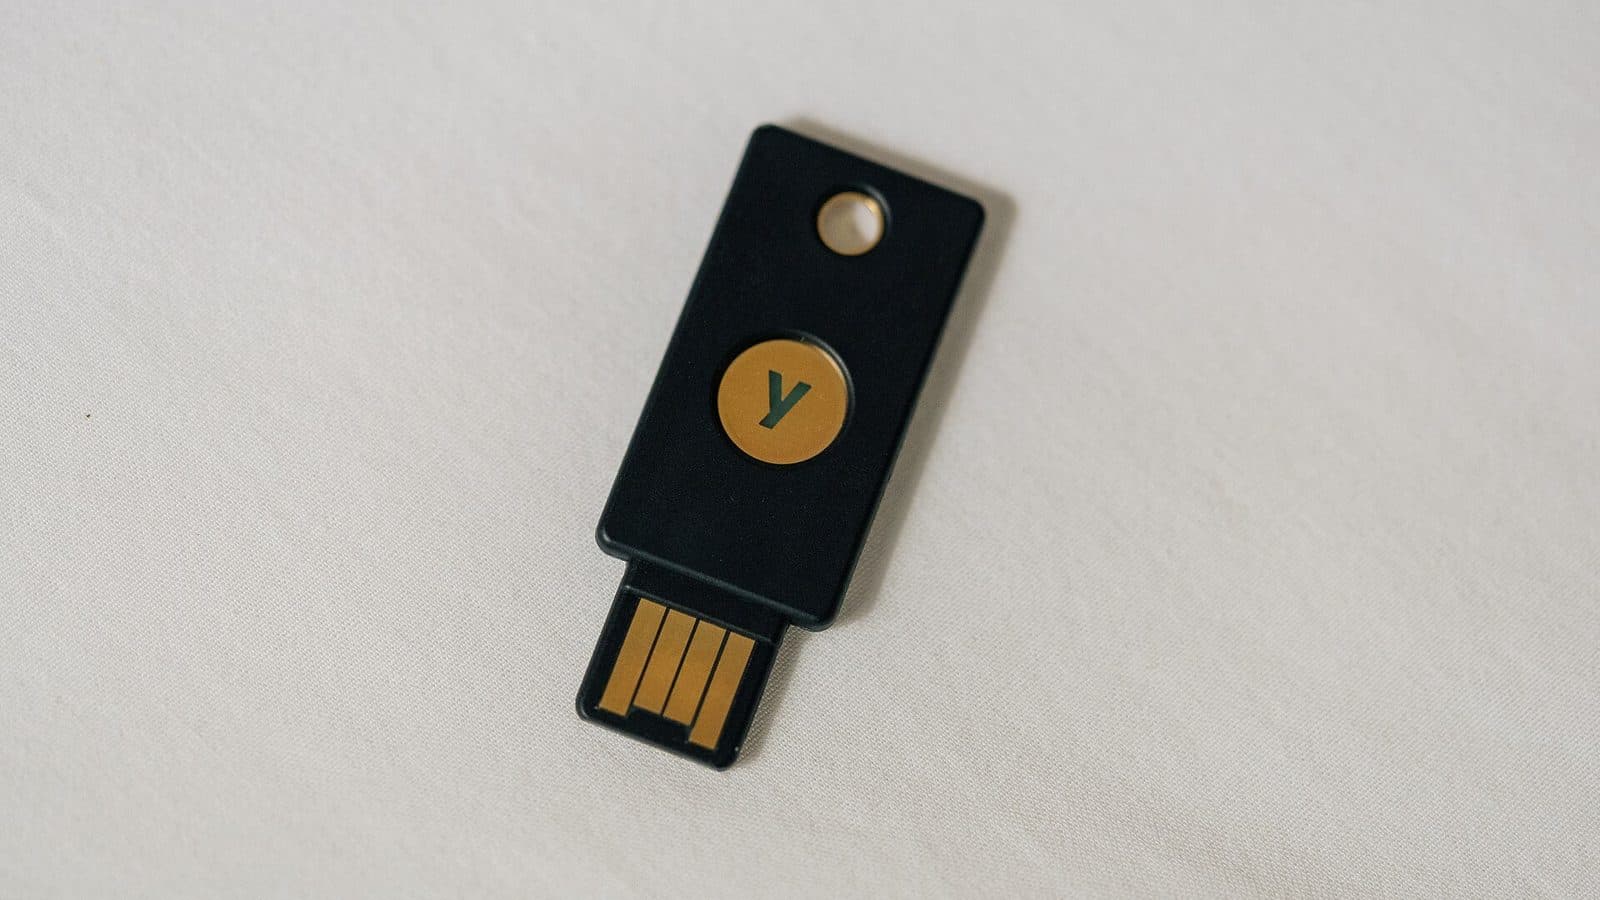
Les clés d'accès liées à un appareil sont verrouillées sur un seul authentificateur et ne peuvent pas être copiées. Une clé de sécurité matérielle comme une YubiKey garde la clé privée dans un élément sécurisé ; Yubico affirme que les justificatifs FIDO2 d'une clé sont inaccessibles sans le code PIN ou, sur les modèles biométriques, sans l'empreinte digitale. Cela donne aux organisations un meilleur contrôle du cycle de vie, ce qui explique pourquoi les clés liées à un appareil sont préférées pour les comptes privilégiés.
WebAuthn niveau 3 expose deux indicateurs qui permettent à un service de faire la distinction à l'enregistrement : Backup Eligibility indique si un justificatif peut être synchronisé, et Backup State s'il l'est actuellement.
Les régulateurs ont aussi tracé une limite. Un supplément au SP 800-63B du NIST publié en avril 2024 a autorisé pour la première fois les authentificateurs synchronisables au niveau d'assurance d'authentification 2. Le NIST SP 800-63-4 actuel va plus loin : les authentificateurs synchronisables, parce que leurs clés doivent être exportables, « ne doivent pas être utilisés au niveau AAL3 ». Commodité et plus haut niveau d'assurance tirent en sens opposés.
Le problème du « et si je perds mon téléphone »
La récupération est le point faible des clés d'accès, car il n'y a pas de mot de passe à réinitialiser. Un service ne peut confirmer l'identité que d'une autre manière et laisser l'utilisateur enregistrer un tout nouveau justificatif.
Si la clé d'accès était synchronisée, la réponse est généralement sereine : connectez-vous sur un appareil de remplacement avec le même compte de plateforme et elle est déjà là. Apple documente que le trousseau iCloud peut être récupéré même si tous les appareils sont perdus, grâce aux identifiants du compte, à un SMS envoyé à un numéro enregistré et au code de l'appareil, avec des limites de tentatives strictes et un dépôt fiduciaire qu'Apple elle-même ne peut pas lire.
Si la clé d'accès était liée à un appareil et que la clé a disparu, le justificatif est cryptographiquement irrécupérable. C'est pourquoi la FIDO Alliance et des fournisseurs comme Yubico recommandent d'enrôler au moins deux justificatifs par compte, idéalement chez des fournisseurs différents, pour qu'une perte unique ne verrouille personne. Le risque plus grand se situe un cran au-dessus : perdre le compte Apple ou Google sous-jacent emporte au même instant toutes les clés d'accès synchronisées qu'il contient.
Si la procédure de récupération retombe sur un lien e-mail ou un code SMS, le compte ne vaut que ce que vaut ce filet de secours. Une connexion par clé d'accès à haute assurance greffée sur un processus de réinitialisation hameçonnable ne fait que déplacer le point faible.
Les clés d'accès ne sont ni la 2FA, ni le TOTP, ni un gestionnaire de mots de passe
Ces termes sont employés de façon interchangeable, et ils ne devraient pas l'être.
- Une clé d'accès est un justificatif cryptographique lié à un seul compte sur un seul service. Elle peut jouer le rôle d'un facteur unique (appareil plus biométrie) ou d'un facteur multiple (une clé matérielle exigeant un code PIN).
- Le TOTP est un code rotatif, généralement produit par une application d'authentification. Il repose encore sur un secret partagé et peut être hameçonné par relais.
- Les codes SMS à usage unique sont plus faibles encore, exposés à l'échange de carte SIM et à l'interception.
- Un gestionnaire de mots de passe génère des mots de passe forts, mais le mot de passe reste un secret partagé qui peut être hameçonné. Beaucoup stockent désormais aussi des clés d'accès, ce qui en fait un fournisseur de clés d'accès plutôt qu'un substitut.
Le modèle mental qui aide
Une clé d'accès est le justificatif ; l'authentificateur est l'endroit où il réside. L'enclave sécurisée d'un téléphone, le capteur biométrique d'un ordinateur portable, le coffre d'un gestionnaire de mots de passe et une clé matérielle sont tous des logements valables pour le même type de justificatif, avec des compromis différents en matière de sécurité et de portabilité.
Où en est réellement l'adoption
Les clés d'accès sont passées de l'expérimentation à la valeur par défaut dans plusieurs des plus grands services grand public et d'entreprise.
- La FIDO Alliance estimait à 5 milliards le nombre de clés d'accès en usage actif dans le monde à l'occasion de la Journée mondiale des clés d'accès, le 7 mai 2026.
- Son rapport State of Passkeys 2026, fondé sur 11 000 consommateurs et 1 400 décideurs d'entreprise interrogés par Sapio Research en avril 2026, a relevé 90 % de notoriété, 75 % de personnes ayant activé au moins une clé d'accès et 49 % l'utilisant régulièrement. Parmi les organisations, 68 % avaient déployé ou étaient en train de déployer des clés d'accès pour la connexion des employés.
- Le Passkey Index de la FIDO, s'appuyant sur des données d'Amazon, Google, Microsoft, PayPal, Target et TikTok, a rapporté que 93 % des comptes étaient éligibles aux clés d'accès, que 36 % en avaient une enregistrée et que 26 % des connexions les utilisaient déjà. Les connexions par clé d'accès réussissaient 93 % du temps, contre 63 % pour les autres méthodes.
- Google a déclaré en 2024 que 800 millions de comptes utilisaient des clés d'accès, après en avoir fait la méthode par défaut des comptes personnels en octobre 2023. Amazon a rapporté 175 millions de clients en octobre 2024, avec des connexions jusqu'à six fois plus rapides.
- Microsoft est allé le plus loin côté entreprise, en faisant des clés d'accès la méthode par défaut dans Entra ID à partir du 1er septembre 2026, en inscrivant automatiquement les utilisateurs sur SMS ou voix, et en prévoyant de retirer l'envoi natif par SMS et voix le 1er février 2027.
Le schéma : ce sont les plateformes grand public, et non les services informatiques, qui font le volume, et les entreprises sont entraînées par les mêmes valeurs par défaut.
Les bases du déploiement en entreprise
Pour les administrateurs, ce basculement tient moins à un interrupteur à actionner qu'à une conception du cycle de vie des justificatifs.
La plupart des déploiements commencent par cartographier quels comptes peuvent utiliser des clés d'accès et quels types d'authentificateurs ils accepteront. Dans Microsoft Entra ID, le modèle de profil de clé d'accès introduit en 2026 permet aux administrateurs de choisir des clés d'accès liées à un appareil, synchronisées, ou les deux, et de les cibler par groupes. Les comptes réglementés ou à forte valeur imposent généralement une attestation et limitent l'enregistrement à du matériel approuvé, afin que seuls des appareils connus puissent s'enrôler.
Les questions pratiques sont la récupération, la charge du support et le filet de secours. Les organisations qui passent aux clés d'accès rapportent moins de réinitialisations de mots de passe et davantage de connexions réussies, mais elles ont toujours besoin d'une procédure de récupération en cas d'appareil perdu, et c'est là que se concentre l'ingénierie sociale.
La procédure de récupération est la nouvelle surface d'attaque
Une clé d'accès rend la porte d'entrée extrêmement difficile à crocheter. Si la porte de derrière est un agent du support qui réinitialise l'accès après un appel téléphonique convaincant, les attaquants se contenteront de contourner. Traitez la récupération comme une partie de la conception de l'authentification, et non comme une réflexion après coup.
Portabilité et les travaux du FIDO sur l'échange de justificatifs
Le plus grand écart non résolu est l'enfermement. Les trousseaux d'Apple, de Google et de Microsoft ne synchronisent pas les clés d'accès entre eux, si bien qu'un utilisateur qui change de plateforme a historiquement dû réenregistrer ses justificatifs site par site.
La FIDO Alliance tente d'y remédier avec deux spécifications compagnons, le Credential Exchange Protocol (CXP) et le Credential Exchange Format (CXF), rédigées par un groupe qui inclut Apple, Google, Microsoft, 1Password, Bitwarden, Dashlane, NordPass, Okta, Samsung et SK Telecom. L'objectif est une manière standard de déplacer les clés d'accès entre fournisseurs, chiffrée par défaut et jamais transmise en clair. CXP définit le transport au moyen du chiffrement HPKE ; CXF définit la structure des données, dont un dictionnaire de clés d'accès qui transporte la clé privée sous forme chiffrée.
Les progrès sont réels mais incomplets. CXF a atteint le statut de norme proposée le 9 mars 2026, tandis que CXP restait un projet de travail en début de révision. Tant que les deux ne sont pas finalisés et largement implémentés, changer de fournisseur implique encore quelques réenregistrements manuels.
« Les données du Passkey Index marquent la première fois que nous avons pu mesurer l'utilisation et la performance réelles des clés d'accès. » — Andrew Shikiar, directeur général de la FIDO Alliance, octobre 2025
Où les mots de passe persistent
La version honnête de cette histoire est que les mots de passe ne disparaissent pas dans un avenir proche. La propre recherche 2026 de la FIDO Alliance a constaté que 57 % des organisations s'appuient encore sur des méthodes à base de mot de passe comme principal moyen de connexion des employés, alors même que 82 % présentent l'authentification entièrement sans mot de passe comme un objectif à terme et que 28 % seulement l'ont atteinte. Près de la moitié des consommateurs ont renoncé à un achat parce qu'ils ne se souvenaient pas d'un mot de passe.
Plusieurs écarts restent structurels :
- Systèmes hérités et partagés. Les vieilles applications, les bornes, les systèmes industriels et les comptes partagés ne peuvent souvent pas accepter de clé d'accès du tout.
- Dépendance au compte de plateforme. Les clés d'accès synchronisées ne sont sûres que dans la mesure du compte Apple, Google ou Microsoft qui les protège ; compromettez ce compte et elles sont exposées ensemble.
- Risque lié au tissu de synchronisation. Cloner les clés dans le cloud crée une cible qui n'existe pas pour une clé liée à un appareil, ce qui explique que le NIST exige un stockage chiffré et une protection équivalente à AAL2 pour le tissu de synchronisation.
- Résistance à l'hameçonnage n'est pas invulnérabilité. Une clé d'accès bloque une fausse page de connexion. Elle n'arrête pas un logiciel malveillant sur un appareil déverrouillé, le vol de jeton de session après une connexion légitime, ni l'exploitation d'un canal de récupération faible.
Ce qu'il faut surveiller
La direction est fixée, même si le calendrier ne l'est pas. Les questions à suivre sont celles que les organismes de normalisation sont encore en train de trancher.
- L'échange de justificatifs. La finalisation de CXP et CXF et leur adoption par les grands fournisseurs constituent le principal facteur déterminant pour savoir si les clés d'accès restent portables.
- Les normes de récupération. La manière dont les services vérifient l'identité quand un justificatif lié à un appareil a disparu, et si ces procédures évitent de réintroduire des filets de secours par SMS ou e-mail hameçonnables.
- Les calendriers d'entreprise. Le retrait par Microsoft de l'envoi natif par SMS et voix dans Entra ID en février 2027 teste si les grandes organisations peuvent migrer à grande échelle sans verrouiller leurs utilisateurs.
- De nouveaux usages. Les clés d'accès sont à l'étude pour la vérification de l'âge et la preuve de présence humaine, ce qui pousse l'écosystème vers un territoire politique qu'il n'avait jamais abordé.
Rien de tout cela ne fera disparaître le mot de passe l'an prochain. La valeur par défaut change : les nouveaux comptes et appareils reçoivent de plus en plus d'abord une paire de clés, et un mot de passe, le cas échéant, ensuite. La lente disparition du mot de passe relève moins d'une exécution que d'un départ à la retraite.
La version en une phrase
Une clé d'accès remplace un mot de passe partagé par une paire de clés dont la moitié privée ne quitte jamais votre appareil ou votre trousseau synchronisé, ce qui élimine l'hameçonnage de justificatifs et le rejeu, mais déplace les problèmes les plus ardus vers la récupération de compte, la portabilité et les filets de secours qui peuvent discrètement annuler le gain de sécurité.
Photo de couverture : Tony Webster, via Wikimedia Commons, sous licence CC BY 2.0.
Étiquettes
Questions fréquentes
- Une clé d'accès, est-ce la même chose que l'authentification à deux facteurs ?
- Non. La 2FA ajoute généralement un code à usage unique par-dessus un mot de passe, et un site d'hameçonnage peut relayer ces codes en temps réel. Une clé d'accès est une paire de clés cryptographiques : rien de ce que l'utilisateur sait ou tape n'est partagé avec le serveur, et il n'y a aucun code à intercepter.
- Que se passe-t-il si je perds le téléphone qui contient ma clé d'accès ?
- Si la clé d'accès a été synchronisée avec le trousseau iCloud, le gestionnaire de mots de passe Google ou un autre fournisseur, elle réapparaît lorsque vous vous connectez sur l'appareil de remplacement. Si elle était liée à un appareil, par exemple sur une clé de sécurité matérielle, ce justificatif est perdu et vous retombez sur la procédure de récupération de compte proposée par le service.
- Les clés d'accès fonctionnent-elles entre iPhone et Android ?
- Un service peut accepter des clés d'accès créées sur l'une ou l'autre plateforme, et la connexion entre appareils permet à un téléphone d'authentifier un ordinateur voisin. Les trousseaux d'Apple, de Google et de Microsoft ne synchronisent pas les clés d'accès entre eux, si bien que passer d'un écosystème à l'autre implique généralement d'enregistrer une nouvelle clé d'accès.
- Les clés d'accès sont-elles impossibles à hameçonner en toutes circonstances ?
- Les clés d'accès déjouent l'hameçonnage de justificatifs parce que l'authentificateur vérifie le domaine réel du site et que la clé privée ne le quitte jamais. Elles n'arrêtent pas un logiciel malveillant sur un appareil déverrouillé, le vol de jeton de session après une connexion réussie, ni un attaquant qui exploite une procédure de récupération de compte faible.

TPW Editorial
Rédaction
L'équipe éditoriale de TechPastWeek enquête et édite chaque article publié. Chaque sujet est recoupé avec des sources primaires et secondaires fiables, et un éditeur le relit avant publication.





