

Chainalysis admite que la brecha expuso hashes de contraseñas y tokens activos de todos los usuarios
Chainalysis admite que un ciberataque en octubre expuso nombres, hashes de contraseñas y tokens activos de todos los usuarios, desconectando sus herramientas.

En esta página
Puntos clave
- Chainalysis reveló a las 11:00 p. m. EST del 4 de noviembre de 2026 que los nombres, nombres de usuario, hashes de contraseñas y tokens de sesión activos de todos sus usuarios quedaron expuestos ante un actor malicioso.
- Los investigadores de Chainalysis descubrieron la exposición de credenciales y tokens de todos los usuarios el lunes 2 de noviembre de 2026, dos días antes de que la empresa lo comunicara a los clientes.
- Un ataque separado de interceptación en tránsito (on-path) expuso un subconjunto de contraseñas de clientes, y Chainalysis confirmó el 4 de noviembre de 2026 el acceso no autorizado a algunas cuentas de Know Your Transaction (KYT).
- El ataque obligó a Chainalysis a desconectar Reactor, Data Solutions, la interfaz y API de KYT, Address Screening y su página principal de inicio de sesión antes de iniciar una restauración por fases de KYT a las 3:30 a. m. EST del 6 de noviembre de 2026.
- El 30 de octubre de 2026, Chainalysis atribuyó la intrusión inicial de octubre a un actor externo que utilizó técnicas agénticas ofensivas autónomas impulsadas por IA.
Entre el 4 y el 6 de noviembre de 2026, la firma de análisis de blockchain y cumplimiento normativo Chainalysis dio marcha atrás en las garantías centrales de su aviso de brecha de finales de octubre y admitió que los atacantes habían comprometido los nombres, nombres de usuario, hashes de contraseñas y tokens de sesión activos de todos los usuarios de Chainalysis. En las actualizaciones publicadas en su aviso de incidente de seguridad, Chainalysis también reveló que un ataque "en tránsito" (on-path) había expuesto un subconjunto de contraseñas de clientes y que algunas cuentas de cumplimiento de Know Your Transaction (KYT) parecían haber sufrido accesos no autorizados.
Lectura relacionada: La filial de internet de Sony en Japón dice que una brecha expuso 2,6 millones de registros · España registra su primera brecha de datos ejecutada por un agente de IA autónomo.
El incidente en escalada, que Chainalysis calificó como un "ciberataque multifrente en curso" iniciado en octubre por un actor externo mediante "técnicas agénticas ofensivas" impulsadas por IA, obligó a la empresa a desconectar sus principales plataformas de investigación y cumplimiento. Para las 10:30 a. m. EST del miércoles 4 de noviembre, Chainalysis había apagado Reactor, Data Solutions, la interfaz de usuario y la API de KYT, Address Screening, Chain (Beta) y su página principal de inicio de sesión, según BleepingComputer.
Chainalysis comenzó a restaurar KYT y Address Screening por fases a las 3:30 a. m. EST del viernes 6 de noviembre, bajo listas blancas de IP, restablecimiento obligatorio de contraseñas y rotación de claves de API. Reactor y Data Solutions permanecían fuera de línea el 6 de noviembre mientras Chainalysis y especialistas externos en seguridad reforzaban los sistemas.
Cinco días desde la tranquilidad hasta el apagón total
Cuando Chainalysis reveló por primera vez la intrusión alrededor de las 5:14 p. m. EDT del viernes 30 de octubre de 2026, presentó la brecha como limitada. En aquel aviso inicial y en un correo electrónico cubierto por BleepingComputer el 31 de octubre, Chainalysis indicó que un actor externo había utilizado "técnicas agénticas ofensivas" a principios de octubre para obtener acceso no autorizado a sistemas y herramientas internas.
En ese momento, Chainalysis afirmó que no había encontrado "ningún indicio de que estos incidentes resultaran en el acceso no autorizado a contenido de investigaciones (como gráficos, notas o casos), resultados de transacciones o consultas, contraseñas en texto plano, secretos de MFA o tokens de sesión de usuario". Solo se había accedido a "datos no sensibles de clientes, como identificadores de usuario, nombres completos, direcciones de correo electrónico y etiquetas de rol organizativo de los usuarios aprovisionados en nuestra plataforma", comunicó la empresa a sus clientes. Chainalysis también señaló que la brecha no guardaba relación con el robo a Binance de finales de octubre cubierto en nuestro informe del 30 de octubre.
Esa garantía se mantuvo hasta el lunes. El 2 de noviembre, Chainalysis anunció públicamente que había desconectado Reactor y Data Solutions "por extrema precaución", dejando KYT en línea. Dos noches después, Chainalysis reveló que el lunes 2 de noviembre sus investigadores habían descubierto internamente que los nombres, nombres de usuario, hashes de contraseñas y tokens activos de todos los usuarios habían quedado expuestos ante un actor malicioso.
Chainalysis no ha explicado por qué esperó desde el lunes hasta las 11:00 p. m. EST del miércoles para informar a los clientes de que el hash de contraseña y el token de sesión activo de cada usuario habían quedado expuestos. KYT permaneció en línea durante esos dos días.
Cuarenta minutos en la mañana del miércoles
La cronología pública cambió a lo largo de seis actualizaciones entre el 30 de octubre y el 6 de noviembre de 2026:
- Viernes 30 de octubre (~5:14 p. m. EDT): El aviso inicial reveló una intrusión en octubre mediante "técnicas agénticas ofensivas", asegurando que las contraseñas, los secretos de MFA y los tokens de sesión estaban intactos.
- Lunes 2 de noviembre: Reactor y Data Solutions se desconectaron públicamente "por extrema precaución", el mismo día en que los investigadores descubrieron en privado que los nombres, nombres de usuario, hashes de contraseñas y tokens activos de todos los usuarios estaban expuestos.
- Miércoles 4 de noviembre (9:50 a. m. EST): Chainalysis informó de un "ciberataque multifrente en curso", bloqueó las cuentas donde un "ataque en tránsito" expuso contraseñas y pidió a esos usuarios restablecerlas en la página de inicio de sesión.
- Miércoles 4 de noviembre (10:30 a. m. EST): Una actividad anormal en las herramientas de filtrado obligó a Chainalysis a desconectar la interfaz y la API de KYT, Address Screening y la página principal de inicio de sesión.
- Miércoles 4 de noviembre (11:00 p. m. EST): Chainalysis reveló la exposición total descubierta el lunes, confirmó accesos no autorizados a algunas cuentas de KYT y pidió a los clientes enviar IP de confianza a
[email protected]. - Viernes 6 de noviembre (3:30 a. m. EST): Comenzó la restauración por fases de KYT y Address Screening con listas blancas de IP, restablecimiento de contraseñas y rotación de claves de API; Reactor y Data Solutions siguieron desconectados.
La mañana del miércoles mostró la rapidez con la que los defensores perdían terreno. A las 9:50 a. m. EST, Chainalysis aseguró que el vector en tránsito "ha sido contenido y remediado" y envió a los usuarios afectados al portal de inicio de sesión para cambiar sus contraseñas. Cuarenta minutos después, la actividad anormal en las herramientas de filtrado obligó a Chainalysis a apagar KYT, Address Screening y la página de inicio de sesión.
La página de inicio de sesión estaba caída. Nadie podía restablecer una contraseña. En su actualización de las 10:30 a. m., Chainalysis escribió: "Para los clientes que acaban de recibir un correo electrónico nuestro indicándoles que restablezcan su contraseña de Chainalysis, no será posible restablecer esta contraseña en este momento. Seguimos recomendándoles, cuando sea necesario, restablecer su contraseña en otros sistemas donde puedan estar reutilizando credenciales".
A las 11:00 p. m. EST, Chainalysis sustituyó el aviso parcial de contraseñas por la divulgación que afectaba a todos los usuarios, recogida por The Hacker News y TechRadar Pro. "El lunes descubrimos que cierta información de clientes, incluidos nombres, nombres de usuario, hashes de contraseñas y tokens activos de todos los usuarios de Chainalysis, quedó expuesta ante un actor malicioso", escribió la compañía.
Tokens activos, hashes de contraseñas y una interceptación en tránsito
Dos problemas de credenciales conviven dentro de las revelaciones del 4 de noviembre. El hallazgo del lunes abarcaba hashes de contraseñas y tokens activos de todos los usuarios. Un hash de contraseña no puede escribirse directamente en un formulario de inicio de sesión, aunque los atacantes pueden ejecutar intentos de descifrado fuera de línea contra los hashes robados según la fortaleza de la contraseña y el algoritmo de hash. Chainalysis no ha precisado qué algoritmo protegía esos hashes.
Los tokens de sesión activos representan un problema inmediato. Un token de sesión se emite después de que un usuario supera las comprobaciones de contraseña y autenticación multifactor. Cualquiera que posea un token activo válido puede suplantar esa sesión frente a una aplicación web o API hasta que el servidor revoque el token o apague el servicio. Eso encaja con la secuencia del 4 de noviembre, cuando Chainalysis detectó actividad anormal en sus herramientas de filtrado y confirmó que algunas cuentas de KYT parecían haber sufrido accesos no autorizados.
Luego está el "ataque en tránsito" (on-path) revelado a las 9:50 a. m. EST del miércoles, que expuso un subconjunto de contraseñas.
"También conocidos como ataques de adversario en el medio, los ataques en tránsito ocurren cuando un hacker obtiene acceso a una pieza de infraestructura que envía tráfico de un lado a otro entre dos partes. Chainalysis aún no ha dicho dónde ocurrió el compromiso de la infraestructura ni si los datos obtenidos estaban cifrados con TLS." Dan Goodin, editor sénior de seguridad en Ars Technica, el 6 de noviembre de 2026.
La pregunta de Goodin en Ars Technica apunta al detalle que falta. Si el tráfico entre un navegador y Chainalysis estaba cifrado con TLS, un atacante situado en un enlace externo solo vería texto cifrado. Capturar contraseñas de un subconjunto de usuarios sugiere que la interceptación se produjo en un punto donde terminaba el cifrado TLS o detrás de él, como un proxy inverso, un balanceador de carga o un servicio de autenticación. No sabemos cuál fue.
Qué significan aquí las "técnicas agénticas ofensivas"
El aviso de Chainalysis del 30 de octubre, cubierto por SecurityWeek y Help Net Security, llamó la atención por una frase: "Este mes, Chainalysis detectó a un actor externo que utilizaba técnicas agénticas ofensivas para obtener acceso no autorizado a sistemas y herramientas internas de Chainalysis".
En seguridad ofensiva, las herramientas agénticas consisten en agentes autónomos de IA que escanean repositorios, analizan credenciales, procesan resultados y ejecutan pasos posteriores sin esperar a que un humano teclee cada comando. Al informar sobre la brecha el 6 de noviembre, The Hacker News citó a Microsoft Threat Intelligence sobre marcos de ataque autónomos como ARTEX, que permiten a los atacantes buscar secretos en múltiples repositorios con mayor rapidez y "utilizar los agentes para analizar los resultados y realizar ataques posteriores, reduciendo la necesidad de que el actor de amenazas interactúe directamente con el teclado a lo largo de la cadena de ataque".
Chainalysis no ha identificado al actor de amenazas ni las herramientas agénticas específicas empleadas en octubre. Es posible que agentes autónomos encontraran el punto de entrada inicial en herramientas internas antes de que operadores humanos intervinieran para interceptar contraseñas y extraer el almacén de tokens de usuario. O tal vez las herramientas automatizadas penetraron más profundamente en la infraestructura por sí solas; Chainalysis no lo ha aclarado.
Por qué una caída de Chainalysis golpea los flujos de trabajo gubernamentales y bancarios
El cofundador Jonathan Levin es consejero delegado de Chainalysis desde diciembre de 2024, tras suceder al cofundador Michael Gronager. Entre fuerzas del orden, defensa, reguladores, bancos y plataformas de intercambio de criptomonedas, las herramientas de la compañía forman parte del trabajo diario de investigación y cumplimiento.
Reactor es la plataforma de investigación visual de Chainalysis para vincular clústeres de billeteras de criptomonedas con identidades. Entre los clientes documentados del Gobierno estadounidense figuran el FBI, la Investigación Criminal del IRS (IRS-CI), el Servicio de Inmigración y Control de Aduanas (ICE), la SEC, la DEA y la Fuerza Aérea de Estados Unidos. KYT y Address Screening proporcionan cumplimiento contra el lavado de dinero en tiempo real para exchanges y bancos; entre los clientes documentados del sector privado se encuentran Microsoft, Coinbase, Barclays y BNY Mellon.
Exponer nombres, nombres de usuario, direcciones de correo electrónico, identificadores de usuario y etiquetas de rol organizativo de todos los usuarios entrega a un atacante el listado de los investigadores y analistas de cumplimiento que utilizan Chainalysis dentro de esas agencias y bancos. Desconectar la interfaz y la API de KYT durante más de 40 horas entre el 4 y el 6 de noviembre también interrumpió el filtrado en vivo para las instituciones que consultan KYT antes de liquidar transferencias de criptoactivos. Y para los clientes cuyas cuentas de KYT sufrieron accesos no autorizados, la exposición incluye cualesquiera consultas y alertas alojadas en esas cuentas.
Lo que Chainalysis todavía no ha explicado
Advertencias clave y preguntas sin respuesta
Chainalysis declaró hasta el 6 de noviembre de 2026 que no ha encontrado "ninguna evidencia de que se haya accedido a datos de investigaciones ni de que los datos de atribución de Chainalysis hayan sido manipulados". Se trata de un hallazgo actual, no de una prueba de que el acceso no haya podido ocurrir, después de que la garantía inicial del viernes sobre "ningún indicio" respecto a contraseñas y tokens de sesión fuera revertida cinco días más tarde. Chainalysis no ha revelado a cuántas cuentas de KYT se accedió sin autorización, qué consultas se visualizaron, qué algoritmo de hash protegía los hashes de contraseñas expuestos, dónde ocurrió la interceptación en tránsito, por qué esperó desde el lunes 2 de noviembre hasta la noche del miércoles 4 de noviembre para revelar la exposición de todos los usuarios, ni quién ejecutó el ataque.
Chainalysis traza una línea divisoria estricta entre el acceso a cuentas de KYT y los datos de investigación de Reactor. En su actualización de las 11:00 p. m. EST del 4 de noviembre, la compañía afirmó: "Mientras investigábamos, retiramos el acceso a Reactor y Data Solutions. En este momento seguimos sin tener evidencia de que se haya accedido a datos de investigaciones ni de que los datos de atribución de Chainalysis hayan sido manipulados".
Desconectar Reactor el lunes 2 de noviembre pudo haber mantenido al intruso fuera de los gráficos de casos activos y de los registros de atribución. Aun así, los clientes exigirán pruebas forenses de esa barrera.
Qué vigilar mientras Reactor y Data Solutions siguen apagados
Varias preguntas siguen abiertas tras la restauración por fases de KYT y Address Screening del 6 de noviembre. La primera es cuándo volverán a estar en línea Reactor y Data Solutions, y si agencias como el FBI, IRS-CI y la SEC accederán a ellos mediante el mismo proceso de lista blanca de IP ([email protected]), restablecimiento de contraseñas y rotación de claves de API aplicado a KYT. Veremos cuánto tarda el proceso de autorización de IP.
La segunda es si Chainalysis revela el número de cuentas de KYT a las que se accedió sin autorización, el algoritmo de hash de contraseñas y la ubicación de la interceptación en tránsito. La tercera es si algún cliente reporta compromisos posteriores derivados de tokens robados o contraseñas reutilizadas antes de que la página de inicio de sesión se apagara el 4 de noviembre. Reactor seguía apagado el viernes.
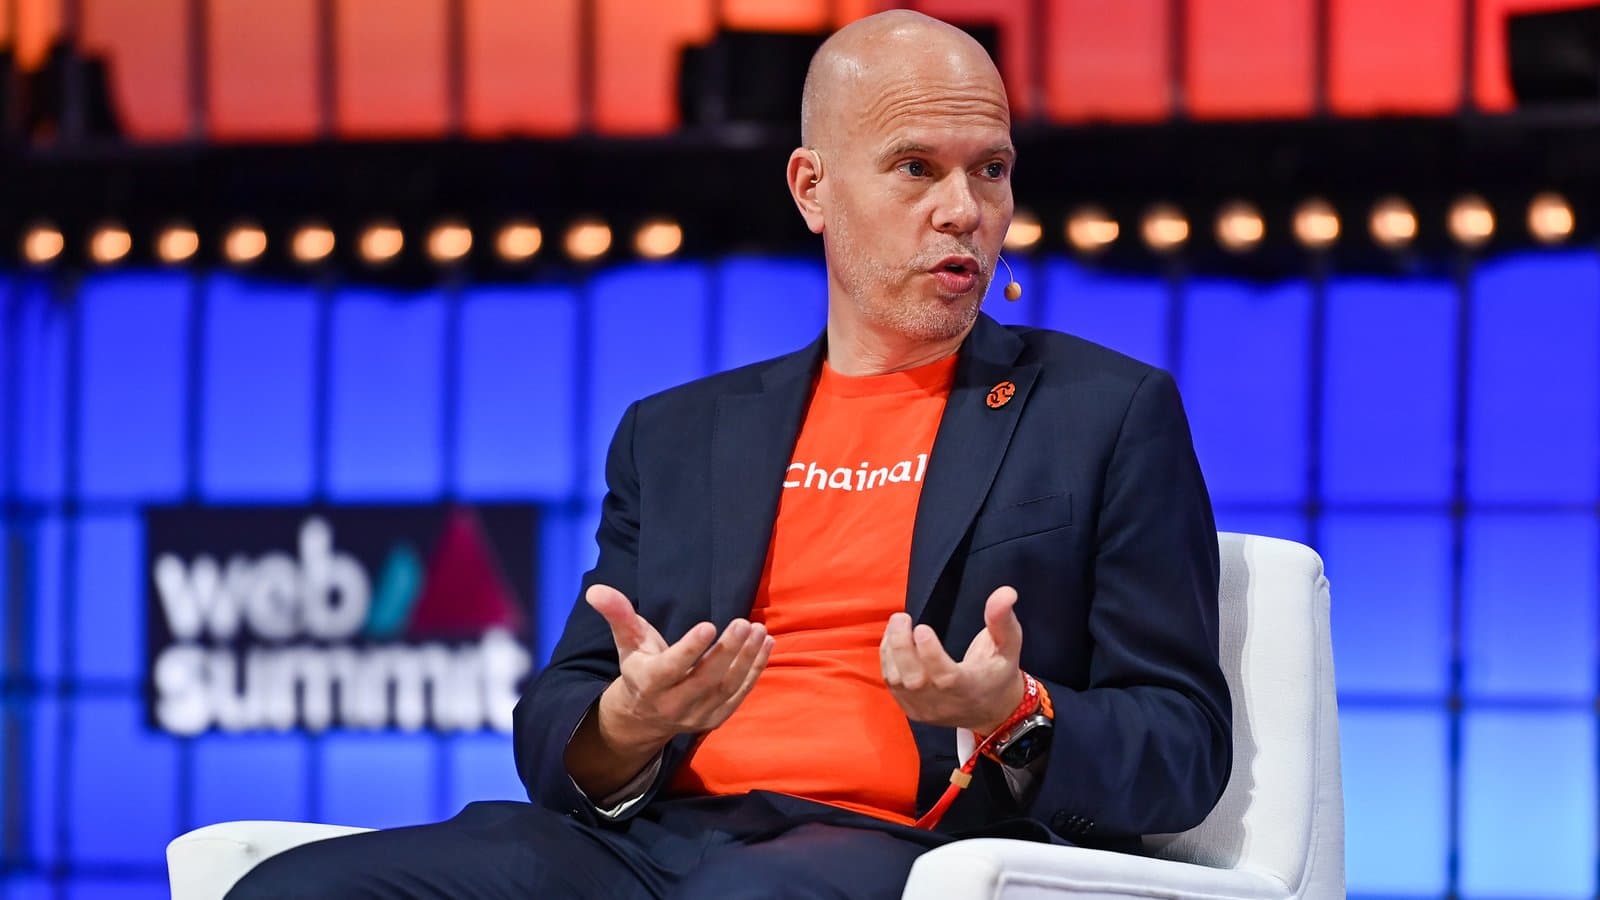
Imagen de portada: el cofundador de Chainalysis, Michael Gronager, en Web Summit en Lisboa en noviembre de 2022 (la foto es anterior al incidente), por Ben McShane / Web Summit vía Sportsfile, CC BY 2.0, vía Wikimedia Commons.
Etiquetas
Preguntas frecuentes
- ¿Qué datos de clientes quedaron expuestos en la brecha de Chainalysis de noviembre de 2026?
- Chainalysis confirmó el 4 de noviembre de 2026 que los atacantes expusieron nombres, nombres de usuario, hashes de contraseñas y tokens de sesión activos de todos los usuarios de Chainalysis, junto con identificadores de usuario, direcciones de correo electrónico y etiquetas de rol organizativo. Un subconjunto de usuarios también sufrió la interceptación de sus contraseñas en un ataque en tránsito (on-path), y algunas cuentas de cumplimiento KYT registraron accesos no autorizados.
- ¿Qué productos de Chainalysis se desconectaron durante el ciberataque?
- Chainalysis desconectó Reactor y Data Solutions el 2 de noviembre de 2026, y posteriormente cerró la interfaz de usuario y la API de Know Your Transaction (KYT), Address Screening, Chain (Beta) y su portal principal de inicio de sesión el 4 de noviembre de 2026. La restauración por fases de KYT y Address Screening comenzó el 6 de noviembre de 2026, mientras que Reactor y Data Solutions permanecieron fuera de línea.
- ¿Se vieron comprometidos los gráficos de investigación o los datos de atribución de Chainalysis?
- Hasta el 6 de noviembre de 2026, Chainalysis afirmó no haber encontrado pruebas de que se hubiera accedido a contenido de investigaciones como gráficos, notas o casos, ni de que los datos de atribución de Chainalysis hubieran sido manipulados. La empresa sí confirmó accesos no autorizados a algunas cuentas de monitoreo de transacciones KYT.
- ¿Qué deben hacer los clientes de Chainalysis para recuperar el acceso?
- Chainalysis indicó a los clientes que envíen direcciones IP de confianza a [email protected] o a su equipo de cuenta para incluirlas en la lista blanca de IP. Una vez autorizados durante la restauración por fases iniciada el 6 de noviembre de 2026, los usuarios deben restablecer sus contraseñas y rotar sus claves de API antes de registrar transacciones.

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.





