Los ciberataques a congeladores de supermercados en Europa se extienden a siete países
Una segunda oleada de ataques a la refrigeración de supermercados europeos dejó varios congeladores a 50C en siete países. Nadie ha reivindicado la operación.

En esta página
Puntos clave
- Los atacantes cambiaron ajustes en controles de refrigeración conectados a internet en supermercados de siete países en la noche del domingo al lunes 2 de noviembre de 2026, y algunas unidades se pusieron a 50C.
- Delhaize informó de un incidente informático en varias decenas de tiendas, unas 40 según la BBC, mientras Carrefour dijo que 15 de sus más de 700 tiendas belgas se vieron afectadas.
- Coop contó 6 tiendas afectadas cuando habló con TT y AFP y 7 cuando habló con Reuters y Bloomberg, de unas 800, e ICA informó de un número limitado de tiendas fuera de su red central.
- Un carnicero belga dijo a Reuters que sus frigoríficos llegaron a 18C y que unos 15.000 euros de carne se estropearon, una de las pocas cifras de pérdidas que alguien ha publicado.
- Ningún grupo ha reivindicado la autoría, no se ha confirmado una causa raíz compartida y la página de avisos de seguridad de Danfoss no listaba ningún aviso sobre los ataques cuando The Hacker News lo comprobó el 3 de noviembre.
En un supermercado Selver de Estonia, un congelador se puso a 50C. El armario solo se calentó unos 2 o 3 grados antes de que se resolviera el problema, unos diez minutos después, según el proveedor de refrigeración Kitman Coldtech, que habló con la radiotelevisión estonia ERR. No se estropeó ningún producto. Es el caso más leve conocido en una semana de ataques contra los sistemas que mantienen fría la comida de los supermercados europeos.
Lectura relacionada: Unos piratas informáticos hicieron que las neveras de supermercados franceses se calentaran hasta 50 °C durante la noche · Apple advirtió a diputados alemanes de software espía mercenario. Alemania no sabe si funcionó.
El resto del cuadro es peor. En la noche del domingo al lunes 2 de noviembre de 2026, los atacantes cambiaron ajustes en controles de refrigeración conectados a internet en tiendas de Bélgica, Luxemburgo, Suecia, Irlanda y Estonia, con Países Bajos y Finlandia mencionados en informaciones más amplias. Euronews situó el total en siete países. Nadie ha reivindicado la operación. Tampoco se ha establecido si es la misma campaña que golpeó Francia en octubre.
El recuento es más pequeño que el mapa
Empecemos por las cadenas que dieron cifras, porque las cifras son el único terreno sólido aquí. Delhaize describió un «incidente informático» que limitó su surtido de fresco y congelado en varias decenas de tiendas, sobre todo en Bélgica y algunas en Luxemburgo. La BBC situó la cifra de Delhaize en unas 40 tiendas. Carrefour dijo que 15 de sus más de 700 tiendas belgas se vieron afectadas y lo calificó como un ciberataque a su refrigeración con un impacto muy limitado, informó CNBC.
Por debajo de esas dos, los recuentos se vuelven pequeños y concretos. Intermarché tuvo problemas de refrigeración en 10 a 15 tiendas. Spar, cuyas tiendas belgas gestionan propietarios independientes bajo Colruyt Group, tuvo cinco tiendas atacadas. Un IKEA de Mons sufrió un incidente informático que afectó a frigoríficos y congeladores, y la empresa dijo que ninguna otra tienda belga de IKEA se vio afectada. The Hacker News recopiló esas cifras de los comunicados de las empresas.
Suecia aporta el rango más amplio. ICA informó de un número limitado de tiendas operando fuera de su red central y no confirmó un ciberataque. Coop dio dos cifras distintas para el mismo episodio: 6 tiendas a la agencia sueca TT y a AFP, y 7 a Reuters y Bloomberg, de unas 800. En Irlanda, SuperValu, de Musgrave, tuvo 13 tiendas afectadas, con algunos productos refrigerados y congelados retirados de la venta.
Lea la lista como un suelo, no como un censo. Algunas empresas dieron rangos, otras declinaron dar cualquier cifra, y los números cuentan tiendas, no el número de controladores o armarios implicados. Una sola tienda puede albergar decenas de unidades. Los totales también cambiaron entre medios en un mismo día, como muestran el 6 y el 7 de Coop. La lectura plausible es que los casos confirmados son los que los minoristas estuvieron dispuestos a describir en público, no el conjunto completo de tiendas que perdieron la cadena de frío esa noche.
Siete países, cinco con detalle empresarial
La cifra de siete países procede de Euronews y de informaciones más amplias. Los comunicados confirmados de empresas cubren Bélgica, Luxemburgo, Suecia, Irlanda y Estonia. Países Bajos y Finlandia aparecen en la cobertura más amplia, pero con muchos menos detalles. Trate el mapa como un esquema aproximado y los recuentos de tiendas como afirmaciones de cada minorista, no como un total auditado.
Dos formas de calentar un armario
La mecánica era simple, y eso explica en parte por qué funcionó. Un controlador de refrigeración es un ordenador pequeño que gestiona los frigoríficos y congeladores de una tienda. Muchos están conectados a internet para que los contratistas puedan monitorizarlos y arreglar fallos en remoto, señaló The Hacker News. Un atacante que llega a uno puede cambiar lo que hace sin tocar un solo armario.
En Bélgica, los atacantes pusieron las unidades de refrigeración en modo desescarche, según Stephan Moelans, consejero delegado de la empresa de refrigeración Sabcobel, que gestiona los sistemas de Delhaize. El modo desescarche existe para eliminar el hielo de las bobinas de una unidad. En estos ataques calentó los armarios en lugar de mantener fría la comida. En otros casos el método fue más directo: alguien subió el punto de consigna de temperatura. Una tienda de ICA en Sjöbo, en el sur de Suecia, dijo que sus frigoríficos y congeladores se pusieron a 50C y que el personal estaba tirando los productos afectados, informó AP.
La cronología humana es ajustada. Engla Ingwall, jefa de ventas de una tienda franquiciada de ICA en Estocolmo, dijo a Reuters que el ataque ocurrió a las 2 de la madrugada y se detectó horas después. «Todo está destruido», dijo.
«Ha habido un ciberataque y todos nuestros congeladores llegaron a 50 grados (Celsius)». Engla Ingwall, jefa de ventas de una tienda franquiciada de ICA en Estocolmo
Luc De Laet, propietario de una cadena de carnicerías belga, dijo a Reuters que un empleado le despertó a las 3:30. Encontró frigoríficos a hasta 18C y calculó que unos 15.000 euros de carne se habían echado a perder. «Da mucho miedo», dijo. «Hackean el sistema que registra la temperatura y pueden programarlo a distancia».
No todos los minoristas usaron la misma palabra
El lenguaje importa para quien intente dimensionar el incidente. Delhaize lo llamó «incidente informático». ICA no confirmó ningún ciberataque. Coop describió un incidente en el que alguien manipuló la refrigeración sin permiso. Carrefour fue la más clara: llamó al incidente un ciberataque a su refrigeración. La fiscalía federal belga abrió una investigación penal, según VRT, citada por The Hacker News. El caso es ahora un asunto policial y judicial además de comercial, lo que suele hacer que las empresas cuiden más lo que dicen y tarden más en publicar cifras.
El precedente francés y por qué no es una repetición
Esta es la segunda oleada en tres semanas. En octubre de 2026, los atacantes forzaron los sistemas de refrigeración de cientos de supermercados franceses a un desescarche prolongado, y algunos armarios llegaron a unos 50C. TechPastWeek cubrió ese ataque cuando ocurrió. La oleada francesa causó pérdidas de alimentos e incendios, según la policía. Nada en la cobertura de esta oleada sugiere incendios ni daños de esa escala, y no debería describirse como si los hubiera.
Lo que comparten ambos episodios es un proveedor. Danfoss, el fabricante danés de controles de refrigeración, dijo que sus productos estuvieron implicados en esta oleada, como lo estuvieron en el ataque francés tres semanas antes, informó The Hacker News. Lo que también pueden compartir es un vacío en las instrucciones. CERT-FR, parte de la agencia nacional de ciberseguridad francesa, publicó en octubre de 2026 una alerta con el consejo operativo más detallado disponible. La página de avisos de seguridad de Danfoss no listaba ningún aviso sobre estos ataques cuando The Hacker News lo comprobó el 3 de noviembre.
Quién lo hizo: una pregunta abierta con varias teorías
Nadie había reivindicado la autoría. No se sabía si los ataques estaban vinculados a la oleada francesa, según The Hacker News, CNBC y la BBC. El centro nacional de ciberseguridad de Suecia dijo que no podía especular sobre quién estaba detrás de los incidentes y que trabajaba en varios casos que afectaban a supermercados. Su responsable, John Billow, dijo a CNBC que Suecia había identificado «bastantes dispositivos de tecnología operativa expuestos» que necesitaban actualizaciones o parches.
El motivo es una conjetura disfrazada de análisis. Tom Hegel, investigador de SentinelOne, dijo a CNBC que los ataques de este tipo suelen basarse en la extorsión, tener motivación política o ser obra de Estados nación, y que la ausencia de exigencias económicas en los casos de supermercados apuntaba al sabotaje. Es una evaluación de experto, no una conclusión. Moscú ha negado repetidamente su implicación en sabotajes u operaciones híbridas, y Reuters no pudo establecer quién estaba detrás de los ataques ni si estaban conectados con los incidentes franceses. Nada en el registro público señala a un culpable.
Por qué los controladores son accesibles en primer lugar
Los controles de refrigeración están en la parte de la tecnología de una empresa que la mayoría de los equipos de seguridad ve al final. Son tecnología operativa, diseñada para la disponibilidad y el mantenimiento remoto, a menudo instalada por contratistas y dejada en una red para que un técnico pueda ajustar un punto de consigna sin conducir hasta la tienda. Esa comodidad es la superficie de ataque. Un dispositivo al que un contratista puede llegar desde fuera es un dispositivo al que otro también puede llegar.
El comercio minorista de alimentación añade presión. Los márgenes son estrechos, las normas de la cadena de frío son estrictas y una cadena con cientos de puntos de venta quiere visibilidad central sobre el consumo de energía y los fallos de los equipos. Centralizar ese control ahorra dinero y crea una única ruta lógica hacia muchas tiendas. El caso estonio muestra qué pequeño puede ser el efecto físico cuando un controlador se detecta pronto. La carnicería belga muestra el otro extremo, donde unas horas de calor convierten el stock en residuos.
Sin CVE, sin aviso, sin causa raíz compartida
Faltan tres cosas que suelen anclar una historia de seguridad. No hay un CVE, el identificador que se usa para una vulnerabilidad de software concreta. No hay un aviso del proveedor que describa qué corregir. Y no hay una causa raíz compartida confirmada entre los países afectados. Danfoss confirmó que sus productos estaban implicados, pero a 3 de noviembre no había publicado instrucciones sobre los ataques.
Sin eso, a los defensores les quedan los básicos: encontrar los controladores, comprobar quién puede llegar a ellos y retirar los que no necesitan estar en internet público. El comentario de Billow sobre dispositivos de tecnología operativa expuestos sugiere que el problema de inventario es grande. También sugiere que la solución es poco vistosa y lenta, como suele ocurrir con equipos industriales que nunca se diseñaron para recibir parches cada mes.
Qué resolvería las preguntas abiertas
Primero, la atribución. Una reivindicación, una acusación formal o una declaración conjunta de los investigadores cambiarían la historia de una interrupción sin explicar a una operación con nombre. Hasta entonces, la lectura de sabotaje sigue siendo una inferencia por la falta de exigencias de rescate.
Luego, los recuentos. No se han publicado totales nacionales de pérdidas, y la cifra de 15.000 euros de la carnicería es la estimación de un propietario. Si los reguladores o las aseguradoras empiezan a publicar cifras agregadas, la escala quedará más clara que una suma de comunicados empresariales.
Conviene vigilar también a los proveedores. Un aviso de Danfoss, o una actualización de CERT-FR que nombre modelos y firmware afectados, diría a miles de operadores de tiendas si su equipo está dentro del alcance. Y hay que ver si las oleadas francesa y de noviembre se vinculan formalmente. Esa respuesta decide si Europa se enfrenta a una campaña o a dos, y si la siguiente oleada ya está programada.
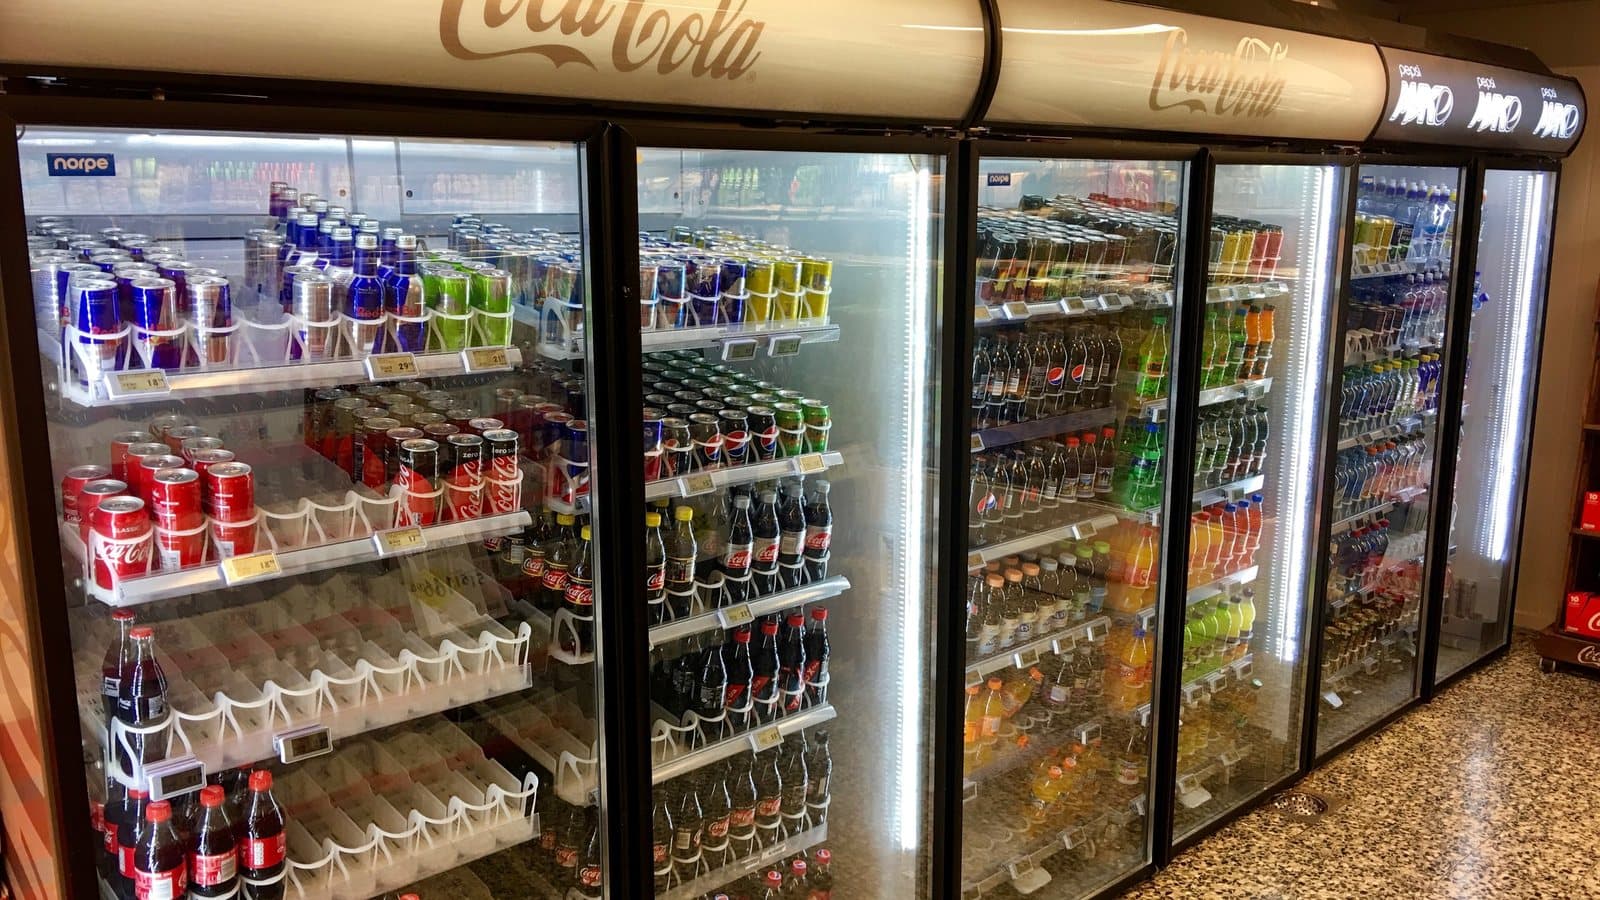
Imagen de portada: «Armarios expositores de congelador con puerta de cristal ... en el supermercado Spar de Tjøme, Noruega» de Wolfmann, CC BY-SA 4.0, vía Wikimedia Commons.
Etiquetas
Preguntas frecuentes
- ¿Qué países y supermercados sufrieron los ataques a congeladores de noviembre de 2026?
- Euronews enumeró Bélgica, Suecia, Países Bajos, Estonia, Luxemburgo, Finlandia e Irlanda. El detalle por empresa se concentra en Bélgica y Luxemburgo (Delhaize, Carrefour, Intermarché, Spar y una tienda IKEA), Suecia (ICA y Coop), Irlanda (SuperValu) y Estonia (Selver). Países Bajos y Finlandia aparecen en informaciones más amplias con menos detalles confirmados.
- ¿Cómo calentaron los atacantes los frigoríficos y congeladores de los supermercados?
- Cambiaron ajustes en controladores de refrigeración conectados a internet. En Bélgica, según el contratista de refrigeración Sabcobel, las unidades se pusieron en modo desescarche, que está pensado para eliminar el hielo pero calentó los armarios. En otros casos, incluida una tienda de ICA en Sjöbo, Suecia, el punto de consigna de temperatura se subió hasta 50C.
- ¿Está vinculada la oleada de noviembre al ataque de octubre en Francia?
- No se ha establecido. Los controles Danfoss estuvieron implicados en ambos, y el momento es cercano, pero ninguna fuente ha confirmado una causa raíz compartida ni un único atacante. The Hacker News, CNBC y la BBC informaron de que el vínculo con la oleada francesa era desconocido.
- ¿Alguien ha reivindicado los ataques a la refrigeración de supermercados?
- No. Ningún grupo había reivindicado la operación a 3 de noviembre de 2026, y el centro nacional de ciberseguridad de Suecia dijo que no podía especular sobre quién estaba detrás de los incidentes. El investigador de SentinelOne Tom Hegel dijo a CNBC que la ausencia de exigencias de rescate apuntaba al sabotaje, pero es una evaluación de experto, no una conclusión.

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.