

Unos piratas informáticos hicieron que las neveras de supermercados franceses se calentaran hasta 50 °C durante la noche
Unos atacantes forzaron los sistemas de refrigeración Danfoss de cientos de supermercados franceses a un desescarche prolongado durante la noche del 11 al 12 de octubre de 2026, echando a perder alimentos.

En esta página
Puntos clave
- Unos atacantes forzaron los sistemas de refrigeración de cientos de supermercados franceses a un desescarche prolongado durante la noche del 11 al 12 de octubre de 2026, calentando algunas unidades hasta unos 50 °C durante aproximadamente seis horas.
- El objetivo era el software de gestión de refrigeración de la empresa danesa Danfoss; Danfoss dijo que las unidades afectadas eran productos heredados, o modelos actuales con firmware desactualizado, que ya no reciben actualizaciones de software ni de seguridad.
- Los recuentos de tiendas provienen de las propias cadenas: Intermarché y Netto informaron de unas 180 tiendas afectadas, Coopérative U de más de 100, Carrefour de 80 de sus 6.000 y Monoprix de aproximadamente el 5 % de sus tiendas.
- La fiscalía de París abrió una investigación por delito informático, y el primer ministro Sébastien Lecornu encargó a la agencia nacional de ciberseguridad ANSSI que investigara una vulnerabilidad en el software suministrado por Danfoss.
- Ahold Delhaize informó de un problema de seguridad distinto que dejó fuera de servicio los sistemas de Albert Heijn en los Países Bajos; no se ha establecido ningún vínculo con el ataque francés.
Durante la noche del 11 al 12 de octubre de 2026, unos atacantes tomaron el control remoto de los sistemas de refrigeración de cientos de supermercados franceses y forzaron las unidades a ciclos de desescarche prolongados. Algunos armarios alcanzaron unos 50 °C (122 °F) durante aproximadamente seis horas, una cifra que Intermarché dio a la AFP y que The Guardian publicó. El personal que llegó al turno de mañana encontró aire caliente saliendo de los congeladores. Unas pocas tiendas sufrieron pequeños incendios. Hubo que tirar el género fresco y congelado.
Lectura relacionada: Leakers$ secuestró pantallas LED públicas en Egipto, Malasia y Brasil · CISA marca PolyShell como explotada mientras la campaña contra Magento alcanza cientos de tiendas.
BBC News informó del ataque el 12 de octubre, el mismo día en que la fiscalía de París abrió una investigación penal. Danfoss, la empresa de ingeniería danesa cuyo software de gestión de refrigeración gobierna las unidades, dijo que el equipo afectado era antiguo. La agencia nacional de ciberseguridad de Francia está examinando una vulnerabilidad en ese software, según una fuente cercana al primer ministro.
Qué hace un desescarche forzado
Un controlador de refrigeración es un pequeño ordenador que mantiene un compresor, un ventilador y un calentador de desescarche funcionando en el orden correcto. El ciclo de desescarche derrite el hielo que se acumula en los serpentines de un congelador. Con los ajustes normales funciona unas dos horas al día. Los atacantes anularon esos límites y lo dejaron en marcha, informó Tom's Hardware. BFM TV describió un desescarche forzado y continuo con un punto de consigna de 50 grados, señaló la BBC.
Por eso el daño fue físico y rápido. Un calentador de desescarche está hecho para calentar serpentines, no todo un armario de leche y helado. Una vez que se sube el punto de consigna y no se deja parar el ciclo, la unidad se convierte en un calentador con puerta. Intermarché dijo que sus neveras funcionaron a 50 °C durante unas seis horas, y que se desechó todo lo que contenían.
La escala, según los propios números de las cadenas, es la parte más importante de la historia. Intermarché y su marca Netto, ambas parte del grupo Les Mousquetaires, cifraron el impacto en unas 180 tiendas, y un portavoz dijo a la BBC que otras 100 tiendas se desconectaron de urgencia de internet para evitar que les ocurriera lo mismo. Coopérative U, que gestiona la cadena Super U, dijo que más de 100 de sus tiendas se vieron afectadas. Su consejero delegado, Dominique Schelcher, calificó el ataque de «extremadamente grave y sin precedentes» en una publicación en X. Carrefour dijo que 80 de sus 6.000 tiendas francesas se vieron afectadas. Monoprix informó de problemas en aproximadamente el 5 % de sus más de 400 tiendas, y retiró alimentos de la venta donde no podía garantizar la cadena de frío. E.Leclerc y Auchan también informaron de incidentes.
Súmalos y el total se acerca a 400 tiendas, de unos 15.000 supermercados en Francia. Cada una de esas cifras es el recuento de una cadena, y los primeros informes variaron: el número de Intermarché apareció tanto como 150 como 180 en el primer día de cobertura.
El objetivo era un firmware antiguo
El hilo común es Danfoss. La empresa vende los controladores y el software que permiten a un minorista vigilar y ajustar las unidades de frío de toda una cadena, a menudo desde una consola central. Una fuente cercana a la investigación dijo a la AFP que los sistemas de control de refrigeración de Danfoss eran el objetivo.
La declaración de Danfoss fue prudente. La empresa dijo que era «consciente de incidentes en Francia que afectan a un número limitado de sistemas de gestión de refrigeración», y que las unidades afectadas «ejecutaban firmware desactualizado», según The Guardian. CBS News informó de que Danfoss dijo a la AFP que la mayor parte del equipo afectado era producto «heredado» que «ya no recibe actualizaciones de software ni de seguridad», y nombró los controladores AK-SM800 y AK-SC355 como especialmente afectados. La empresa dijo que había «aconsejado desde hace tiempo» a los clientes que mantuvieran parcheados los sistemas con soporte y que migraran fuera de los sistemas heredados.
Ese encuadre sitúa el incidente en el punto de encuentro de dos problemas conocidos. Los controladores industriales heredados suelen estar en una red para poder gestionarlos de forma remota, y una vez que un fabricante deja de darles soporte, el firmware que ejecutan no cambia. Un dispositivo que no se puede parchear sigue siendo accesible, y sigue siendo vulnerable, mientras esté enchufado.
Un ataque a tecnología operativa con factura de supermercado
La mayoría de los ciberataques de los que se habla se llevan datos. Este se llevó la temperatura. La distinción importa porque los sistemas implicados son tecnología operativa, el hardware que ejecuta procesos físicos, y no la informática de oficina que almacena registros. Un incidente de OT se puede notar en horas, y el daño aparece como género echado a perder, equipo dañado y, en unos pocos casos, fuego.
Las cifras locales muestran lo rápido que eso se acumula. Cybernews informó de que dos supermercados de Alsacia, un Intermarché y un Super U en Haguenau, perdieron entre ambos unos 270.000 euros en mercancía, y que las pérdidas a escala nacional podrían llegar a los millones de euros. BFM TV mostró un congelador en un pasillo de helados marcando 26,5 °C, que no es una temperatura a la que deba estar mucho tiempo ningún helado. Intermarché dijo que tiró toda la comida afectada.
El comercio minorista de alimentación funciona con márgenes estrechos y tolerancias ajustadas de cadena de frío, y los sistemas que mantienen la temperatura están cada vez más conectados en red para que una sede central pueda gestionar el consumo de energía de cientos de establecimientos. Ese control central es justo lo que necesita un atacante: una consola accesible que está delante de muchas tiendas.
La investigación, y quién no tiene nombre
Al anochecer del 12 de octubre, el caso había pasado al Estado. La fiscalía de París dijo que había abierto una investigación sobre un «ciberataque a gran escala que afecta a las neveras de varias grandes cadenas de distribución alimentaria de Francia», citando «pérdidas de alimentos e incendios», informó Reuters vía U.S. News. El primer ministro Sébastien Lecornu encargó la investigación a la ANSSI, la agencia nacional de ciberseguridad, dijo una persona de su oficina. La agencia identificó una vulnerabilidad en el software suministrado por Danfoss, dijo esa fuente.
No se ha identificado a ningún atacante, y ningún grupo ha reivindicado la operación. Eso deja abiertas las preguntas habituales. No se sabe si fue sabotaje, un intento de extorsión que aún no ha aflorado, o una demostración destinada a ser vista. Nada en el registro público responde a esas preguntas, y el primer día de cobertura no produjo ningún sospechoso ni ningún móvil.
El hilo de Ahold Delhaize, y por qué es aparte
Ese mismo fin de semana, el minorista neerlandés y belga Ahold Delhaize informó de un «problema de seguridad» propio y desconectó sistemas. Su cadena Albert Heijn en los Países Bajos vio caer su aplicación y su sistema de reparto online, y las etiquetas electrónicas de estantería mostraron precios incorrectos, informó NL Times. Las tiendas Delhaize de Bélgica y Luxemburgo también se vieron afectadas, señaló Grocery Dive.
Es tentador leer los dos sucesos como una sola campaña, y el momento invita a ello. Los informes no lo respaldan. Ahold Delhaize describió un apagón de TI sin mención a la refrigeración, y ninguna fuente ha establecido un vínculo entre sus sistemas y el ataque francés. La BBC dijo claramente que no estaba claro si los dos estaban conectados. Hasta que alguien demuestre la conexión, deben tratarse como sucesos separados.
Qué está confirmado y qué no
El núcleo verificado es estrecho y concreto. Cientos de supermercados franceses perdieron la refrigeración durante la noche del 11 al 12 de octubre de 2026 después de que unos atacantes forzaran ciclos de desescarche. El software implicado era de Danfoss. El Estado abrió una investigación. Nadie ha sido nombrado.
Varios detalles son más débiles de lo que parecen. La cifra de 50 °C viene de Intermarché, y Danfoss no confirmó la temperatura. Los recuentos de tiendas son cifras facilitadas por las cadenas, no un total auditado, y el propio número de Intermarché se movió entre 150 y 180 en un solo día de cobertura. El hallazgo de la ANSSI se apoya en una fuente cercana al primer ministro y no en un aviso publicado. La pérdida de 270.000 euros de dos tiendas de Alsacia es una cifra local, no nacional.
Informado, no auditado
La escala del ataque a la refrigeración francés es un conjunto de recuentos facilitados por las cadenas, no un balance cerrado. Solo la cifra de Intermarché se publicó tanto como 150 como 180 tiendas, Danfoss no confirmó la temperatura de 50 °C, y el hallazgo de vulnerabilidad de la ANSSI proviene de una fuente cercana al primer ministro y no de un aviso público. Lee cada número aquí como una afirmación con una fuente adjunta.
Por qué la comida es un objetivo
La reacción desde Bruselas fue rápida. El comisario europeo de Alimentación, Christophe Hansen, condenó el ataque y escribió en X que «la seguridad alimentaria requiere más atención en todos los niveles. Porque la militarización de los alimentos se ha convertido en una realidad», informó Metro.
La seguridad alimentaria requiere más atención en todos los niveles. Porque la militarización de los alimentos se ha convertido en una realidad.
Una cadena de frío es una forma de confianza almacenada. Los compradores dan por hecho que la leche y la carne se han mantenido seguras, y esa suposición depende de un equipo que la mayoría nunca ve. Un ataque que echa a perder la comida de unos cientos de tiendas es disruptivo. La misma técnica, dirigida a un centro de distribución o mantenida durante más tiempo, sería un problema mayor.
Francia dijo que se coordinaba con sus homólogos europeos. El comercio minorista de alimentación ocupa ahora el mismo espacio de conversación en materia de seguridad que las redes eléctricas y los sistemas de agua.
Qué observar
Si la investigación nombra a alguien, y si se mantiene dentro de Francia. La atribución ha sido la parte lenta de casi todos los grandes incidentes de OT, y este no tiene ninguna reivindicación de responsabilidad de la que partir.
Qué hace Danfoss con los controladores que siguen sobre el terreno. La postura de la empresa es que advirtió a los clientes de que migraran. La pregunta que probablemente harán los reguladores es qué ocurre con las unidades cuyos propietarios no lo hicieron, ya que siguen siendo accesibles y, según la propia empresa, sin parchear.
Si se sostienen los recuentos de las cadenas. Si el total confirmado se mueve, también lo hará la idea de cuán amplia fue la campaña. Los primeros informes la situaban cerca de 400 tiendas, y esa cifra es la suma de los números que cada cadena dio por sí misma.
Y si los dos hilos se unen. Si los investigadores encuentran un vínculo entre el ataque a la refrigeración francés y el apagón de Ahold Delhaize, la historia se convierte en una operación coordinada transfronteriza contra el comercio minorista de alimentación. Si no lo encuentran, se queda como parece ahora: dos incidentes separados sin conexión probada.
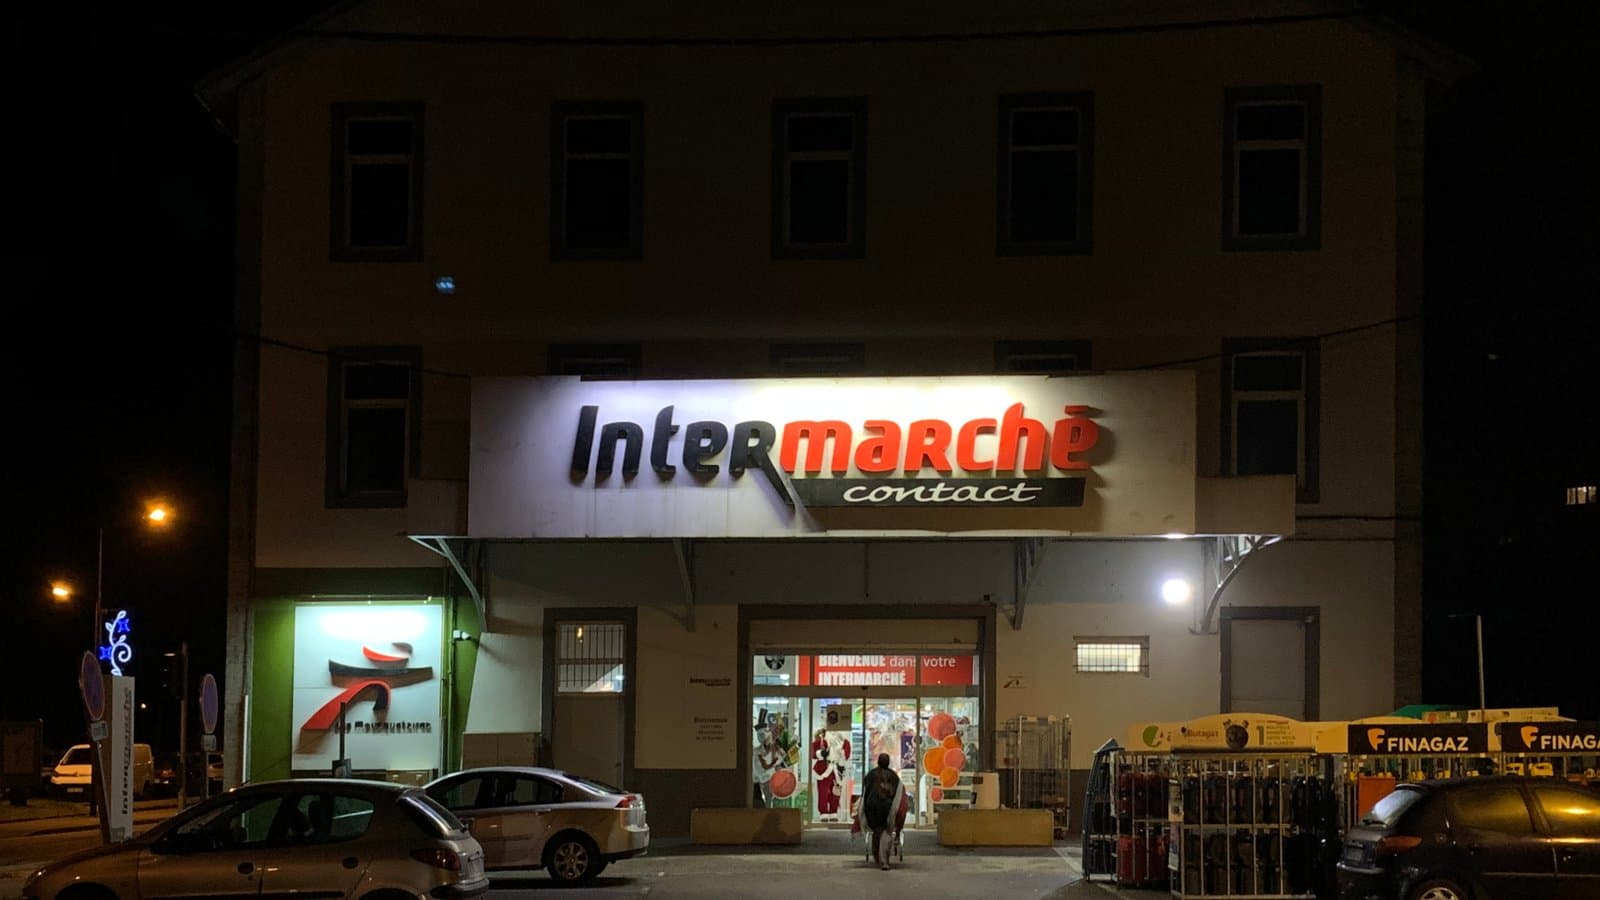
Portada: «Intermarché Contact à Saint-Rambert-en-Bugey (décembre 2019).jpg» de Benoît Prieur, CC0, vía Wikimedia Commons. Una tienda Intermarché en Francia.
Etiquetas
Preguntas frecuentes
- ¿Qué pasó con las neveras de los supermercados franceses en octubre de 2026?
- Durante la noche del 11 al 12 de octubre de 2026, unos atacantes forzaron las unidades de refrigeración de cientos de supermercados franceses a ciclos de desescarche continuos. Algunas neveras y congeladores alcanzaron unos 50 °C durante aproximadamente seis horas, echando a perder alimentos frescos y congelados. Intermarché dijo que tiró todo el género afectado, y unas pocas tiendas informaron de pequeños incendios.
- ¿Qué supermercados se vieron afectados por el ciberataque a la refrigeración?
- Las cadenas nombradas son Intermarché y su marca Netto (unas 180 tiendas, según la empresa), Super U de Coopérative U (más de 100), Carrefour (80 de 6.000) y Monoprix (aproximadamente el 5 % de sus tiendas). E.Leclerc y Auchan también informaron de incidentes. Los recuentos son cifras facilitadas por las cadenas, no un total nacional auditado, que los primeros informes situaban cerca de 400 tiendas.
- ¿Cómo calentó el ataque las neveras de los supermercados hasta 50 °C?
- Los atacantes anularon los límites normales de desescarche en los controladores de refrigeración de Danfoss y mantuvieron el ciclo en marcha. Un ciclo de desescarche está pensado para funcionar unas dos horas al día para derretir el hielo de los serpentines de un congelador; los atacantes fijaron un objetivo de 50 °C y lo dejaron correr durante horas. Intermarché dio las cifras de 50 °C y seis horas, y Danfoss no confirmó la temperatura.
- ¿Está el apagón de Ahold Delhaize vinculado al ataque a los supermercados franceses?
- No se ha establecido ningún vínculo. Ahold Delhaize informó de un problema de seguridad aparte que dejó fuera de servicio la aplicación y los pedidos online de Albert Heijn en los Países Bajos, con las tiendas Delhaize de Bélgica y Luxemburgo también afectadas. La empresa describió un apagón de TI sin mención a la refrigeración, y ninguna fuente lo ha relacionado con el ataque francés.

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.





