

Apple advirtió a diputados alemanes de software espía mercenario. Alemania no sabe si funcionó
Varios diputados del Bundestag recibieron avisos de amenaza de Apple por software espía mercenario. El BSI no distingue un compromiso real de un intento.

En esta página
Puntos clave
- La Oficina Federal de Seguridad de la Información de Alemania (BSI) dijo en un aviso publicado el fin de semana del 31 de octubre al 1 de noviembre de 2026 que varios diputados del Bundestag y otras figuras públicas habían recibido avisos de amenaza de Apple desde el 29 de octubre de 2026.
- El BSI dijo que no sabe si los avisos indican compromisos reales o solo intentos de ataque, y aconsejó a los destinatarios asumir que su dispositivo puede estar comprometido.
- El BSI envió una carta a los diputados del Bundestag el 30 de octubre de 2026, un día después de que empezaran a llegar los avisos de Apple, para concienciar y fijar medidas de protección.
- Apple dice que los avisos de amenaza son advertencias de alta confianza de que una persona fue objetivo individual, pero la alerta no indica si un ataque tuvo éxito, y Apple no atribuye ataques a gobiernos.
- El cineasta radicado en Beirut Radwan Mortada dijo que su aviso indicaba que el último lote de Apple había llegado a usuarios de 99 países, una cifra que ni Apple ni el BSI han publicado para esta ronda.
La oficina federal de ciberseguridad de Alemania dice que varios miembros del Bundestag recibieron advertencias de Apple de que sus iPhone podrían haber sido objetivo de software espía mercenario. El BSI dijo en un aviso publicado el fin de semana del 31 de octubre al 1 de noviembre de 2026 que los avisos llegaban desde el 29 de octubre y que otras figuras públicas también los habían recibido. No sabe si alguno de esos teléfonos fue comprometido.
Lectura relacionada: El FBI detiene a un empleado de OpenAI acusado de colocar un dispositivo de grabación oculto · El Patch Tuesday de Microsoft de octubre de 2026 marca un récord con 1.407 correcciones.
El BSI envió una carta a los miembros del parlamento el 30 de octubre, un día después de que empezaran los avisos, para concienciar y explicar qué debían hacer los destinatarios. El mensaje de Apple era directo: había detectado un ataque con software espía mercenario, el programa de vigilancia desarrollado comercialmente que históricamente se ha usado contra un número pequeño de personas elegidas específicamente.
Faltan dos cosas en el registro público. No hay víctima confirmada ni recuento de dispositivos afectados. La pregunta que un lector hará primero, si estos teléfonos fueron hackeados, todavía no tiene respuesta.
El BSI confirmó los avisos, no los hackeos
El aviso está redactado con cuidado, y la cautela parece deliberada. El BSI no sabe si los avisos indican infecciones reales o solo apuntan a intentos de ataque, dice. Los destinatarios deberían asumir que su dispositivo puede estar comprometido.
No es una contradicción. Un aviso de amenaza es una señal sobre la selección del objetivo: Apple tiene alta confianza en que alguien apuntó a esta persona. No es un informe sobre si el ataque funcionó. Apple construye estas alertas con su propio trabajo de inteligencia de amenazas, y la empresa dice que sus investigaciones nunca pueden alcanzar certeza absoluta.
El aviso del BSI no nombra a las víctimas ni dice cuántos miembros del parlamento se vieron afectados. La carta del 30 de octubre fue a los miembros del Bundestag como grupo, así que recibirla no es lo mismo que recibir una alerta de Apple.
Berlín ha dicho poco más que confirmar que está prestando atención. El portavoz del Gobierno Stefan Kornelius dijo que el Ejecutivo se estaba tomando «el incidente y la advertencia muy en serio», según el Financial Times. No dijo a quién del Gobierno federal se había apuntado, incluido si el canciller Friedrich Merz estaba entre ellos.
Cómo llega el software espía de cero clics a un teléfono
El término del aviso de Apple es «software espía mercenario», y abarca una categoría de herramientas de intrusión comercial vendidas a gobiernos y otros compradores con muchos recursos. Estas herramientas se fabrican para un puñado de personas concretas y no se propagan por internet. Apple dice que esos ataques cuestan millones de dólares y suelen tener una vida útil corta, y en parte por eso resultan difíciles de detectar.
El método de entrega que importa aquí es la explotación de cero clics. Llega un mensaje manipulado y hace su trabajo sin que el destinatario lo abra, toque un enlace o instale nada. Puede que no haya nada que ver: ninguna aplicación evidente, ningún icono extraño, ninguna petición de permiso. El BSI dice que los propietarios normalmente no notan nada en los dispositivos infectados, aunque enumera los bloqueos frecuentes y el consumo rápido de batería como posibles señales que conviene tomar en serio.
Una vez comprometido un teléfono, la lista de lo que un atacante puede alcanzar es larga. El BSI menciona mensajes, incluidos los de servicios de mensajería cifrados, además de llamadas, contactos, entradas de calendario y ubicación. La cámara y el micrófono también están en el alcance. El cifrado de extremo a extremo protege un mensaje mientras viaja entre dos teléfonos. No ayuda cuando el teléfono de un extremo está grabando lo que ve el usuario antes de que el mensaje se cifre.
Una advertencia de alta confianza deja abierto el desenlace
La alerta se malinterpreta con facilidad cuando se confunden tres estados en uno. Un aviso significa que Apple tiene alta confianza en que una persona fue objetivo individual. No significa que el ataque tuviera éxito, no identifica al atacante y no dice qué mensaje, servicio o vulnerabilidad estuvo implicado.
La página de soporte de Apple formula la confianza sin rodeos: los avisos de amenaza son «alertas de alta confianza de que un usuario ha sido objetivo individual de un ataque de software espía mercenario, y deben tomarse muy en serio». La misma página explica por qué Apple no dirá más. Revelar qué desencadenó un aviso podría ayudar a los atacantes a adaptar sus herramientas y evitar la detección la próxima vez.
Tres estados, una alerta
Un aviso puede estar encima de un intento que fue bloqueado o falló, de un intento que tuvo éxito o, rara vez, de una advertencia que luego resulta ser errónea. Apple dice que sus alertas son fiables, pero también que sus investigaciones no pueden ser concluyentes. El consejo del BSI de asumir el compromiso se deriva de la opción intermedia, que hoy nadie puede descartar.
Hay una segunda trampa, y es mundana: existen avisos de amenaza falsos, y son phishing. Apple dice que un aviso genuino nunca pide al usuario que haga clic en un enlace, abra un archivo, instale una aplicación o un perfil, ni que entregue la contraseña o el código de verificación de una cuenta de Apple. Quien dude de si una alerta es real puede iniciar sesión directamente en account.apple.com; un aviso real aparece en la parte superior de la página. El BSI añade que las alertas genuinas también aparecen en la pantalla de bloqueo, en Ajustes y por correo electrónico a las direcciones de la cuenta.
El riesgo político que Berlín no ha abordado
Los miembros de un parlamento nacional se sientan en comisiones que ven borradores legislativos, documentos presupuestarios y sesiones informativas a puerta cerrada antes de que nada sea público. Hablan con ministros, funcionarios extranjeros y ciudadanos que les llevan problemas que no pueden llevar a otro sitio. Un teléfono comprometido en ese entorno es una ventana a conversaciones que nunca aparecen en una nota de prensa.
Así que la orientación va dirigida a individuos. Una agencia nacional de ciberseguridad emitió consejos para miembros del parlamento, les señaló su centro de servicio y pidió a los destinatarios que lo comunicaran para poder juzgar la escala. La agencia no ha dicho qué hará con esos informes ni si alimentarán una investigación formal.
La distancia entre la advertencia y el relato público no se ha reducido. Alemania ha confirmado que se enviaron avisos y que se los toma en serio. No ha confirmado un solo dispositivo comprometido, no ha nombrado a un sospechoso ni ha descrito cómo se establecería un compromiso.
La historia propia de Alemania con la misma clase de herramienta
La Oficina Federal de Policía Criminal de Alemania, la BKA, supuestamente obtuvo acceso al software espía Pegasus de NSO Group en 2019, según informó DW. Nada en el aviso del BSI ni en las informaciones sugiere que la BKA o Pegasus estén implicados en los avisos actuales.
Esa compra no conecta con este caso, pero complica la respuesta política. Un Gobierno cuya propia policía federal supuestamente compró acceso a una herramienta así tiene ahora que responder por su aparente uso contra sus legisladores.
La cifra de 99 países y el vacío de atribución
Alemania no fue el único país afectado. Radwan Mortada, un cineasta radicado en Beirut, dijo en X que había recibido un nuevo aviso de Apple que advertía de «otro ataque contra tu dispositivo», después de un ataque de software espía anterior en 2021. Su aviso decía que el último lote de Apple había llegado a usuarios de 99 países, informó TechCrunch.
Esa cifra viene del relato de un destinatario sobre un mensaje. Ni Apple ni el BSI han publicado un recuento para esta ronda. Apple dice que ha enviado avisos de amenaza varias veces al año desde 2021 y que ha notificado a usuarios de más de 150 países en total.
Quién está detrás de la campaña es desconocido. Apple dice que no atribuye ataques ni avisos a atacantes o regiones concretas, y el aviso del BSI no nombra ningún gobierno, proveedor ni sospechoso. El mercado que Apple describe implica a empresas privadas que desarrollan software espía para clientes estatales. Qué empresa, si alguna, suministró la herramienta usada aquí no se ha hecho público.
Qué pide el BSI a los destinatarios
La orientación es más concreta que el debate público que la rodea. La primera instrucción lleva una condición que importa: actualizar el sistema operativo de inmediato, salvo que se planee un análisis forense. Parchear un teléfono puede destruir los rastros que necesitaría un investigador, así que la decisión de preservar pruebas tiene que llegar antes de la actualización, no después. Para la mayoría de la gente la respuesta sigue siendo actualizar.
- Activar el Modo Bloqueo y mantenerlo activo. En un iPhone: Ajustes > Privacidad y seguridad > Modo Bloqueo. El BSI dice que debe dejarse activado de forma permanente, también en un dispositivo de sustitución. Restringe algunas funciones, entre ellas los adjuntos de mensajes, las vistas previas de enlaces y las llamadas de FaceTime de desconocidos; las llamadas y los mensajes de texto normales siguen funcionando. Hace más difíciles los ataques nuevos. No elimina una infección que ya está instalada.
- Sustituir el dispositivo si el riesgo se considera alto. El BSI lo combina con restablecer todas las cuentas usadas en el teléfono y cambiar el número, un paso importante para quien tiene un número que es también punto de contacto político y profesional.
- Poner un código de acceso nuevo distinto del anterior. Face ID y Touch ID no lo sustituyen.
- Cambiar las contraseñas de la cuenta de Apple, las cuentas de correo y cualquier otra cuenta usada en el dispositivo, activar la verificación en dos pasos donde falte y añadir un número de teléfono de confianza nuevo antes de quitar el viejo. Las aplicaciones de autenticación deben configurarse de nuevo en cada servicio en lugar de transferirse desde el teléfono antiguo.
- Blindar los mensajeros. Signal tiene bloqueo de registro; WhatsApp tiene verificación en dos pasos. Conviene activar ambos con un PIN o una contraseña nuevos y revisar los dispositivos vinculados, eliminando cualquier cosa que no se reconozca. La misma comprobación vale para la lista de dispositivos de la cuenta de Apple.
- Comunicar el aviso al centro de servicio del BSI en [email protected], lo que según la agencia ayuda a evaluar la escala.
Sustituir un teléfono y un número interrumpe años de contactos y configuraciones de doble factor, y para un miembro del parlamento el número es parte del trabajo. Actualizar de inmediato protege el dispositivo, pero puede borrar la evidencia que respondería a la pregunta que todo el mundo hace. La formulación condicional del BSI reconoce ese equilibrio sin fingir que puede resolverse para todos.
Salvedades: qué sigue siendo desconocido
Un aviso de amenaza no es prueba de un hackeo exitoso. El propio BSI lo dice, en el mismo aviso que aconseja a los destinatarios asumir lo peor. Las dos afirmaciones pueden ser ciertas: la agencia no puede descartar un compromiso y no puede confirmarlo.
El recuento es desconocido. «Varios» es la palabra del BSI para el número de diputados afectados, y la agencia no ha puesto cifra. Los nombres son desconocidos; el Gobierno se ha negado a decir si el canciller está entre ellos. La cifra de 99 países es de segunda mano. La causa no está atribuida.
Es improbable que una laguna se cierre pronto. El software espía mercenario está hecho para dejar poca huella, y un teléfono actualizado, restablecido o sustituido puede no dar nunca una respuesta limpia. No se han publicado hallazgos forenses y nadie ha demostrado que estos dispositivos estuvieran limpios.
Qué observar
La primera señal es si el BSI pasa de la orientación a los hallazgos. Un recuento de avisos comunicados, una infección confirmada o una declaración de que el análisis forense no encontró nada: cualquiera de ellas cambiaría la historia. La agencia no ha dicho qué espera.
La segunda es el Bundestag. El parlamento tendrá que decidir si algo debe cambiar en los dispositivos o las comunicaciones de sus miembros. Un cambio concreto en la política de dispositivos o en los consejos de comunicaciones seguras importaría más que otra declaración de preocupación.
La tercera es la atribución. La página de Apple señala que informaciones públicas e investigaciones de grupos de la sociedad civil, empresas tecnológicas y periodistas han documentado antes campañas de software espía comercial. Ninguna ha publicado hallazgos sobre este lote, y cualquier vínculo con un cliente, país o proveedor concreto tardaría en establecerse.
A 3 de noviembre, el BSI había publicado orientación, no hallazgos.
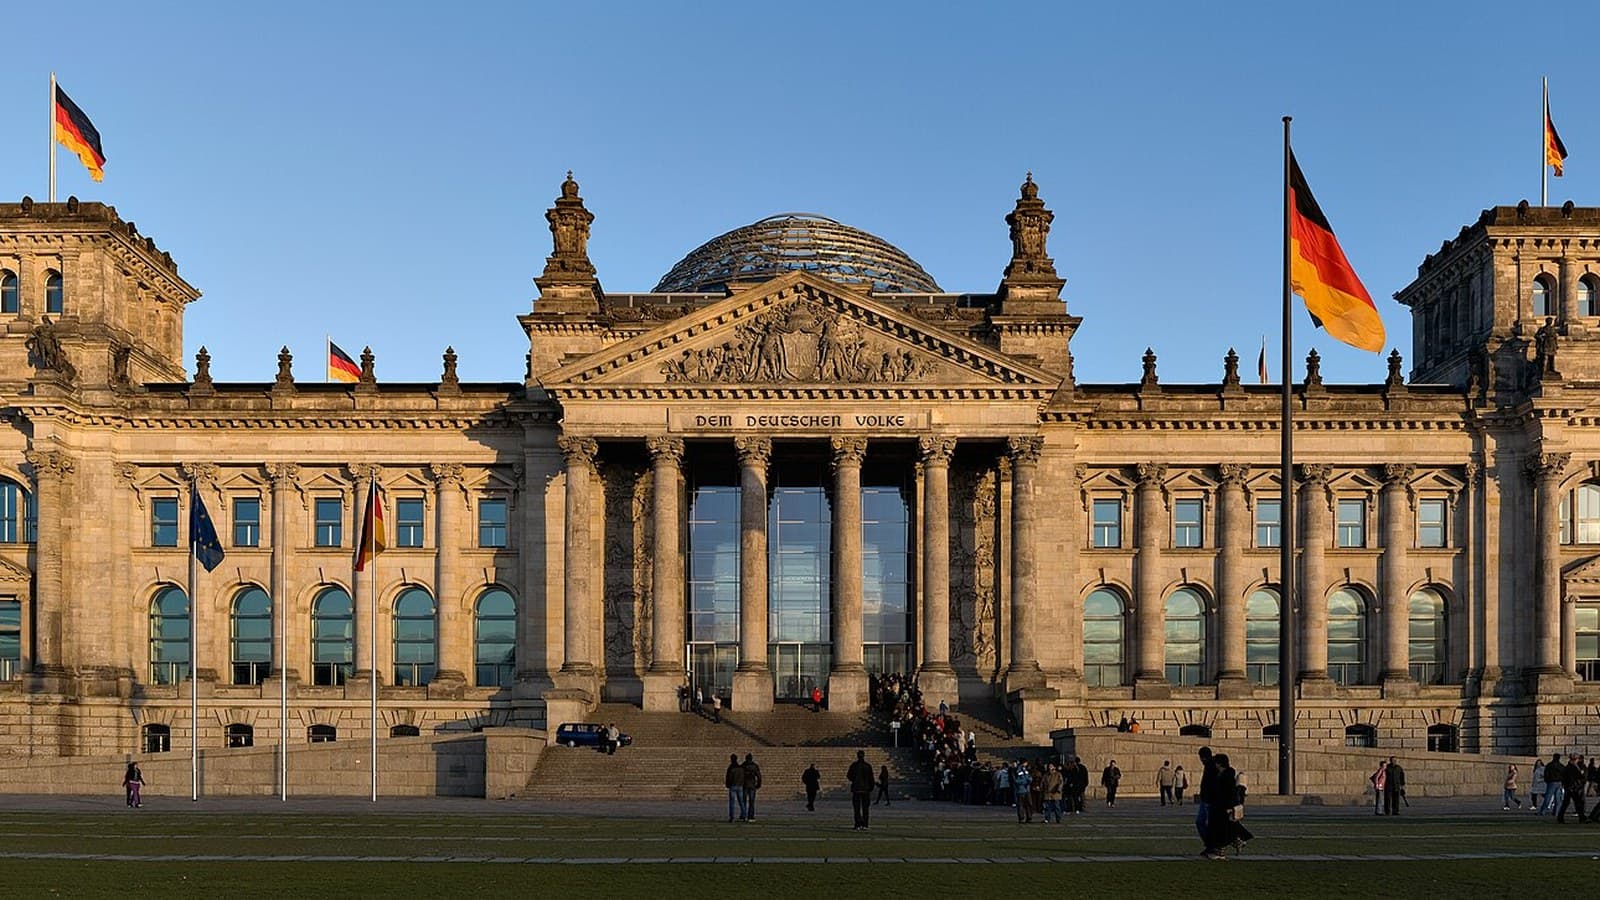
Imagen de portada: «Edificio del Reichstag en Berlín visto desde el oeste antes del atardecer» de Jürgen Matern, CC BY-SA 3.0, vía Wikimedia Commons, recortada a 16:9.
Etiquetas
Preguntas frecuentes
- ¿Estaban hackeados los iPhone de los diputados alemanes?
- Nadie lo ha confirmado. El BSI dijo que no sabe si los avisos de Apple significan compromisos reales o solo intentos de ataque, y aconsejó a los destinatarios asumir que su dispositivo puede estar comprometido. No se han publicado hallazgos forenses.
- ¿Qué es el software espía de cero clics?
- Es software espía que infecta un dispositivo sin que el usuario haga nada, a menudo mediante un mensaje manipulado que no hace falta abrir. El BSI dice que las víctimas normalmente no notan nada, y una infección puede exponer mensajes, llamadas, contactos, calendario, ubicación, cámara y micrófono.
- ¿Quién está detrás de los ataques a los diputados alemanes?
- Es desconocido. Ni Apple ni el BSI han atribuido esta campaña a un gobierno o a un fabricante de software espía, y el aviso del BSI no nombra ningún sospechoso. Apple dice que no atribuye los avisos de amenaza a atacantes o regiones concretas.
- ¿Qué debo hacer si recibo un aviso de amenaza de Apple?
- El BSI aconseja actualizar el sistema operativo de inmediato salvo que se planee un análisis forense, activar el Modo Bloqueo de forma permanente y cambiar el código de acceso y las contraseñas de las cuentas usadas en el dispositivo. Los destinatarios también deberían comunicar el aviso al centro de servicio del BSI.

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.





