El zero-day del gateway de correo de Cisco entrega root a los atacantes con un solo mensaje
Cisco reveló CVE-2026-76461, una inyección SQL de 9,8 en Secure Email Gateway que ya se explota; la CISA fijó el 17 de septiembre como plazo para parchear.


En esta página
Cisco publicó el 14 de septiembre de 2026 un aviso de seguridad sobre una vulnerabilidad crítica en su Secure Email Gateway que ya se está explotando en la naturaleza. El fallo, identificado como CVE-2026-76461, tiene una puntuación CVSS de 9,8 y permite a un atacante remoto no autenticado ejecutar comandos con privilegios de root en el dispositivo subyacente enviando un correo especialmente manipulado.
Lectura relacionada: El motor de identidad de Cisco tiene nueve fallos nuevos y uno se lleva un 10 perfecto · El día cero del SD-WAN Manager de Cisco permite a los atacantes entrar como administradores.
La Agencia de Ciberseguridad y Seguridad de Infraestructuras de Estados Unidos (CISA) añadió el fallo a su catálogo de vulnerabilidades conocidas y explotadas ese mismo día y dio a las agencias civiles federales hasta el 17 de septiembre para aplicar mitigaciones. Avisos independientes, incluido uno de Rapid7, confirman la explotación activa y subrayan que no existe una solución alternativa práctica.
El fallo y por qué es grave
CVE-2026-76461 es una inyección SQL en la lógica de análisis de correo de Cisco AsyncOS, el sistema operativo que ejecutan los dispositivos Secure Email Gateway. Cisco dice que el código de análisis no neutraliza las sentencias SQL maliciosas incrustadas en un mensaje entrante. Un exploit exitoso permite a un atacante ejecutar SQL arbitrario, lo que después escala a la ejecución de comandos con privilegios de root.
La combinación de propiedades es lo que hace que esto sea urgente:
- No autenticado y remoto. No se necesitan credenciales. La superficie de ataque es el propio canal de correo, que todo gateway debe exponer para cumplir su función.
- Impacto a nivel de root. La ejecución de comandos como root en el dispositivo da al atacante el control total del sistema, no un punto de apoyo limitado.
- Afecta a despliegues tanto físicos como virtuales, sea cual sea la configuración, según Cisco.
- No existe solución alternativa. La recomendación de Cisco es parchear, no mitigar.
Un gateway de correo ocupa una posición privilegiada. Ve el correo antes que nadie, puede leer y reescribir mensajes, puede redirigirlos o descartarlos en silencio, y a menudo guarda credenciales para sistemas posteriores. Un atacante con root en ese dispositivo puede cosechar contenido, manipular comunicaciones o usar la máquina como un pivote estable hacia el resto de una red mientras deja pocos rastros en los buzones que el equipo de seguridad suele revisar.
Explotada antes de ser divulgada
El aviso de Cisco afirma que su equipo de respuesta a incidentes de seguridad de producto tuvo conocimiento de la explotación activa en septiembre de 2026, lo que significa que el fallo se usó como zero-day antes de que existiera un parche. Los informes indican que el problema salió a la luz durante un caso de soporte interno gestionado por el Centro de Asistencia Técnica de Cisco, que descubrió actividad maliciosa en dispositivos de clientes y en instancias alojadas en Cisco Secure Email Cloud.
Ese detalle es significativo para los defensores. La explotación de un zero-day que se descubre a través de un caso de soporte del proveedor suele significar que el intruso ya había logrado persistencia antes de que nadie lo notara, y Cisco se ha puesto en contacto directamente con los clientes en los que detectó actividad maliciosa. Cisco dice que remedió las instancias en la nube afectadas por su cuenta, así que los clientes de Secure Email Cloud no necesitan actuar. Los clientes con instalaciones locales sí.
Hay versiones corregidas disponibles. Cisco recomienda migrar a AsyncOS 16.5.0-780, con parches publicados también para las ramas 16.0.4-3021 y 15.5.5-0141, para que las organizaciones en trenes más antiguos no tengan que dar un salto completo de versión para cerrar el agujero.
El hecho de que Cisco se enterara del fallo por un caso de soporte, y no por su propia monitorización o por un informe de bug bounty, dice algo sobre cómo aparecen los zero-day en la práctica. Los dispositivos de perímetro rara vez generan el tipo de telemetría de endpoint que los centros de operaciones de seguridad están construidos para vigilar, así que su compromiso suele descubrirse cuando algo posterior falla o cuando un cliente llama al proveedor por un comportamiento extraño. Para entonces, un atacante que quería persistencia ha tenido tiempo de establecerse.
Por qué los dispositivos de seguridad de correo siguen siendo atacados
Los dispositivos de seguridad de correo son un objetivo favorito por razones que tienen poco que ver con este fallo concreto. Están en el borde de la red, por diseño deben analizar entradas hostiles y con frecuencia se despliegan como un único punto de estrangulamiento por el que pasa todo el correo. Un fallo en la ruta de análisis puede alcanzarlo cualquiera que pueda enviar un correo, es decir, todo el mundo, y el propio dispositivo es de confianza, así que comprometerlo otorga una posición dentro del perímetro en lugar de fuera de él. Esa combinación de alcance amplio, acceso no autenticado y alto privilegio es rara, y explica por qué los dispositivos de borde de diversos fabricantes han producido algunas de las vulnerabilidades más trascendentales de los últimos años.
El caso de AsyncOS también ilustra cuánto del riesgo vive en la capa de análisis. Un gateway debe decodificar archivos adjuntos, manejar codificaciones inusuales, seguir cabeceras de enrutamiento y aplicar políticas a mensajes que a veces están deliberadamente mal formados. Cuantos más formatos y casos límite admite un sistema, mayor es la superficie para que un analizador gestione algo mal. Una inyección SQL es una clase de fallo inusual en un canal de correo, porque implica que el dispositivo entrega alguna porción de los datos del mensaje a un almacén de datos de backend en lugar de manejarla por completo en memoria, y que la frontera entre el análisis y la ejecución de consultas no se aplicó. Cualquier entrada que llegue a una base de datos sin parametrización es un posible punto de inyección, y el correo no es otra cosa que entrada no confiable.
Asumir compromiso, no solo exposición
Un zero-day que otorga root y se usó antes de su divulgación no puede tratarse como un evento que se resuelve solo con parchear. El aviso de Cisco señala a los administradores el registro de correo del dispositivo, donde una declaración que coincida con el patrón COPY.*TO PROGRAM puede indicar actividad maliciosa. En despliegues en clúster, revisar cada nodo, y tratar un dispositivo sin parchear y accesible desde internet como un objetivo de investigación de alta prioridad en lugar de esperar a la ventana de parcheo.
Una racha difícil para los clientes de Cisco
La divulgación es el segundo evento de seguridad grave de Cisco en una semana. A principios de septiembre, unos atacantes explotaron un fallo en el producto de gestión de cortafuegos de Cisco, y Cisco se enfrentó a la misma dinámica: explotación rápida, un plazo federal corto y clientes que se apresuraban a parchear interfaces de gestión expuestas. Dos productos distintos, dos fallos distintos, pero el mismo problema estructural. El equipamiento de Cisco ocupa el borde de la red en un número enorme de organizaciones, y los dispositivos de borde son el favorito discreto de los atacantes porque funcionan de forma continua, hablan con internet y rara vez se reconstruyen.
Forma parte de un patrón más amplio en 2026. ConnectWise, Check Point y MikroTik se han enfrentado a fallos de dispositivos de borde usados en la naturaleza, varios de los cuales se añadieron al catálogo de la CISA. El hilo común es que los dispositivos quedan fuera del perímetro de identidad, así que la autenticación multifactor y los controles de endpoint no detienen la explotación inicial. La única defensa fiable es la velocidad de parcheo y, a falta de eso, la monitorización de las señales reveladoras de un dispositivo comprometido.
Qué deberían hacer los defensores ahora
Los pasos de remediación de Cisco son inusualmente fáciles de enunciar, aunque no sean fáciles de ejecutar a escala.
- Inventariar todos los dispositivos Secure Email Gateway, físicos y virtuales, incluidos los sistemas que los administradores hayan podido olvidar porque están detrás de otro control.
- Parchear a una versión corregida de AsyncOS, idealmente la 16.5.0-780. Para las ramas que no puedan moverse tanto, la 16.0.4-3021 y la 15.5.5-0141 incluyen la corrección.
- Buscar indicadores de compromiso en los registros de correo, especialmente la actividad que coincida con el patrón
COPY.*TO PROGRAM, y revisar los nodos del clúster uno a uno. - Tratar el acceso a nivel de root como una brecha completa si se encuentran pruebas de explotación, y no como un incidente contenido, porque el acceso del atacante a un sistema de perímetro puede durar más que el propio dispositivo.
- Comprobar la confianza posterior. Si el gateway guarda credenciales o reenvía correo a sistemas internos, rotar aquello a lo que pueda llegar y revisar también los registros de esos sistemas.
Una respuesta de nivel de portavoz no es suficiente. Como la vulnerabilidad puede otorgar root sin autenticación, existe una ruta comprimida del perímetro al núcleo en cualquier red donde un gateway comprometido tenga un alcance interno amplio, que es la mayoría.
Salvedades y qué hay que vigilar
- La atribución está abierta. En el momento del aviso, no había ninguna prueba de concepto pública ni atribución de la actividad. Cisco no nombró a ningún actor de amenazas ni describió la escala de la explotación.
- El plazo del KEV es un suelo, no un techo. La fecha del 17 de septiembre se aplica a las agencias civiles federales. Las organizaciones privadas se enfrentan al mismo riesgo sin el requisito de notificación, y una ventana de tres días es estrecha para parques grandes.
- Los clientes de la nube están cubiertos, con una salvedad. Cisco dice que remedió las instancias de Secure Email Cloud, pero los clientes que también ejecutan dispositivos locales todavía tienen que parchearlos.
- Cabe esperar escaneos tras la divulgación. Cuando una vulnerabilidad entra en el catálogo KEV, históricamente le siguen en cuestión de días los escaneos masivos en busca de dispositivos expuestos. Reducir el número de interfaces de gestión o de dispositivo accesibles desde internet merece la pena en cualquier caso, al margen del parche.
La conclusión útil no es que Cisco haya tenido una mala semana. Es que los dispositivos de perímetro son una categoría de ataque duradera con una ventana corta entre un parche y su explotación. Las organizaciones que salen intactas de incidentes como este suelen ser las que ya sabían qué tenían y pudieron parchearlo antes de que nadie publicara un escáner.
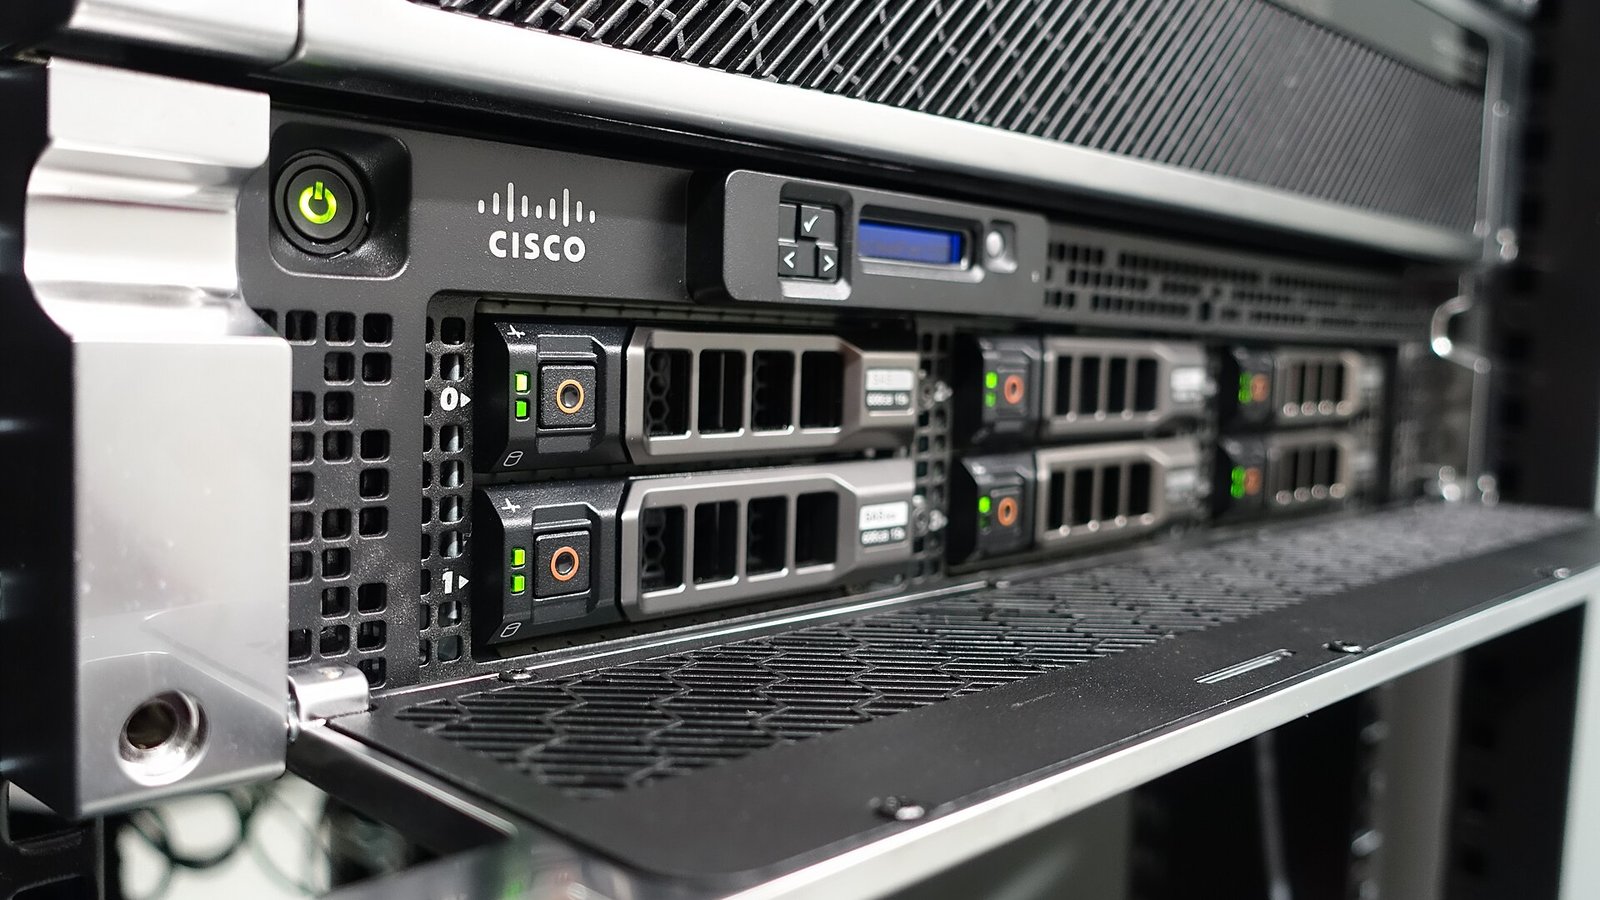
Portada: Cisco Secure Email Gateway (ESA IronPort C670), de Johannes Weber (CC BY 2.0) vía Wikimedia Commons.
Etiquetas

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.