

Passkeys explicadas: la lenta muerte de la contraseña
Las passkeys sustituyen contraseñas robadas y reutilizadas por claves criptográficas guardadas en tu dispositivo. Cómo funcionan FIDO2 y WebAuthn, por qué falla el phishing y qué sigue roto.

En esta página
Puntos clave
- La FIDO Alliance calculó que había 5.000 millones de passkeys en uso activo en todo el mundo a 7 de mayo de 2026, y el 75% de los consumidores encuestados había activado al menos una passkey.
- Google informó de 800 millones de cuentas con passkeys en 2024, Amazon de 175 millones de clientes, y Microsoft está convirtiendo las passkeys en el método predeterminado en Entra ID desde el 1 de septiembre de 2026.
- Una passkey guarda una clave privada en un dispositivo o en un llavero sincronizado y entrega al servicio solo la clave pública correspondiente, de modo que una brecha del servidor no filtra nada reutilizable.
- Las passkeys vinculadas a un dispositivo en claves de hardware no se pueden copiar y son irrecuperables si se pierden, razón por la cual el NIST prohíbe las passkeys sincronizables en su nivel de garantía más alto, AAL3.
- Los datos de la FIDO Alliance muestran que las contraseñas siguen dominando en la práctica: el 57% de las organizaciones encuestadas en 2026 aún dependían de métodos basados en contraseña como inicio de sesión principal de los empleados.
Cada contraseña que has escrito alguna vez es un secreto que compartiste con el servidor de otra persona. Ese secreto reutilizable, que cruza la red y se guarda en una base de datos, está detrás de buena parte del delito de credenciales en internet. Las passkeys cambian la unidad de autenticación: en lugar de demostrar que conoces una cadena, demuestras que posees una clave que nunca sale de tu control. Los equipos de seguridad lo consideran la primera respuesta estructural al phishing en décadas, y crea nuevos problemas en torno a la recuperación, la portabilidad y los dispositivos perdidos.
Lectura relacionada: El FBI detiene a un empleado de OpenAI acusado de colocar un dispositivo de grabación oculto · El Patch Tuesday de Microsoft de octubre de 2026 marca un récord con 1.407 correcciones.
Por qué las contraseñas siguen fallando
Una contraseña es un secreto compartido. El usuario guarda una copia en su memoria o en un gestor; el servicio guarda otra, con hash, en una base de datos. Cualquiera que obtenga una de las dos copias puede autenticarse como el usuario, lo que produce un conjunto predecible de fallos.
- Phishing. Un atacante clona una página de inicio de sesión, el usuario escribe la contraseña y el atacante la reutiliza. La complejidad no ayuda, porque la credencial se entregó voluntariamente.
- Reutilización. La gente repite contraseñas entre sitios, así que una brecha desbloquea muchas cuentas no relacionadas.
- Volcados de brechas. Grandes listas de credenciales circulan durante años y alimentan ataques automatizados.
- Relleno de credenciales. Los bots prueban pares de usuario y contraseña filtrados en muchos servicios a la vez, a un coste bajo por intento.
Los números son tozudos. El informe de investigaciones de brechas de datos de Verizon de 2025, que abarca 12.195 brechas confirmadas, concluyó que las credenciales robadas fueron el principal vector de acceso inicial, en el 22% de las brechas, con el phishing en torno al 16%. También encontró que el 88% de los ataques básicos a aplicaciones web implicaban credenciales robadas. Mientras la credencial sea un secreto que se puede copiar, esas cifras tendrán un suelo.
Qué es realmente una passkey
Una passkey es una credencial que sigue el estándar FIDO2, que combina la especificación WebAuthn del World Wide Web Consortium con el Client to Authenticator Protocol (CTAP) de la FIDO Alliance. El diseño se apoya en la criptografía de clave pública, no en un secreto compartido.
Durante el registro, el autenticador (un teléfono, un portátil, un gestor de contraseñas o una clave de hardware) genera un par de claves nuevo para esa cuenta en ese sitio concreto. La clave privada se queda en el autenticador; la clave pública va al servicio. Al iniciar sesión, el servicio envía un desafío aleatorio, y el autenticador lo firma con la clave privada después de que el usuario se verifique con una huella, el rostro, un PIN o un toque físico. El servicio comprueba la firma con la clave pública.
  REGISTRO                              INICIO DE SESIÓN
  --------                              ----------------
  servicio ── crear credencial ──► navegador/autenticador
                                        │
                        genera un par de claves vinculado a este dominio
                                        │
  servicio ◄──── clave pública ─────────┘   (la clave privada se queda)

  servicio ── desafío aleatorio ──► navegador/autenticador
                                        │
                    el usuario se verifica (rostro / huella / PIN / toque)
                                        │
  servicio ◄── desafío firmado ─────────┘   verifica con la clave pública guardada
Como la clave privada nunca sale del autenticador, una brecha del servicio solo produce claves públicas. No hay base de datos de contraseñas que descifrar, y tanto el secreto como el gesto del usuario permanecen locales. La guía para desarrolladores de WebAuthn de Yubico describe esto como resistente a los ataques de phishing, repetición y brecha de servidor, y el servicio no guarda más que información pública.
Por qué el phishing y la repetición dejan de funcionar
Dos propiedades hacen el trabajo pesado.
La primera es el vínculo de dominio. Cada passkey está vinculada a un identificador de parte de confianza, normalmente el dominio del sitio. En una página clonada, el autenticador no encuentra ninguna credencial coincidente o firma con una clave que el servicio real nunca aceptará. El navegador, no el usuario, comprueba el origen. Esto es lo que el NIST llama resistencia al phishing mediante el vínculo con el nombre del verificador.
La segunda es la resistencia a la repetición. Cada inicio de sesión lleva un desafío aleatorio nuevo que el autenticador firma, con el dominio y el desafío vinculados a los datos firmados, de modo que una aserción capturada no puede reutilizarse. Esto difiere de los códigos de un solo uso: un código TOTP o SMS puede retransmitirse en tiempo real entre el usuario y el sitio, razón por la cual el NIST no considera la introducción manual de códigos resistente al phishing. Las passkeys eliminan por completo el valor de una página falsa, porque no hay nada que escribir ni nada que retransmitir.
Passkeys sincronizadas frente a passkeys vinculadas al dispositivo
Las passkeys se dividen en dos grandes familias.
Passkeys sincronizadas (multidispositivo) se duplican en un llavero en la nube para funcionar en los dispositivos del usuario. Apple las guarda en iCloud Keychain y documenta que están cifradas de extremo a extremo y son recuperables mediante custodia. El Gestor de contraseñas de Google y el ecosistema de Microsoft hacen lo equivalente, y los gestores de terceros como 1Password, Bitwarden y Dashlane también pueden contenerlas.
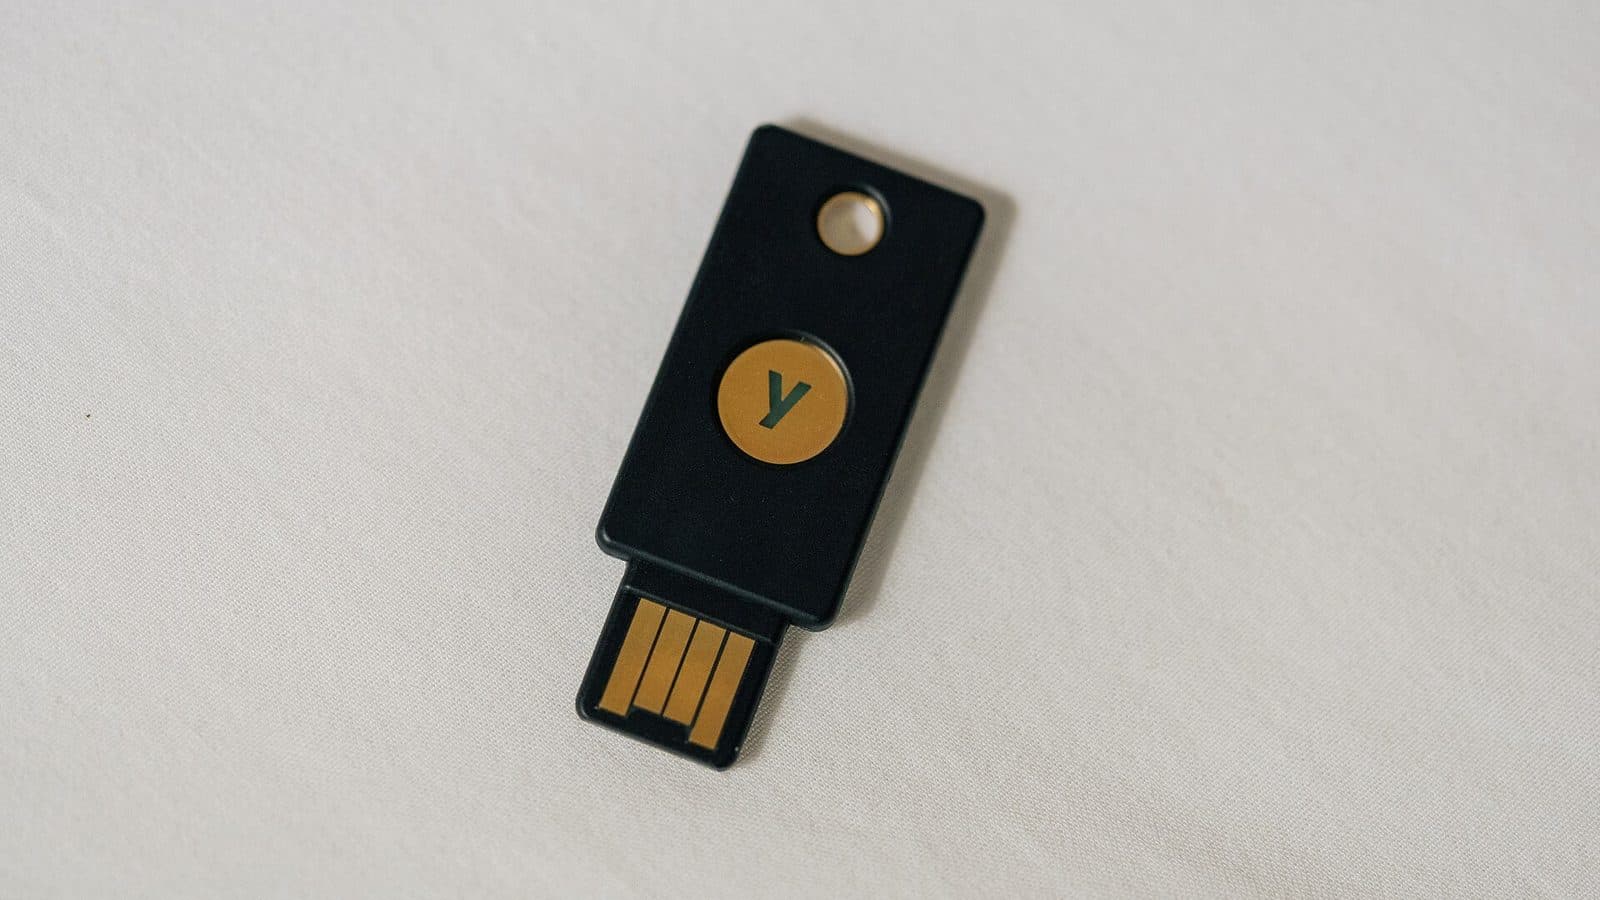
Passkeys vinculadas al dispositivo están encerradas en un único autenticador y no se pueden copiar. Una clave de seguridad física como una YubiKey guarda la clave privada dentro de un elemento seguro; Yubico dice que las credenciales FIDO2 de una clave no se pueden consultar sin el PIN o, en los modelos biométricos, sin la huella. Eso da a las organizaciones un control más fuerte del ciclo de vida, razón por la cual las claves vinculadas al dispositivo se prefieren para cuentas privilegiadas.
WebAuthn nivel 3 expone dos indicadores que permiten a un servicio distinguir la diferencia en el registro: Backup Eligibility indica si una credencial puede sincronizarse, y Backup State si lo está en ese momento.
Los reguladores también han trazado una línea. Un suplemento del NIST a la SP 800-63B publicado en abril de 2024 permitió por primera vez autenticadores sincronizables en el nivel de garantía de autenticación 2. La actual NIST SP 800-63-4 va más lejos: los autenticadores sincronizables, como sus claves deben ser exportables, «NO DEBERÁN usarse en AAL3». La comodidad y el nivel de garantía más alto tiran en direcciones opuestas.
El problema de «¿y si pierdo mi teléfono?»
La recuperación es donde las passkeys son más débiles, porque no hay contraseña que restablecer. Un servicio solo puede confirmar la identidad de otra forma y dejar que el usuario registre una credencial nueva.
Si la passkey estaba sincronizada, la respuesta suele ser tranquila: inicia sesión en un dispositivo de reemplazo con la misma cuenta de la plataforma y ya está ahí. Apple documenta que iCloud Keychain puede recuperarse incluso si se pierden todos los dispositivos, usando las credenciales de la cuenta, un mensaje de texto a un número registrado y el código del dispositivo, con límites estrictos de reintentos y una custodia que Apple no puede leer.
Si la passkey estaba vinculada al dispositivo y la clave desapareció, la credencial es criptográficamente irrecuperable. Por eso la FIDO Alliance y proveedores como Yubico recomiendan inscribir al menos dos credenciales por cuenta, idealmente en proveedores distintos, para que ninguna pérdida aislada deje a nadie fuera. El riesgo mayor está un nivel más arriba: perder la cuenta subyacente de Apple o Google se lleva consigo todas las passkeys sincronizadas en ella al mismo tiempo.
Si la vía de recuperación recurre a un enlace de correo o a un código SMS, la cuenta es tan fuerte como ese respaldo. Un inicio de sesión con passkey de alta garantía atado a un flujo de restablecimiento vulnerable al phishing simplemente traslada el punto débil.
Las passkeys no son 2FA, ni TOTP, ni un gestor de contraseñas
Estos términos se usan indistintamente, y no deberían.
- Una passkey es una credencial criptográfica vinculada a una cuenta en un servicio. Puede actuar como un solo factor (dispositivo más biometría) o como multifactor (una clave de hardware que exige un PIN).
- TOTP es un código rotatorio, normalmente generado por una aplicación de autenticación. Sigue dependiendo de un secreto compartido y puede ser objeto de phishing por retransmisión.
- Los códigos de un solo uso por SMS son aún más débiles, expuestos al intercambio de SIM y a la interceptación.
- Un gestor de contraseñas genera contraseñas fuertes, pero la contraseña sigue siendo un secreto compartido que puede ser objeto de phishing. Muchos ahora también guardan passkeys, lo que los convierte en un proveedor de passkeys más que en un sustituto.
El modelo mental que ayuda
La passkey es la credencial; el autenticador es donde vive. El enclave seguro de un teléfono, el sensor biométrico de un portátil, la caja fuerte de un gestor de contraseñas y una clave de hardware son hogares válidos para el mismo tipo de credencial, con distintos compromisos de seguridad y portabilidad.
Dónde está realmente la adopción
Las passkeys han pasado de experimento a predeterminadas en varios de los mayores servicios de consumo y empresariales.
- La FIDO Alliance calculó 5.000 millones de passkeys en uso activo en todo el mundo el Día Mundial de las Passkeys, el 7 de mayo de 2026.
- Su informe State of Passkeys 2026, basado en 11.000 consumidores y 1.400 responsables de decisión empresariales encuestados por Sapio Research en abril de 2026, encontró un 90% de conocimiento, un 75% que había activado al menos una passkey y un 49% que las usaba con regularidad. Entre las organizaciones, el 68% había desplegado o estaba desplegando passkeys para el inicio de sesión de empleados.
- El Passkey Index de FIDO, basado en datos de Amazon, Google, Microsoft, PayPal, Target y TikTok, informó de que el 93% de las cuentas eran aptas para passkeys, el 36% tenía una inscrita y el 26% de los inicios de sesión ya las usaba. Los inicios de sesión con passkey tuvieron éxito el 93% de las veces, frente al 63% de otros métodos.
- Google dijo en 2024 que 800 millones de cuentas usaban passkeys, después de convertirlas en predeterminadas para las cuentas personales en octubre de 2023. Amazon informó de 175 millones de clientes en octubre de 2024, con inicios de sesión hasta seis veces más rápidos.
- Microsoft ha ido más lejos en el lado empresarial, convirtiendo las passkeys en predeterminadas en Entra ID a partir del 1 de septiembre de 2026, inscribiendo automáticamente a los usuarios de SMS o voz, y planeando retirar el envío nativo por SMS y voz el 1 de febrero de 2027.
El patrón: las plataformas de consumo, no los departamentos de TI, están impulsando el volumen, y las empresas se ven arrastradas por los mismos valores predeterminados.
Conceptos básicos del despliegue empresarial
Para los administradores, el cambio tiene menos que ver con accionar un interruptor y más con diseñar el ciclo de vida de las credenciales.
La mayoría de los despliegues empiezan por trazar qué cuentas pueden usar passkeys y qué tipos de autenticador aceptarán. En Microsoft Entra ID, el modelo de perfil de passkey introducido en 2026 permite a los administradores elegir passkeys vinculadas al dispositivo, sincronizadas o ambas, y dirigirlas a grupos. Las cuentas reguladas o de alto valor suelen exigir atestación y restringir el registro a hardware aprobado, de modo que solo dispositivos conocidos puedan inscribirse.
Las preguntas prácticas son la recuperación, la carga del servicio de asistencia y el respaldo. Las organizaciones que migran a passkeys informan de menos restablecimientos de contraseña y más éxito de inicio de sesión, pero siguen necesitando un proceso de recuperación para un dispositivo perdido, y ahí es donde se concentra la ingeniería social.
La vía de recuperación es la nueva superficie de ataque
Una passkey hace que la puerta principal sea extremadamente difícil de forzar. Si la puerta trasera es un agente de soporte que restablece el acceso tras una llamada telefónica convincente, los atacantes simplemente darán la vuelta. Trata la recuperación como parte del diseño de autenticación, no como una idea de última hora.
Portabilidad y el trabajo de intercambio de credenciales de FIDO
La mayor brecha sin resolver es el bloqueo. Los llaveros de Apple, Google y Microsoft no sincronizan passkeys entre sí, así que un usuario que cambia de plataforma históricamente ha tenido que volver a registrar credenciales sitio por sitio.
La FIDO Alliance intenta arreglarlo con dos especificaciones complementarias, el Credential Exchange Protocol (CXP) y el Credential Exchange Format (CXF), redactadas por un grupo que incluye a Apple, Google, Microsoft, 1Password, Bitwarden, Dashlane, NordPass, Okta, Samsung y SK Telecom. El objetivo es una forma estándar de trasladar passkeys entre proveedores, cifrada por defecto y nunca en claro. CXP define el transporte usando cifrado HPKE; CXF define la estructura de datos, incluido un diccionario de passkey que lleva la clave privada en forma cifrada.
El progreso es real pero incompleto. CXF alcanzó el estado de estándar propuesto el 9 de marzo de 2026, mientras que CXP seguía siendo un borrador de trabajo en revisión temprana. Hasta que ambos sean definitivos y se implementen ampliamente, cambiar de proveedor sigue significando algún registro manual.
«Los datos del Passkey Index marcan la primera vez que hemos podido medir la utilización y el rendimiento reales de las passkeys.» — Andrew Shikiar, CEO de la FIDO Alliance, octubre de 2025
Dónde persisten las contraseñas
La versión honesta de esta historia es que las contraseñas no desaparecen en ningún plazo cercano. La propia investigación de la FIDO Alliance en 2026 encontró que el 57% de las organizaciones aún depende de métodos basados en contraseña como la forma principal en que los empleados inician sesión, aunque el 82% califica la autenticación totalmente sin contraseña como un objetivo eventual y solo el 28% lo ha alcanzado. Casi la mitad de los consumidores ha abandonado una compra porque no recordaba una contraseña.
Quedan varias brechas estructurales:
- Sistemas heredados y compartidos. Las aplicaciones antiguas, los quioscos, los sistemas industriales y las cuentas compartidas a menudo no pueden aceptar una passkey en absoluto.
- Dependencia de la cuenta de plataforma. Las passkeys sincronizadas son tan seguras como la cuenta de Apple, Google o Microsoft que las protege; compromete esa cuenta y quedan expuestas juntas.
- Riesgo del tejido de sincronización. Clonar claves en la nube crea un objetivo que no existe para una clave vinculada al dispositivo, razón por la cual el NIST exige almacenamiento cifrado y protección equivalente a AAL2 para el tejido de sincronización.
- Resistencia al phishing no es invulnerabilidad. Una passkey detiene una página de inicio de sesión falsa. No detiene el malware en un dispositivo desbloqueado, el robo de tokens de sesión tras un inicio de sesión legítimo ni el abuso de un canal de recuperación débil.
Qué observar
La dirección está decidida, aunque el calendario no. Las preguntas que merece la pena seguir son las que los organismos de normalización aún están resolviendo.
- Intercambio de credenciales. Si CXP y CXF se finalizan y los adoptan los principales proveedores es el mayor determinante de si las passkeys siguen siendo portables.
- Estándares de recuperación. Cómo verifican los servicios la identidad cuando una credencial vinculada al dispositivo desaparece, y si esos flujos evitan reintroducir respaldos de SMS o correo vulnerables al phishing.
- Calendarios empresariales. La retirada del SMS y la voz nativos en Entra ID por parte de Microsoft en febrero de 2027 pone a prueba si las grandes organizaciones pueden migrar a escala sin dejar a los usuarios fuera.
- Nuevos usos. Se están explorando las passkeys para verificación de edad y para demostrar que hay un humano presente, lo que empuja al ecosistema hacia territorio regulatorio que no había visitado antes.
Nada de esto hace desaparecer la contraseña el año que viene. El valor predeterminado está cambiando: las cuentas y los dispositivos nuevos reciben cada vez más primero un par de claves y, si acaso, después una contraseña. La lenta muerte de la contraseña es menos una ejecución que una jubilación.
La versión de una frase
Una passkey sustituye una contraseña compartida por un par de claves cuya mitad privada nunca sale de tu dispositivo o de tu llavero sincronizado, lo que acaba con el phishing y la repetición de credenciales, pero empuja los problemas más difíciles hacia la recuperación de cuentas, la portabilidad y las vías de respaldo que pueden deshacer silenciosamente la seguridad ganada.
Foto de portada: Tony Webster, vía Wikimedia Commons, bajo licencia CC BY 2.0.
Etiquetas
Preguntas frecuentes
- ¿Son las passkeys lo mismo que la autenticación de dos factores?
- No. La 2FA suele añadir un código de un solo uso sobre una contraseña, y esos códigos pueden ser retransmitidos por un sitio de phishing en tiempo real. Una passkey es un par de claves criptográficas, así que nada de lo que el usuario sabe o escribe se comparte con el servidor y no hay código que interceptar.
- ¿Qué pasa si pierdo el teléfono que contiene mi passkey?
- Si la passkey estaba sincronizada con iCloud Keychain, el Gestor de contraseñas de Google u otro proveedor, reaparece cuando inicias sesión en el dispositivo de reemplazo. Si estaba vinculada a un dispositivo, como en una clave de seguridad física, esa credencial se pierde y recurres a la vía de recuperación de cuenta que ofrezca el servicio.
- ¿Funcionan las passkeys entre iPhone y Android?
- Un servicio puede aceptar passkeys creadas en cualquiera de las dos plataformas, y el inicio de sesión entre dispositivos permite que un teléfono autentique un ordenador cercano. Los llaveros de Apple, Google y Microsoft no sincronizan passkeys entre sí, así que moverse entre ecosistemas suele implicar registrar una passkey nueva.
- ¿Son las passkeys inmunes al phishing en todas las situaciones?
- Las passkeys derrotan el phishing de credenciales porque el autenticador comprueba el dominio real del sitio y la clave privada nunca lo abandona. No detienen el malware en un dispositivo desbloqueado, el robo de tokens de sesión tras un inicio de sesión exitoso ni a un atacante que abuse de un proceso de recuperación de cuenta débil.

TPW Editorial
Redacción
El equipo editorial de TechPastWeek investiga y edita cada artículo que publicamos. Cada historia se contrasta con fuentes primarias y secundarias fiables, y un editor la revisa antes de publicarse.





