

Chainalysis räumt Datenleck mit Passwort-Hashes und aktiven Tokens aller Nutzer ein
Nach einem Cyberangriff im Oktober wurden bei Chainalysis Namen, Passwort-Hashes und aktive Tokens aller Nutzer offengelegt; Kerndienste gingen vom Netz.

Auf dieser Seite
Die wichtigsten Punkte
- Chainalysis gab am 4. November 2026 um 23:00 Uhr EST bekannt, dass Namen, Benutzernamen, Passwort-Hashes und aktive Sitzungstokens aller Chainalysis-Nutzer gegenüber einem böswilligen Akteur offengelegt wurden.
- Ermittler von Chainalysis entdeckten die Offenlegung der Zugangsdaten und Tokens aller Nutzer bereits am Montag, dem 2. November 2026, zwei Tage bevor das Unternehmen seine Kunden informierte.
- Ein separater On-Path-Abfangangriff legte eine Teilmenge von Kundenpasswörtern offen, und Chainalysis bestätigte am 4. November 2026 den unbefugten Zugriff auf einige Know-Your-Transaction-Konten (KYT).
- Der Angriff zwang Chainalysis dazu, Reactor, Data Solutions, die KYT-Benutzeroberfläche samt API, Address Screening und die Haupt-Anmeldeseite vom Netz zu nehmen, bevor am 6. November 2026 um 3:30 Uhr EST eine schrittweise KYT-Wiederherstellung begann.
- Chainalysis schrieb das ursprüngliche Eindringen vom Oktober am 30. Oktober 2026 einem externen Akteur zu, der autonome, KI-gestützte offensive Agenten-Techniken einsetzte.
Zwischen dem 4. und 6. November 2026 nahm das auf Blockchain-Analysen und Compliance spezialisierte Unternehmen Chainalysis die zentralen Zusicherungen seiner ersten Sicherheitsmeldung von Ende Oktober zurück und räumte ein, dass Angreifer Namen, Benutzernamen, Passwort-Hashes und aktive Sitzungstokens sämtlicher Chainalysis-Nutzer kompromittiert hatten. In Aktualisierungen seiner Sicherheitswarnung zum Vorfall legte Chainalysis außerdem offen, dass ein sogenannter „On-Path"-Angriff eine Teilmenge von Kundenpasswörtern entblößt hatte und dass auf einige Compliance-Konten von Know Your Transaction (KYT) offenbar unbefugt zugegriffen worden war.
Zum Weiterlesen: Sonys japanische ISP-Sparte meldet Datenpanne mit 2,6 Millionen Datensätzen · Spanien verzeichnet erste Datenpanne, die ein autonomer KI-Agent ausgeführt hat.
Der eskalierende Vorfall, den Chainalysis als „andauernden Cyberangriff an mehreren Fronten" bezeichnete und der im Oktober mit einem externen Akteur unter Einsatz KI-gestützter „offensiver Agenten-Techniken" begonnen hatte, zwang das Unternehmen dazu, seine wichtigsten Ermittlungs- und Compliance-Plattformen vom Netz zu nehmen. Bis Mittwoch, den 4. November, um 10:30 Uhr EST hatte Chainalysis laut BleepingComputer Reactor, Data Solutions, die Benutzeroberfläche und API von KYT, Address Screening, Chain (Beta) sowie seine zentrale Anmeldeseite abgeschaltet.
Am Freitag, dem 6. November, um 3:30 Uhr EST begann Chainalysis damit, KYT und Address Screening schrittweise wiederherzustellen, abgesichert durch IP-Allowlisting, verpflichtende Passwort-Zurücksetzungen und die Rotation von API-Schlüsseln. Reactor und Data Solutions blieben am 6. November weiterhin offline, während Chainalysis und externe Sicherheitsspezialisten die Systeme härteten.
Fünf Tage von der Entwarnung bis zur Komplettabschaltung
Als Chainalysis das Eindringen am Freitag, dem 30. Oktober 2026, gegen 17:14 Uhr EDT erstmals öffentlich machte, stellte das Unternehmen den Vorfall als begrenzt dar. In dieser ersten Sicherheitsmitteilung und einer E-Mail, über die BleepingComputer am 31. Oktober berichtete, erklärte Chainalysis, ein externer Akteur habe früher im Oktober „offensive Agenten-Techniken" eingesetzt, um sich unbefugten Zugriff auf Systeme und interne Werkzeuge zu verschaffen.
Zu diesem Zeitpunkt behauptete Chainalysis noch, man habe „keine Hinweise darauf gefunden, dass diese Vorfälle zu einem unbefugten Zugriff auf Ermittlungsinhalte (wie Graphen, Notizen oder Fälle), Transaktions- oder Abfrageergebnisse, Passwörter im Klartext, MFA-Geheimnisse oder Benutzersitzungstokens geführt haben". Lediglich auf „nicht sensible Kundendaten wie Benutzer-IDs, vollständige Namen, E-Mail-Adressen und Rollenbezeichnungen innerhalb der Organisation für auf unserer Plattform eingerichtete Nutzer" sei zugegriffen worden, teilte das Unternehmen den Kunden mit. Zudem betonte Chainalysis, dass der Vorfall in keinem Zusammenhang mit dem Diebstahl bei Binance Ende Oktober stehe, über den wir in unserem Bericht vom 30. Oktober geschrieben hatten.
Diese Zusicherung hielt bis Montag. Am 2. November gab Chainalysis öffentlich bekannt, dass Reactor und Data Solutions „aus reiner Vorsicht" vom Netz genommen wurden, während KYT online blieb. Zwei Nächte später enthüllte Chainalysis, dass die eigenen Ermittler bereits am Montag, dem 2. November, intern festgestellt hatten, dass Namen, Benutzernamen, Passwort-Hashes und aktive Tokens aller Nutzer gegenüber einem böswilligen Akteur offengelegt worden waren.
Chainalysis hat nicht erklärt, warum das Unternehmen von Montag bis Mittwoch um 23:00 Uhr EST wartete, um seinen Kunden mitzuteilen, dass der Passwort-Hash und das aktive Sitzungstoken jedes einzelnen Nutzers betroffen waren. KYT blieb während dieser zwei Tage am Netz.
Vierzig Minuten am Mittwochmorgen
Der öffentliche Zeitablauf verschob sich über sechs Statusmeldungen zwischen dem 30. Oktober und dem 6. November 2026:
- Freitag, 30. Oktober (ca. 17:14 Uhr EDT): Die erste Mitteilung legte ein Eindringen im Oktober mittels „offensiver Agenten-Techniken" offen und erklärte, Passwörter, MFA-Geheimnisse und Sitzungstokens seien unberührt geblieben.
- Montag, 2. November: Reactor und Data Solutions gingen öffentlich „aus reiner Vorsicht" vom Netz, am selben Tag, an dem Ermittler intern herausfanden, dass Namen, Benutzernamen, Passwort-Hashes und aktive Tokens aller Nutzer offengelegt waren.
- Mittwoch, 4. November (9:50 Uhr EST): Chainalysis meldete einen „andauernden Cyberangriff an mehreren Fronten", sperrte Konten, bei denen ein „On-Path-Angriff" Passwörter offengelegt hatte, und forderte diese Nutzer auf, ihre Passwörter über die Anmeldeseite zurückzusetzen.
- Mittwoch, 4. November (10:30 Uhr EST): Ungewöhnliche Aktivitäten bei den Screening-Werkzeugen zwangen Chainalysis dazu, die KYT-Benutzeroberfläche und -API, Address Screening sowie die Haupt-Anmeldeseite abzuschalten.
- Mittwoch, 4. November (23:00 Uhr EST): Chainalysis machte die am Montag entdeckte Offenlegung aller Nutzerdaten publik, bestätigte den unbefugten Zugriff auf einige KYT-Konten und bat Kunden, vertrauenswürdige IP-Adressen an
[email protected]zu senden. - Freitag, 6. November (3:30 Uhr EST): Die schrittweise Wiederherstellung für KYT und Address Screening begann hinter IP-Allowlisting, Passwort-Zurücksetzungen und API-Schlüssel-Rotation; Reactor und Data Solutions blieben offline.
Der Mittwochmorgen zeigte, wie schnell die Verteidiger an Boden verloren. Um 9:50 Uhr EST erklärte Chainalysis, der On-Path-Angriffsvektor sei „eingedämmt und behoben", und schickte betroffene Nutzer zum Login-Portal, um ihre Passwörter zu ändern. Vierzig Minuten später zwangen ungewöhnliche Aktivitäten bei den Screening-Werkzeugen Chainalysis dazu, KYT, Address Screening und die Anmeldeseite abzuschalten.
Die Anmeldeseite war dunkel. Niemand konnte ein Passwort zurücksetzen. In seinem Update von 10:30 Uhr schrieb Chainalysis: „Für Kunden, die gerade eine E-Mail von uns mit der Aufforderung erhalten haben, ihr Chainalysis-Passwort zurückzusetzen, ist das Zurücksetzen dieses Passworts im Moment nicht möglich. Wir empfehlen Ihnen dennoch dringend, Ihr Passwort bei Bedarf auf anderen Systemen zurückzusetzen, auf denen Sie möglicherweise dieselben Zugangsdaten verwenden."
Um 23:00 Uhr EST ersetzte Chainalysis den Hinweis auf teilweise betroffene Passwörter durch die Offenlegung für sämtliche Nutzer, worüber The Hacker News und TechRadar Pro berichteten. „Am Montag haben wir festgestellt, dass bestimmte Kundeninformationen, darunter Namen, Benutzernamen, Passwort-Hashes und aktive Tokens für alle Chainalysis-Nutzer, gegenüber einem böswilligen Akteur offengelegt wurden", schrieb das Unternehmen.
Aktive Tokens, Passwort-Hashes und ein On-Path-Abfangangriff
In den Enthüllungen vom 4. November stecken zwei unterschiedliche Probleme mit Zugangsdaten. Die Entdeckung vom Montag betraf Passwort-Hashes und aktive Tokens für alle Nutzer. Ein Passwort-Hash lässt sich nicht direkt in eine Anmeldemaske eingeben, doch Angreifer können gestohlene Hashes je nach Passwortstärke und verwendetem Hash-Algorithmus durch Offline-Cracking-Versuche angreifen. Chainalysis hat nicht mitgeteilt, welcher Algorithmus diese Hashes schützte.
Aktive Sitzungstokens sind ein unmittelbares Problem. Ein Sitzungstoken wird ausgestellt, nachdem ein Nutzer die Passwort- und Multi-Faktor-Authentifizierung bestanden hat. Jeder, der über ein gültiges aktives Token verfügt, kann diese Sitzung gegenüber einer Webanwendung oder API übernehmen, bis der Server das Token widerruft oder den Dienst abschaltet. Das passt zum Ablauf am 4. November, als Chainalysis ungewöhnliche Aktivitäten bei seinen Screening-Werkzeugen registrierte und bestätigte, dass auf einige KYT-Konten offenbar unbefugt zugegriffen wurde.
Hinzu kommt der am Mittwoch um 9:50 Uhr EST offengelegte „On-Path-Angriff", bei dem eine Teilmenge von Passwörtern abgegriffen wurde.
„Auch bekannt als Adversary-in-the-Middle-Angriff, finden On-Path-Angriffe statt, wenn ein Hacker Zugriff auf einen Teil der Infrastruktur erlangt, der den Datenverkehr zwischen zwei Parteien hin- und hersendet. Chainalysis hat noch nicht mitgeteilt, wo die Kompromittierung der Infrastruktur stattfand und ob die daraus gewonnenen Daten TLS-verschlüsselt waren." Dan Goodin, Senior Security Editor bei Ars Technica, am 6. November 2026.
Goodins Frage in Ars Technica verweist auf das fehlende Detail. Wenn der Datenverkehr zwischen einem Browser und Chainalysis TLS-verschlüsselt war, würde ein Angreifer auf einer externen Leitung nur Geheimtext sehen. Dass Passwörter einer Teilmenge von Nutzern abgefangen wurden, deutet darauf hin, dass der Eingriff an oder hinter einem Punkt stattfand, an dem die TLS-Verschlüsselung terminiert wurde, etwa an einem Reverse-Proxy, einem Load Balancer oder einem Authentifizierungsdienst. Welcher Punkt es war, wissen wir nicht.
Was „offensive Agenten-Techniken" hier bedeuten
Die Mitteilung von Chainalysis vom 30. Oktober, über die SecurityWeek und Help Net Security berichteten, erregte vor allem wegen eines Satzes Aufmerksamkeit: „In diesem Monat entdeckte Chainalysis einen externen Akteur, der offensive Agenten-Techniken einsetzte, um unbefugten Zugriff auf Systeme und interne Werkzeuge von Chainalysis zu erlangen."
In der offensiven IT-Sicherheit bezeichnet Agenten-Tooling autonome KI-Agenten, die Repositories durchsuchen, Zugangsdaten auslesen, Ausgaben analysieren und Folgeschritte ausführen, ohne darauf zu warten, dass ein Mensch jeden Befehl einzeln eintippt. In seinem Bericht über den Vorfall vom 6. November verwies The Hacker News auf Erkenntnisse von Microsoft Threat Intelligence zu autonomen Angriffs-Frameworks wie ARTEX, mit denen Angreifer schneller über mehrere Repositories hinweg nach Geheimnissen suchen und „die Agenten nutzen können, um die Ausgaben zu analysieren und Folgeangriffe durchzuführen, was die Notwendigkeit manueller Tastatureingaben durch den Bedrohungsakteur entlang der gesamten Angriffskette verringert".
Chainalysis hat weder den Bedrohungsakteur noch die im Oktober eingesetzten Agenten-Werkzeuge beim Namen genannt. Möglicherweise haben autonome Agenten den ersten Zugang in internen Werkzeugen gefunden, bevor menschliche Angreifer übernahmen, um Passwörter abzufangen und den Token-Speicher der Nutzer abzugreifen. Oder die automatisierten Werkzeuge drangen selbstständig tiefer in den Technologie-Stack vor; Chainalysis hat sich dazu nicht geäußert.
Warum ein Ausfall bei Chainalysis Behörden- und Bankprozesse trifft
Mitgründer Jonathan Levin ist seit Dezember 2024 CEO von Chainalysis und folgte damit auf Mitgründer Michael Gronager. Bei Strafverfolgungsbehörden, im Verteidigungssektor, bei Aufsichtsbehörden, Banken und Kryptobörsen sind die Plattformen des Unternehmens fest in die tägliche Ermittlungs- und Compliance-Arbeit eingebunden.
Reactor ist die visuelle Ermittlungsplattform von Chainalysis, mit der Cluster von Kryptowährungs-Wallets mit Identitäten verknüpft werden. Zu den dokumentierten Kunden der US-Regierung zählen das FBI, die Steuerfahndung IRS Criminal Investigation (IRS-CI), die Einwanderungs- und Zollbehörde US Immigration and Customs Enforcement (ICE), die Börsenaufsicht SEC, die Drogenbehörde DEA sowie die US Air Force. KYT und Address Screening bieten Echtzeit-Compliance zur Geldwäschebekämpfung für Börsen und Banken; zu den dokumentierten Kunden aus der Privatwirtschaft gehören Microsoft, Coinbase, Barclays und BNY Mellon.
Die Offenlegung von Namen, Benutzernamen, E-Mail-Adressen, Benutzer-IDs und Rollenbezeichnungen über alle Nutzer hinweg liefert einem Angreifer ein Verzeichnis der Ermittler und Compliance-Analysten, die bei diesen Behörden und Banken mit Chainalysis arbeiten. Dass die Benutzeroberfläche und API von KYT zwischen dem 4. und 6. November für mehr als 40 Stunden vom Netz genommen wurden, unterbrach zudem die laufende Echtzeitprüfung bei Instituten, die KYT vor der Freigabe von Krypto-Transaktionen abfragen. Und für jene Kunden, auf deren KYT-Konten unbefugt zugegriffen wurde, umfasst das Leck sämtliche Abfragen und Warnmeldungen, die in diesen Konten gespeichert waren.
Was Chainalysis weiterhin nicht erklärt hat
Wichtige Einschränkungen und offene Fragen
Chainalysis erklärte bis zum 6. November 2026, man habe „keine Hinweise darauf gefunden, dass auf Ermittlungsdaten zugegriffen wurde oder Attributionsdaten von Chainalysis manipuliert wurden". Das ist ein aktueller Zwischenstand und kein Beweis dafür, dass ein Zugriff ausgeschlossen werden kann, nachdem bereits die erste Zusicherung vom Freitag („keine Hinweise" bei Passwörtern und Sitzungstokens) fünf Tage später widerrufen werden musste. Chainalysis hat bislang nicht offengelegt, auf wie viele KYT-Konten unbefugt zugegriffen wurde, welche Abfragen eingesehen wurden, welcher Hash-Algorithmus die offengelegten Passwort-Hashes schützte, wo der On-Path-Abfangangriff stattfand, warum das Unternehmen von Montag, dem 2. November, bis Mittwochabend, dem 4. November, mit der Meldung über die Betroffenheit aller Nutzer wartete oder wer hinter dem Angriff steckt.
Chainalysis zieht eine scharfe Grenze zwischen dem Zugriff auf KYT-Konten und den Ermittlungsdaten in Reactor. In seinem Update vom 4. November um 23:00 Uhr EST erklärte das Unternehmen: „Während wir ermittelten, haben wir den Zugriff auf Reactor und Data Solutions gesperrt. Derzeit liegen uns weiterhin keine Hinweise darauf vor, dass auf Ermittlungsdaten zugegriffen wurde oder Attributionsdaten von Chainalysis manipuliert wurden."
Dass Reactor am Montag, dem 2. November, vom Netz genommen wurde, hat den Eindringling möglicherweise von aktiven Fallgraphen und Attributionsdatensätzen ferngehalten. Die Kunden werden für diese Abgrenzung dennoch forensische Belege verlangen.
Worauf zu achten ist, solange Reactor und Data Solutions offline bleiben
Nach der schrittweisen Wiederherstellung von KYT und Address Screening am 6. November bleiben mehrere Fragen offen. Erstens geht es darum, wann Reactor und Data Solutions wieder online gehen und ob Behörden wie das FBI, die IRS-CI und die SEC über dasselbe Verfahren aus IP-Allowlisting ([email protected]), Passwort-Zurücksetzungen und API-Schlüssel-Rotationen wieder Zugang erhalten, das auch bei KYT angewandt wird. Es wird sich zeigen, wie lange der Freischaltungsprozess dauert.
Zweitens stellt sich die Frage, ob Chainalysis die Anzahl der unbefugt genutzten KYT-Konten, den Algorithmus für die Passwort-Hashes und den genauen Ort des On-Path-Eingriffs offenlegt. Drittens bleibt abzuwarten, ob Kunden Folgekompromittierungen durch gestohlene Tokens oder wiederverwendete Passwörter aus der Zeit vor dem Abschalten der Anmeldeseite am 4. November melden. Reactor blieb am Freitag weiterhin abgeschaltet.
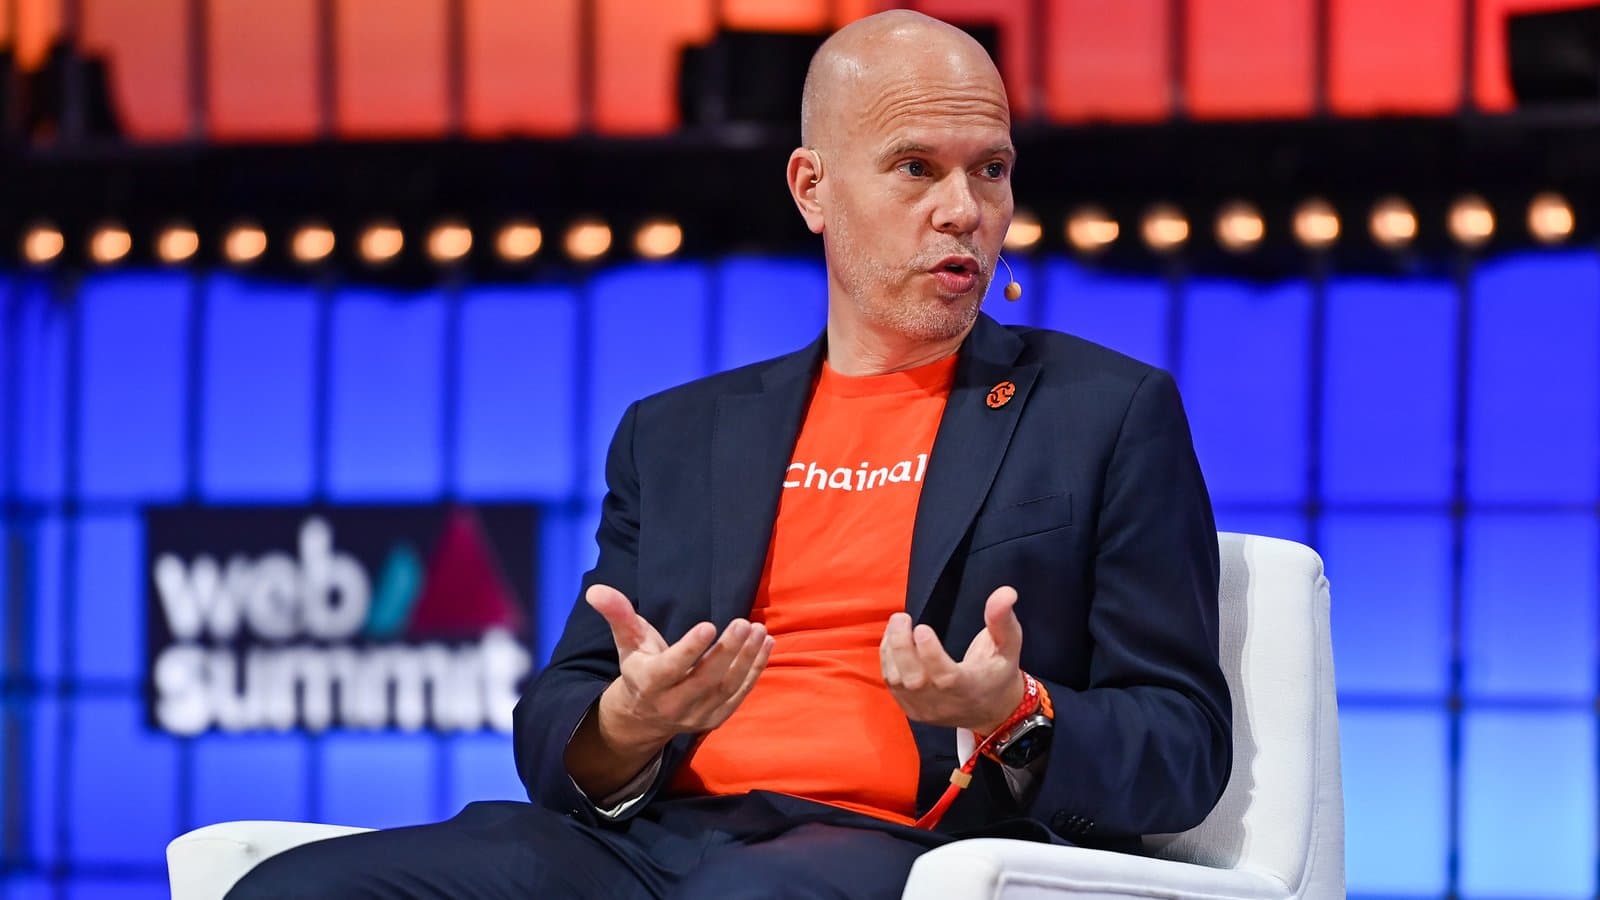
Titelbild: Chainalysis-Mitgründer Michael Gronager beim Web Summit in Lissabon im November 2022 (Archivfoto vor dem Vorfall), von Ben McShane / Web Summit via Sportsfile, CC BY 2.0, via Wikimedia Commons.
Tags
Häufige Fragen
- Welche Kundendaten wurden beim Chainalysis-Datenleck im November 2026 offengelegt?
- Chainalysis bestätigte am 4. November 2026, dass Angreifer Namen, Benutzernamen, Passwort-Hashes und aktive Sitzungstokens aller Chainalysis-Nutzer sowie Benutzer-IDs, E-Mail-Adressen und Rollenbezeichnungen innerhalb der Organisationen einsehen konnten. Bei einem Teil der Nutzer wurden zudem Passwörter durch einen On-Path-Angriff abgefangen, außerdem kam es zu unbefugten Zugriffen auf einige KYT-Compliance-Konten.
- Welche Produkte von Chainalysis wurden während des Cyberangriffs vom Netz genommen?
- Chainalysis nahm Reactor und Data Solutions am 2. November 2026 vom Netz und schaltete am 4. November 2026 auch die Benutzeroberfläche und API von Know Your Transaction (KYT), Address Screening, Chain (Beta) sowie das zentrale Login-Portal ab. Die schrittweise Wiederherstellung von KYT und Address Screening begann am 6. November 2026, während Reactor und Data Solutions offline blieben.
- Wurden Ermittlungsgraphen oder Attributionsdaten von Chainalysis kompromittiert?
- Bis zum 6. November 2026 erklärte Chainalysis, es gebe keine Hinweise darauf, dass auf Ermittlungsinhalte wie Graphen, Notizen oder Fälle zugegriffen wurde oder dass Attributionsdaten von Chainalysis manipuliert wurden. Das Unternehmen bestätigte jedoch den unbefugten Zugriff auf einige KYT-Konten zur Transaktionsüberwachung.
- Was müssen Kunden von Chainalysis tun, um wieder Zugriff zu erhalten?
- Chainalysis wies seine Kunden an, vertrauenswürdige IP-Adressen für das IP-Allowlisting an [email protected] oder an ihr Kundenbetreuungsteam zu senden. Nach der Freischaltung im Rahmen der am 6. November 2026 gestarteten schrittweisen Wiederherstellung müssen Nutzer ihre Passwörter zurücksetzen und ihre API-Schlüssel rotieren, bevor sie Transaktionen registrieren können.

TPW Editorial
Redaktion
Die Redaktion von TechPastWeek recherchiert und betreut jeden veröffentlichten Artikel. Jede Geschichte wird anhand von Primär- und glaubwürdigen Sekundärquellen geprüft und vor der Veröffentlichung redaktionell freigegeben.





