Les attaques contre les congélateurs de supermarchés européens gagnent sept pays
Une deuxième vague d'attaques contre la réfrigération de supermarchés touche Delhaize, Carrefour, ICA, Coop et SuperValu, avec des congélateurs réglés à 50 °C.

Sur cette page
À retenir
- Des attaquants ont modifié les réglages de commandes de réfrigération connectées à internet dans des supermarchés de sept pays dans la nuit du lundi 2 novembre 2026, et certaines unités ont été réglées à 50 °C.
- Delhaize a signalé un incident informatique dans plusieurs dizaines de magasins, environ 40 selon la BBC, tandis que Carrefour a indiqué que 15 de ses plus de 700 magasins belges étaient touchés.
- Coop a compté 6 magasins touchés devant TT et l'AFP et 7 devant Reuters et Bloomberg, sur environ 800, et ICA a signalé un nombre limité de magasins hors de son réseau central.
- Un boucher belge a déclaré à Reuters que ses réfrigérateurs avaient atteint 18 °C et qu'environ 15 000 euros de viande étaient perdus, l'un des rares chiffres de pertes publiés.
- Aucun groupe n'a revendiqué la responsabilité, aucune cause commune n'a été confirmée, et la page de conseils de sécurité de Danfoss ne listait aucun avis sur ces attaques quand The Hacker News a vérifié le 3 novembre.
Dans un supermarché Selver en Estonie, un congélateur a été réglé à 50 °C. La vitrine n'a gagné qu'environ 2 à 3 degrés avant que le problème ne soit corrigé, une dizaine de minutes plus tard, selon le fournisseur de réfrigération Kitman Coldtech, qui s'est exprimé auprès de la chaîne estonienne ERR. Aucun stock n'a été endommagé. C'est le cas le plus bénin connu d'une semaine d'attaques contre les systèmes qui gardent les aliments des supermarchés européens au froid.
À lire aussi: Des pirates ont forcé des frigos de supermarchés français à chauffer à 50 °C pendant la nuit · Apple a alerté des députés allemands sur un logiciel espion mercenaire. Berlin ne sait pas si l'attaque a réussi.
Le reste du tableau est plus sombre. Dans la nuit du lundi 2 novembre 2026, des attaquants ont modifié les réglages de commandes de réfrigération connectées à internet dans des magasins en Belgique, au Luxembourg, en Suède, en Irlande et en Estonie, les Pays-Bas et la Finlande étant cités dans une couverture plus large. Euronews chiffre le total à sept pays. Personne n'a revendiqué l'opération. Personne n'a non plus établi s'il s'agit de la même campagne que celle qui a frappé la France en octobre.
Le décompte est plus petit que la carte
Commençons par les chaînes qui ont donné des chiffres, car ces chiffres sont le seul terrain solide ici. Delhaize a décrit un « incident informatique » qui a limité son assortiment frais et surgelés dans plusieurs dizaines de magasins, principalement en Belgique et quelques-uns au Luxembourg. La BBC situe le chiffre de Delhaize à environ 40 magasins. Carrefour a indiqué que 15 de ses plus de 700 magasins belges étaient touchés et a parlé d'une cyberattaque contre sa réfrigération à l'impact très limité, rapporte CNBC.
En dessous de ces deux-là, les décomptes deviennent petits et précis. Intermarché a eu des problèmes de réfrigérateurs dans 10 à 15 magasins. Spar, dont les magasins belges sont exploités par des propriétaires indépendants au sein du groupe Colruyt, a eu cinq magasins attaqués. Un magasin IKEA, à Mons, a été touché par un incident informatique affectant des réfrigérateurs et congélateurs, et l'entreprise a assuré qu'aucun autre magasin IKEA belge ne l'était. The Hacker News a compilé ces chiffres à partir des déclarations des entreprises.
La Suède fournit l'éventail le plus large. ICA a signalé un nombre limité de magasins fonctionnant hors de son réseau central, sans confirmer une cyberattaque. Coop a donné deux chiffres différents pour le même événement : 6 magasins à l'agence suédoise TT et à l'AFP, et 7 à Reuters et Bloomberg, sur environ 800. En Irlande, SuperValu, enseigne de Musgrave, a eu 13 magasins touchés, avec certains produits frais et surgelés retirés de la vente.
Lisez la liste comme un plancher, pas comme un recensement. Certaines entreprises ont donné des fourchettes, d'autres ont refusé tout chiffre, et les données comptent des magasins, pas le nombre de commandes ou de vitrines concernées. Un seul magasin peut contenir des dizaines d'unités. Les totaux ont aussi bougé d'un média à l'autre en une journée, comme le montrent les 6 et 7 de Coop. La lecture plausible est que les cas confirmés sont ceux que les détaillants ont accepté de décrire publiquement, pas l'ensemble des magasins qui ont perdu le froid cette nuit-là.
Sept pays, cinq avec des détails par entreprise
Le chiffre de sept pays vient d'Euronews et d'une couverture plus large. Les déclarations d'entreprise confirmées couvrent la Belgique, le Luxembourg, la Suède, l'Irlande et l'Estonie. Les Pays-Bas et la Finlande sont cités dans la couverture élargie, mais avec bien moins de détails. Traitez la carte comme un contour approximatif et les décomptes de magasins comme des déclarations de détaillants individuels, pas comme un total audité.
Deux façons de réchauffer une vitrine
Le mécanisme était simple, ce qui explique en partie son efficacité. Une commande de réfrigération est un petit ordinateur qui fait tourner les réfrigérateurs et congélateurs d'un magasin. Beaucoup sont connectées à internet pour que des prestataires puissent les surveiller et réparer les pannes à distance, note The Hacker News. Un attaquant qui en atteint une peut modifier son comportement sans toucher une seule vitrine.
En Belgique, les attaquants ont basculé des unités de refroidissement en mode dégivrage, selon Stephan Moelans, directeur général du prestataire de réfrigération Sabcobel, qui gère les systèmes de Delhaize. Le mode dégivrage sert à retirer la glace des serpentins d'une unité. Dans ces attaques, il a réchauffé les vitrines au lieu de garder les aliments au froid. Ailleurs, la méthode était plus directe : quelqu'un a relevé la consigne de température. Un magasin ICA de Sjöbo, dans le sud de la Suède, a indiqué que ses réfrigérateurs et congélateurs avaient été réglés à 50 °C et que le personnel jetait les marchandises touchées, rapporte l'AP.
La chronologie humaine est serrée. Engla Ingwall, responsable des ventes d'un magasin franchisé ICA à Stockholm, a déclaré à Reuters que l'attaque avait eu lieu à 2 heures du matin et n'avait été remarquée que quelques heures plus tard. « Tout est détruit », a-t-elle dit.
« Il y a eu une cyberattaque et tous nos congélateurs ont atteint 50 degrés (Celsius). » Engla Ingwall, responsable des ventes d'un magasin franchisé ICA à Stockholm
Luc De Laet, propriétaire d'une chaîne de boucheries belge, a déclaré à Reuters qu'un employé l'avait réveillé à 3 h 30. Il a trouvé des réfrigérateurs montés jusqu'à 18 °C et estimé qu'environ 15 000 euros de viande étaient perdus. « C'est très effrayant », a-t-il dit. « Ils piratent le système qui enregistre la température, et ils peuvent le programmer à distance. »
Tous les détaillants n'ont pas employé le même mot
Le vocabulaire compte pour quiconque tente de mesurer l'incident. Delhaize a parlé d'un « incident informatique ». ICA n'a pas confirmé de cyberattaque du tout. Coop a décrit un incident dans lequel quelqu'un avait altéré la réfrigération sans autorisation. Carrefour a été le plus clair : l'entreprise a qualifié l'incident de cyberattaque contre sa réfrigération. Le parquet fédéral belge a ouvert une enquête pénale, selon VRT, cité par The Hacker News. L'affaire est désormais une question judiciaire autant que commerciale, ce qui tend à rendre les entreprises plus prudentes dans leurs propos et plus lentes à publier des chiffres.
L'épisode français, et pourquoi ce n'est pas une répétition
C'est la deuxième vague en trois semaines. En octobre 2026, des attaquants ont forcé les systèmes de réfrigération de centaines de supermarchés français en dégivrage prolongé, et certaines vitrines ont atteint environ 50 °C. TechPastWeek a couvert cette attaque au moment des faits. La vague française a causé des pertes alimentaires et des incendies, selon la police. Rien dans la couverture de cette vague ne suggère des incendies ou des dégâts de cette ampleur, et il ne faut pas la décrire comme si c'était le cas.
Ce que les deux événements partagent, c'est un fournisseur. Danfoss, le fabricant danois de commandes de réfrigération, a indiqué que ses produits étaient impliqués dans cette vague, comme ils l'étaient dans l'attaque française trois semaines plus tôt, rapporte The Hacker News. Ce qu'ils peuvent aussi partager, c'est un vide dans les recommandations. CERT-FR, rattaché à l'agence nationale française de cybersécurité, a publié en octobre 2026 une alerte contenant les conseils opérateurs les plus détaillés disponibles. La page de conseils de sécurité de Danfoss ne listait aucun avis sur ces attaques lorsque The Hacker News a vérifié le 3 novembre.
Qui l'a fait : une question ouverte, plusieurs théories
Personne n'avait revendiqué la responsabilité. On ne savait pas si les attaques étaient liées à la vague française, selon The Hacker News, CNBC et la BBC. Le centre national de cybersécurité suédois a déclaré ne pas pouvoir spéculer sur les auteurs des incidents et travailler sur plusieurs affaires touchant des magasins d'alimentation. Son responsable, John Billow, a déclaré à CNBC que la Suède avait identifié « pas mal de dispositifs de technologie opérationnelle exposés » qui devaient être mis à jour ou corrigés.
Le mobile est une supposition déguisée en analyse. Tom Hegel, chercheur chez SentinelOne, a déclaré à CNBC que les attaques de ce type sont généralement fondées sur l'extorsion, motivées politiquement ou menées par des États, et que l'absence de demandes financières dans les cas des supermarchés pointait vers le sabotage. C'est une évaluation d'expert, pas une conclusion. Moscou a nié à plusieurs reprises toute implication dans des opérations de sabotage ou hybrides, et Reuters n'a pas pu établir qui était derrière les attaques ni si elles étaient liées aux incidents français. Rien dans le dossier public ne nomme un coupable.
Pourquoi les commandes sont joignables
Les commandes de réfrigération se trouvent dans la partie de la technologie d'une entreprise que la plupart des équipes de sécurité voient en dernier. Ce sont des technologies opérationnelles, conçues pour la disponibilité et la maintenance à distance, souvent installées par des prestataires et laissées sur un réseau pour qu'un technicien puisse ajuster une consigne sans se rendre au magasin. Cette commodité est la surface d'attaque. Un appareil qu'un prestataire peut joindre de l'extérieur est un appareil que quelqu'un d'autre peut joindre aussi.
La distribution alimentaire ajoute de la pression. Les marges sont minces, les règles de la chaîne du froid sont strictes, et une chaîne de centaines de sites veut une visibilité centrale sur la consommation d'énergie et les pannes d'équipement. Centraliser ce contrôle fait économiser de l'argent et crée un chemin logique unique vers de nombreux magasins. Le cas estonien montre à quel point l'effet physique peut être faible quand une commande est interceptée tôt. La boucherie belge montre l'autre extrémité, où quelques heures de chaleur transforment le stock en déchets.
Pas de CVE, pas d'avis, pas de cause commune
Trois éléments qui ancrent habituellement un article de sécurité manquent. Il n'y a pas de CVE, l'identifiant utilisé pour une vulnérabilité logicielle précise. Il n'y a pas d'avis de fournisseur décrivant quoi corriger. Et il n'y a pas de cause commune confirmée entre les pays touchés. Danfoss a confirmé que ses produits étaient impliqués mais, au 3 novembre, n'avait pas publié de recommandations sur les attaques.
Sans cela, les défenseurs en sont réduits aux bases : trouver les commandes, vérifier qui peut les joindre et retirer celles qui n'ont pas besoin d'être sur l'internet public. La remarque de Billow sur les dispositifs de technologie opérationnelle exposés suggère que le problème d'inventaire est vaste. Elle suggère aussi que la correction est peu spectaculaire et lente, ce qui est généralement le cas avec des équipements industriels qui n'ont jamais été conçus pour être corrigés chaque mois.
Ce qui permettrait de trancher
D'abord l'attribution. Une revendication, un acte d'accusation ou une déclaration commune des enquêteurs transformerait l'affaire d'une perturbation inexpliquée en opération nommée. D'ici là, la lecture du sabotage reste une déduction tirée de l'absence de demandes de rançon.
Ensuite les décomptes. Les totaux nationaux de pertes n'ont pas été publiés, et le chiffre de 15 000 euros de la boucherie est l'estimation d'un propriétaire. Si les régulateurs ou les assureurs commencent à publier des chiffres agrégés, l'ampleur deviendra plus claire qu'une somme de déclarations d'entreprises.
Surveillez aussi les fournisseurs. Un avis de Danfoss, ou une mise à jour de CERT-FR nommant les modèles et micrologiciels concernés, dirait à des milliers d'exploitants de magasins si leur équipement est concerné. Et regardez si les vagues française et de novembre sont formellement liées. Cette réponse décidera si l'Europe fait face à une campagne ou à deux, et si la prochaine vague est déjà programmée.
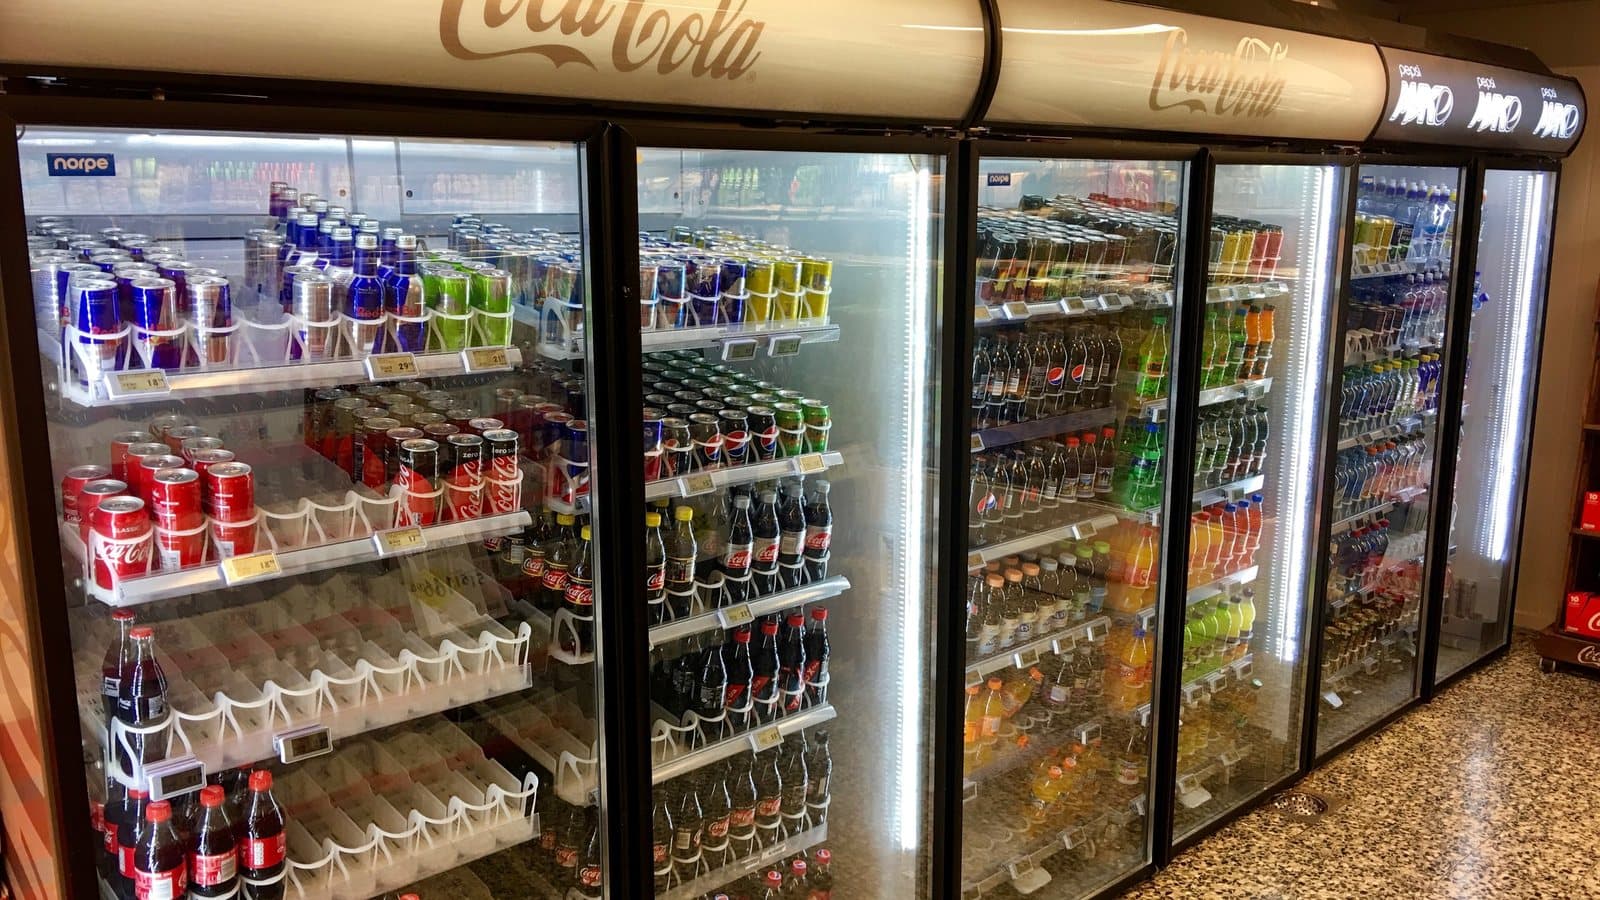
Image de couverture : « Vitrines réfrigérées à porte vitrée ... dans un supermarché Spar à Tjøme, en Norvège » de Wolfmann, CC BY-SA 4.0, via Wikimedia Commons.
Étiquettes
Questions fréquentes
- Quels pays et quels supermarchés ont été touchés par les attaques contre les congélateurs de novembre 2026 ?
- Euronews citait la Belgique, la Suède, les Pays-Bas, l'Estonie, le Luxembourg, la Finlande et l'Irlande. Le détail par entreprise se concentre sur la Belgique et le Luxembourg (Delhaize, Carrefour, Intermarché, Spar et un magasin IKEA), la Suède (ICA et Coop), l'Irlande (SuperValu) et l'Estonie (Selver). Les Pays-Bas et la Finlande apparaissent dans une couverture plus large avec moins de détails confirmés.
- Comment les attaquants ont-ils réchauffé les réfrigérateurs et congélateurs des supermarchés ?
- Ils ont modifié les réglages de commandes de réfrigération connectées à internet. En Belgique, selon le prestataire de réfrigération Sabcobel, des unités ont été basculées en mode dégivrage, censé retirer la glace mais qui a réchauffé les vitrines. Dans d'autres cas, dont un magasin ICA à Sjöbo, en Suède, la consigne de température a été relevée jusqu'à 50 °C.
- La vague de novembre est-elle liée à l'attaque d'octobre en France ?
- Cela n'a pas été établi. Des commandes Danfoss étaient impliquées dans les deux cas, et le calendrier est proche, mais aucune source n'a confirmé une cause commune ni un attaquant unique. The Hacker News, CNBC et la BBC ont tous rapporté qu'un lien avec la vague française était inconnu.
- Quelqu'un a-t-il revendiqué les attaques contre la réfrigération des supermarchés ?
- Non. Aucun groupe n'avait revendiqué l'opération au 3 novembre 2026, et le centre national de cybersécurité suédois a déclaré ne pas pouvoir spéculer sur les auteurs des incidents. Le chercheur de SentinelOne Tom Hegel a déclaré à CNBC que l'absence de demandes de rançon pointait vers le sabotage, mais c'est une évaluation d'expert, pas une conclusion.

TPW Editorial
Rédaction
L'équipe éditoriale de TechPastWeek enquête et édite chaque article publié. Chaque sujet est recoupé avec des sources primaires et secondaires fiables, et un éditeur le relit avant publication.