Ciscos E-Mail-Gateway-Zero-Day verschafft Angreifern Root mit einer einzigen Nachricht
Cisco hat CVE-2026-76461 offengelegt, eine SQL-Injection mit 9,8 in Secure Email Gateway, die bereits ausgenutzt wird; CISA setzte eine Patch-Frist zum 17. September.


Auf dieser Seite
Cisco hat am 14. September 2026 eine Sicherheitsmeldung zu einer kritischen Schwachstelle in seinem Secure Email Gateway veröffentlicht, die bereits aktiv ausgenutzt wird. Der Fehler mit der Kennung CVE-2026-76461 hat einen CVSS-Wert von 9,8 und erlaubt einem nicht authentifizierten Angreifer aus der Ferne, Befehle mit Root-Rechten auf dem zugrunde liegenden Gerät auszuführen, indem er eine speziell präparierte E-Mail sendet.
Zum Weiterlesen: Ciscos Identity Engine hat neun neue Schwachstellen, und eine erreicht die perfekte 10 · Ciscos SD-WAN-Manager-Zero-Day lässt Angreifer als Admin hinein.
Die US-Agentur für Cybersicherheit und Infrastruktursicherheit (CISA) nahm den Fehler am selben Tag in ihren Katalog bekannter ausgenutzter Schwachstellen auf und gab zivilen Bundesbehörden bis zum 17. September Zeit, Gegenmaßnahmen umzusetzen. Unabhängige Meldungen, darunter eine von Rapid7, bestätigen die aktive Ausnutzung und betonen, dass es keinen praktikablen Workaround gibt.
Der Fehler und warum er schwerwiegend ist
CVE-2026-76461 ist eine SQL-Injection in der E-Mail-Parsing-Logik von Cisco AsyncOS, dem Betriebssystem, auf dem Secure-Email-Gateway-Geräte laufen. Cisco zufolge gelingt es dem Parsing-Code nicht, bösartige SQL-Anweisungen zu neutralisieren, die in eine eingehende Nachricht eingebettet sind. Eine erfolgreiche Ausnutzung erlaubt es einem Angreifer, beliebiges SQL auszuführen, was dann zur Befehlsausführung mit Root-Rechten eskaliert.
Die Kombination der Eigenschaften macht die Sache dringlich:
- Nicht authentifiziert und aus der Ferne. Es sind keine Zugangsdaten nötig. Die Angriffsfläche ist der Mailkanal selbst, den jedes Gateway offenlegen muss, um seine Aufgabe zu erfüllen.
- Wirkung auf Root-Ebene. Befehlsausführung als Root auf dem Gerät gibt einem Angreifer die volle Kontrolle über das System und nicht nur einen begrenzten Fuß in der Tür.
- Sowohl physische als auch virtuelle Bereitstellungen sind betroffen, unabhängig von der Konfiguration, so Cisco.
- Es gibt keinen Workaround. Ciscos Empfehlung lautet zu patchen statt abzumildern.
Ein E-Mail-Gateway sitzt an einer privilegierten Stelle. Es sieht Mails vor allen anderen, kann Nachrichten lesen und umschreiben, sie umleiten oder stillschweigend verwerfen, und es hält oft Zugangsdaten für nachgelagerte Systeme. Ein Angreifer mit Root auf diesem Gerät kann Inhalte erbeuten, die Kommunikation manipulieren oder die Maschine als stabilen Einstiegspunkt in den Rest eines Netzwerks nutzen, während er in den Postfächern, die das Sicherheitsteam üblicherweise prüft, kaum Spuren hinterlässt.
Ausgenutzt, bevor es offengelegt wurde
Ciscos Meldung besagt, dass sein Product Security Incident Response Team im September 2026 von der aktiven Ausnutzung erfuhr, was bedeutet, dass der Fehler als Zero-Day genutzt wurde, bevor ein Fix existierte. Berichte deuten darauf hin, dass das Problem während eines internen Supportfalls auftauchte, den Ciscos Technical Assistance Center bearbeitete, und dabei bösartige Aktivität auf Kundengeräten und auf Instanzen in Cisco Secure Email Cloud aufdeckte.
Dieses Detail ist für Verteidiger bedeutsam. Zero-Day-Ausnutzung, die über einen Supportfall des Anbieters entdeckt wird, bedeutet oft, dass der Eindringling bereits Persistenz erreicht hatte, bevor es jemand bemerkte, und Cisco hat Kunden direkt kontaktiert, bei denen es bösartige Aktivität feststellte. Cisco zufolge hat das Unternehmen die betroffenen Cloud-Instanzen selbst bereinigt, sodass Kunden von Secure Email Cloud nicht handeln müssen. Kunden mit lokaler Bereitstellung schon.
Korrigierte Versionen sind verfügbar. Cisco empfiehlt den Umstieg auf AsyncOS 16.5.0-780, wobei Patches auch für die Zweige 16.0.4-3021 und 15.5.5-0141 veröffentlicht wurden, damit Organisationen auf älteren Zweigen nicht den vollen Versionssprung machen müssen, um die Lücke zu schließen.
Dass Cisco von dem Fehler aus einem Supportfall erfuhr und nicht aus seiner eigenen Überwachung oder einem Bug-Bounty-Bericht, sagt etwas darüber, wie Zero-Days in der Praxis auftauchen. Perimeter-Geräte erzeugen selten die Art von Endpunkt-Telemetrie, auf deren Beobachtung Security Operations Center ausgelegt sind, weshalb ihre Kompromittierung oft entdeckt wird, wenn nachgelagert etwas ausfällt oder ein Kunde den Anbieter wegen merkwürdigen Verhaltens anruft. Zu diesem Zeitpunkt hatte ein Angreifer, der Persistenz wollte, Zeit, sie zu etablieren.
Warum E-Mail-Sicherheitsgeräte immer wieder getroffen werden
E-Mail-Sicherheitsgeräte sind aus Gründen ein beliebtes Ziel, die wenig mit diesem konkreten Fehler zu tun haben. Sie sitzen am Netzwerkrand, sie müssen feindliche Eingaben von Natur aus verarbeiten, und sie werden häufig als einzelner Engpass eingesetzt, durch den der gesamte Mailverkehr läuft. Ein Fehler im Parsing-Pfad ist für jeden erreichbar, der eine E-Mail senden kann, also für alle, und das Gerät selbst genießt Vertrauen, sodass seine Kompromittierung eine Position innerhalb des Perimeters verschafft statt außerhalb. Diese Kombination aus breiter Reichweite, nicht authentifiziertem Zugang und hohen Rechten ist selten, und sie erklärt, warum Edge-Geräte einer ganzen Reihe von Anbietern einige der folgenreichsten Schwachstellen der letzten Jahre hervorgebracht haben.
Der Fall AsyncOS zeigt zudem, wie viel des Risikos in der Parsing-Schicht steckt. Ein Gateway muss Anhänge dekodieren, ungewöhnliche Kodierungen handhaben, Routing-Header verfolgen und Richtlinien auf Nachrichten anwenden, die mitunter absichtlich fehlerhaft sind. Je mehr Formate und Sonderfälle ein System unterstützt, desto größer die Fläche dafür, dass ein Parser etwas falsch behandelt. Eine SQL-Injection ist eine ungewöhnliche Fehlerklasse in einer Mail-Pipeline, weil sie impliziert, dass das Gerät einen Teil der Nachrichtendaten an einen Backend-Datenspeicher übergibt, statt sie vollständig im Speicher zu verarbeiten, und dass die Grenze zwischen Parsing und Query-Ausführung nicht durchgesetzt wurde. Jede Eingabe, die ohne Parametrisierung an eine Datenbank gelangt, ist ein potenzieller Injection-Punkt, und Mails sind nichts anderes als nicht vertrauenswürdige Eingaben.
Gehe von Kompromittierung aus, nicht nur von Exposition
Ein Zero-Day, der Root gewährt und vor der Offenlegung genutzt wurde, lässt sich nicht als reines Patch-Ereignis behandeln. Ciscos Meldung verweist Administratoren auf das Mail-Log des Geräts, wo eine Anweisung nach dem Muster COPY.*TO PROGRAM auf bösartige Aktivität hindeuten kann. Prüfe bei geclusterten Bereitstellungen jeden Knoten und behandle ein ungepatchtes, aus dem Internet erreichbares Gerät als vorrangiges Untersuchungsziel, statt auf das Patch-Fenster zu warten.
Eine raue Phase für Cisco-Kunden
Die Offenlegung ist das zweite schwerwiegende Sicherheitsereignis bei Cisco innerhalb einer Woche. Anfang September nutzten Angreifer eine Schwachstelle in Ciscos Firewall-Management-Produkt aus, und Cisco sah sich derselben Dynamik gegenüber: schnelle Ausnutzung, eine kurze Bundesfrist und Kunden, die hastig exponierte Management-Oberflächen patchen. Zwei verschiedene Produkte, zwei verschiedene Fehler, aber dasselbe strukturelle Problem. Cisco-Geräte besetzen in sehr vielen Organisationen den Netzwerkrand, und Edge-Geräte sind der stille Favorit von Angreifern, weil sie durchgehend laufen, ins Internet sprechen und selten neu aufgebaut werden.
Das ist Teil eines breiteren Musters im Jahr 2026. ConnectWise, Check Point und MikroTik hatten alle mit Edge-Gerätefehlern zu tun, die in freier Wildbahn genutzt wurden, und mehrere davon wurden in den CISA-Katalog aufgenommen. Der gemeinsame Nenner ist, dass die Geräte außerhalb des Identitätsperimeters stehen, sodass Multifaktor-Authentifizierung und Endpunktkontrollen die anfängliche Ausnutzung nicht stoppen. Die einzige verlässliche Verteidigung ist die Patch-Geschwindigkeit und, wenn das nicht gelingt, die Überwachung auf die verräterischen Anzeichen eines kompromittierten Geräts.
Was Verteidiger jetzt tun sollten
Ciscos Behebungsschritte sind ungewöhnlich einfach zu beschreiben, auch wenn sie sich im großen Maßstab nicht einfach umsetzen lassen.
- Inventarisiere jedes Secure-Email-Gateway-Gerät, physisch und virtuell, einschließlich Systemen, die Administratoren vergessen haben könnten, weil sie hinter einer anderen Kontrolle stehen.
- Patche auf eine korrigierte AsyncOS-Version, idealerweise 16.5.0-780. Für Zweige, die nicht so weit gehen können, tragen 16.0.4-3021 und 15.5.5-0141 den Fix.
- Suche nach Kompromittierungsindikatoren in den Mail-Logs, insbesondere nach Aktivität nach dem Muster
COPY.*TO PROGRAM, und prüfe Cluster-Knoten einzeln. - Behandle Root-Zugriff als vollständigen Einbruch, wenn Hinweise auf Ausnutzung gefunden werden, und nicht als begrenzten Vorfall, weil der Zugriff des Angreifers auf ein Perimeter-System das Gerät überdauern kann.
- Prüfe das nachgelagerte Vertrauen. Wenn das Gateway Zugangsdaten hält oder Mails in interne Systeme weiterleitet, rotiere, was es erreichen kann, und prüfe auch die Logs dieser Systeme.
Eine Antwort auf Sprecher-Ebene reicht nicht. Weil die Schwachstelle ohne Authentifizierung Root gewähren kann, existiert auf jedem Netzwerk ein komprimierter Pfad vom Perimeter zum Kern, in dem ein kompromittiertes Gateway breite interne Reichweite hat, und das sind die meisten.
Vorbehalte und was zu beobachten ist
- Die Zuordnung ist offen. Zum Zeitpunkt der Meldung gab es keinen öffentlichen Proof-of-Concept-Exploit und keine Zuordnung der Aktivität. Cisco nannte keinen Akteur und beschrieb nicht das Ausmaß der Ausnutzung.
- Die KEV-Frist ist eine Untergrenze, keine Obergrenze. Das Datum 17. September gilt für zivile Bundesbehörden. Private Organisationen tragen dasselbe Risiko ohne die Meldepflicht, und ein Fenster von drei Tagen ist für große Bestände knapp.
- Cloud-Kunden sind versorgt, mit einem Vorbehalt. Cisco zufolge hat es die Instanzen von Secure Email Cloud bereinigt, doch Kunden, die zusätzlich lokale Geräte betreiben, müssen diese weiterhin patchen.
- Nach der Offenlegung ist mit Scans zu rechnen. Sobald eine Schwachstelle im KEV-Katalog steht, folgen historisch innerhalb von Tagen Massenscans nach exponierten Geräten. Die Zahl der aus dem Internet erreichbaren Management- oder Geräteoberflächen zu verringern, lohnt sich unabhängig vom Patch.
Das nützliche Fazit ist nicht, dass Cisco eine schlechte Woche hatte. Es ist, dass Perimeter-Geräte eine dauerhafte Angriffskategorie mit einem kurzen Fenster zwischen Patch und Ausnutzung sind. Die Organisationen, die solche Vorfälle unbeschadet überstehen, sind meist jene, die bereits wussten, was sie hatten, und es patchen konnten, bevor jemand einen Scanner veröffentlichte.
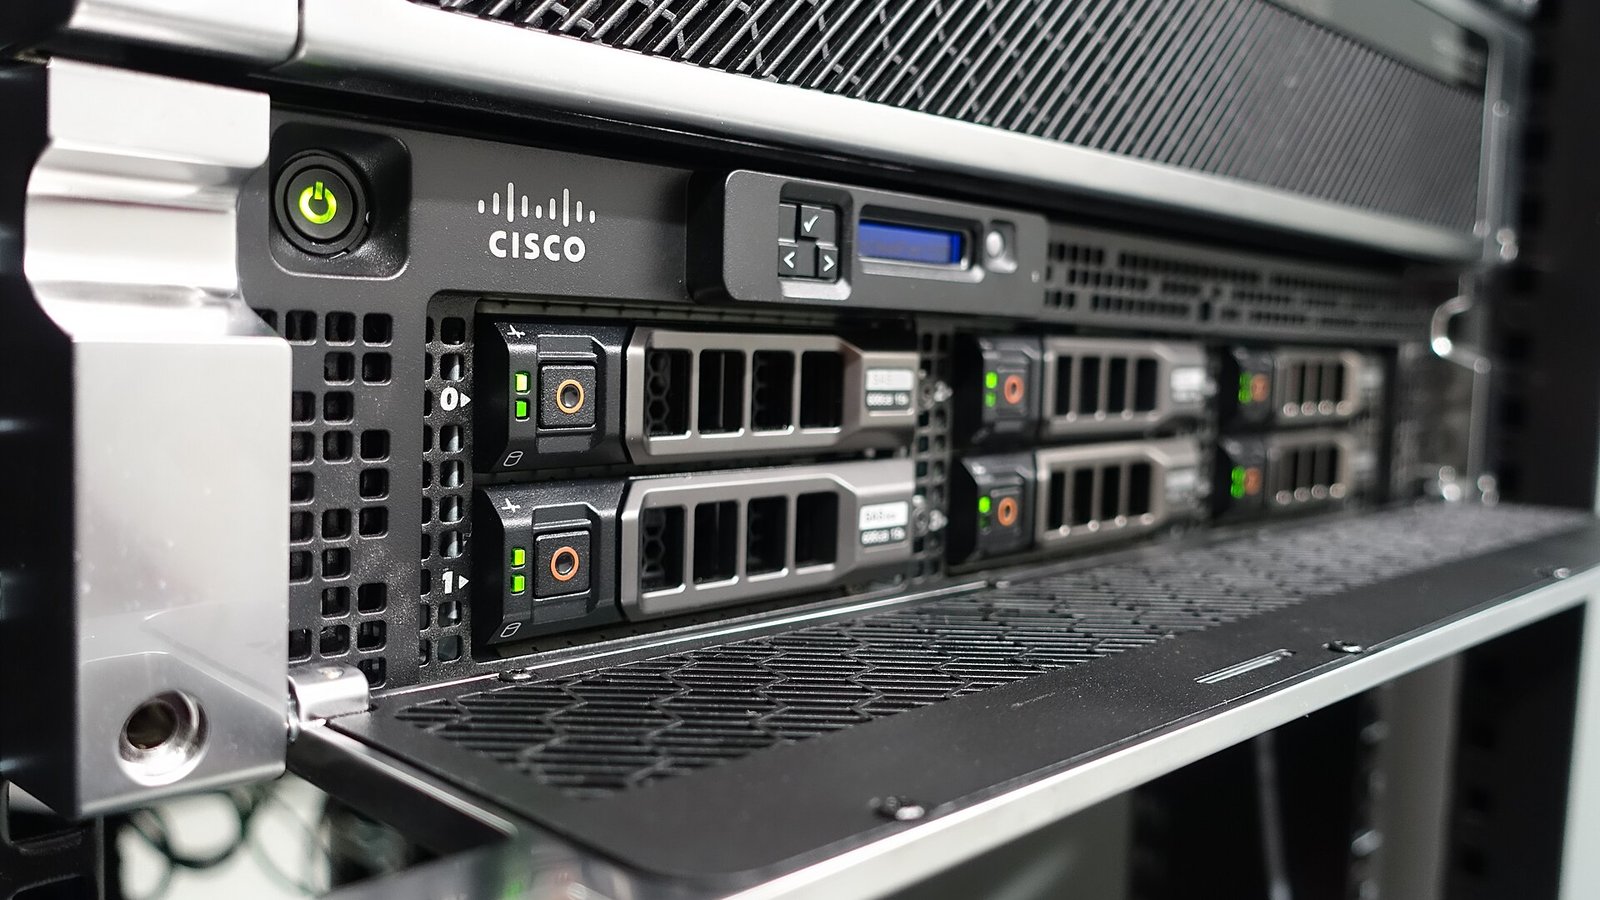
Titelbild: Cisco Secure Email Gateway (ESA IronPort C670), von Johannes Weber (CC BY 2.0) via Wikimedia Commons.
Tags

TPW Editorial
Redaktion
Die Redaktion von TechPastWeek recherchiert und betreut jeden veröffentlichten Artikel. Jede Geschichte wird anhand von Primär- und glaubwürdigen Sekundärquellen geprüft und vor der Veröffentlichung redaktionell freigegeben.