

Hacker zwangen Kühlschränke französischer Supermärkte über Nacht auf 50 Grad
Angreifer zwangen Danfoss-Kältesysteme in Hunderten französischer Supermärkte in der Nacht vom 11. auf den 12. Oktober 2026 in anhaltendes Abtauen und verdarben Lebensmittel.

Auf dieser Seite
Die wichtigsten Punkte
- Angreifer zwangen Kältesysteme in Hunderten französischer Supermärkte in der Nacht vom 11. auf den 12. Oktober 2026 in anhaltendes Abtauen und erhitzten einige Einheiten etwa sechs Stunden lang auf rund 50 °C.
- Ziel war Kältemanagement-Software des dänischen Unternehmens Danfoss; Danfoss erklärte, die betroffenen Einheiten seien Altprodukte oder aktuelle Modelle mit veralteter Firmware, die keine Software- oder Sicherheitsupdates mehr erhalten.
- Die Filialzahlen stammen von den Ketten selbst: Intermarché und Netto meldeten rund 180 betroffene Filialen, Coopérative U mehr als 100, Carrefour 80 von 6.000 und Monoprix rund 5 Prozent seiner Filialen.
- Die Pariser Staatsanwaltschaft eröffnete ein Ermittlungsverfahren wegen Cyberkriminalität, und Premierminister Sébastien Lecornu wies die nationale Cybersicherheitsbehörde ANSSI an, eine Schwachstelle in der von Danfoss gelieferten Software zu untersuchen.
- Ahold Delhaize meldete einen separaten Sicherheitsvorfall, der Albert-Heijn-Systeme in den Niederlanden offline nahm; ein Zusammenhang mit dem französischen Angriff wurde nicht belegt.
In der Nacht vom 11. auf den 12. Oktober 2026 übernahmen Angreifer die Fernsteuerung der Kältesysteme in Hunderten französischer Supermärkte und zwangen die Einheiten in verlängerte Abtauzyklen. Einige Kühlschränke erreichten etwa sechs Stunden lang rund 50 °C (122 °F), eine Zahl, die Intermarché der AFP nannte und The Guardian übernahm. Personal, das zur Frühschicht kam, fand warme Luft aus den Gefrierschränken aufsteigen. Einige Filialen hatten kleine Brände. Frische und gefrorene Ware musste entsorgt werden.
Zum Weiterlesen: Leakers$ kaperten öffentliche LED-Werbetafeln in Ägypten, Malaysia und Brasilien · CISA stuft PolyShell als ausgenutzt ein, während die Magento-Kampagne Hunderte Shops trifft.
BBC News berichtete am 12. Oktober über den Angriff, am selben Tag, an dem die Pariser Staatsanwaltschaft ein Strafverfahren eröffnete. Danfoss, das dänische Ingenieurunternehmen, dessen Kältemanagement-Software die Einheiten betreibt, erklärte, die betroffene Ausrüstung sei alt. Frankreichs nationale Cybersicherheitsbehörde untersucht eine Schwachstelle in dieser Software, laut einer dem Premierminister nahestehenden Quelle.
Was ein erzwungenes Abtauen bewirkt
Eine Kältesteuerung ist ein kleiner Computer, der einen Kompressor, einen Lüfter und eine Abtauheizung in der richtigen Reihenfolge arbeiten lässt. Der Abtauzyklus schmilzt das Eis, das sich auf den Verdampfern eines Gefrierschranks bildet. Unter normalen Einstellungen läuft er etwa zwei Stunden am Tag. Die Angreifer übergingen diese Grenzen und ließen ihn weiterlaufen, berichtete Tom's Hardware. BFM TV beschrieb ein erzwungenes, fortlaufendes Abtauen mit einem Sollwert von 50 Grad, wie die BBC anmerkte.
Deshalb war der Schaden physisch und schnell. Eine Abtauheizung ist dafür gebaut, Verdampfer zu wärmen, nicht einen ganzen Schrank voll Milch und Eiscreme. Sobald der Sollwert erhöht und der Zyklus nicht gestoppt wird, wird die Einheit zu einer Heizung mit einer Tür davor. Intermarché sagte, seine Kühlschränke seien etwa sechs Stunden bei 50 °C gelaufen und alles darin sei entsorgt worden.
Der Umfang, nach den eigenen Zahlen der Ketten, ist der größte Teil der Geschichte. Intermarché und seine Marke Netto, beide Teil der Gruppe Les Mousquetaires, bezifferten die Zahl auf etwa 180 Filialen, wobei ein Sprecher der BBC sagte, weitere 100 Läden seien dringend vom Internet getrennt worden, um dasselbe bei ihnen zu verhindern. Coopérative U, die die Kette Super U betreibt, erklärte, mehr als 100 ihrer Filialen seien betroffen gewesen. Ihr Vorstandsvorsitzender Dominique Schelcher nannte den Angriff in einem Beitrag auf X „äußerst schwerwiegend und beispiellos“. Carrefour sagte, 80 seiner 6.000 französischen Filialen seien betroffen gewesen. Monoprix meldete Probleme in rund 5 Prozent seiner mehr als 400 Filialen und nahm Lebensmittel aus dem Verkauf, wo die Kühlkette nicht garantiert werden konnte. Auch E.Leclerc und Auchan meldeten Vorfälle.
Rechnet man das zusammen, liegt die Summe bei nahe 400 Filialen, von rund 15.000 Supermärkten in Frankreich. Jede dieser Zahlen ist eine eigene Zählung einer Kette, und die frühe Berichterstattung schwankte: Intermarchés Zahl erschien am ersten Tag der Berichterstattung sowohl als 150 als auch als 180.
Das Ziel war alte Firmware
Der gemeinsame Nenner ist Danfoss. Das Unternehmen verkauft die Steuerungen und die Software, die es einem Händler erlauben, Kälteeinheiten über eine Kette hinweg zu überwachen und anzupassen, oft von einer zentralen Konsole aus. Eine der Untersuchung nahestehende Quelle sagte der AFP, die Kältesteuerungssysteme von Danfoss seien das Ziel gewesen.
Danfoss' eigene Erklärung war vorsichtig. Das Unternehmen sagte, es sei „sich Vorfällen in Frankreich bewusst, die eine begrenzte Zahl von Kältemanagementsystemen betreffen“, und die betroffenen Einheiten „liefen mit veralteter Firmware“, laut The Guardian. CBS News berichtete, Danfoss habe der AFP gesagt, die meiste betroffene Ausrüstung sei ein „Legacy“-Produkt, das „keine Software- oder Sicherheitsupdates mehr erhält“, und nannte die Steuerungen AK-SM800 und AK-SC355 als besonders betroffen. Das Unternehmen sagte, es habe Kunden „seit Langem geraten“, unterstützte Systeme gepatcht zu halten und von Altsystemen zu migrieren.
Diese Einordnung rückt den Vorfall an den Treffpunkt zweier bekannter Probleme. Ältere industrielle Steuerungen sitzen oft in einem Netzwerk, damit sie remote verwaltet werden können, und sobald ein Hersteller sie nicht mehr unterstützt, ändert sich die Firmware, auf der sie laufen, nicht mehr. Ein Gerät, das nicht gepatcht werden kann, bleibt erreichbar und bleibt verwundbar, solange es angeschlossen ist.
Ein OT-Angriff mit Lebensmittelrechnung
Die meisten Cyberangriffe in den Nachrichten stehlen Daten. Dieser stahl Temperatur. Der Unterschied ist wichtig, weil die beteiligten Systeme Operation Technology sind, die Hardware, die physische Prozesse ausführt, und nicht die Büro-IT, die Aufzeichnungen speichert. Ein OT-Vorfall ist binnen Stunden spürbar, und der Schaden zeigt sich als verdorbene Ware, beschädigte Ausrüstung und in einigen Fällen als Brand.
Die lokalen Zahlen zeigen, wie schnell sich das summiert. Cybernews berichtete, dass zwei Supermärkte im Elsass, ein Intermarché und ein Super U in Haguenau, zusammen Waren im Wert von rund 270.000 Euro verloren, und dass landesweite Verluste in die Millionen Euro gehen könnten. BFM TV zeigte einen Gefrierschrank in einer Eiscreme-Abteilung mit 26,5 °C, eine Temperatur, bei der keine Eiscreme lange liegen sollte. Intermarché sagte, es habe alle betroffenen Lebensmittel entsorgt.
Der Lebensmitteleinzelhandel lebt von dünnen Margen und engen Kühlkettentoleranzen, und die Systeme, die die Temperatur halten, sind zunehmend vernetzt, damit eine Zentrale den Energieverbrauch über Hunderte Standorte steuern kann. Genau diese zentrale Steuerung braucht ein Angreifer: eine erreichbare Konsole, die vor vielen Filialen sitzt.
Die Ermittlungen und wer nicht genannt wird
Am Abend des 12. Oktober war der Fall beim Staat angekommen. Die Pariser Staatsanwaltschaft erklärte, sie habe eine Untersuchung eines „groß angelegten Cyberangriffs auf die Kühlschränke mehrerer großer Lebensmitteleinzelhandelsketten in ganz Frankreich“ eröffnet und nannte „Lebensmittelverluste und Brände“, berichtete Reuters über U.S. News. Premierminister Sébastien Lecornu wies ANSSI, die nationale Cybersicherheitsbehörde, an zu ermitteln, sagte eine Person aus seinem Büro. Die Behörde identifizierte eine Schwachstelle in der von Danfoss gelieferten Software, so die Quelle.
Kein Angreifer wurde identifiziert, und keine Gruppe hat sich zu der Operation bekannt. Damit bleiben die üblichen Fragen offen. Es ist nicht bekannt, ob dies Sabotage war, ein Erpressungsversuch, der noch nicht aufgetaucht ist, oder eine Demonstration, die gesehen werden sollte. Nichts in der öffentlichen Akte beantwortet das, und der erste Tag der Berichterstattung brachte weder Verdächtige noch Motiv hervor.
Der Ahold-Delhaize-Faden und warum er getrennt ist
Am selben Wochenende meldete der niederländische und belgische Händler Ahold Delhaize ein eigenes „Sicherheitsproblem“ und nahm Systeme offline. Seine Kette Albert Heijn in den Niederlanden erlebte, dass App und Online-Liefersystem ausfielen und elektronische Regaletiketten falsche Preise anzeigten, berichtete NL Times. Auch Delhaize-Filialen in Belgien und Luxemburg waren betroffen, merkte Grocery Dive an.
Es ist verlockend, die beiden Ereignisse als eine Kampagne zu lesen, und der Zeitpunkt lädt dazu ein. Die Berichterstattung stützt das nicht. Ahold Delhaize beschrieb einen IT-Ausfall ohne Erwähnung von Kältetechnik, und keine Quelle hat eine Verbindung zwischen seinen Systemen und dem französischen Angriff belegt. Die BBC sagte klar, es sei nicht klar, ob die beiden zusammenhängen. Bis jemand die Verbindung zeigt, sollten sie als getrennt behandelt werden.
Was bestätigt ist und was nicht
Der gesicherte Kern ist schmal und konkret. Hunderte französische Supermärkte verloren in der Nacht vom 11. auf den 12. Oktober 2026 ihre Kühlung, nachdem Angreifer Abtauzyklen erzwungen hatten. Die beteiligte Software war von Danfoss. Der Staat eröffnete eine Untersuchung. Niemand wurde genannt.
Mehrere Details sind schwächer, als sie scheinen. Die Zahl von 50 °C stammt von Intermarché, und Danfoss bestätigte die Temperatur nicht. Die Filialzahlen sind von den Ketten gelieferte Angaben, keine geprüfte Gesamtsumme, und Intermarchés eigene Zahl bewegte sich an einem einzigen Tag der Berichterstattung zwischen 150 und 180. Der ANSSI-Befund stützt sich auf eine dem Premierminister nahestehende Quelle statt auf eine veröffentlichte Warnung. Der Verlust von 270.000 Euro für zwei Elsässer Filialen ist eine lokale Zahl, keine nationale.
Berichtet, nicht geprüft
Der Umfang des französischen Kälteangriffs ist eine Reihe von ketteneigenen Zählungen, keine fertige Bilanz. Intermarchés Zahl allein wurde sowohl mit 150 als auch mit 180 Filialen berichtet, Danfoss bestätigte die Temperatur von 50 °C nicht, und ANSSIs Schwachstellenbefund stammt aus einer dem Premierminister nahestehenden Quelle statt aus einer öffentlichen Warnung. Lesen Sie hier jede Zahl als eine Angabe mit zugehöriger Quelle.
Warum Lebensmittel ein Ziel sind
Die Reaktion aus Brüssel kam schnell. Der EU-Landwirtschaftskommissar Christophe Hansen verurteilte den Angriff und schrieb auf X, „Ernährungssicherheit erfordert auf allen Ebenen mehr Aufmerksamkeit. Denn die Waffenisierung von Lebensmitteln ist Realität geworden“, berichtete Metro.
Ernährungssicherheit erfordert auf allen Ebenen mehr Aufmerksamkeit. Denn die Waffenisierung von Lebensmitteln ist Realität geworden.
Eine Kühlkette ist eine Form gespeicherten Vertrauens. Einkäufer gehen davon aus, dass Milch und Fleisch sicher gekühlt wurden, und diese Annahme hängt von Ausrüstung ab, die die meisten nie sehen. Ein Angriff, der Lebensmittel für ein paar hundert Filialen verdirbt, ist disruptiv. Dieselbe Technik, auf ein Verteilzentrum gerichtet oder über ein längeres Zeitfenster ausgeführt, wäre ein größeres Problem.
Frankreich erklärte, es koordiniere sich mit europäischen Partnern. Der Lebensmitteleinzelhandel sitzt jetzt in derselben Sicherheitsdebatte wie Stromnetze und Wassersysteme.
Worauf zu achten ist
Ob die Untersuchung jemanden nennt und ob sie in Frankreich bleibt. Die Attribution war bei fast jedem großen OT-Vorfall der langsame Teil, und dieser hat kein Bekennerschreiben, mit dem er beginnen könnte.
Was Danfoss mit den Steuerungen macht, die noch im Feld sind. Die Position des Unternehmens ist, dass es Kunden zur Migration geraten hat. Die Frage, die Regulierer wahrscheinlich stellen werden, ist, was mit den Einheiten geschieht, deren Besitzer es nicht getan haben, da diese erreichbar und nach eigener Darstellung des Unternehmens ungepatcht bleiben.
Ob die Filialzahlen halten. Wenn sich die bestätigte Summe verschiebt, verschiebt sich auch das Gefühl dafür, wie weit die Kampagne reichte. Die ersten Berichte setzten sie bei nahe 400 Filialen an, und diese Zahl ist die Summe der Angaben, die jede Kette für sich machte.
Und ob die beiden Fäden sich verbinden. Wenn Ermittler einen Zusammenhang zwischen dem französischen Kälteangriff und dem Ausfall bei Ahold Delhaize finden, wird die Geschichte zu einer koordinierten grenzüberschreitenden Operation gegen den Lebensmitteleinzelhandel. Wenn nicht, bleibt sie das, wonach es jetzt aussieht: zwei getrennte Vorfälle ohne belegten Zusammenhang.
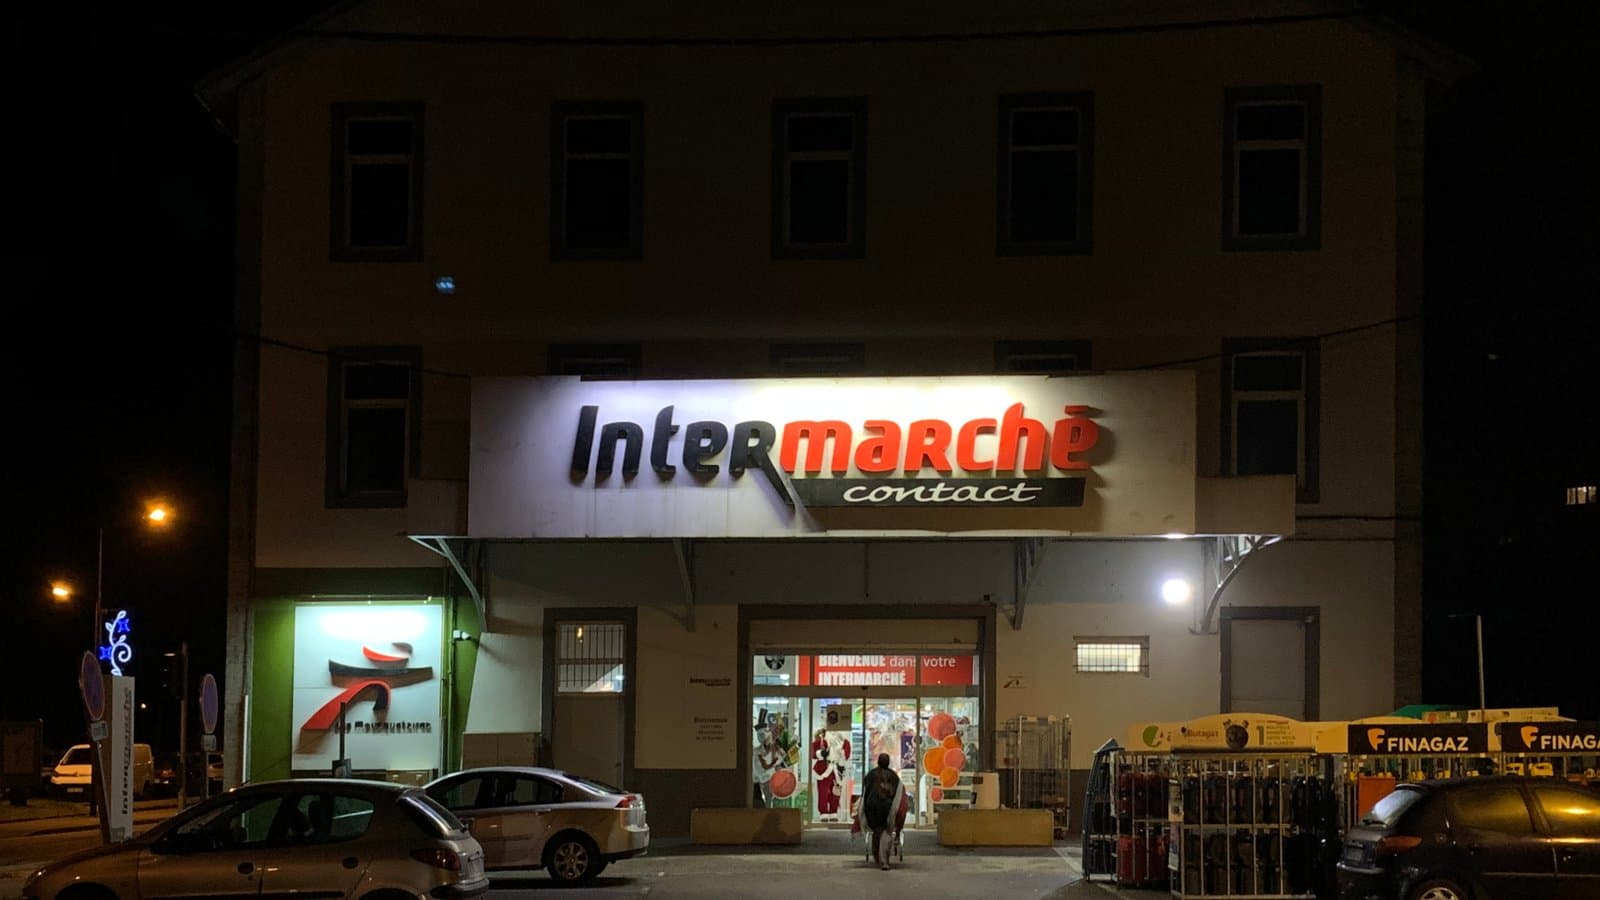
Titelbild: „Intermarché Contact à Saint-Rambert-en-Bugey (décembre 2019).jpg“ von Benoît Prieur, CC0, über Wikimedia Commons. Ein Intermarché-Markt in Frankreich.
Tags
Häufige Fragen
- Was geschah im Oktober 2026 mit Kühlschränken französischer Supermärkte?
- In der Nacht vom 11. auf den 12. Oktober 2026 zwangen Angreifer Kühleinheiten in Hunderten französischer Supermärkte in fortlaufende Abtauzyklen. Einige Kühl- und Gefrierschränke erreichten etwa sechs Stunden lang rund 50 °C und verdarben frische und gefrorene Lebensmittel. Intermarché erklärte, der gesamte betroffene Bestand sei entsorgt worden, und einige Filialen meldeten kleine Brände.
- Welche Supermärkte waren vom Kälte-Cyberangriff betroffen?
- Die genannten Ketten sind Intermarché und seine Marke Netto (rund 180 Filialen laut Unternehmen), Super U von Coopérative U (mehr als 100), Carrefour (80 von 6.000) und Monoprix (rund 5 Prozent seiner Filialen). Auch E.Leclerc und Auchan meldeten Vorfälle. Die Zahlen stammen von den Ketten selbst, nicht aus einer geprüften landesweiten Erhebung, die frühe Berichte auf nahe 400 Filialen bezifferten.
- Wie erhitzte der Angriff Supermarkt-Kühlschränke auf 50 °C?
- Die Angreifer übergingen die normalen Abtaugrenzen der Danfoss-Kältesteuerungen und ließen den Zyklus weiterlaufen. Ein Abtauzyklus soll etwa zwei Stunden am Tag laufen, um Eis von den Verdampfern eines Gefrierschranks zu schmelzen; die Angreifer setzten ein Ziel von 50 °C und ließen ihn stundenlang laufen. Die Angaben von 50 °C und sechs Stunden stammen von Intermarché, und Danfoss bestätigte die Temperatur nicht.
- Steht der Ausfall bei Ahold Delhaize mit dem französischen Supermarkt-Angriff in Zusammenhang?
- Es wurde kein Zusammenhang belegt. Ahold Delhaize meldete einen separaten Sicherheitsvorfall, der die App und die Online-Bestellung von Albert Heijn in den Niederlanden offline nahm, wobei auch Delhaize-Filialen in Belgien und Luxemburg betroffen waren. Das Unternehmen beschrieb einen IT-Ausfall ohne Erwähnung von Kältetechnik, und keine Quelle hat ihn mit dem französischen Angriff verbunden.

TPW Editorial
Redaktion
Die Redaktion von TechPastWeek recherchiert und betreut jeden veröffentlichten Artikel. Jede Geschichte wird anhand von Primär- und glaubwürdigen Sekundärquellen geprüft und vor der Veröffentlichung redaktionell freigegeben.





