

Apple warnte deutsche Abgeordnete vor Söldnerspyware. Deutschland kann nicht sagen, ob die Angriffe erfolgreich waren
Mehrere Bundestagsabgeordnete erhielten Apples Warnhinweise zu Söldnerspyware. Das BSI kann echte Kompromittierungen nicht von Versuchen unterscheiden.

Auf dieser Seite
Die wichtigsten Punkte
- Das Bundesamt für Sicherheit in der Informationstechnik (BSI) erklärte in einer über das Wochenende vom 31. Oktober bis 1. November 2026 veröffentlichten Mitteilung, mehrere Bundestagsmitglieder und andere öffentliche Personen hätten seit dem 29. Oktober 2026 Apple-Bedrohungsbenachrichtigungen erhalten.
- Das BSI erklärte, es wisse nicht, ob die Benachrichtigungen tatsächliche Kompromittierungen oder nur versuchte Angriffe bedeuten, und riet Empfängern, davon auszugehen, dass ihr Gerät kompromittiert sein könnte.
- Das BSI schickte am 30. Oktober 2026, einen Tag nachdem Apples Benachrichtigungen eingegangen waren, einen Brief an Bundestagsmitglieder, um Aufmerksamkeit zu schaffen und Schutzmaßnahmen darzulegen.
- Apple bezeichnet Bedrohungsbenachrichtigungen als Warnungen mit hoher Konfidenz, dass eine Person individuell ins Visier genommen wurde, doch die Warnung sagt nicht, ob ein Angriff erfolgreich war, und Apple schreibt Angriffe keinen Regierungen zu.
- Der in Beirut ansässige Filmemacher Radwan Mortada sagte, seine Benachrichtigung habe besagt, Apples jüngste Charge sei an Nutzer in 99 Ländern gegangen, eine Zahl, die weder Apple noch das BSI für diese Runde veröffentlicht hat.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) teilt mit, dass mehrere Mitglieder des Bundestags Warnungen von Apple erhalten haben, ihre iPhones könnten mit Söldnerspyware angegriffen worden sein. Das BSI erklärte in einer über das Wochenende vom 31. Oktober bis 1. November 2026 veröffentlichten Mitteilung, die Benachrichtigungen gingen seit dem 29. Oktober ein, und auch andere öffentliche Personen hätten sie erhalten. Ob eines dieser Telefone kompromittiert wurde, weiß die Behörde nicht.
Zum Weiterlesen: FBI verhaftet OpenAI-Mitarbeiter, der ein verstecktes Aufnahmegerät platziert haben soll · Microsofts Patchday im Oktober 2026 stellt mit 1.407 Korrekturen einen Rekord auf.
Das BSI schickte am 30. Oktober, einen Tag nach Beginn der Benachrichtigungen, einen Brief an die Mitglieder des Parlaments, um Aufmerksamkeit zu schaffen und festzuhalten, was Empfänger tun sollten. Apples Nachricht war direkt: Das Unternehmen habe einen Angriff mit Söldnerspyware entdeckt, jener kommerziell entwickelten Überwachungssoftware, die historisch gegen eine kleine Zahl gezielt ausgewählter Personen eingesetzt wird.
Zwei Dinge fehlen in der öffentlichen Bilanz. Es gibt kein bestätigtes Opfer und keine Zahl betroffener Geräte. Die Frage, die Leser zuerst stellen werden, ob diese Telefone gehackt wurden, hat noch keine Antwort.
Das BSI bestätigte die Warnungen, nicht die Hacks
Die Mitteilung ist sorgfältig formuliert, und die Vorsicht wirkt bewusst. Das BSI wisse nicht, ob die Benachrichtigungen tatsächliche Kompromittierungen bedeuten oder nur auf versuchte Angriffe hindeuten, heißt es. Empfänger sollten davon ausgehen, dass ihr Gerät kompromittiert sein könnte.
Das ist kein Widerspruch. Eine Bedrohungsbenachrichtigung ist ein Signal zur Zielauswahl: Apple ist sich sehr sicher, dass jemand auf diese Person gezielt hat. Sie ist kein Bericht darüber, ob der Angriff funktionierte. Apple baut diese Warnungen aus eigener Bedrohungsaufklärung, und das Unternehmen sagt, seine Untersuchungen könnten nie absolute Gewissheit erreichen.
Die BSI-Mitteilung nennt keine Opfer und keine Zahl betroffener Parlamentsmitglieder. Der Brief vom 30. Oktober ging an die Mitglieder des Bundestags als Gruppe, sodass ihn zu erhalten nicht dasselbe ist wie eine Apple-Warnung zu erhalten.
Berlin hat wenig über die Bestätigung hinaus gesagt, dass man aufmerksam sei. Regierungssprecher Stefan Kornelius sagte, die Regierung nehme „den Vorfall und die Warnung sehr ernst“, laut Financial Times. Er sagte nicht, wer in der Bundesregierung Ziel war, auch nicht, ob Bundeskanzler Friedrich Merz dazugehört.
Wie Zero-Click-Spyware auf ein Telefon gelangt
Der Begriff in Apples Benachrichtigung lautet „Söldnerspyware“, und er umfasst eine Kategorie kommerzieller Eindringwerkzeuge, die an Regierungen und andere gut finanzierte Käufer verkauft werden. Diese Werkzeuge sind für eine Handvoll bestimmter Personen gebaut und verbreiten sich nicht über das Internet. Apple sagt, solche Angriffe kosteten Millionen Dollar und hätten oft eine kurze Halbwertszeit, was mit ein Grund ist, warum sie schwer zu entdecken sind.
Die hier entscheidende Zustellmethode ist der Zero-Click-Exploit. Eine präparierte Nachricht kommt an und erledigt ihre Arbeit, ohne dass der Empfänger sie öffnet, auf einen Link tippt oder etwas installiert. Es kann nichts zu sehen geben: keine offensichtliche App, kein seltsames Symbol, keine Aufforderung zur Bestätigung. Das BSI sagt, infizierte Geräte würden von ihren Besitzern meist gar nicht bemerkt, nennt aber häufige Abstürze und schnellen Akkuverbrauch als mögliche Anzeichen, die ernst zu nehmen sind.
Ist ein Telefon erst kompromittiert, ist die Liste dessen, was ein Angreifer erreichen kann, lang. Das BSI nennt Nachrichten, auch in verschlüsselten Messenger-Diensten, dazu Anrufe, Kontakte, Kalendereinträge und den Standort. Kamera und Mikrofon gehören ebenfalls dazu. Ende-zu-Ende-Verschlüsselung schützt eine Nachricht auf dem Weg zwischen zwei Telefonen. Sie hilft nicht, wenn das Telefon an einem Ende aufzeichnet, was der Nutzer sieht, bevor die Nachricht überhaupt verschlüsselt wird.
Eine Warnung mit hoher Konfidenz lässt den Ausgang offen
Die Warnung wird am leichtesten falsch gelesen, wenn man drei Zustände zu einem verschmilzt. Eine Benachrichtigung bedeutet, dass Apple mit hoher Konfidenz davon ausgeht, dass eine Person individuell ins Visier genommen wurde. Sie bedeutet nicht, dass der Angriff erfolgreich war, sie nennt keinen Angreifer und sagt nicht, welche Nachricht, welcher Dienst oder welche Schwachstelle beteiligt war.
Apples Support-Seite formuliert den Konfidenzanspruch klar: Bedrohungsbenachrichtigungen seien „Warnungen mit hoher Konfidenz, dass ein Nutzer individuell Ziel eines Angriffs mit Söldnerspyware wurde, und sollten sehr ernst genommen werden“. Dieselbe Seite erklärt, warum Apple nicht mehr sagt. Die Offenlegung dessen, was eine Benachrichtigung ausgelöst hat, könnte Angreifern helfen, ihre Werkzeuge anzupassen und beim nächsten Mal Erkennung zu vermeiden.
Drei Zustände, eine Warnung
Eine Benachrichtigung kann über einem Versuch stehen, der blockiert wurde oder scheiterte, über einem erfolgreichen Versuch oder, selten, über einer Warnung, die sich später als falsch erweist. Apple sagt, seine Warnungen seien verlässlich, aber auch, seine Untersuchungen könnten nicht sicher sein. Die BSI-Empfehlung, eine Kompromittierung anzunehmen, folgt aus der mittleren Möglichkeit, die derzeit niemand ausschließen kann.
Es gibt eine zweite Falle, und sie ist alltäglich: Gefälschte Bedrohungsbenachrichtigungen existieren, und sie sind Phishing. Apple sagt, eine echte Benachrichtigung verlange nie, dass der Nutzer auf einen Link klickt, eine Datei öffnet, eine App oder ein Profil installiert oder ein Passwort oder einen Bestätigungscode für ein Apple-Konto herausgibt. Wer unsicher ist, ob eine Warnung echt ist, kann sich direkt bei account.apple.com anmelden; eine echte Benachrichtigung erscheint oben auf der Seite. Das BSI ergänzt, echte Warnungen erschienen zudem auf dem Sperrbildschirm, in den Einstellungen und per E-Mail an die im Konto hinterlegten Adressen.
Die politische Dimension, die Berlin nicht angesprochen hat
Mitglieder eines nationalen Parlaments sitzen in Ausschüssen, die Gesetzentwürfe, Haushaltspapiere und vertrauliche Briefings sehen, bevor etwas davon öffentlich wird. Sie sprechen mit Ministern, ausländischen Amtsträgern und Wählern, die Probleme mitbringen, die sie nirgendwo sonst hinbringen können. Ein kompromittiertes Telefon in diesem Umfeld ist ein Fenster in Gespräche, die nie in einer Pressemitteilung auftauchen.
Die Empfehlungen richten sich also an Einzelpersonen. Eine nationale Cyberbehörde gab Ratschläge für Parlamentsmitglieder heraus, verwies sie an ihr Servicezentrum und bat Empfänger zu melden, damit sie das Ausmaß einschätzen kann. Was die Behörde mit diesen Meldungen tut oder ob sie in eine förmliche Untersuchung münden, hat sie nicht gesagt.
Die Lücke zwischen Warnung und öffentlicher Darstellung hat sich nicht verkleinert. Deutschland hat bestätigt, dass Warnungen ergingen und dass man sie ernst nimmt. Es hat kein einziges kompromittiertes Gerät bestätigt, keinen Verdächtigen genannt und nicht beschrieben, wie eine Kompromittierung festgestellt würde.
Deutschlands eigene Geschichte mit derselben Werkzeugklasse
Das Bundeskriminalamt (BKA) hat Berichten zufolge 2019 Zugang zur Spyware Pegasus der NSO Group erworben, wie DW berichtete. Nichts in der BSI-Mitteilung oder in der Berichterstattung deutet darauf hin, dass das BKA oder Pegasus mit den aktuellen Warnungen zu tun hat.
Dieser Kauf hängt nicht mit dem Fall zusammen, erschwert aber die politische Antwort. Eine Regierung, deren eigene Bundespolizei Berichten zufolge Zugang zu einem solchen Werkzeug gekauft hat, muss nun auf dessen offenkundigen Einsatz gegen ihre Abgeordneten reagieren.
Die Zahl 99 Länder und die offene Zuschreibung
Deutschland war nicht das einzige betroffene Land. Radwan Mortada, ein in Beirut ansässiger Filmemacher, sagte auf X, er habe eine neue Apple-Benachrichtigung mit der Warnung vor „einem weiteren Angriff auf Ihr Gerät“ erhalten, nach einem früheren Spyware-Angriff im Jahr 2021. Seine Mitteilung habe besagt, Apples jüngste Charge sei an Nutzer in 99 Ländern gegangen, berichtete TechCrunch.
Diese Zahl stammt aus der Schilderung eines Empfängers über eine Nachricht. Weder Apple noch das BSI haben für diese Runde eine Zahl veröffentlicht. Apple sagt, das Unternehmen habe seit 2021 mehrmals jährlich Bedrohungsbenachrichtigungen verschickt und Nutzer in insgesamt mehr als 150 Ländern benachrichtigt.
Wer hinter der Kampagne steckt, ist unbekannt. Apple sagt, es schreibe Angriffe oder Benachrichtigungen keinen bestimmten Angreifern oder Regionen zu, und die BSI-Mitteilung nennt keine Regierung, keinen Anbieter und keinen Verdächtigen. Der Markt, den Apple beschreibt, umfasst private Firmen, die Spyware für staatliche Kunden entwickeln. Welche Firma, wenn überhaupt, das hier verwendete Werkzeug geliefert hat, ist nicht öffentlich bekannt.
Was das BSI den Empfängern rät
Die Hinweise sind konkreter als die öffentliche Debatte darüber. Die erste Anweisung enthält eine wichtige Bedingung: das Betriebssystem sofort aktualisieren, es sei denn, eine forensische Analyse ist geplant. Ein Update kann die Spuren zerstören, die ein Ermittler braucht, daher muss die Entscheidung zur Beweissicherung vor dem Update fallen, nicht danach. Für die meisten Menschen lautet die Antwort weiterhin: aktualisieren.
- Lockdown-Modus aktivieren und eingeschaltet lassen. Auf einem iPhone: Einstellungen > Datenschutz & Sicherheit > Lockdown-Modus. Das BSI rät, ihn dauerhaft aktiviert zu lassen, auch auf einem Ersatzgerät. Er schränkt einige Funktionen ein, darunter Nachrichtenanhänge, Linkvorschauen und FaceTime-Anrufe von unbekannten Anrufern; normale Anrufe und Textnachrichten funktionieren weiter. Er macht neue Angriffe schwerer. Eine bereits vorhandene Infektion entfernt er nicht.
- Das Gerät ersetzen, wenn das Risiko als hoch eingeschätzt wird. Das BSI verbindet das mit dem Zurücksetzen jedes auf dem Telefon genutzten Kontos und dem Wechsel der Telefonnummer, ein erheblicher Schritt für jeden, dessen Nummer zugleich politischer und beruflicher Kontaktpunkt ist.
- Einen neuen Gerätecode setzen, der sich vom alten unterscheidet. Face ID und Touch ID ersetzen ihn nicht.
- Passwörter ändern für das Apple-Konto, E-Mail-Konten und jedes andere auf dem Gerät genutzte Konto, Zwei-Faktor-Authentifizierung aktivieren, wo sie fehlt, und eine neue vertrauenswürdige Telefonnummer hinzufügen, bevor die alte entfernt wird. Authenticator-Apps sollten bei jedem Dienst neu eingerichtet werden, statt vom alten Telefon übertragen zu werden.
- Die Messenger absichern. Signal hat eine Registrierungssperre; WhatsApp hat die Zwei-Schritt-Verifizierung. Beide sollten mit einer neuen PIN oder einem neuen Passwort aktiviert und verknüpfte Geräte überprüft werden, wobei alles Unbekannte entfernt wird. Dieselbe Prüfung gilt für die Geräteliste im Apple-Konto.
- Die Benachrichtigung melden beim Servicezentrum des BSI unter [email protected], was der Behörde nach eigenen Angaben hilft, das Ausmaß einzuschätzen.
Ein Telefon und eine Telefonnummer zu ersetzen, stört jahrelange Kontakte und Zwei-Faktor-Einrichtungen, und für ein Parlamentsmitglied ist die Nummer Teil des Berufs. Sofort zu aktualisieren schützt das Gerät, kann aber die Beweise löschen, die die Frage aller beantworten würden. Die bedingte Formulierung des BSI erkennt diesen Zielkonflikt an, ohne vorzugeben, er lasse sich für alle lösen.
Einschränkungen: Was weiterhin unbekannt ist
Eine Bedrohungsbenachrichtigung ist kein Beweis für einen erfolgreichen Hack. Das BSI sagt das selbst, in derselben Mitteilung, die Empfängern rät, vom Schlimmsten auszugehen. Beide Aussagen können wahr sein: Die Behörde kann eine Kompromittierung nicht ausschließen und keine bestätigen.
Die Zahl ist unbekannt. „Mehrere“ ist das Wort des BSI für die Zahl betroffener Bundestagsmitglieder, und die Behörde hat keine Zahl genannt. Die Namen sind unbekannt; die Regierung hat sich geweigert zu sagen, ob der Kanzler dazugehört. Die Zahl 99 Länder ist aus zweiter Hand. Die Ursache ist nicht zugeschrieben.
Eine Lücke dürfte sich kaum schnell schließen. Söldnerspyware ist darauf gebaut, wenig Spuren zu hinterlassen, und ein Telefon, das aktualisiert, zurückgesetzt oder ersetzt wurde, liefert möglicherweise nie eine saubere Antwort. Forensische Ergebnisse wurden nicht veröffentlicht, und niemand hat gezeigt, dass diese Geräte sauber waren.
Was zu beobachten ist
Das erste Signal ist, ob das BSI von Hinweisen zu Ergebnissen übergeht. Eine Zahl gemeldeter Benachrichtigungen, eine bestätigte Infektion oder eine Aussage, dass eine forensische Analyse nichts fand, würden die Geschichte jeweils verändern. Welches davon die Behörde erwartet, hat sie nicht gesagt.
Das zweite ist der Bundestag. Das Parlament wird entscheiden müssen, ob sich etwas an den Geräten oder der Kommunikation seiner Mitglieder ändern soll. Eine konkrete Änderung der Gerätepolitik oder der Hinweise zur sicheren Kommunikation würde mehr zählen als eine weitere Erklärung der Besorgnis.
Das dritte ist die Zuschreibung. Apples Seite merkt an, dass öffentliche Berichte und Forschung von zivilgesellschaftlichen Gruppen, Technologiefirmen und Journalisten früher kommerzielle Spyware-Kampagnen dokumentiert haben. Niemand hat Ergebnisse zu dieser Charge veröffentlicht, und jede Verbindung zu einem bestimmten Kunden, Land oder Anbieter braucht Zeit.
Stand 3. November hatte das BSI Hinweise veröffentlicht, keine Ergebnisse.
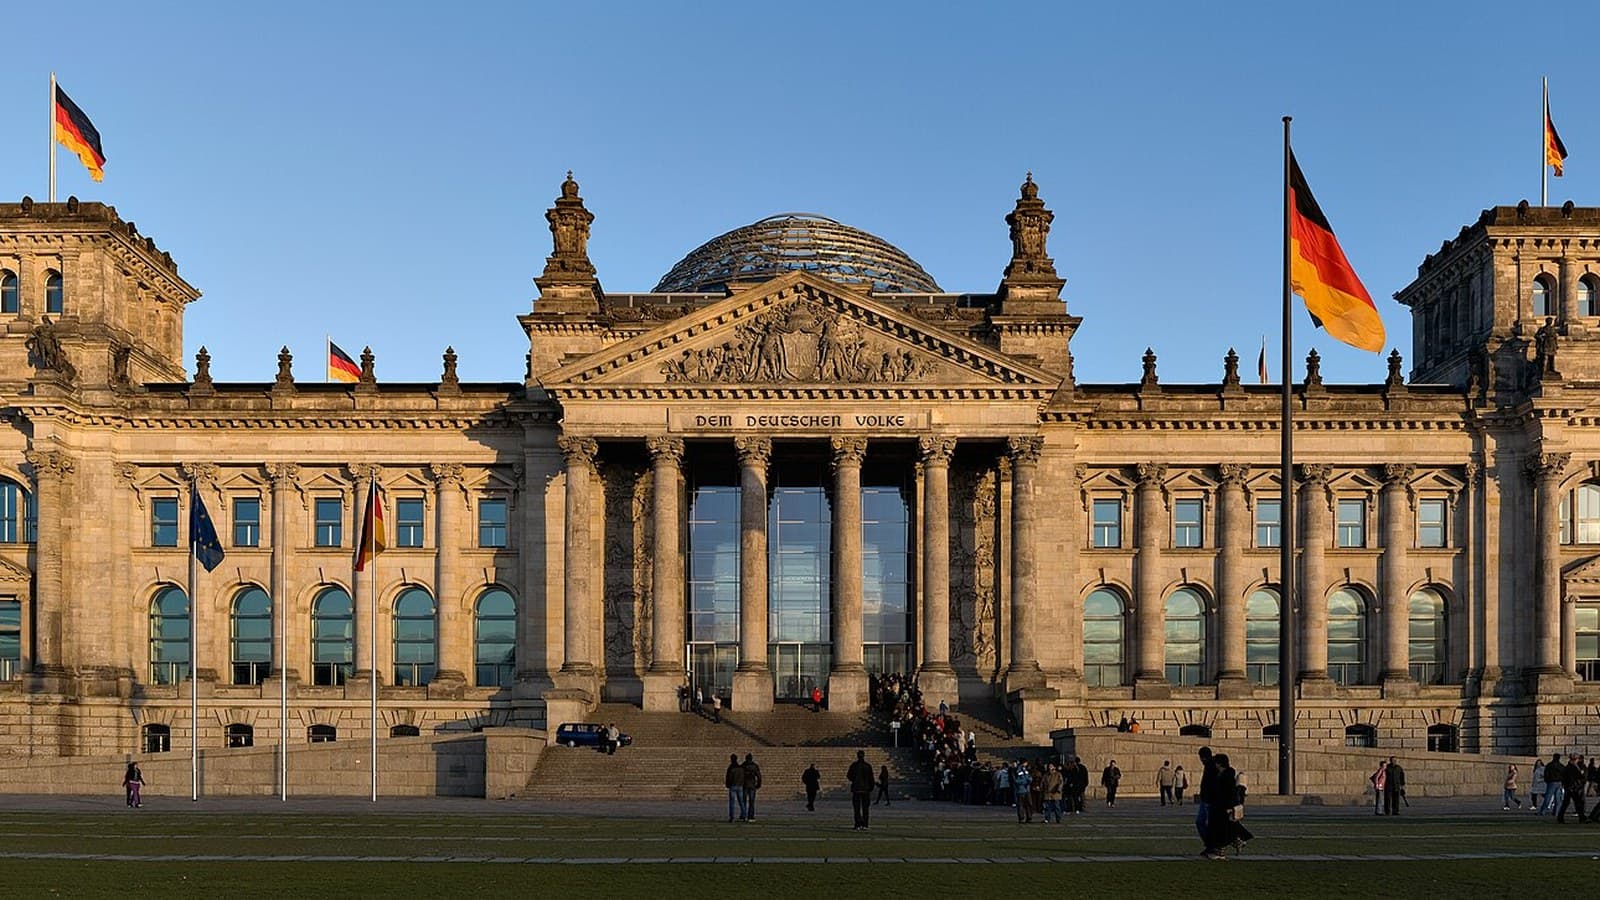
Titelbild: „Reichstagsgebäude Berlin, Blick von Westen vor Sonnenuntergang“ von Jürgen Matern, CC BY-SA 3.0, via Wikimedia Commons, auf 16:9 zugeschnitten.
Tags
Häufige Fragen
- Wurden die iPhones deutscher Abgeordneter tatsächlich gehackt?
- Niemand hat das bestätigt. Das BSI erklärte, es wisse nicht, ob die Apple-Benachrichtigungen tatsächliche Kompromittierungen oder nur versuchte Angriffe bedeuten, und riet Empfängern, davon auszugehen, dass ihr Gerät kompromittiert sein könnte. Forensische Ergebnisse wurden nicht veröffentlicht.
- Was ist Zero-Click-Spyware?
- Es ist Spyware, die ein Gerät infiziert, ohne dass der Nutzer etwas tut, oft über eine präparierte Nachricht, die nicht geöffnet werden muss. Das BSI sagt, Opfer bemerkten meist nichts, und eine Infektion könne Nachrichten, Anrufe, Kontakte, Kalender, Standort, Kamera und Mikrofon offenlegen.
- Wer steckt hinter den Angriffen auf deutsche Abgeordnete?
- Das ist unbekannt. Weder Apple noch das BSI haben diese Kampagne einer Regierung oder einem Spyware-Anbieter zugeschrieben, und die BSI-Mitteilung nennt keinen Verdächtigen. Apple sagt, es schreibe Bedrohungsbenachrichtigungen keinen bestimmten Angreifern oder Regionen zu.
- Was sollte ich tun, wenn ich eine Apple-Bedrohungsbenachrichtigung erhalte?
- Das BSI rät, das Betriebssystem sofort zu aktualisieren, es sei denn, eine forensische Analyse ist geplant, den Lockdown-Modus dauerhaft zu aktivieren und den Gerätecode sowie die Passwörter der auf dem Gerät genutzten Konten zu ändern. Empfänger sollten die Benachrichtigung außerdem dem Servicezentrum des BSI melden.

TPW Editorial
Redaktion
Die Redaktion von TechPastWeek recherchiert und betreut jeden veröffentlichten Artikel. Jede Geschichte wird anhand von Primär- und glaubwürdigen Sekundärquellen geprüft und vor der Veröffentlichung redaktionell freigegeben.





