

Passkeys, erklärt: Das langsame Sterben des Passworts
Passkeys ersetzen gestohlene, wiederverwendete Passwörter durch kryptografische Schlüssel auf dem eigenen Gerät. Wie FIDO2 und WebAuthn funktionieren, warum Phishing scheitert und was noch hakt.

Auf dieser Seite
Die wichtigsten Punkte
- Die FIDO Alliance schätzte, dass zum 7. Mai 2026 weltweit 5 Milliarden Passkeys aktiv genutzt wurden, wobei 75 Prozent der befragten Verbraucher mindestens einen Passkey aktiviert hatten.
- Google meldete bis 2024 800 Millionen Konten mit Passkeys, Amazon 175 Millionen Kunden, und Microsoft macht Passkeys ab dem 1. September 2026 in Entra ID zum Standard.
- Ein Passkey speichert einen privaten Schlüssel auf einem Gerät oder in einem synchronisierten Schlüsselbund und gibt dem Dienst nur den passenden öffentlichen Schlüssel, sodass ein Server-Breach nichts Wiederverwendbares preisgibt.
- Gerätegebundene Passkeys auf Hardware-Schlüsseln lassen sich nicht kopieren und sind bei Verlust nicht wiederherstellbar, weshalb NIST synchronisierbare Passkeys auf seiner höchsten Zusicherungsstufe AAL3 ausschließt.
- Daten der FIDO Alliance zeigen, dass Passwörter in der Praxis weiter dominieren: 57 Prozent der 2026 befragten Organisationen nutzten weiterhin passwortbasierte Verfahren als primären Weg zur Anmeldung von Mitarbeitern.
Jedes Passwort, das man je eingegeben hat, ist ein Geheimnis, das man mit dem Server eines anderen geteilt hat. Dieses wiederverwendbare Geheimnis, das durch das Netz wandert und in einer Datenbank liegt, steckt hinter einem Großteil der Zugangsdaten-Kriminalität im Internet. Passkeys ändern die Einheit der Authentifizierung: Statt zu beweisen, dass man eine Zeichenkette kennt, beweist man, dass man einen Schlüssel besitzt, der die eigene Kontrolle nie verlässt. Sicherheitsteams sehen darin die erste strukturelle Antwort auf Phishing seit Jahrzehnten, und sie schafft neue Probleme bei Wiederherstellung, Portabilität und verlorenen Geräten.
Zum Weiterlesen: FBI verhaftet OpenAI-Mitarbeiter, der ein verstecktes Aufnahmegerät platziert haben soll · Microsofts Patchday im Oktober 2026 stellt mit 1.407 Korrekturen einen Rekord auf.
Warum Passwörter weiter versagen
Ein Passwort ist ein geteiltes Geheimnis. Der Nutzer speichert eine Kopie im Gedächtnis oder in einem Manager; der Dienst speichert eine andere, gehasht, in einer Datenbank. Wer eine der beiden Kopien erlangt, kann sich als der Nutzer authentifizieren, was eine vorhersehbare Reihe von Fehlern erzeugt.
- Phishing. Ein Angreifer klont eine Anmeldeseite, der Nutzer tippt das Passwort, und der Angreifer spielt es erneut ab. Komplexität hilft nicht, weil die Anmeldeinformation freiwillig herausgegeben wurde.
- Wiederverwendung. Menschen wiederholen Passwörter über Seiten hinweg, weshalb ein Breach viele unabhängige Konten öffnet.
- Breach-Dumps. Große Listen mit Zugangsdaten zirkulieren jahrelang und speisen automatisierte Angriffe.
- Credential Stuffing. Bots testen durchgesickerte Benutzername-Passwort-Paare gleichzeitig bei vielen Diensten, zu geringen Kosten pro Versuch.
Die Zahlen sind hartnäckig. Der Data Breach Investigations Report 2025 von Verizon, der 12.195 bestätigte Breaches abdeckt, stellte fest, dass gestohlene Zugangsdaten mit 22 Prozent der Breaches der führende Vektor für den Ersteinzug waren, Phishing lag bei etwa 16 Prozent. Er ergab zudem, dass 88 Prozent der einfachen Webanwendungsangriffe gestohlene Zugangsdaten umfassten. Solange die Anmeldeinformation ein Geheimnis ist, das kopiert werden kann, haben diese Werte eine Untergrenze.
Was ein Passkey tatsächlich ist
Ein Passkey ist eine Anmeldeinformation nach dem FIDO2-Standard, der die WebAuthn-Spezifikation des World Wide Web Consortium mit dem Client to Authenticator Protocol (CTAP) der FIDO Alliance kombiniert. Das Design beruht auf Public-Key-Kryptografie statt auf einem geteilten Geheimnis.
Bei der Registrierung erzeugt der Authenticator (ein Telefon, ein Laptop, ein Passwortmanager oder ein Hardware-Schlüssel) ein frisches Schlüsselpaar für dieses Konto auf dieser bestimmten Seite. Der private Schlüssel bleibt beim Authenticator; der öffentliche Schlüssel geht an den Dienst. Bei der Anmeldung sendet der Dienst eine zufällige Challenge, und der Authenticator signiert sie mit dem privaten Schlüssel, nachdem der Nutzer per Fingerabdruck, Gesicht, PIN oder physischer Berührung bestätigt hat. Der Dienst prüft die Signatur mit dem öffentlichen Schlüssel.
  REGISTRATION                          SIGN-IN
  ------------                          -------
  service ── create credential ──► browser/authenticator
                                        │
                        generate key pair scoped to this domain
                                        │
  service ◄──── public key ─────────────┘   (private key stays)

  service ── random challenge ──► browser/authenticator
                                        │
                    user verifies (face / fingerprint / PIN / touch)
                                        │
  service ◄── signed challenge ─────────┘   verify with stored public key
Weil der private Schlüssel den Authenticator nie verlässt, liefert ein Breach des Dienstes nur öffentliche Schlüssel. Es gibt keine Passwortdatenbank zum Knacken, und sowohl das Geheimnis als auch die Geste des Nutzers bleiben lokal. Yubicos WebAuthn-Entwicklerleitfaden beschreibt dies als widerstandsfähig gegen Phishing, Replay und Server-Breaches, wobei der Dienst nichts als öffentliche Informationen hält.
Warum Phishing und Replay nicht mehr funktionieren
Zwei Eigenschaften leisten die Hauptarbeit.
Die erste ist die Domain-Bindung. Jeder Passkey ist an eine Relying-Party-Kennung gebunden, normalerweise die Domain der Seite. Auf einer nachgeahmten Seite findet der Authenticator entweder keine passende Anmeldeinformation oder signiert mit einem Schlüssel, den der echte Dienst niemals akzeptieren wird. Der Browser prüft die Herkunft, nicht der Nutzer. Das nennt NIST Phishing-Resistenz durch Verifier Name Binding.
Die zweite ist die Replay-Resistenz. Jede Anmeldung trägt eine frische zufällige Challenge, die der Authenticator signiert, wobei Domain und Challenge in die signierten Daten eingebunden sind, sodass eine abgefangene Assertion nicht wiederverwendet werden kann. Das unterscheidet sich von Einmalcodes: Ein TOTP- oder SMS-Code kann zwischen Nutzer und Seite in Echtzeit weitergeleitet werden, weshalb NIST die manuelle Codeeingabe nicht als phishing-resistent betrachtet. Passkeys nehmen einer gefälschten Seite ihren Wert vollständig, weil es nichts einzutippen und nichts weiterzuleiten gibt.
Synchronisierte Passkeys versus gerätegebundene Passkeys
Passkeys gibt es in zwei großen Familien.
Synchronisierte (Multi-Device-)Passkeys werden in einen Cloud-Schlüsselbund dupliziert, sodass sie über die Geräte eines Nutzers hinweg funktionieren. Apple speichert sie in iCloud Keychain und dokumentiert, dass sie Ende-zu-Ende-verschlüsselt und über Escrow wiederherstellbar sind. Google Password Manager und das Microsoft-Ökosystem tun das Gleiche, und Drittanbieter-Manager wie 1Password, Bitwarden und Dashlane können sie ebenfalls halten.
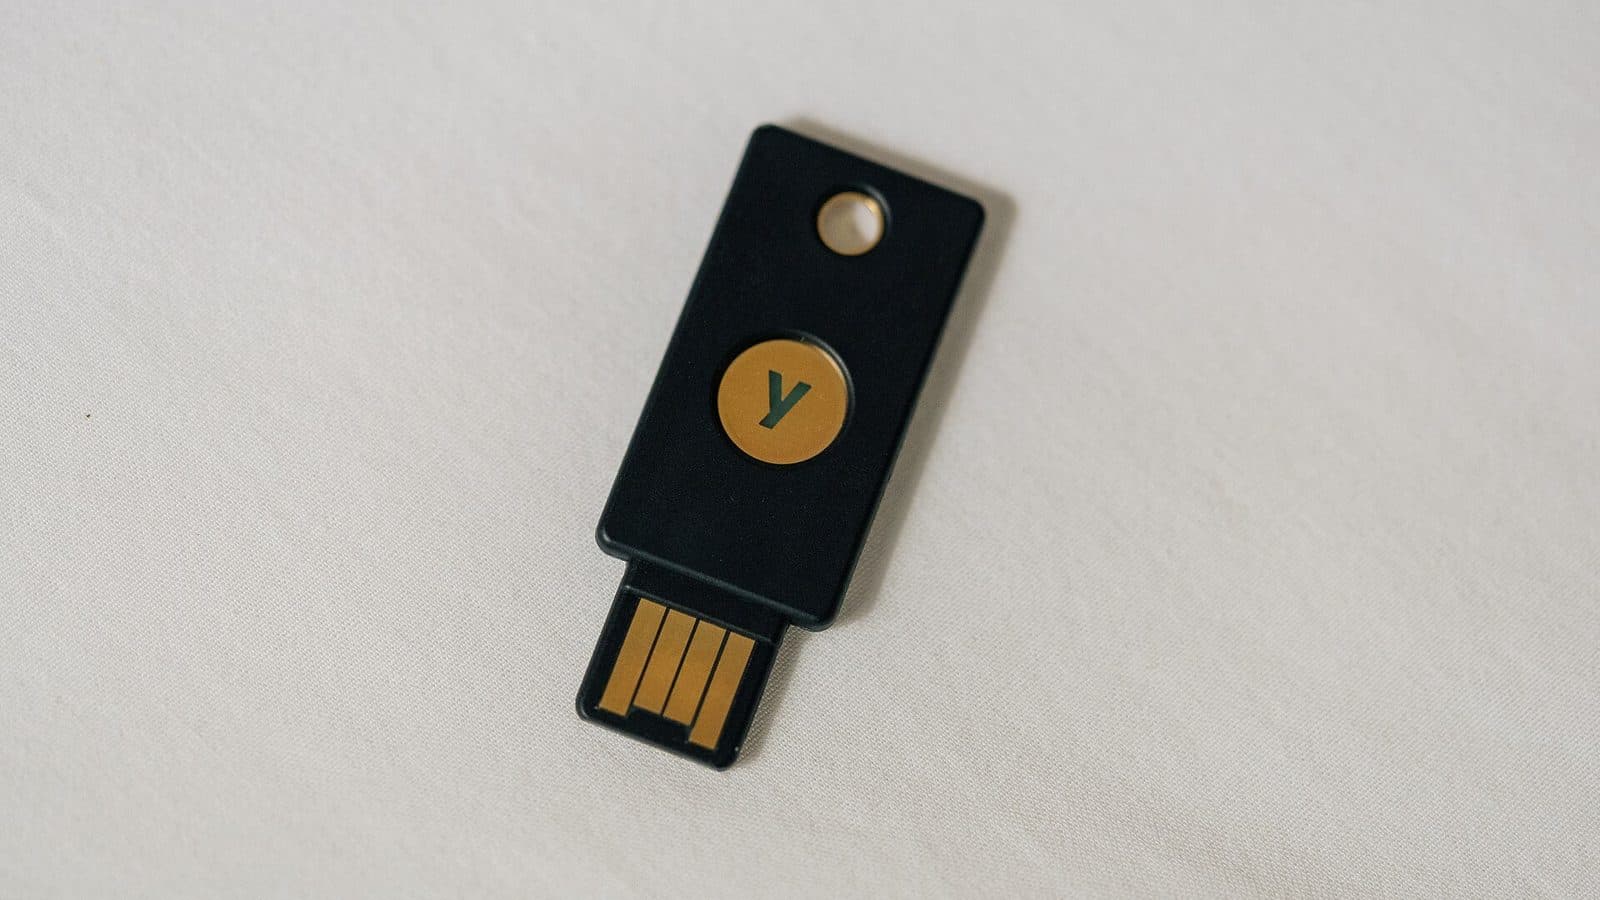
Gerätegebundene Passkeys sind an einen einzigen Authenticator gebunden und lassen sich nicht kopieren. Ein Hardware-Sicherheitsschlüssel wie ein YubiKey hält den privaten Schlüssel in einem Secure Element; Yubico zufolge sind FIDO2-Anmeldeinformationen auf einem Schlüssel ohne die PIN oder, bei biometrischen Modellen, ohne den Fingerabdruck nicht zugänglich. Das gibt Organisationen eine stärkere Kontrolle über den Lebenszyklus, weshalb gerätegebundene Schlüssel für privilegierte Konten bevorzugt werden.
WebAuthn Level 3 stellt zwei Flags bereit, mit denen ein Dienst bei der Registrierung den Unterschied erkennen kann: Backup Eligibility zeigt, ob eine Anmeldeinformation synchronisieren darf, und Backup State, ob sie es derzeit tut.
Auch Regulierer haben eine Grenze gezogen. Ein im April 2024 veröffentlichter NIST-Nachtrag zu SP 800-63B erlaubte erstmals synchronisierbare Authenticatoren auf Authentication Assurance Level 2. Das aktuelle NIST SP 800-63-4 geht noch weiter: Synchronisierbare Authenticatoren „SHALL NOT be used at AAL3“, weil ihre Schlüssel exportierbar sein müssen. Bequemlichkeit und die höchste Zusicherungsstufe ziehen in entgegengesetzte Richtungen.
Das Problem „Was, wenn ich mein Telefon verliere“
Die Wiederherstellung ist die schwächste Stelle von Passkeys, weil es kein Passwort zum Zurücksetzen gibt. Ein Dienst kann die Identität nur auf einem anderen Weg bestätigen und den Nutzer eine brandneue Anmeldeinformation registrieren lassen.
Wurde der Passkey synchronisiert, ist die Antwort meist beruhigend: Melden Sie sich mit demselben Plattformkonto an einem Ersatzgerät an, und er ist bereits da. Apple dokumentiert, dass iCloud Keychain auch dann wiederhergestellt werden kann, wenn jedes Gerät verloren ist, mithilfe der Kontozugangsdaten, einer Textnachricht an eine registrierte Nummer und des Gerätecodes, mit strengen Wiederholungslimits und einem Escrow, das Apple selbst nicht lesen kann.
War der Passkey gerätegebunden und ist der Schlüssel weg, ist die Anmeldeinformation kryptografisch nicht wiederherstellbar. Deshalb empfehlen die FIDO Alliance und Anbieter wie Yubico, mindestens zwei Anmeldeinformationen pro Konto zu hinterlegen, idealerweise bei verschiedenen Anbietern, damit kein einzelner Verlust jemanden aussperrt. Das größere Risiko liegt eine Ebene höher: Der Verlust des zugrunde liegenden Apple- oder Google-Kontos nimmt jeden darin synchronisierten Passkey im selben Moment mit.
Fällt der Wiederherstellungsweg auf einen E-Mail-Link oder einen SMS-Code zurück, ist das Konto nur so stark wie dieser Rückfallweg. Eine Anmeldung per Passkey mit hoher Zusicherung, die an einen phishing-anfälligen Reset-Ablauf geschraubt ist, verschiebt den Schwachpunkt nur.
Passkeys sind kein 2FA, kein TOTP und kein Passwortmanager
Diese Begriffe werden synonym verwendet, und das sollten sie nicht sein.
- Ein Passkey ist eine kryptografische Anmeldeinformation, die auf ein Konto bei einem Dienst beschränkt ist. Er kann als einzelner Faktor (Gerät plus Biometrie) oder als Mehrfaktor (ein Hardware-Schlüssel, der eine PIN verlangt) wirken.
- TOTP ist ein rotierender Code, der meist von einer Authenticator-App erzeugt wird. Er beruht weiterhin auf einem geteilten Geheimnis und kann durch Relay phishing-anfällig sein.
- SMS-Einmalcodes sind noch schwächer und anfällig für SIM-Swapping und Abfangen.
- Ein Passwortmanager erzeugt starke Passwörter, doch das Passwort ist weiterhin ein geteiltes Geheimnis, das phishing-anfällig ist. Viele speichern inzwischen auch Passkeys, was sie zu einem Passkey-Anbieter statt zu einem Ersatz macht.
Das hilfreiche mentale Modell
Der Passkey ist die Anmeldeinformation; der Authenticator ist, wo sie lebt. Das Secure Enclave eines Telefons, der biometrische Sensor eines Laptops, der Tresor eines Passwortmanagers und ein Hardware-Schlüssel sind alle gültige Heime für dieselbe Art von Anmeldeinformation, mit unterschiedlichen Kompromissen bei Sicherheit und Portabilität.
Wo die Verbreitung tatsächlich steht
Passkeys sind bei mehreren der größten Verbraucher- und Unternehmensdienste vom Experiment zum Standard geworden.
- Die FIDO Alliance schätzte am World Passkey Day, dem 7. Mai 2026, weltweit 5 Milliarden aktiv genutzte Passkeys.
- Ihr Bericht State of Passkeys 2026, der auf 11.000 Verbrauchern und 1.400 Unternehmensentscheidern basiert, die Sapio Research im April 2026 befragte, ergab 90 Prozent Bekanntheit, 75 Prozent mit mindestens einem aktivierten Passkey und 49 Prozent regelmäßige Nutzer. Unter den Organisationen hatten 68 Prozent Passkeys für die Mitarbeiteranmeldung eingeführt oder waren dabei.
- Der FIDO Passkey Index, der Daten von Amazon, Google, Microsoft, PayPal, Target und TikTok heranzieht, meldete, dass 93 Prozent der Konten für Passkeys infrage kamen, 36 Prozent einen hinterlegt hatten und 26 Prozent der Anmeldungen sie bereits nutzten. Passkey-Anmeldungen waren zu 93 Prozent erfolgreich, gegenüber 63 Prozent bei anderen Verfahren.
- Google erklärte 2024, dass 800 Millionen Konten Passkeys nutzten, nachdem sie im Oktober 2023 zum Standard für persönliche Konten geworden waren. Amazon meldete im Oktober 2024 175 Millionen Kunden mit bis zu sechsmal schnelleren Anmeldungen.
- Microsoft ist auf der Unternehmensseite am weitesten gegangen und macht Passkeys ab dem 1. September 2026 in Entra ID zum Standard, schreibt Nutzer mit SMS oder Sprache automatisch ein und plant, native SMS- und Sprachzustellung zum 1. Februar 2027 abzuschaffen.
Das Muster: Verbraucherplattformen, nicht IT-Abteilungen, treiben das Volumen, und Unternehmen werden von denselben Standards mitgezogen.
Grundlagen der Unternehmensbereitstellung
Für Administratoren geht es bei diesem Wandel weniger um einen Schalter und mehr um das Design des Lebenszyklus von Anmeldeinformationen.
Die meisten Bereitstellungen beginnen damit, zu erfassen, welche Konten Passkeys nutzen können und welche Authenticator-Typen akzeptiert werden. In Microsoft Entra ID können Administratoren mit dem 2026 eingeführten Passkey-Profilmodell gerätegebundene, synchronisierte oder beide Arten von Passkeys wählen und auf Gruppen ausrichten. Regulierte oder besonders wertvolle Konten erzwingen typischerweise Attestierung und beschränken die Registrierung auf zugelassene Hardware, sodass sich nur bekannte Geräte einschreiben können.
Die praktischen Fragen sind Wiederherstellung, Belastung des Helpdesks und Rückfallwege. Organisationen, die auf Passkeys umstellen, berichten von weniger Passwort-Resets und höheren Anmeldeerfolgen, brauchen aber weiterhin einen Wiederherstellungsprozess für ein verlorenes Gerät, und genau dort konzentriert sich Social Engineering.
Der Wiederherstellungsweg ist die neue Angriffsfläche
Ein Passkey macht die Haustür extrem schwer zu knacken. Ist die Hintertür ein Support-Mitarbeiter, der den Zugang nach einem überzeugenden Telefonanruf zurücksetzt, gehen Angreifer einfach außen herum. Behandeln Sie die Wiederherstellung als Teil des Authentifizierungsdesigns, nicht als Nachgedanken.
Portabilität und die Arbeit am FIDO Credential Exchange
Die größte ungelöste Lücke ist Lock-in. Apples, Googles und Microsofts Schlüsselbünde synchronisieren Passkeys nicht untereinander, sodass ein Nutzer, der die Plattform wechselt, seine Anmeldeinformationen bisher Seite für Seite neu registrieren musste.
Die FIDO Alliance versucht das mit zwei Begleitspezifikationen zu beheben, dem Credential Exchange Protocol (CXP) und dem Credential Exchange Format (CXF), entworfen von einer Gruppe, zu der Apple, Google, Microsoft, 1Password, Bitwarden, Dashlane, NordPass, Okta, Samsung und SK Telecom gehören. Das Ziel ist ein Standardweg, um Passkeys zwischen Anbietern zu verschieben, standardmäßig verschlüsselt und nie im Klartext. CXP definiert den Transport über HPKE-Verschlüsselung; CXF definiert die Datenstruktur, einschließlich eines Passkey-Dictionarys, das den privaten Schlüssel in verschlüsselter Form trägt.
Der Fortschritt ist real, aber unvollständig. CXF erreichte am 9. März 2026 den Status Proposed Standard, während CXP ein früher Arbeitsentwurf in der Prüfung blieb. Solange beide nicht final und breit implementiert sind, bedeutet ein Anbieterwechsel weiterhin manuelle Nachregistrierung.
„Die Daten im Passkey Index markieren das erste Mal, dass wir die tatsächliche Nutzung und Leistung von Passkeys messen konnten.“ — Andrew Shikiar, CEO der FIDO Alliance, Oktober 2025
Wo Passwörter fortbestehen
Die ehrliche Version dieser Geschichte ist, dass Passwörter in absehbarer Zeit nicht verschwinden. Die eigene Forschung der FIDO Alliance von 2026 ergab, dass 57 Prozent der Organisationen weiterhin auf passwortbasierte Verfahren als primären Weg zur Mitarbeiteranmeldung setzen, auch wenn 82 Prozent eine vollständig passwortlose Authentifizierung als fernes Ziel bezeichnen und nur 28 Prozent es erreicht haben. Fast die Hälfte der Verbraucher hat einen Kauf abgebrochen, weil sie sich nicht an ein Passwort erinnern konnte.
Mehrere Lücken bleiben strukturell:
- Alt- und Gemeinschaftssysteme. Alte Anwendungen, Kioske, Industriesysteme und geteilte Konten können einen Passkey oft gar nicht akzeptieren.
- Abhängigkeit vom Plattformkonto. Synchronisierte Passkeys sind nur so sicher wie das Apple-, Google- oder Microsoft-Konto, das sie schützt; wird dieses Konto kompromittiert, sind sie gemeinsam exponiert.
- Risiko des Sync-Gewebes. Schlüssel in die Cloud zu klonen schafft ein Ziel, das es für einen gerätegebundenen Schlüssel nicht gibt, weshalb NIST verschlüsselte Speicherung und einen Schutz des Sync-Gewebes nach AAL2 verlangt.
- Phishing-Resistenz ist keine Unverwundbarkeit. Ein Passkey stoppt eine gefälschte Anmeldeseite. Er stoppt weder Malware auf einem entsperrten Gerät noch den Diebstahl von Session-Tokens nach einer legitimen Anmeldung oder den Missbrauch eines schwachen Wiederherstellungskanals.
Was zu beobachten ist
Die Richtung ist gesetzt, auch wenn der Zeitplan es nicht ist. Die Fragen, die es zu verfolgen gilt, sind die, mit denen sich die Standardisierungsgremien noch befassen.
- Credential Exchange. Ob CXP und CXF finalisiert und von den großen Anbietern übernommen werden, ist die größte einzelne Determinante dafür, ob Passkeys portabel bleiben.
- Wiederherstellungsstandards. Wie Dienste die Identität überprüfen, wenn eine gerätegebundene Anmeldeinformation verloren ist, und ob diese Abläufe vermeiden, phishing-anfällige SMS- oder E-Mail-Rückfallwege wieder einzuführen.
- Unternehmenszeitpläne. Microsofts Abschaffung von nativem SMS und Sprache in Entra ID im Februar 2027 testet, ob große Organisationen in großem Maßstab migrieren können, ohne Nutzer auszusperren.
- Neue Anwendungen. Passkeys werden für Altersverifikation und den Nachweis der Anwesenheit eines Menschen erprobt, was das Ökosystem in politisches Terrain drängt, das es zuvor nicht betreten hat.
Nichts davon lässt das Passwort im nächsten Jahr verschwinden. Der Standard ändert sich: Neue Konten und Geräte erhalten zunehmend zuerst ein Schlüsselpaar und, wenn überhaupt, erst danach ein Passwort. Das langsame Sterben des Passworts ist weniger eine Hinrichtung als eine Verabschiedung in den Ruhestand.
Die Ein-Satz-Version
Ein Passkey ersetzt ein geteiltes Passwort durch ein Schlüsselpaar, dessen private Hälfte das eigene Gerät oder den synchronisierten Schlüsselbund nie verlässt, was Credential-Phishing und Replay vereitelt, die schwierigsten Probleme aber in Kontowiederherstellung, Portabilität und Rückfallwege verlagert, die den gewonnenen Sicherheitszugewinn still zunichtemachen können.
Titelbild: Tony Webster, via Wikimedia Commons, lizenziert unter CC BY 2.0.
Tags
Häufige Fragen
- Sind Passkeys dasselbe wie Zwei-Faktor-Authentifizierung?
- Nein. 2FA legt meist einen Einmalcode auf ein Passwort, und solche Codes können von einer Phishing-Seite in Echtzeit weitergeleitet werden. Ein Passkey ist ein kryptografisches Schlüsselpaar, sodass nichts, was der Nutzer weiß oder eingibt, an den Server geht und es keinen Code zum Abfangen gibt.
- Was passiert, wenn ich das Telefon verliere, das meinen Passkey enthält?
- Wurde der Passkey mit iCloud Keychain, Google Password Manager oder einem anderen Anbieter synchronisiert, erscheint er wieder, sobald man sich am Ersatzgerät anmeldet. War er gerätegebunden, etwa auf einem Hardware-Sicherheitsschlüssel, ist diese Anmeldeinformation verloren, und man fällt auf den Kontowiederherstellungsweg des Dienstes zurück.
- Funktionieren Passkeys über iPhone und Android hinweg?
- Ein Dienst kann Passkeys akzeptieren, die auf beiden Plattformen erstellt wurden, und die geräteübergreifende Anmeldung lässt ein Telefon einen nahen Computer authentifizieren. Apples, Googles und Microsofts Schlüsselbünde synchronisieren Passkeys jedoch nicht untereinander, sodass ein Wechsel zwischen Ökosystemen meist die Registrierung eines neuen Passkeys bedeutet.
- Sind Passkeys in jeder Situation phishing-sicher?
- Passkeys vereiteln Credential-Phishing, weil der Authenticator die echte Domain der Seite prüft und der private Schlüssel ihn nie verlässt. Sie stoppen weder Malware auf einem entsperrten Gerät noch den Diebstahl von Session-Tokens nach einer erfolgreichen Anmeldung oder einen Angreifer, der einen schwachen Kontowiederherstellungsprozess ausnutzt.

TPW Editorial
Redaktion
Die Redaktion von TechPastWeek recherchiert und betreut jeden veröffentlichten Artikel. Jede Geschichte wird anhand von Primär- und glaubwürdigen Sekundärquellen geprüft und vor der Veröffentlichung redaktionell freigegeben.





